

Bagaimana Ethereum Mempercepat Jadwalnya Menuju Keamanan Kuantum?
Pengantar
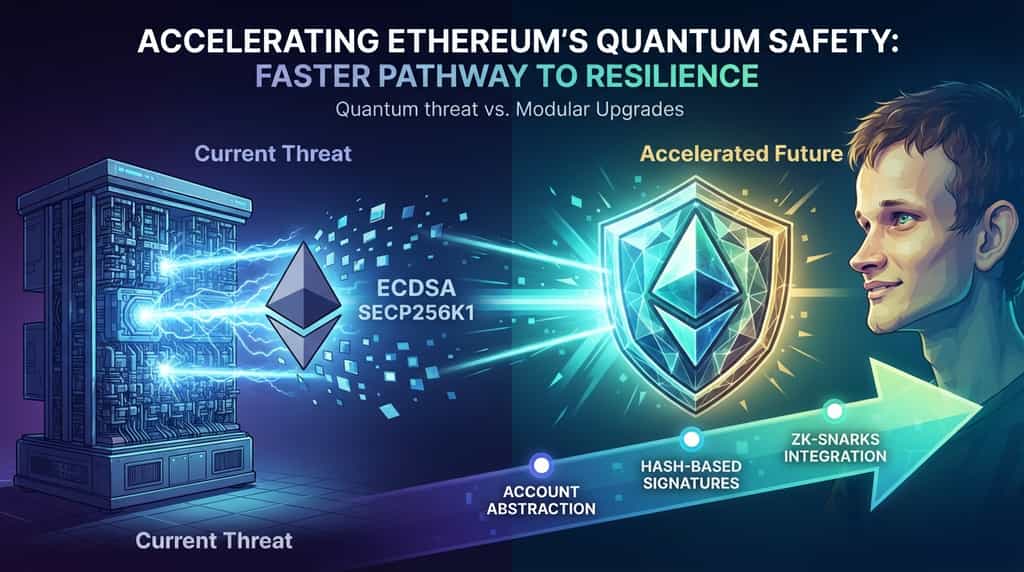
Kemajuan pesat komputasi kuantum menyajikan ancaman jangka panjang teoretis terhadap sistem kriptografi tradisional, termasuk kriptografi kunci publik yang mengamankan jaringan blockchain. Baru-baru ini, co-founder Ethereum Vitalik Buterin mengubah pandangannya secara signifikan, menyatakan optimisme kuat terhadap jalur yang lebih cepat dan lebih ringkas untuk mencapai ketahanan kuantum bagi jaringan Ethereum. Perubahan ini berpusat pada penyesuaian kriptografi dan arsitektur yang baru diusulkan yang dapat melindungi dana pengguna dan kontrak pintar jauh sebelum perangkat keras kuantum mencapai skala yang mampu memecahkan kriptografi kurva eliptik saat ini.
Poin Utama
Vitalik Buterin telah mengambil sikap yang semakin optimis terhadap percepatan transisi ethereum ke kriptografi tahan kuantum, didorong oleh penelitian terbaru mengenai primitif kriptografi yang lebih efisien dan jalur pemutakhiran protokol.
-
Perubahan Utama: Penelitian kriptografi terbaru menunjukkan bahwa transisi Ethereum ke struktur yang aman terhadap komputer kuantum dapat dicapai jauh lebih cepat dan dengan lebih sedikit hambatan operasional daripada perkiraan sebelumnya.
-
Model Ancaman: Komputer kuantum menimbulkan risiko terutama melalui algoritma seperti algoritma Shor, yang dapat membalikkan hash kriptografi dan kunci pribadi yang diturunkan dari tanda tangan kurva eliptik standar (seperti ECDSA).
-
Solusi yang Diusulkan: Jaringan sedang mengeksplorasi statelessness, tanda tangan berbasis hash, dan aggregator zero-knowledge proof canggih yang meminimalkan beban dari peningkatan kriptografi tahan kuantum.
-
Dampak Timeline: Meskipun migrasi lengkap memerlukan pengujian ketat dan fork keras, strategi implementasi modular baru dapat melindungi akun pengguna bertahun-tahun sebelum proyeksi pembaruan warisan.
Mengapa Ketahanan Kuantum Mendesak untuk Jaringan Blockchain?
Blockchain bergantung pada kriptografi asimetris untuk mengamankan dana pengguna, memvalidasi transaksi, dan memastikan bahwa hanya pemilik kunci pribadi yang berhak yang dapat mengotorisasi transfer. Jaringan standar seperti ethereum saat ini menggunakan ECDSA (Elliptic Curve Digital Signature Algorithm) secp256k1 untuk penandatanganan transaksi. Meskipun aman secara komputasi terhadap komputer klasik, primitif kriptografi ini rentan terhadap komputer kuantum dengan skala qubit dan kemampuan koreksi kesalahan yang cukup yang menjalankan algoritma Shor.
Komputer kuantum yang cukup maju dapat memperoleh kunci pribadi dari kunci publik yang terpapar secara publik. Karena alamat blockchain sering kali mengungkap kunci publik saat transaksi keluar—atau mempertahankannya terpapar dalam keadaan buku besar historis—jaringan yang tidak dilindungi akan menghadapi kompromi buku besar yang kritis. Akibatnya, pengembang inti dan peneliti telah memprioritaskan pencarian jalur pembaruan yang melindungi protokol sebelum perangkat keras kuantum mencapai tonggak penting secara kriptografis.
Apa yang Berubah dalam Perspektif Vitalik Buterin tentang Quantum Timelines?
Secara historis, transisi platform kontrak pintar utama ke algoritma tahan kuantum dipandang sebagai hambatan teknik yang memakan waktu puluhan tahun. Alternatif kriptografi pasca-kuantum (PQC)—seperti skema tanda tangan berbasis kisi atau berbasis hash bersifat stateful—secara tradisional mengalami ukuran tanda tangan yang sangat besar, biaya gas verifikasi yang tinggi, dan persyaratan manajemen kunci yang kompleks yang dapat memperbesar keadaan blockchain.
Terobosan teoretis terbaru dan desain protokol modular telah mengubah pandangan ini. Penelitian tentang zero-knowledge proof yang ringkas, akumulator berbasis STARK, dan kerangka kerja tanda tangan berbasis hash yang dioptimalkan menunjukkan bahwa Ethereum dapat menyerap peningkatan yang aman terhadap kuantum secara bertahap. Alih-alih memaksa perombakan kriptografi menyeluruh dan rumit di seluruh jaringan sekaligus, pengembang dapat menerapkan komponen protokol lokal dan lapisan abstraksi akun yang secara bertahap menggantikan skema tanda tangan yang rentan tanpa merusak throughput atau desentralisasi.
Bagaimana Ethereum akan Mengimplementasikan Peningkatan yang Aman terhadap Kuantum?
Meningkatkan jaringan terdesentralisasi sebesar Ethereum memerlukan koordinasi yang hati-hati, perencanaan kompatibilitas mundur, dan tahap pengujian bertahun-tahun. Strategi transisi bergantung pada beberapa pilar dasar:
-
Abstraksi Akun (ERC-4337): Dengan memperluas penggunaan dompet kontrak pintar, pengguna pada akhirnya dapat mengalihkan model keamanan mereka dari kunci ECDSA asli ke verifikator tanda tangan yang tahan kuantum tanpa mengubah lapisan konsensus inti secara langsung.
-
Tanda Tangan Berbasis Hash: Algoritma seperti SPHINCS+ atau XMSS menawarkan jaminan keamanan kuat berdasarkan fungsi hash daripada asumsi teori bilangan, meskipun mengoptimalkan ukuran tanda tangan mereka tetap menjadi bidang penelitian aktif.
-
Integrasi Zero-Knowledge Proof: Lapisan ZK-rollup dan prover protokol asli dapat mengelompokkan dan memverifikasi bukti kriptografi kompleks secara off-chain, melindungi lapisan dasar dari beban komputasi yang terkait dengan matematika verifikasi pasca-kuantum.
Tabel berikut merangkum pendekatan kriptografis utama yang sedang dievaluasi untuk migrasi pasca-kuantum:
| Primitif Kriptografi | Dasar Keamanan | Keunggulan Utama | Kekurangan Utama |
| ECDSA (Saat Ini) | Kurva eliptik | Tanda tangan cepat dan ringkas | Rentan terhadap algoritma Shor pada perangkat kuantum |
| Kripto Berbasis Kisi | Masalah Vektor Terpendek | Keseimbangan yang baik antara kecepatan dan ukuran | Asumsi matematis yang kompleks, rekam jejak keamanan yang lebih baru |
| Tanda Tangan Berbasis Hash | Keamanan fungsi hash | Asumsi kriptografi minimal | Ukuran tanda tangan besar, persyaratan manajemen state yang ketat |
Apa Dampak Praktisnya bagi Pengembang dan Pengguna?
Untuk peserta sehari-hari dan pengembang dapp (dApp), peralihan menuju keamanan kuantum kemungkinan akan terjadi di belakang layar melalui pembaruan protokol dan pembaruan perangkat lunak dompet. Pengguna tidak perlu secara manual merancang ulang dana mereka pada hari pertama, karena kerangka kerja abstraksi akun akan memfasilitasi jalur migrasi yang mulus.
Namun, pengembang kontrak pintar harus tetap memperhatikan bagaimana pembaruan protokol jangka panjang memengaruhi ekonomi gas, opcode verifikasi tanda tangan, dan struktur ketersediaan data. Seiring Ethereum mengintegrasikan primitif kriptografi yang lebih canggih, perangkat untuk aplikasi zero-knowledge dan manajemen kunci aman akan terus matang, memberikan perlindungan kuat terhadap ancaman komputasi masa depan jauh sebelum muncul di pasar komersial.
Kesimpulan
Percepatan peta jalan Ethereum menuju keamanan kuantum menandai titik balik penting dalam rekayasa blockchain. Yang dahulu dianggap sebagai hambatan skalabilitas dan kriptografi yang jauh dan tak teratasi, kini sedang diatasi melalui desain protokol modular, abstraksi akun, dan arsitektur zero-knowledge yang efisien. Dengan menghadapi kerentanan kuantum secara proaktif, jaringan bertujuan untuk menjamin ketahanan jangka panjang, memastikan bahwa aset pengguna dan infrastruktur terdesentralisasi tetap terlindungi terhadap paradigma teknologi masa depan.
FAQ
Kapan komputer kuantum akan menimbulkan ancaman nyata terhadap ethereum?
Sebagian besar kriptografer dan fisikawan kuantum memperkirakan bahwa komputer kuantum yang mampu memecahkan kriptografi kurva eliptik 256-bit masih berjarak beberapa tahun atau dekade. Namun, karena migrasi memerlukan waktu yang panjang, perencanaan proaktif sudah mulai dilakukan.
Apakah pengguna biasa perlu mengambil tindakan untuk melindungi dana mereka?
Dalam sebagian besar jalur peningkatan yang diusulkan, penyedia dompet dan standar abstraksi akun akan menangani mekanisme transisi. Pengguna kemungkinan akan diminta untuk memperbarui pengaturan dompet atau memindahkan dana ke akun kontrak pintar yang dilengkapi dengan verifikasi tanda tangan tahan kuantum.
Mengapa tanda tangan kriptografi pasca-kuantum lebih sulit diproses?
Alternatif pasca-kuantum biasanya memerlukan ukuran data yang jauh lebih besar untuk kunci publik dan tanda tangan dibandingkan skema kurva eliptik tradisional. Ini meningkatkan kebutuhan penyimpanan, konsumsi bandwidth jaringan, dan biaya gas verifikasi di blockchain.
Apakah jaringan blockchain lain juga sedang mempersiapkan keamanan kuantum?
Ya, beberapa protokol lapisan-1 dan kelompok penelitian secara aktif memantau standar kriptografi pasca-kuantum National Institute of Standards and Technology (NIST) dan bereksperimen dengan kerangka kerja pembaruan modular.
Apakah pembaruan ini berisiko merusak kontrak pintar yang sudah ada?
Pengembang protokol inti merancang pembaruan dengan mempertimbangkan kompatibilitas mundur yang ketat atau jadwal migrasi bertahap untuk mencegah gangguan pada aplikasi terdesentralisasi yang ada, meskipun perubahan tingkat protokol tertentu selalu menjalani simulasi testnet yang ketat sebelum peluncuran mainnet.
Disclaimer
Informasi pasar umum ini, yang mungkin berasal dari sumber pihak ketiga, komersial, atau bersponsor, diberikan hanya untuk tujuan referensi dan pendidikan, dan tidak merupakan saran keuangan atau investasi, penawaran, ajakan, atau jaminan. Kami menyangkal tanggung jawab atas keakuratannya, kelengkapan, keandalannya, dan setiap kerugian yang timbul. Investasi/perdagangan bersifat berisiko; kinerja masa lalu tidak menjamin hasil masa depan. Pengguna harus melakukan riset, menilai dengan bijak, dan mengambil tanggung jawab penuh. Untuk detail lebih lanjut, silakan konsultasikan Ketentuan Penggunaan dan Pengungkapan Risiko KuCoin.
Penafian: Halaman ini diterjemahkan menggunakan teknologi AI untuk kenyamanan Anda. Untuk informasi yang paling akurat, lihat versi bahasa Inggris aslinya.