

Malware Canto Incognito Menargetkan Kryptex: Bagaimana 3.400 Server AI Diretas untuk Cryptojacking
Pengantar
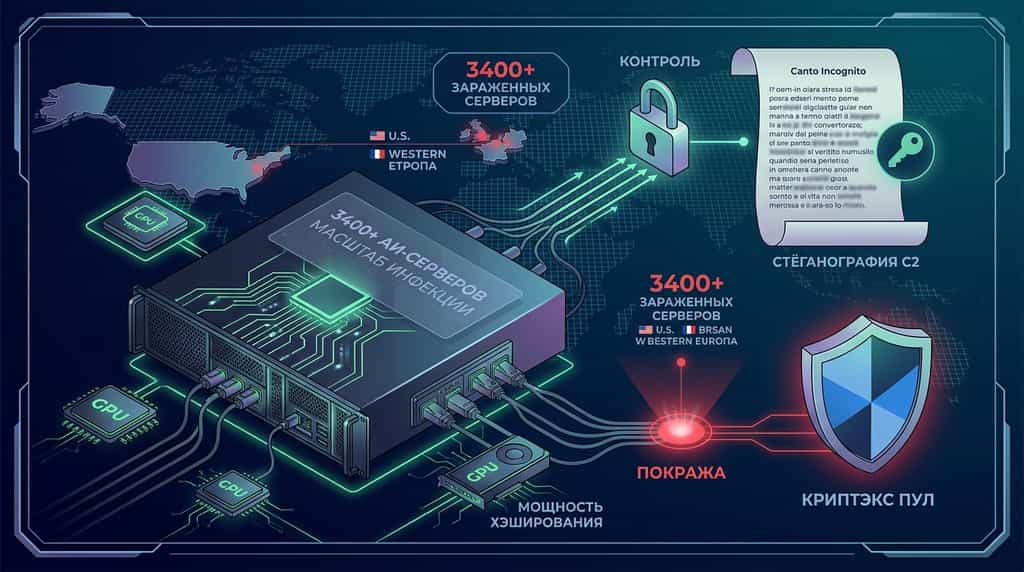
Lebih dari 3.400 server kecerdasan buatan (AI) dan Large Language Model (LLM) yang terbuka secara global telah dikompromikan dalam kampanye cryptojacking canggih yang disebut Canto Incognito. Menurut peneliti keamanan siber di Lumen Black Lotus Labs, pelaku jahat menyebarakan strain malware baru bernama PoeLLM untuk memasang perangkat lunak penambangan tersembunyi XMRig dan Iron pada infrastruktur perusahaan yang disusupi. Kekuatan komputasi yang dirampok selanjutnya diarahkan ke Kryptex, platform penambangan berbahasa Rusia terkemuka, untuk menghasilkan pendapatan mata uang kripto tanpa izin.
Kampanye serangan ini menonjol karena mekanisme obfuskasi Command and Control (C2) yang canggih. Alih-alih mengandalkan alamat IP statis atau nama domain, para penyerang mengkodekan lokasi server C2 mereka dalam puisi steganografi yang dipublikasikan di repositori GitHub publik. Ancaman berkelanjutan ini menyoroti meningkatnya kerentanan penyebaran AI perusahaan yang terbuka dan perangkat lunak utilitas open-source terhadap malware peretasan sumber daya yang halus.
Apa Itu Serangan Malware Canto Incognito terhadap Kryptex?
Kampanye Canto Incognito adalah operasi cryptojacking yang ditargetkan, dirancang untuk secara diam-diam merebut infrastruktur server perusahaan berperforma tinggi untuk penambangan mata uang kripto yang tidak sah. Aktif sejak April 2026, kampanye ini memanfaatkan mikroservis AI sumber terbuka dan alat utilitas web sebagai titik masuk untuk mendapatkan akses awal ke lingkungan cloud dan perusahaan.
Setelah masuk ke dalam jaringan korban, muatan malware utama, PoeLLM, mendeploy perangkat lunak penambangan kripto yang disesuaikan—yaitu XMRig untuk Monero (XMR) dan penambang khusus untuk Iron—untuk memanfaatkan sumber daya CPU dan GPU. Hadiah hasil penambangan diarahkan ke akun yang dihosting di Kryptex, sebuah pool penambangan Rusia terkenal dan layanan pembayaran kripto otomatis.
Parameter operasional utama kampanye Canto Incognito meliputi:
-
Skala Infeksi: Lebih dari 3.400 server individu dikompromikan di seluruh dunia, dengan jumlah infeksi simultan puncak sekitar 2.200 server pada pertengahan Juni 2026.
-
Distribusi Geografis: Serangan sangat terkonsentrasi di pusat data perusahaan di Amerika Serikat dan Eropa Barat.
-
Target Kerentanan: Endpoint yang dikompromikan sebagian besar terdiri dari perangkat lunak yang terhubung ke internet, termasuk LiteLLM (lapisan proxy AI), Gotenberg (layanan konversi dokumen), Gitea (hosting repositori kode), dan Ivanti Sentry (gateway keamanan seluler).
-
Penyebaran Botnet: Selain penambangan kripto, server yang terinfeksi digunakan kembali sebagai node pemindaian sekunder untuk memindai internet yang lebih luas guna mencari sistem yang belum diperbarui, memperluas jejak keseluruhan botnet.
Bagaimana Malware PoeLLM Menggunakan Puisi GitHub untuk Command and Control (C2)?
PoeLLM menggunakan metode penemuan C2 yang baru dan sangat tangguh yang disebut Poem-Based Steganographic IP Encoding. Botnet tradisional bergantung pada alamat IP yang telah ditetapkan atau infrastruktur Dynamic Domain Name System (DDNS), yang dapat dengan mudah diblokir atau disinkhole oleh anggota tim keamanan siber. Sebaliknya, Canto Incognito menyembunyikan infrastruktur kendalinya di dalam repositori kode sumber terbuka.
Siklus operasional C2 berfungsi melalui proses empat langkah terstruktur:
-
Steganografi Puitis: Pelaku ancaman membuat repositori GitHub publik dengan commit awal yang tercatat pada 13 April 2026. Di dalamnya, mereka mempublikasikan sebuah puisi berbahasa Italia ("Canto Incognito" atau "Unknown Song").
-
Pertukaran Kunci Dinamis: Setiap kali penyerang bermigrasi atau menetapkan ulang infrastruktur C2 mereka, mereka mengubah kata-kata tertentu dalam puisi tersebut melalui komit GitHub reguler.
-
Penguraian pada Target: Setelah dieksekusi pada server yang dikompromikan, PoeLLM mengambil komit terbaru dari GitHub, membaca teksnya, dan menerapkan rumus ekstraksi kunci algoritmik berdasarkan kata-kata yang diubah untuk mendapatkan alamat IP operasional server C2.
-
Ketahanan terhadap Penutupan: Karena GitHub adalah platform pengembangan resmi yang digunakan secara global, aturan firewall jarang memblokir koneksi keluar ke endpoint repositori GitHub, memungkinkan malware melewati hambatan pertahanan jaringan tradisional.
Menurut data penelitian keamanan siber dari Lumen Technologies, teknik obfuskasi ini membuat pelacakan dan penetralisiran saluran C2 menjadi jauh lebih sulit bagi para analis intelijen ancaman.
Mengapa Infrastruktur AI dan LLM Menjadi Sasaran Utama Cryptojacking?
Infrastruktur kecerdasan buatan perusahaan merupakan target bernilai sangat tinggi bagi pelaku ancaman cryptojacking karena bandwidth komputasi yang besar dan konfigurasi keamanan default yang longgar. Saat perusahaan dengan cepat menerapkan Large Language Models (LLMs) dan mikrolayanan pendukungnya, protokol keamanan seringkali tertinggal dari kecepatan pengembangan.
Alat manajemen AI seperti LiteLLM memungkinkan organisasi untuk menyatukan panggilan API di berbagai model penyedia. Ketika layanan-layanan ini diekspos langsung ke internet publik tanpa daftar kontrol akses (ACL) atau hambatan otentikasi yang memadai, penyerang memindai dan mengeksploitasi port terbuka dalam hitungan menit.
Selain itu, karena beban AI secara default mengonsumsi daya pemrosesan yang besar, administrator sistem mungkin tidak langsung mengenali peningkatan penggunaan CPU/GPU yang disebabkan oleh proses penambangan XMRig atau Iron latar belakang, sehingga memberikan penyerang waktu tinggal yang lebih lama pada mesin host yang telah dikompromikan.
Perbandingan Teknis: Metrik Kampanye Canto Incognito
Untuk mengevaluasi cakupan operasional dan profil risiko kampanye Canto Incognito, atribut-atribut kunci yang didokumentasikan oleh peneliti keamanan jaringan diuraikan di bawah ini.
| Metrik Kampanye | Detail dan Parameter Teknis | Tingkat Dampak |
| Muatan Utama | Malware PoeLLM yang menyebarkan penambang XMRig dan Iron | Tinggi |
| Target Pool Penambangan | Kryptex (layanan penambangan berbahasa Rusia) | Medium |
| Total Host yang Dikompromikan | >3.400 server perusahaan secara global | Tinggi |
| Puncak Infeksi Aktif | ~2.200 server secara bersamaan (pertengahan Juni 2026) | Tinggi |
| Metode Obfusikasi C2 | Steganografi GitHub menggunakan puisi Italia yang dimodifikasi secara dinamis | Kritis |
| Tanggal Komit Awal | 13 April 2026 | Informasi |
| Infrastruktur Target | LiteLLM, Gotenberg, Gitea, alat perusahaan Ivanti Sentry | Kritis |
| Wilayah Geografis Target | Amerika Serikat dan Eropa Barat | Tinggi |
| Asal Aktor yang Dikaitkan | Kelompok kejahatan siber berbahasa Italia (berdasarkan analisis lalu lintas) | Medium |
Cara Melindungi Infrastruktur Perusahaan dari Malware Cryptojacking
Mencegah ancaman cryptojacking seperti PoeLLM memerlukan strategi pertahanan proaktif yang berfokus pada visibilitas jaringan, manajemen kerentanan, dan penguatan infrastruktur. Organisasi yang menerapkan mikroservis AI sumber terbuka harus mengaudit permukaan serangan eksternal mereka secara sistematis.
-
Amankan Layanan AI yang Terekspos dan Middleware
Jangan pernah mendeploy layanan utilitas seperti LiteLLM, Gotenberg, atau Gitea langsung ke internet terbuka tanpa lapisan otentikasi yang kuat. Terapkan Arsitektur Zero Trust yang ketat (ZTA), isolasikan layanan dalam virtual private cloud (VPC), dan letakkan antarmuka administrasi di belakang Virtual Private Network (VPN) atau Identity-Aware Proxies yang aman.
-
Terapkan Penyaringan Egress Jaringan Keluar
Batasi lalu lintas jaringan keluar dari server AI produksi. Beban produksi jarang memerlukan akses HTTP/HTTPS keluar tanpa batas ke platform hosting kode eksternal seperti GitHub. Dengan menyaring lalu lintas egress dan memblokir tujuan IP yang tidak dikenal, tim perusahaan mencegah malware menarik alamat C2 aktif dari repositori eksternal.
-
Memantau Eksekusi Proses dan Metrik Sistem
Terapkan solusi Endpoint Detection and Response (EDR) untuk memantau penciptaan proses yang tidak sah. Tandai setiap pembuatan proses yang tidak sah terkait
xmrig, iron-miner, atau skrip latar belakang tak dikenal yang dieksekusi dari direktori sementara sistem (seperti /tmp atau /var/tmp).-
Perbaiki Perangkat Lunak Perusahaan yang Rentan
Lakukan audit dan penerapan patch secara rutin pada aplikasi jaringan yang terhubung ke internet, termasuk Ivanti Sentry, repositori kode, dan mikrolayanan terkontainerisasi. Penerapan patch keamanan segera menghilangkan vektor eksekusi kode jarak jauh (RCE) yang diketahui dimanfaatkan oleh pelaku ancaman untuk akses awal.
Di Luar Headline: Apa yang Dimaksud KuCoin 5.0 Bagi Anda
Berita pasar bergerak cepat — tetapi di mana Anda bertindak atasnya sama pentingnya. Pada bulan Oktober ini, KuCoin meluncurkan KuCoin 5.0, mengubah KuCoin menjadi platform yang dibangun ulang. Inilah yang benar-benar berubah untuk Anda:
-
Satu akun untuk semuanya. Platform lama memisahkan uang Anda ke dalam akun "spot," "margin," dan "futures" yang terpisah dan mengharapkan Anda memahami alasannya. Akun Terpadu KuCoin 5.0 menghilangkan hal itu sepenuhnya — setor sekali, dan semuanya langsung tersedia (hanya tersedia untuk VIP saat ini).
-
Saham, indeks, dan komoditas. KuCoin 5.0 memperluas jangkauan di luar kripto ke pasar global. Ketika kripto datar dan ekuitas naik (atau sebaliknya), Anda dapat berpindah dalam hitungan menit tanpa perlu membuka akun broker dan menunggu berhari-hari untuk transfer fiat.
-
Aset dunia nyata (RWA). Paparan terhadap aset tradisional seperti komoditas yang ditokenisasi, langsung di akun kripto Anda. Salah satu segmen dengan pertumbuhan tercepat di keuangan global kini tidak lagi hanya untuk institusi — Anda dapat mengaksesnya dari saldo yang sama yang Anda gunakan untuk perdagangan.
-
Dapatkan penghasilan sambil belajar. Belum siap untuk berdagang? KCUSD memungkinkan stablecoin Anda menghasilkan bunga harian dengan majemuk otomatis. Cara paling tenang untuk memanfaatkan setoran Anda yang menganggur dengan imbal hasil 4%.
-
Asisten AI dengan bahasa sederhana. Ajukan pertanyaan, dapatkan konteks pasar, pahami apa yang sedang Anda lihat — terintegrasi langsung ke platform, tanpa memerlukan jargon.
-
Aplikasi yang tidak membebani. Lebih cepat, lebih bersih, dan konsisten — intuitif sejak sentuhan pertama, bukan setelah tutorial.
-
Keamanan yang bisa Anda periksa, bukan hanya percaya. Entitas UE berlisensi MiCAR, Proof of Reserves yang dapat Anda verifikasi sendiri, dan keamanan bersertifikasi internasional (SOC 2 Type II, ISO 27001:2022).
Buat akun Anda dalam hitungan menit—dan mulailah di platform yang dibangun untuk masa depan kripto, bukan masa lalunya.
Kesimpulan
Kampanye malware Canto Incognito menyoroti evolusi besar dalam strategi kejahatan siber, di mana pelaku ancaman secara aktif menargetkan infrastruktur server AI dan LLM yang terbuka untuk melakukan cryptojacking secara diam-diam. Dengan menyebarluaskan malware PoeLLM dan mengalihkan daya hash yang direbut ke platform penambangan Rusia Kryptex, para penyerang berhasil mengompromikan lebih dari 3.400 sistem di Amerika Serikat dan Eropa Barat.
Yang membedakan kampanye ini adalah mekanisme Command and Control (C2) yang baru, yang menggunakan puisi steganografi yang dihosting di GitHub untuk memperbarui alamat IP server C2 secara dinamis dan menghindari blokir keamanan standar. Seiring percepatan adopsi perusahaan terhadap kecerdasan buatan dan arsitektur mikroservis, mengamankan endpoint API publik, membatasi keluaran jaringan outbound, serta memperbaiki perangkat lunak rentan seperti LiteLLM dan Ivanti Sentry adalah langkah-langkah penting untuk mencegah eksploitasi sumber daya.
Menavigasi lanskap aset digital yang terus berkembang memerlukan tetap informasi mengenai perkembangan keamanan sambil memilih platform yang andal untuk perdagangan dan penyimpanan aset. KuCoin tetap berkomitmen untuk mempertahankan standar keamanan terdepan di industri, menyediakan lingkungan aman bagi pengguna global untuk memperdagangkan Bitcoin, Ethereum, dan ratusan aset kripto dengan aman.
Pertanyaan yang Sering Diajukan (FAQ)
Apa tujuan utama dari kampanye malware Canto Incognito?
Tujuan utama kampanye Canto Incognito adalah cryptojacking tidak sah, yang melibatkan perampasan daya pemrosesan CPU dan GPU dari server yang terinfeksi untuk menambang cryptocurrency seperti Monero dan Iron demi keuntungan finansial melalui platform penambangan Kryptex.
Bagaimana malware PoeLLM menghindari deteksi keamanan?
PoeLLM menghindari deteksi keamanan dengan mengambil alamat IP Command and Control (C2) dari puisi Italia steganografis yang dihosting di repositori GitHub publik, memodifikasi kata kunci dalam puisi tersebut untuk secara dinamis menghitung alamat IP baru tanpa bergantung pada nama domain tradisional atau IP statis.
Aplikasi perangkat lunak apa yang terutama menjadi sasaran Canto Incognito?
Kampanye ini terutama menargetkan aplikasi perusahaan dan mikroservis yang terhubung ke internet, termasuk LiteLLM (alat proxy AI), Gotenberg (mesin konversi dokumen), Gitea (layanan repositori kode yang dihosting sendiri), dan Ivanti Sentry (gerbang keamanan jaringan seluler).
Apa itu Kryptex, dan apakah platform ini langsung diretas dalam serangan ini?
Kryptex adalah platform penambangan mata uang kripto dan layanan pembayaran otomatis berbahasa Rusia; platform ini sendiri tidak diretas, tetapi digunakan sebagai penerima pool penambangan di mana pelaku ancaman mengarahkan daya hash curian yang dihasilkan dari server yang dikompromikan.
Bagaimana administrator jaringan dapat menentukan apakah server AI telah dikompromikan oleh PoeLLM?
Administrator dapat mengidentifikasi potensi infeksi dengan memeriksa lonjakan tak terduga dalam penggunaan CPU/GPU, memeriksa proses sistem untuk penambang tidak sah seperti XMRig, dan memantau lalu lintas jaringan keluar untuk koneksi mencurigakan ke repositori kode eksternal atau alamat IP yang tidak terverifikasi.
Disclaimer
Artikel ini hanya untuk tujuan informasi dan tidak merupakan saran keuangan, hukum, atau investasi. Selalu lakukan riset sendiri sebelum berinteraksi dengan aset digital atau terlibat dalam perdagangan mata uang kripto di platform mana pun.
Penafian: Halaman ini diterjemahkan menggunakan teknologi AI untuk kenyamanan Anda. Untuk informasi yang paling akurat, lihat versi bahasa Inggris aslinya.