

Mengapa Serangan Crypto Bisa Menghabiskan Biaya $8,5 Miliar pada 2026? Analis ARK Menyoroti Meningkatnya Risiko Keamanan
Pengantar
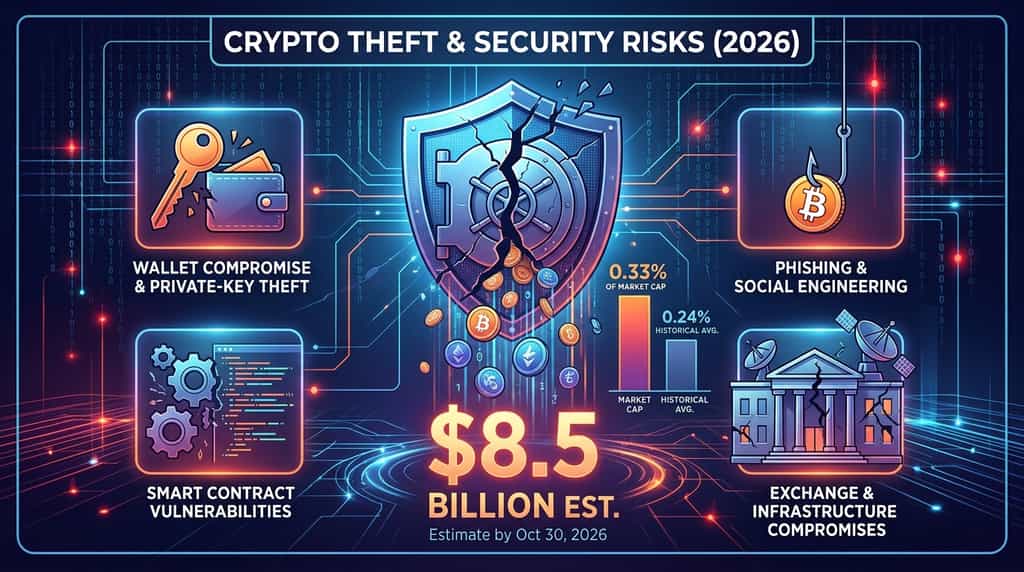
Pencurian mata uang kripto telah menjadi perhatian keamanan utama pada tahun 2026. Lorenzo Valente, pemimpin penelitian aset digital di ARK Invest, memperkirakan sekitar $8,5 miliar mata uang kripto telah dicuri hingga 30 Oktober 2026. Angka ini mewakili sekitar 0,33% dari kapitalisasi pasar rata-rata mata uang kripto sepanjang tahun, menunjukkan skala finansial dari kegagalan keamanan di seluruh industri aset digital.
Perkiraan ini juga menimbulkan pertanyaan penting: mengapa pencurian crypto menghasilkan kerugian yang begitu besar, dan apa yang diungkapkan insiden terbaru tentang kerentanan bursa, dompet, dan protokol blockchain?
Poin Utama
Angka $8,5 miliar adalah perkiraan analis mengenai mata uang kripto yang dicuri hingga 30 Oktober 2026—bukan total terstandarisasi di seluruh industri. Namun, angka ini tetap menyoroti skala risiko keamanan yang dihadapi sektor kripto.
-
Sebagian signifikan dari nilai pasar: Kerugian yang diperkirakan setara dengan sekitar 0,33% dari kapitalisasi pasar kripto rata-rata pada tahun 2026.
-
Di atas rata-rata historis: Valente mengatakan kerugian tahunan rata-rata sekitar 0,24% dari kapitalisasi pasar kripto sejak 2018.
-
Kompromi dompet sangat mahal: CertiK mencatat kerugian sekitar $444,5 juta akibat kompromi dompet pada H1 2026.
-
Beberapa metode serangan tetap relevan: Phishing, pencurian kunci pribadi, kerentanan kontrak pintar, dan kompromi infrastruktur terus mengekspos aset digital.
-
Keamanan adalah tanggung jawab sepanjang ekosistem: Bursa, pengembang protokol, penitip aset, dan pengguna individu semua memerlukan perlindungan yang efektif.
Berapa Banyak Mata Uang Kripto yang Telah Dicuri pada 2026?
Menurut posting Lorenzo Valente pada November 2026, sekitar $8,5 miliar aset kripto telah dicuri hingga 30 Oktober 2026. Valente membandingkan angka ini dengan rata-rata kapitalisasi pasar pasar kripto, memperkirakan bahwa pencurian mewakili 0,33% dari nilai tersebut. Ia juga mengutip rata-rata tahunan historis sekitar 0,24% sejak 2018.
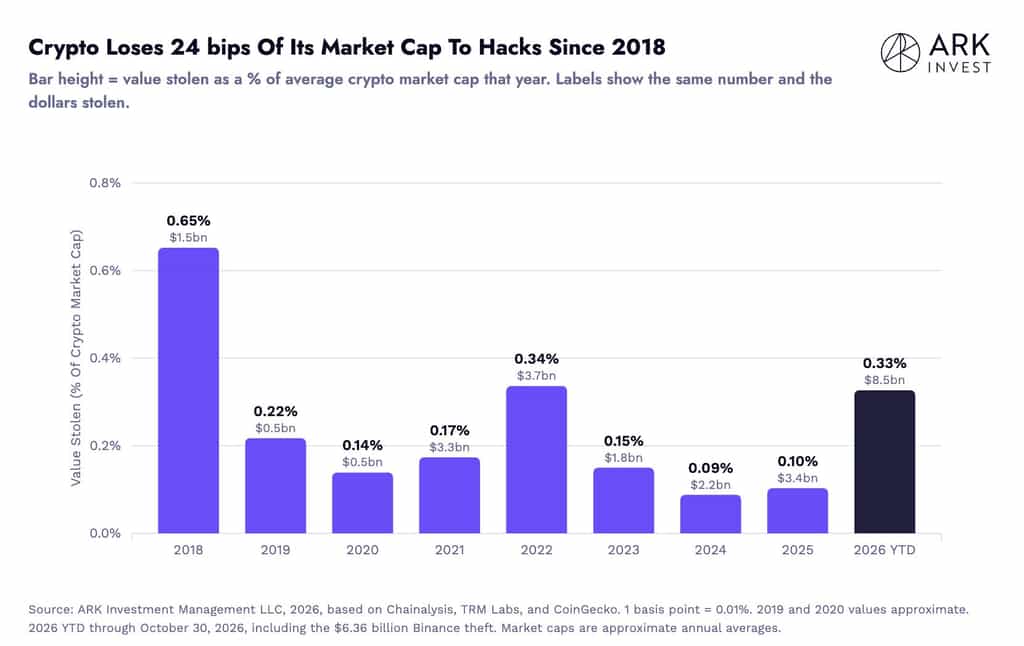
Perbandingan ini menunjukkan bahwa pencurian crypto telah menjadi sumber risiko keuangan yang signifikan dibandingkan dengan ukuran keseluruhan pasar. Namun, angka $8,5 miliar harus diperlakukan sebagai perkiraan analis yang dikaitkan, bukan konsensus industri yang diaudit secara independen. Peneliti keamanan yang berbeda melacak kategori insiden yang berbeda, dan total mereka tidak selalu dapat dibandingkan secara langsung.
Sebagai konteks, laporan Hack3D H1 2026 dari CertiK, yang diterbitkan pada 6 Juli 2026, mencatat kerugian sekitar $1,316 miliar dari 344 insiden keamanan Web3 selama semester pertama tahun tersebut. Setelah memperhitungkan dana yang dibekukan atau dikembalikan, kerugian yang disesuaikan sekitar $1,2 miliar.
Laporan tersebut juga mengidentifikasi kompromi dompet sebagai kategori paling merugikan secara finansial selama periode tersebut. Angka-angka ini memberikan bukti tambahan mengenai skala insiden keamanan, meskipun dataset insiden Web3 CertiK tidak boleh dianggap sebagai rincian langsung dari perkiraan tahunan penuh Valente.
Apa Penyebab Utama Pencurian Kripto pada 2026?
Pencurian kripto tidak didorong oleh satu kerentanan tunggal. Penelitian keamanan terbaru menunjukkan beberapa vektor serangan yang berulang, termasuk dompet yang dikompromikan, phishing, kerentanan perangkat lunak, dan kelemahan dalam infrastruktur operasional.
1. Kompromi Dompet dan Pencurian Kunci Pribadi
Kompromi dompet adalah kategori kerugian terbesar dalam laporan H1 2026 CertiK, menyumbang sekitar $444,5 juta secara keseluruhan dalam 33 insiden.
Kunci pribadi adalah kredensial kriptografi yang memungkinkan seseorang untuk mengotorisasi transaksi dari alamat blockchain. Jika penyerang mendapatkan kendali atas kunci pribadi atau mengompromikan sistem yang bertanggung jawab atas penandatanganan transaksi, mereka mungkin dapat mentransfer aset tanpa otorisasi pemilik.
Risiko ini memengaruhi baik pemegang individu maupun organisasi besar. Bursa dan penympanan mengelola aset digital dalam jumlah besar, sehingga penyimpanan kunci, prosedur penandatanganan, dan izin akses mereka menjadi kontrol keamanan penting.
2. Phishing dan Rekayasa Sosial
Serangan phishing memanfaatkan perilaku manusia untuk mendapatkan kredensial akun, frasa pemulihan, atau persetujuan transaksi. Penyerang dapat menyamar sebagai bursa, penyedia dompet, tim proyek, atau entitas terpercaya lainnya untuk meyakinkan pengguna agar mengungkapkan informasi sensitif.
CertiK mencatat kerugian terkait phishing sekitar $366,3 juta dalam 63 insiden selama H1 2026. Jumlah insiden menurun sebesar 52,3% secara tahunan, sementara kerugian yang dilaporkan hanya turun 10,8%. Ini menunjukkan bahwa sejumlah serangan yang lebih kecil masih dapat menghasilkan kerugian besar, terutama ketika akun bernilai tinggi menjadi sasaran.
Pengguna harus berhati-hati terhadap permintaan login yang tidak terduga, tautan mencurigakan, unduhan perangkat lunak yang tidak diminta, dan pesan yang menciptakan urgensi buatan. Situs web atau komunikasi yang tampak sah tidak serta-merta menjamin bahwa permintaan tersebut otentik.
3. Kerentanan Kontrak Pintar
Kontrak pintar mengotomatisasi transaksi dan fungsi lainnya di jaringan blockchain, tetapi kelemahan dalam kode mereka dapat mengekspos dana terhadap eksploitasi.
CertiK mencatat kerugian sekitar $151,6 juta terkait kerentanan kode di 204 insiden pada H1 2026. Kategori ini memiliki jumlah insiden tertinggi di antara jenis serangan yang tercantum dalam laporannya.
Kelemahan umum meliputi izin akses yang salah, logika transaksi yang cacat, dan kerentanan dalam interaksi antar kontrak berbeda. Audit independen, verifikasi formal, dan program bug bounty dapat membantu mengidentifikasi masalah-masalah ini, tetapi tidak ada audit yang dapat menjamin bahwa kontrak yang telah dideploy benar-benar aman.
4. Kompromi Bursa dan Infrastruktur
Platform kripto juga menghadapi risiko di luar kode blockchain dan keamanan dompet individu. Infrastruktur mereka mencakup perangkat karyawan, akun administratif, aplikasi internal, API, sistem penarikan, dan proses penandatanganan dompet.
Kompromi pada satu bagian infrastruktur ini dapat memberikan akses kepada penyerang ke sistem yang mengendalikan atau mengotorisasi transfer aset. Ini menjadikan keamanan operasional, manajemen akses istimewa, kesadaran karyawan, dan pemantauan berkelanjutan sebagai bagian penting dari perlindungan bursa.
Implikasi yang lebih luas adalah bahwa keamanan aset digital memerlukan lebih dari sekadar menyimpan dana di dompet dingin. Sistem dan orang-orang yang terlibat dalam otorisasi transaksi juga harus dilindungi.
Bagaimana KuCoin Mendekati Keamanan Platform dan Aset?
KuCoin menjelaskan kerangka keamanan berlapis yang mencakup akun pengguna, dompet, data, aplikasi, dan operasi platform. Security Center menggambarkan beberapa langkah yang dirancang untuk melindungi pengguna dan infrastruktur platform.
Ini mencakup otentikasi multi-faktor, verifikasi identitas, perlindungan anti-fishing, keamanan perangkat, perlindungan penarikan, keamanan dompet, enkripsi data, perlindungan API, firewall, perlindungan DDoS, pemindaian paparan aset, dan operasi keamanan 24/7. Platform ini juga menjelaskan inisiatif pendidikan keamanan, termasuk pelatihan, latihan, dan peringatan pengguna.
KuCoin juga menerbitkan Informasi Proof of Reserves, yang memungkinkan pengguna untuk meninjau rasio cadangan yang dilaporkan dan proses verifikasi cadangan platform. Proof of Reserves dapat membantu pengguna menilai apakah aset on-chain yang diungkapkan mencakup saldo pengguna yang dilaporkan pada snapshot tertentu. Namun, hal ini tidak menjamin perlindungan terhadap serangan siber, kegagalan operasional, atau setiap bentuk risiko platform lainnya.
Langkah-langkah ini menunjukkan beberapa komponen penting keamanan bursa, tetapi tidak ada satu kontrol pun yang dapat menghilangkan semua ancaman. Perlindungan akun, manajemen dompet, keamanan infrastruktur, transparansi cadangan, dan respons insiden harus bekerja sama.
Kesimpulan
Perkiraan Lorenzo Valente bahwa sekitar $8,5 miliar mata uang kripto telah dicuri hingga 30 Oktober 2026, menyoroti tantangan keamanan berkelanjutan yang dihadapi industri aset digital. Meskipun angka tersebut bukan total standar di seluruh industri, penelitian independen dari perusahaan keamanan juga mendokumentasikan kerugian besar akibat kompromi dompet, phishing, dan kerentanan kode.
Masalah mendasarnya lebih luas daripada insiden peretasan individu. Platform dan protokol mata uang kripto bergantung pada sistem yang saling terhubung yang melibatkan kunci pribadi, kontrak pintar, akun pengguna, dan infrastruktur operasional. Kelemahan di salah satu area ini dapat mengekspos sejumlah besar aset digital.
Untuk bursa, keamanan yang kuat memerlukan kontrol bertingkat, pemantauan berkelanjutan, akses terbatas, dan pelaporan aset yang transparan. Untuk pengguna individu, melindungi kredensial dan memverifikasi transaksi tetap penting. Kerangka keamanan yang dipublikasikan KuCoin dan pengungkapan Proof of Reserves memberikan informasi tentang beberapa langkah yang diterapkan, sekaligus menggambarkan mengapa keamanan platform harus dinilai melalui beberapa dimensi, bukan hanya satu metrik.
FAQ
1. Berapa banyak mata uang kripto yang dicuri pada 2026?
Lorenzo Valente dari ARK Invest memperkirakan sekitar $8,5 miliar mata uang kripto telah dicuri hingga 30 Oktober 2026. Perkiraan tersebut mewakili sekitar 0,33% dari kapitalisasi pasar rata-rata mata uang kripto untuk tahun tersebut.
2. Berapa persen dari kapitalisasi pasar kripto yang diwakili oleh kerugian tersebut?
Valente memperkirakan bahwa kerugian sebesar $8,5 miliar setara dengan sekitar 0,33% dari kapitalisasi pasar kripto rata-rata tahun 2026. Ia juga menyebut rata-rata tahunan historis sekitar 0,24% sejak 2018.
3. Apa jenis serangan mata uang kripto yang paling umum?
Kategori serangan utama meliputi kompromi dompet, pencurian kunci pribadi, phishing, rekayasa sosial, kerentanan kontrak pintar, dan kompromi infrastruktur bursa. Frekuensi dan dampak finansialnya bervariasi antar periode pelaporan dan metodologi penelitian.
Disclaimer
Informasi pasar umum ini, yang mungkin berasal dari sumber pihak ketiga, komersial, atau bersponsor, diberikan hanya untuk referensi dan tujuan pendidikan, dan tidak merupakan saran keuangan atau investasi, penawaran, ajakan, atau jaminan. Kami melepaskan tanggung jawab atas keakuratannya, kelengkapan, keandalannya, dan semua kerugian yang timbul. Investasi/perdagangan berisiko; kinerja masa lalu tidak menjamin hasil masa depan. Pengguna harus melakukan penelitian, menilai dengan bijak, dan mengambil tanggung jawab penuh. Untuk detail lebih lanjut, silakan konsultasikan Ketentuan Penggunaan dan Pengungkapan Risiko KuCoin.
Penafian: Halaman ini diterjemahkan menggunakan teknologi AI untuk kenyamanan Anda. Untuk informasi yang paling akurat, lihat versi bahasa Inggris aslinya.