

Binance Hack pada Oktober 2026: Bagaimana Eksploitasi EIP-7702 Menguras Miliaran dari Dompet Panas
Pengantar
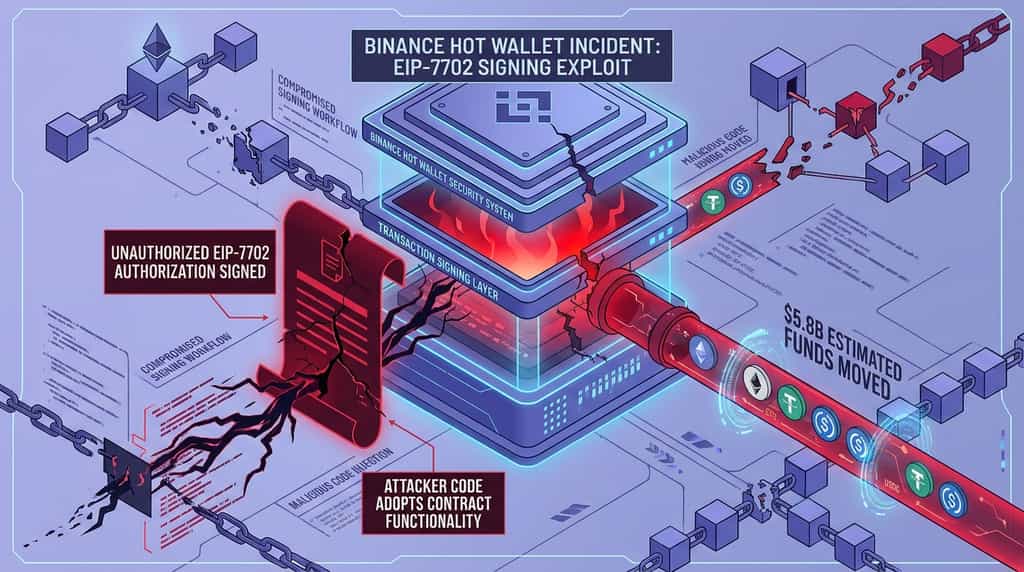
Insiden keamanan besar yang melibatkan dompet panas Binance pada 30 Oktober 2026 telah memunculkan pertanyaan tentang risiko EIP-7702, infrastruktur penandatanganan transaksi, dan koordinasi keamanan lintas platform. Insiden ini melibatkan serangkaian permintaan otorisasi EIP-7702 yang dilaporkan memungkinkan transfer aset tanpa otorisasi dari dompet yang terkait dengan Binance. Perkiraan awal di blockchain menempatkan nilai aset yang dipindahkan di beberapa jaringan sekitar $5,8 miliar, meskipun angka ini tidak boleh disamakan dengan kerugian bersih yang dikonfirmasi Binance.
Insiden ini menyoroti perbedaan penting: EIP-7702 adalah fitur protokol Ethereum yang dirancang untuk mendukung fungsionalitas smart-account, bukan kerentanan yang secara otomatis mengekspos setiap dompet yang menggunakannya. Kegagalan yang dilaporkan tampaknya melibatkan proses penandatanganan dan otorisasi. Binance mengatakan akan menanggung kerugian tersebut, sementara menghentikan sementara setoran dan penarikan, serta memulai pemeriksaan keamanan. Sementara itu, penerbit stablecoin dan peserta ekosistem blockchain mengambil langkah-langkah untuk membekukan atau mengamankan aset yang terkait dengan insiden ini.
Bagaimana Insiden Dompet Panas Binance Oktober 2026 Terjadi?
Serangan yang dilaporkan melibatkan otorisasi EIP-7702 yang tidak sah yang ditandatangani oleh dompet panas Binance, memungkinkan kode yang dikendalikan penyerang untuk memulai transfer aset. Analisis on-chain yang tersedia menunjukkan kegagalan dalam proses penandatanganan transaksi, meskipun Binance belum menerbitkan investigasi teknis final ketika laporan awal muncul.
Menurut analisis yang dibuat oleh Bitfish, salah satu pendiri Cobo, insiden ini dimulai sekitar pukul 04:20 UTC+8. Sebuah transaksi yang berisi 50 permintaan otorisasi disiarkan di blockchain. Permintaan tersebut ditandatangani menggunakan kunci pribadi yang terkait dengan dompet panas Binance. Beberapa menit kemudian, aset mulai ditarik dari dompet secara bertahap.
Analisis tersebut menggambarkan program otorisasi dengan fungsi yang secara sempit didefinisikan: program tersebut mengenali pengendali yang ditunjuk dan mengeksekusi transfer aset. 50 permintaan membawa nonce transaksi berurutan, memungkinkan otorisasi untuk berlaku ketika urutan tersebut sesuai dengan keadaan saat ini dompet. Laporan tersebut juga menggambarkan dua transaksi uji yang dilakukan sebelum operasi utama, menunjukkan bahwa penyerang telah mempersiapkan proses transfer terlebih dahulu.
Bagaimana EIP-7702 Memungkinkan Transfer yang Tidak Diizinkan?
EIP-7702 memungkinkan akun yang dimiliki eksternal (EOA) untuk sementara waktu mengadopsi fungsionalitas kontrak pintar dengan memberikan otorisasi kepada alamat kode yang ditentukan. Fitur ini diperkenalkan sebagai bagian dari pembaruan Pectra Ethereum dan dimaksudkan untuk mendukung perilaku akun yang lebih fleksibel, termasuk pengalaman dompet yang lebih baik dan eksekusi transaksi yang dapat diprogram.
Di bawah EIP-7702, sebuah akun menandatangani otorisasi yang menunjuk kode untuk dieksekusi dalam konteks akun tersebut. Ini dapat memungkinkan fungsi-fungsi seperti operasi terkelompok dan alur transaksi yang lebih canggih. Namun, otorisasi ini bersifat sensitif secara keamanan: jika pengguna atau dompet menandatangani otorisasi yang tidak disengaja, kode yang ditunjuk dapat memperoleh kemampuan untuk melakukan tindakan yang tidak dimaksudkan oleh penandatangan.
Dalam insiden Binance, kekhawatiran yang dilaporkan bukanlah bahwa EIP-7702 itu sendiri telah dilanggar. Sebaliknya, analisis yang tersedia menunjukkan bahwa sistem tanda tangan mungkin telah menyetujui serangkaian permintaan yang tidak sah. CEO Blockaid, Ido Ben-Natan, mengatakan insiden tersebut kemungkinan berasal dari sistem tanda tangan yang telah dikompromikan, bukan pencurian langsung terhadap kunci pribadi. Binance belum mengonfirmasi jalur serangan yang tepat dalam laporan yang disebutkan.
Perbedaan ini penting. Kunci pribadi dapat tetap berada di bawah kendali platform sementara alur penandatanganan yang telah dikompromikan dimanipulasi untuk menyetujui transaksi jahat. Kontrol keamanan oleh karena itu harus memverifikasi tidak hanya siapa atau apa yang menandatangani transaksi, tetapi juga apakah tujuan transaksi, cakupan otorisasi, kode, dan efek yang dimaksudkan adalah sah.
Berapa Banyak yang Ditransfer?
Perkiraan awal berdasarkan pergerakan on-chain memperkirakan total nilai aset yang ditransfer di berbagai jaringan sekitar $5,8 miliar, tetapi jumlah yang dipindahkan tidak selalu merupakan kerugian ekonomi akhir. Harga aset berfluktuasi, beberapa transfer mungkin dibekukan, dan cakupan penuh insiden ini memerlukan konfirmasi dari Binance dan para penyelidik terkait.
Analisis Bifish yang sama menggambarkan transfer besar yang melibatkan ETH, USDT, USDC, dan token lainnya. Analisis tersebut juga melaporkan bahwa aset dipindahkan di antara Ethereum dan Tron, sementara pergerakan dompet Bitcoin terpisah belum dikonfirmasi apakah terkait dengan insiden tersebut atau merupakan transfer darurat oleh Binance. Perbedaan ini penting karena transfer on-chain saja tidak membuktikan bahwa aset telah dicuri.
Analisis lebih lanjut menggambarkan aktivitas konversi cepat sebagai upaya pelaku untuk memindahkan aset yang berpotensi dibekukan oleh penerbit stablecoin menjadi aset dengan karakteristik kendali yang berbeda. Tether, Circle, dan penerbit lainnya dilaporkan membekukan beberapa token terkait seiring perkembangan respons insiden. Angka-angka awal ini harus diperlakukan sebagai perkiraan yang masih berkembang, bukan pernyataan kerugian akhir yang diaudit.
Bagaimana Binance Merespons Insiden Keamanan Ini?
Respons segera Binance mencakup penangguhan setoran dan penarikan, melakukan pemeriksaan keamanan, melacak aset yang terdampak, dan berkoordinasi dengan peserta industri lainnya. Bursa tersebut juga menyatakan bahwa akan menanggung kerugian yang ditimbulkan oleh insiden tersebut, sambil menekankan bahwa dana pelanggan tetap aman.
Menurut co-CEO Binance, Yi He, Binance sementara menangguhkan setoran dan penarikan sambil tim-timnya menyelidiki insiden tersebut, berupaya membekukan aset terkait, dan berkoordinasi dengan penegak hukum. Yi He mengatakan perusahaan akan menanggung seluruh kerugian yang disebabkan oleh serangan tersebut dan akan menerbitkan tinjauan insiden rinci setelah penyelidikan selesai. Ia juga menyarankan pengguna untuk mengandalkan informasi dari saluran resmi Binance.
Penghentian sementara layanan merupakan tindakan pencegahan keamanan. Membatasi setoran dan penarikan selama penyelidikan aktif dapat membantu platform menilai integritas dompet, meninjau sistem penandatanganan transaksi, dan mengurangi ketidakpastian sambil tim-tim melacak transfer mencurigakan. Ini juga dapat menyulitkan pengguna yang perlu memindahkan aset, sehingga komunikasi yang tepat waktu dan jelas sangat penting.
Apa yang Dikatakan Binance Tentang Dana Pelanggan?
Binance menyatakan bahwa dana pengguna tetap aman dan akan menanggung kerugian yang diakibatkan oleh insiden tersebut. Ini adalah jaminan perusahaan dan komitmen kompensasi, bukan pengganti untuk investigasi teknis yang selesai atau akuntansi independen yang diverifikasi terhadap kerugian akhir.
Yi He mengatakan Binance sedang melakukan pemindaian keamanan untuk memverifikasi keamanan dana pengguna. Dia juga menyebut kemajuan yang dicapai oleh peserta industri lain dalam membekukan aset yang terkait dengan insiden tersebut dan meminta First Digital untuk membantu dalam menangani FDUSD yang tersisa dalam upaya respons.
Posisi publik Binance oleh karena itu memiliki tiga bagian: melindungi saldo pelanggan, menyelidiki sistem penandatanganan dan dompet, serta berkoordinasi dengan pihak eksternal untuk menahan pergerakan aset yang terdampak. Perusahaan mengatakan akan memberikan penjelasan yang lebih lengkap setelah penyelidikan selesai. Sampai laporan tersebut diterbitkan, penyebab teknis yang tepat dan dampak keuangan akhir harus dianggap belum terselesaikan.
Bagaimana Reaksi Perusahaan dan Protokol Kripto Lainnya?
Insiden tersebut mendorong respons terkoordinasi dari penerbit stablecoin, tim risiko DeFi, dan peserta ekosistem blockchain. Tindakan mereka mencakup pembekuan aset, pembatasan aktivitas di pasar pinjaman, dan pemindahan token yang terkait dengan alamat yang terdampak ke penyimpanan terkendali.
Mengapa Aave Membekukan Pasar?
Respons risiko Aave berfokus pada membatasi potensi eksposur melalui pasar pinjamannya. Menurut laporan, LlamaRisk, Aave Labs, dan peserta lainnya memutuskan untuk menggunakan kontrol penjaga guna membekukan sejumlah besar pasar sambil memantau alamat penyerang dan aliran harga yang relevan.
Laporan tersebut menyebutkan bahwa tindakan tersebut mencakup 175 jenis cadangan di 16 jaringan pada Aave V3, serta 117 cadangan di empat spoke di Aave V4. Aave menunjukkan bahwa pasar akan dipertimbangkan untuk dibuka kembali secara bertahap setelah dana yang terdampak stabil dan risiko terkait telah dinilai.
Pembekuan pasar dapat membatasi aktivitas peminjaman dan peminjaman tambahan yang melibatkan aset yang mungkin terpapar insiden keamanan. Ini adalah langkah penahanan risiko, bukan pernyataan bahwa setiap aset atau pengguna yang terhubung ke protokol telah dikompromikan. Pembatasan sementara juga dapat memengaruhi pengguna normal, itulah sebabnya pemantauan dan proses pembukaan kembali yang terkendali sangat penting.
Apa yang Dilakukan Arbitrum Dengan Aset-Aset Terkait?
Dewan Keamanan Arbitrum mengambil tindakan untuk mengamankan aset terkait insiden yang disimpan di Arbitrum One. Menurut laporan, dewan memindahkan 74.559.805 ARB dan 8.425 ETH dari alamat-alamat yang terkait dengan insiden ke dalam dompet penampung sementara.
Arbitrum menyatakan operasi tersebut dilakukan setelah tinjauan teknis dan pertimbangan terhadap tanggung jawab keamanan dan tata kelola jaringan. Laporan tersebut menyatakan bahwa tindakan tersebut tidak memengaruhi pengguna atau aplikasi Arbitrum lainnya, dan aset hanya dapat dipindahkan kembali melalui tindakan lebih lanjut dari Security Council atau pemungutan suara tata kelola Arbitrum DAO.
Respons ini menggambarkan bagaimana sebuah ekosistem blockchain dapat menggunakan mekanisme tata kelola dan keamanan darurat untuk melindungi aset dalam insiden tertentu. Ini juga menimbulkan pertanyaan penting tentang keseimbangan antara intervensi cepat, kepemilikan pengguna, desentralisasi, dan tata kelola yang transparan. Tindakan semacam ini harus dinilai dalam konteks aturan yang dipublikasikan oleh protokol dan keadaan insiden tersebut.
Bagaimana Binance akan mengganti kerugian pengguna?
Binance mengatakan akan menanggung seluruh kerugian finansial yang disebabkan oleh insiden tersebut, artinya saldo pelanggan yang terdampak tidak akan menanggung kekurangan jika komitmen perusahaan dipenuhi. Pernyataan kompensasi dibuat oleh co-CEO Yi He pada 30 Oktober, bersamaan dengan penangguhan sementara setoran dan penarikan.
Binance berkomitmen untuk menanggung semua kerugian yang diakibatkan oleh insiden keamanan tersebut. Perusahaan juga menyatakan sedang berupaya membekukan aset terkait dan bekerja sama dengan penegak hukum. Tinjauan menyeluruh terhadap insiden tersebut diharapkan selesai setelah penyelidikan.
Ada dua pertanyaan keuangan terpisah yang perlu dipertimbangkan. Yang pertama adalah nilai aset yang ditransfer dari dompet yang terdampak. Perkiraan awal di blockchain menempatkan jumlah tersebut sekitar $5,8 miliar di beberapa jaringan. Yang kedua adalah kerugian bersih setelah memperhitungkan aset yang dibekukan, dana yang dipulihkan, dan aset apa pun yang tetap tidak dapat diakses oleh penyerang. Angka-angka ini tidak boleh dianggap sebagai hal yang saling dapat ditukar.
Kemampuan untuk membekukan aset dapat mengurangi dampak keuangan akhir, tetapi tidak secara otomatis berarti setiap token yang ditransfer telah dikembalikan ke Binance. Beberapa aset mungkin tetap berada di dompet yang dikendalikan sementara pihak-pihak terkait menyelesaikan prosedur mereka. Komitmen Binance untuk menutupi kerugian因此 penting untuk perlindungan pelanggan, tetapi rincian rekonsiliasi dan implementasi akhir sangat penting.
Pengguna harus mengikuti pengumuman resmi Binance untuk informasi tentang pemulihan layanan, saldo akun, dan laporan insiden terakhir. Mereka tidak boleh mengandalkan pesan tidak resmi yang mengklaim menawarkan kompensasi, pemulihan dompet, atau verifikasi akun khusus. Proses kompensasi yang sah harus dikomunikasikan melalui saluran resmi platform.
Kesimpulan
Insiden keamanan Binance Oktober 2026 mengungkap risiko operasional yang dapat muncul ketika sistem penandatanganan transaksi berinteraksi dengan fitur otorisasi dompet kuat seperti EIP-7702. Analisis awal di blockchain menggambarkan 50 permintaan otorisasi dan transfer aset besar dari dompet panas yang terkait dengan Binance. Namun, jalur serangan yang tepat dan kerugian bersih akhir tetap menjadi subjek penyelidikan.
Binance merespons dengan menghentikan setoran dan penarikan, melakukan pemeriksaan keamanan, berkoordinasi dengan pihak eksternal, dan berkomitmen untuk menanggung kerugian. Penerbit stablecoin membekukan aset terkait, Aave membatasi aktivitas di berbagai pasar, dan Dewan Keamanan Arbitrum memindahkan aset terkait ke dalam dompet yang dikendalikan. Tindakan-tindakan ini menunjukkan pentingnya koordinasi cepat di seluruh ekosistem aset digital.
Pelajaran keamanan yang lebih luas adalah bahwa perlindungan kunci pribadi harus didukung oleh verifikasi tingkat transaksi, kontrol otorisasi ketat, persetujuan penandatanganan independen, pemantauan berkelanjutan, dan prosedur respons insiden yang telah diuji. EIP-7702 adalah fitur protokol dengan kasus penggunaan abstraksi akun yang sah, tetapi keamanannya bergantung pada bagaimana dompet dan aplikasi mengimplementasikannya. Bursa, pengembang, dan pengguna semuanya memiliki peran dalam mengurangi risiko yang terkait dengan dompet yang semakin dapat diprogram.
Pertanyaan yang Sering Diajukan
1. Apakah insiden Binance Oktober 2026 disebabkan oleh kerentanan dalam EIP-7702 itu sendiri?
Laporan yang tersedia menunjukkan kemungkinan kegagalan dalam proses penandatanganan transaksi Binance, bukan kelemahan yang terkonfirmasi pada protokol EIP-7702. Binance belum menerbitkan investigasi teknis final dalam pembaruan yang disebutkan, sehingga penyebab utama yang tepat tetap belum terkonfirmasi.
2. Apa itu EIP-7702 dalam istilah sederhana?
EIP-7702 adalah usulan peningkatan Ethereum yang memungkinkan akun yang dimiliki eksternal untuk mendelegasikan eksekusi ke kode kontrak pintar yang ditentukan melalui otorisasi yang ditandatangani. Fitur ini mendukung fungsionalitas dompet yang lebih fleksibel, tetapi pengguna dan platform harus memverifikasi kode dan izin yang terlibat dengan cermat.
3. Apakah Binance mengatakan akan mengganti kerugian pengguna yang terdampak?
Ya. Co-CEO Binance, Yi He, mengatakan pada 30 Oktober 2026 bahwa Binance akan menanggung semua kerugian yang diakibatkan oleh insiden tersebut. Perusahaan juga menyatakan sedang menyelidiki kejadian tersebut dan akan menerbitkan tinjauan lebih lengkap setelah penyelidikan selesai.
Disclaimer
Informasi pasar umum ini, yang mungkin berasal dari sumber pihak ketiga, komersial, atau bersponsor, diberikan hanya untuk referensi dan tujuan pendidikan, dan tidak merupakan nasihat keuangan atau investasi, penawaran, ajakan, atau jaminan. Kami melepaskan tanggung jawab atas keakuratannya, kelengkapan, keandalannya, dan setiap kerugian yang timbul. Investasi/perdagangan berisiko; kinerja masa lalu tidak menjamin hasil masa depan. Pengguna harus melakukan riset, menilai dengan bijak, dan mengambil tanggung jawab penuh. Untuk detail lebih lanjut, silakan konsultasikan Ketentuan Penggunaan dan Pengungkapan Risiko KuCoin.
Penafian: Halaman ini diterjemahkan menggunakan teknologi AI untuk kenyamanan Anda. Untuk informasi yang paling akurat, lihat versi bahasa Inggris aslinya.