

Polymarket Menghentikan Perdagangan dan Operasi Relayer Setelah Pelanggaran Keamanan Pihak Ketiga
Pengantar
Aplikasi terdesentralisasi sangat bergantung pada ketergantungan perangkat lunak eksternal, namun satu tautan lemah dalam rantai pasokan dapat membahayakan aset pengguna senilai jutaan dolar. Polymarket baru-baru ini menghentikan perdagangan dan menghentikan operasi relayer setelah terjadinya pelanggaran keamanan yang berasal dari penyedia layanan pihak ketiga. Menurut pengungkapan platform dan analitik on-chain, insiden keamanan ini menyebabkan aliran dana pengguna yang tidak sah sekitar $2,65 juta hingga $2,7 juta sebelum kerentanan tersebut diidentifikasi dan diisolasi. Kejadian ini menyoroti kerentanan struktural yang terus ada terkait integrasi perangkat lunak pihak ketiga di sektor keuangan terdesentralisasi dan pasar prediksi.
Apa yang Memicu Penangguhan Perdagangan Polymarket dan Penghentian Relayer?
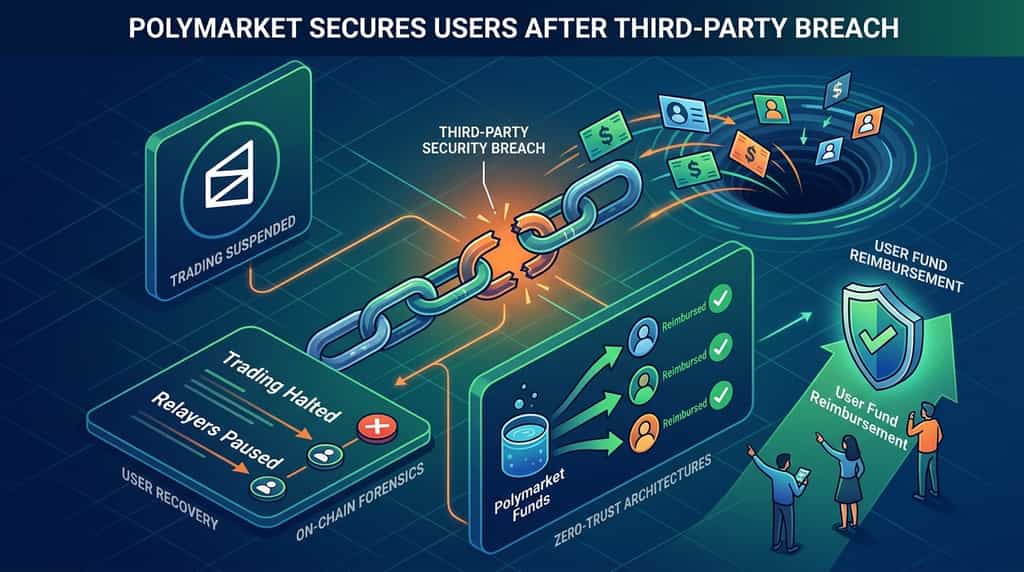
Penghentian perdagangan dan operasi relayer dipicu oleh kompromi eksternal yang melibatkan penyedia pemantauan dan analitik web pihak ketiga, DebugBear. Menurut peneliti keamanan blockchain dari Hudson Rock dan perusahaan analitik seperti Arkham, sebuah skrip jahat disisipkan melalui vektor pihak ketiga, menargetkan sesi pengguna yang masuk dan mengalihkan dana ke alamat yang dikendalikan penyerang.
Serangan tersebut mengompromikan sekitar 710 akun pengguna, menguras dana sebelum aktivitas perdagangan dikunci. Sebagai respons terhadap pelanggaran tersebut, Polymarket segera mengaktifkan mode "hanya pembatalan pesanan" pada bursa internasionalnya dan menghentikan operasi relayer untuk mencegah transaksi tidak sah lebih lanjut. Operator platform mengonfirmasi bahwa kelemahan tersebut terisolasi dan telah diperbaiki, dengan insiden tersebut selanjutnya dilaporkan kepada otoritas penegak hukum di Inggris.
Bagaimana Kompromi Pihak Ketiga Mempengaruhi Platform Terdesentralisasi?
Kompromi pihak ketiga memengaruhi platform terdesentralisasi dengan melewati lapisan keamanan kontrak pintar inti melalui saluran frontend atau pemantauan yang dipercaya. Sementara protokol blockchain dasar dan maker pasar otomatis sering kali tetap aman secara kriptografis, alat bantu seperti skrip analitik, pemantau kinerja, dan widget dukungan pelanggan memiliki hak eksekusi di dalam lingkungan browser pengguna.
Ketika penyedia vendor dilanggar, pelaku jahat dapat memanfaatkan saluran terpercaya ini untuk mengubah perilaku antarmuka pengguna, menyisipkan payload yang menguras transaksi, atau meniru persetujuan. Menurut tinjauan insiden dari penyedia intelijen blockchain, vektor rantai pasokan ini merupakan metode yang semakin disukai oleh penyerang yang menargetkan antarmuka web3, karena memanfaatkan kepercayaan manusia terhadap nama domain resmi dan skrip operasional, bukan dengan membongkar primitif kriptografi dasar.
Apa Langkah-Langkah Segera yang Diambil untuk Pemulihan dan Kompensasi Pengguna?
Pemulihan dan kompensasi pengguna akan sepenuhnya didanai oleh Polymarket, yang telah berjanji untuk mengganti semua pedagang yang terdampak dan mengalami kerugian selama pelanggaran keamanan. Setelah eksploitasi dikendalikan, perwakilan platform mengonfirmasi bahwa individu yang terdampak akan dibuat utuh kembali, dan sebagian dana yang dicuri—termasuk sekitar $750.000—berhasil dibekukan atau dilacak melalui forensik on-chain kolaboratif.
Pedagang yang mencoba mengakses platform segera setelah kejadian mengalami pembatasan hanya-pembatalan yang dirancang untuk melindungi posisi terbuka sementara tim teknis memeriksa infrastruktur terkait. () Eksekutif platform menekankan bahwa kerja sama dengan lembaga penegak hukum internasional dan perusahaan pelacak blockchain khusus tetap berlangsung untuk memulihkan aliran aset yang tersisa.
Bagaimana insiden ini memengaruhi ekosistem pasar prediksi yang lebih luas?
Ekosistem pasar prediksi yang lebih luas menghadapi peningkatan pengawasan terkait manajemen ketergantungan perangkat lunak dan pemilihan vendor setelah kejadian keamanan berulang. Pasar prediksi mengumpulkan likuiditas besar, terutama selama siklus peristiwa geopolitik dan makroekonomi dengan tingkat keterlibatan tinggi, menjadikannya target bernilai tinggi bagi pelaku ancaman canggih.
Peserta institusional dan pedagang ritel sama-sama mengevaluasi risiko platform berdasarkan ketahanan historis dan efisiensi respons insiden. Analis industri mencatat bahwa meskipun penggantian cepat mengurangi kerugian keuangan segera, kerentanan berulang di tingkat frontend atau vendor memerlukan perubahan struktural menuju arsitektur zero-trust, Kebijakan Keamanan Konten (CSP) yang ketat, dan verifikasi integritas kode terdesentralisasi.
Apa Langkah Pertahanan yang Dapat Diambil Protokol Web3 Melawan Serangan Rantai Pasok?
Protokol Web3 dapat membela diri terhadap serangan rantai pasok dengan menerapkan Kebijakan Keamanan Konten (CSP) yang ketat, hash integritas sub-sumber kriptografis (SRI), dan metode verifikasi frontend terdesentralisasi. Mengandalkan bundle JavaScript pihak ketiga tanpa sandboxing lokal menciptakan pintu terbuka bagi vektor injeksi.
Dengan memberlakukan batasan eksekusi skrip yang ketat, mengaudit ketergantungan perangkat lunak eksternal secara terus-menerus, dan memindahkan logika operasional kritis jauh dari alat pemantauan berbasis web yang rentan, tim pengembang dapat secara signifikan meminimalkan paparan terhadap pelanggaran pihak ketiga. Integrasi dompet perangkat keras dan prompt simulasi transaksi juga memberikan garis pertahanan akhir yang penting, memberi tahu pengguna ketika terjadi perubahan parameter tak terduga selama interaksi kontrak.
Mengamankan Aset Digital Anda di Pasar yang Volatil
Seiring dengan terus berkembangnya ekosistem blockchain dan menangkap nilai ekonomi signifikan—dengan partisipasi institusional yang mendorong pertumbuhan pendapatan besar di infrastruktur blockchain, menurut laporan industri—memelihara kebersihan keamanan yang kuat adalah hal utama. Baik saat menjelajahi pasar prediksi, bursa terdesentralisasi, atau protokol pinjaman, pengguna harus menggunakan kunci keamanan perangkat keras, mencabut persetujuan token yang tidak perlu secara rutin, dan tetap waspada terhadap pemeliharaan platform mendadak atau pembekuan darurat. Tetap informasi mengenai risiko vendor sistemik memastikan bahwa peserta dapat berpartisipasi dalam sektor kripto baru sambil secara proaktif mengelola eksposur lawan transaksi.
Kesimpulan
Penghentian sementara perdagangan dan operasi relayer di Polymarket menegaskan kerentanan berkelanjutan yang melekat pada rantai pasokan web3 modern dan integrasi perangkat lunak pihak ketiga. Meskipun respons teknis cepat, pembekuan aset, dan janji penggantian komprehensif oleh operator platform membantu memitigasi dampaknya bagi pedagang yang terdampak, insiden ini menjadi pengingat penting mengenai risiko yang ditimbulkan oleh ketergantungan eksternal. Seiring dengan kedewasaan pasar prediksi terdesentralisasi dan penarikan volume likuiditas yang lebih tinggi, penerapan audit vendor yang ketat dan arsitektur frontend zero-trust akan sangat penting untuk melindungi modal pengguna dan menjaga kepercayaan pasar.
FAQ
Apakah pelanggaran keamanan Polymarket memengaruhi pengguna di platform AS?
Tidak, insiden keamanan dan pembatasan perdagangan selanjutnya hanya berdampak pada platform internasional, sementara platform AS yang memiliki struktur terpisah tetap tidak terpengaruh sama sekali.
Berapa total dana pengguna yang diambil selama insiden keamanan?
Perusahaan forensik dan analitik on-chain memperkirakan bahwa sekitar $2,65 juta hingga $2,7 juta dana pengguna dipindahkan tanpa otorisasi sebelum perdagangan dihentikan.
Apa yang menyebabkan injeksi kode jahat pada platform ini?
Kerentanan berasal dari kompromi pada penyedia pemantauan dan kinerja situs web pihak ketiga, DebugBear, yang memungkinkan skrip tidak sah menargetkan sesi pengguna.
Apakah pengguna yang terdampak akan menerima kompensasi finansial penuh?
Ya, Polymarket secara publik mengonfirmasi bahwa semua pedagang yang terdampak oleh transfer dana yang tidak sah akan sepenuhnya diganti oleh platform.
Apa itu mode "cancel-only" di bursa mata uang kripto?
Mode hanya batalkan adalah keadaan operasional darurat di mana pengguna dapat membatalkan order terbuka atau posisi yang ada, tetapi diblokir dari menempatkan perdagangan baru atau membuka posisi baru.
Disclaimer
Informasi pasar umum ini, yang mungkin berasal dari sumber pihak ketiga, komersial, atau bersponsor, diberikan hanya untuk referensi dan tujuan pendidikan, dan tidak merupakan nasihat keuangan atau investasi, penawaran, ajakan, atau jaminan. Kami melepaskan tanggung jawab atas keakuratannya, kelengkapan, keandalannya, dan setiap kerugian yang timbul. Investasi/perdagangan berisiko; kinerja masa lalu tidak menjamin hasil masa depan. Pengguna harus melakukan riset, menilai dengan bijak, dan mengambil tanggung jawab penuh. Untuk detail lebih lanjut, silakan konsultasikan Ketentuan Penggunaan dan Pengungkapan Risiko KuCoin.
Penafian: Halaman ini diterjemahkan menggunakan teknologi AI untuk kenyamanan Anda. Untuk informasi yang paling akurat, lihat versi bahasa Inggris aslinya.