

¿Cómo está acelerando Ethereum su calendario hacia la seguridad cuántica?
Introducción
El rápido avance de la computación cuántica presenta una amenaza teórica a largo plazo para los sistemas criptográficos tradicionales, incluida la criptografía de clave pública que protege las redes de cadena de bloques. Recientemente, el cofundador de Ethereum, Vitalik Buterin, cambió significativamente su perspectiva, expresando un fuerte optimismo respecto a una vía más rápida y simplificada para lograr la resistencia cuántica en la red Ethereum. Este cambio se centra en ajustes criptográficos y arquitectónicos recientemente propuestos que podrían proteger los fondos de los usuarios y los contratos inteligentes mucho antes de que el hardware cuántico alcance una escala capaz de romper la criptografía actual de curva elíptica.
Principales conclusiones
Vitalik Buterin ha adoptado una postura cada vez más optimista sobre la aceleración de la transición de Ethereum a criptografía resistente a la computación cuántica, impulsada por investigaciones recientes sobre primitivas criptográficas más eficientes y rutas de actualización del protocolo.
-
El cambio fundamental: Investigaciones criptográficas recientes sugieren que la transición de Ethereum a estructuras resistentes a la computación cuántica puede lograrse mucho más rápido y con menos cuellos de botella operativos de lo estimado anteriormente.
-
El modelo de amenaza: las computadoras cuánticas representan un riesgo principalmente a través de algoritmos como el algoritmo de Shor, que pueden invertir hashes criptográficos y claves privadas derivadas de firmas elípticas estándar (como ECDSA).
-
Soluciones propuestas: La red está explorando la inestabilidad de estado, firmas basadas en hash y agregadores avanzados de pruebas de conocimiento cero que minimizan la sobrecarga de las actualizaciones criptográficas resistentes a la computación cuántica.
-
Impacto en la línea de tiempo: Si bien una migración completa requiere pruebas rigurosas y bifurcaciones duras, nuevas estrategias de implementación modular podrían proteger las cuentas de los usuarios años antes de las proyecciones de actualización heredadas.
¿Por qué es urgente la resistencia cuántica para las cadenas de bloques?
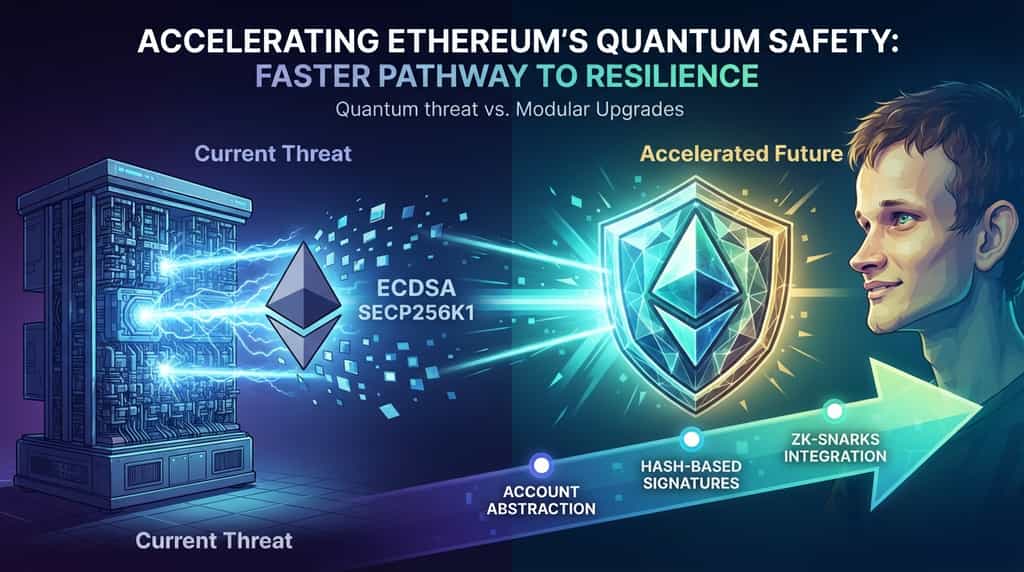
Las cadenas de bloques dependen de la criptografía asimétrica para proteger los fondos de los usuarios, validar transacciones y garantizar que solo el propietario legítimo de una clave privada pueda autorizar una transferencia. Las redes estándar como ethereum actualmente utilizan ECDSA (Elliptic Curve Digital Signature Algorithm) secp256k1 para firmar transacciones. Aunque son computacionalmente seguras frente a computadoras clásicas, estos primitivos criptográficos son vulnerables a computadoras cuánticas con suficiente escala de qubits y capacidades de corrección de errores que ejecuten el algoritmo de Shor.
Una computadora cuántica suficientemente avanzada podría derivar una clave privada a partir de una clave pública expuesta públicamente. Dado que las direcciones de cadena de bloques a menudo revelan claves públicas en transacciones salientes, o las mantienen expuestas en estados históricos del libro mayor, una red no protegida enfrentaría una compromisión catastrófica del libro mayor. En consecuencia, los desarrolladores y investigadores principales han priorizado encontrar rutas de actualización que protejan el protocolo antes de que el hardware cuántico alcance hitos criptográficamente relevantes.
¿Qué cambió en la perspectiva de Vitalik Buterin sobre las líneas temporales cuánticas?
Históricamente, la transición de una plataforma de contratos inteligentes importante a algoritmos resistentes a la computación cuántica se consideraba un obstáculo de ingeniería de varias décadas. Las alternativas de criptografía post-cuántica (PQC), como los esquemas de firmas basados en retículos o basados en funciones hash con estado, tradicionalmente sufren de tamaños de firma masivos, altos costos de gas para verificación y requisitos complejos de gestión de claves que podrían inflar el estado de la cadena de bloques.
Avances teóricos recientes y diseños de protocolos modulares han alterado esta perspectiva. La investigación en pruebas de conocimiento cero sucintas, acumuladores basados en STARK y marcos de firmas optimizados basados en funciones hash indica que Ethereum puede absorber actualizaciones resistentes a la computación cuántica de forma incremental. En lugar de imponer una revisión criptográfica de toda la red, engorrosa y de una sola vez, los desarrolladores pueden implementar componentes de protocolo localizados y capas de abstracción de cuenta que reemplacen gradualmente los esquemas de firma vulnerables sin comprometer el rendimiento ni la descentralización.
¿Cómo implementará Ethereum actualizaciones resistentes a la computación cuántica?
Actualizar una red descentralizada de la escala de Ethereum requiere una coordinación cuidadosa, planificación de compatibilidad hacia atrás y fases de prueba de varios años. La estrategia de transición se basa en varios pilares fundamentales:
-
Abstracción de cuenta (ERC-4337): Al popularizar los monederos de contrato inteligente, los usuarios podrán eventualmente trasladar sus modelos de seguridad desde claves ECDSA nativas hacia verificadores de firmas resistentes a la computación cuántica sin alterar inmediatamente la capa de consenso principal.
-
Firmas basadas en funciones hash: Algoritmos como SPHINCS+ o XMSS ofrecen garantías de seguridad sólidas basadas en funciones hash en lugar de suposiciones teóricas de números, aunque la optimización de sus tamaños de firma sigue siendo un área activa de investigación.
-
Integración de prueba de conocimiento cero: las capas ZK-rollup y los probadores nativos del protocolo pueden agrupar y verificar pruebas criptográficas complejas fuera de la cadena, protegiendo la capa base de la carga computacional asociada con las matemáticas de verificación post-cuántica.
La siguiente tabla resume los enfoques criptográficos principales bajo evaluación para la migración post-cuántica:
| Primitiva criptográfica | Base de seguridad | Principales ventajas | Principales desventajas |
| ECDSA (Actual) | Curvas elípticas | Firmas rápidas y compactas | Vulnerable a algoritmo de Shor en hardware cuántico |
| Criptografía basada en retículos | Problema del vector más corto | Buen equilibrio entre velocidad y tamaño | Suposiciones matemáticas complejas, historial de seguridad más reciente |
| Firmas basadas en hash | Seguridad de la función hash | Suposiciones criptográficas mínimas | Tamaños de firma grandes, requisitos estrictos de gestión de estado |
¿Cuáles son las implicaciones prácticas para desarrolladores y usuarios?
Para los participantes cotidianos y los desarrolladores de aplicaciones descentralizadas (dApp), el cambio hacia la seguridad cuántica probablemente ocurrirá en segundo plano mediante actualizaciones de protocolo y actualizaciones de software de monedero. Los usuarios no necesitarán necesariamente reestructurar manualmente sus fondos el primer día, ya que los marcos de abstracción de cuentas facilitarán rutas de migración sin interrupciones.
Sin embargo, los desarrolladores de contratos inteligentes deben tener en cuenta cómo las actualizaciones de protocolo a largo plazo afectan la economía del gas, los opcodes de verificación de firmas y las estructuras de disponibilidad de datos. A medida que Ethereum integra primitivas criptográficas más avanzadas, las herramientas para aplicaciones de conocimiento cero y gestión segura de claves seguirán madurando, brindando una protección sólida contra amenazas computacionales futuras mucho antes de que se materialicen en el mercado comercial.
Conclusión
La aceleración de la hoja de ruta de Ethereum hacia la seguridad cuántica marca un punto de inflexión vital en la ingeniería de cadenas de bloques. Lo que antes se percibía como una barrera de escalado y criptográfica lejana e inabordable ahora se está abordando mediante diseño modular de protocolos, abstracción de cuentas y arquitectura eficiente de conocimiento cero. Al enfrentar proactivamente la vulnerabilidad cuántica, la red busca garantizar una resiliencia a largo plazo, asegurando que los activos de los usuarios y la infraestructura descentralizada permanezcan protegidos contra futuros paradigmas tecnológicos.
Preguntas frecuentes
¿Cuándo las computadoras cuánticas representarán una amenaza real para ethereum?
La mayoría de los criptógrafos y físicos cuánticos estiman que una computadora cuántica capaz de romper la criptografía de curva elíptica de 256 bits aún está a años o décadas de distancia. Sin embargo, debido a que la migración requiere mucho tiempo, ya se están llevando a cabo planes proactivos.
¿Necesitarán los usuarios regulares tomar medidas para proteger sus fondos?
En la mayoría de los caminos de actualización propuestos, los proveedores de monederos y los estándares de abstracción de cuentas gestionarán los mecanismos de transición. Es probable que los usuarios sean invitados a actualizar la configuración del monedero o a migrar fondos a cuentas de contrato inteligente equipadas con verificación de firmas resistentes a la computación cuántica.
¿Por qué las firmas criptográficas post-cuánticas son más difíciles de procesar?
Las alternativas post-cuánticas suelen requerir tamaños de datos significativamente mayores para claves públicas y firmas en comparación con los esquemas tradicionales de curva elíptica. Esto aumenta los requisitos de almacenamiento, el consumo de ancho de banda de red y los costos de gas de verificación en la cadena de bloques.
¿Están otras redes de cadena de bloques también preparándose para la seguridad cuántica?
Sí, múltiples protocolos de capa 1 y grupos de investigación están monitoreando activamente los estándares de criptografía post-cuántica del Instituto Nacional de Estándares y Tecnología (NIST) y experimentando con marcos de actualización modular.
¿Este actualización pone en riesgo de romper los contratos inteligentes existentes?
Los desarrolladores del protocolo principal diseñan actualizaciones teniendo en cuenta la compatibilidad hacia atrás estricta o calendarios de migración por fases para evitar interrumpir las aplicaciones descentralizadas existentes, aunque los cambios específicos a nivel de protocolo siempre pasan por simulaciones rigurosas en testnet antes de su implementación en mainnet.
Descargo de responsabilidad
Esta información general del mercado, posiblemente proveniente de fuentes de terceros, comerciales o patrocinadas, se proporciona únicamente con fines de referencia y educativos y no constituye asesoramiento financiero ni de inversión, una oferta, solicitud o garantía. Renunciamos a toda responsabilidad por su precisión, integridad, confiabilidad y cualquier pérdida resultante. Las inversiones/opciones de trading son arriesgadas; el rendimiento pasado no garantiza resultados futuros. Los usuarios deben investigar, juzgar con prudencia y asumir toda la responsabilidad. Para más detalles, consulte las Condiciones de uso y Divulgación de riesgos de KuCoin.
Aviso: Esta página fue traducida utilizando tecnología de IA para tu conveniencia. Para obtener la información más precisa, consulta la versión original en inglés.