

Cómo proteger tu dispositivo móvil de estafas de cripto
Con el creciente popularidad y valor de las criptomonedas, ha habido un aumento correspondiente en las estafas de cripto: los dispositivos móviles ciertamente no están exentos. Estas estafas pueden tomar muchas formas, pero todas tienen un objetivo común: robar tu criptomoneda ganada con esfuerzo.
Este artículo cubrirá diversos engaños relacionados con dispositivos móviles y te enseñará cómo proteger tu dispositivo contra ellos. ¡Comencemos!
¿Qué son las estafas mediante dispositivos móviles?
Según bankmycell.com, el número de usuarios de smartphones asciende a aproximadamente 6.92 mil millones al febrero de 2023, lo que representa una tasa de penetración de smartphones del 86,34%, es decir, el 86,34% de la población mundial posee un smartphone (mediante números de teléfono).
Las estafas en dispositivos móviles son cualquier tipo de estafa que utiliza un teléfono móvil u otros dispositivos móviles para dirigirse a las víctimas. Pueden presentarse en forma de aplicaciones maliciosas, mensajes de texto, sitios web o incluso llamadas telefónicas.
Algunas estafas en dispositivos móviles intentarán engañarte para que les proporciones tu información personal, como los datos de tu cuenta en el exchange de criptomonedas o las claves de tu monedero. Otras intentarán que instales software malicioso en tu dispositivo. Algunas incluso intentarán simplemente engañarte para que les envíes criptomonedas.
Evitar estafas mediante teléfonos móviles ahora es una parte activa de nuestra vida, especialmente porque cada día se crean nuevas formas de intentar engañar a las personas. Sin embargo, algunas estafas no siempre son evidentes, por lo que es esencial saber cómo identificarlas para protegerte de ellas.
Además, revisa nuestro aviso de seguridad que te ayudará a activar todas las medidas de seguridad necesarias para proteger tus fondos en KuCoin.
¿Cuáles son los diferentes tipos de estafas con dispositivos móviles de criptomonedas?
Los teléfonos móviles casi se consideran partes de nuestros cuerpos en la actualidad, y los ciberdelincuentes ciertamente lo saben. Siempre tenemos nuestros dispositivos móviles con nosotros, y los usamos para acceder a todo, desde videos de gatos hasta nuestros datos más privados. Hemos vinculado cuentas de bancos y exchange de criptomonedas, correos electrónicos y otros datos sensibles a nuestros teléfonos, convirtiéndolos en un objetivo perfecto para el robo y el fraude de criptomonedas.
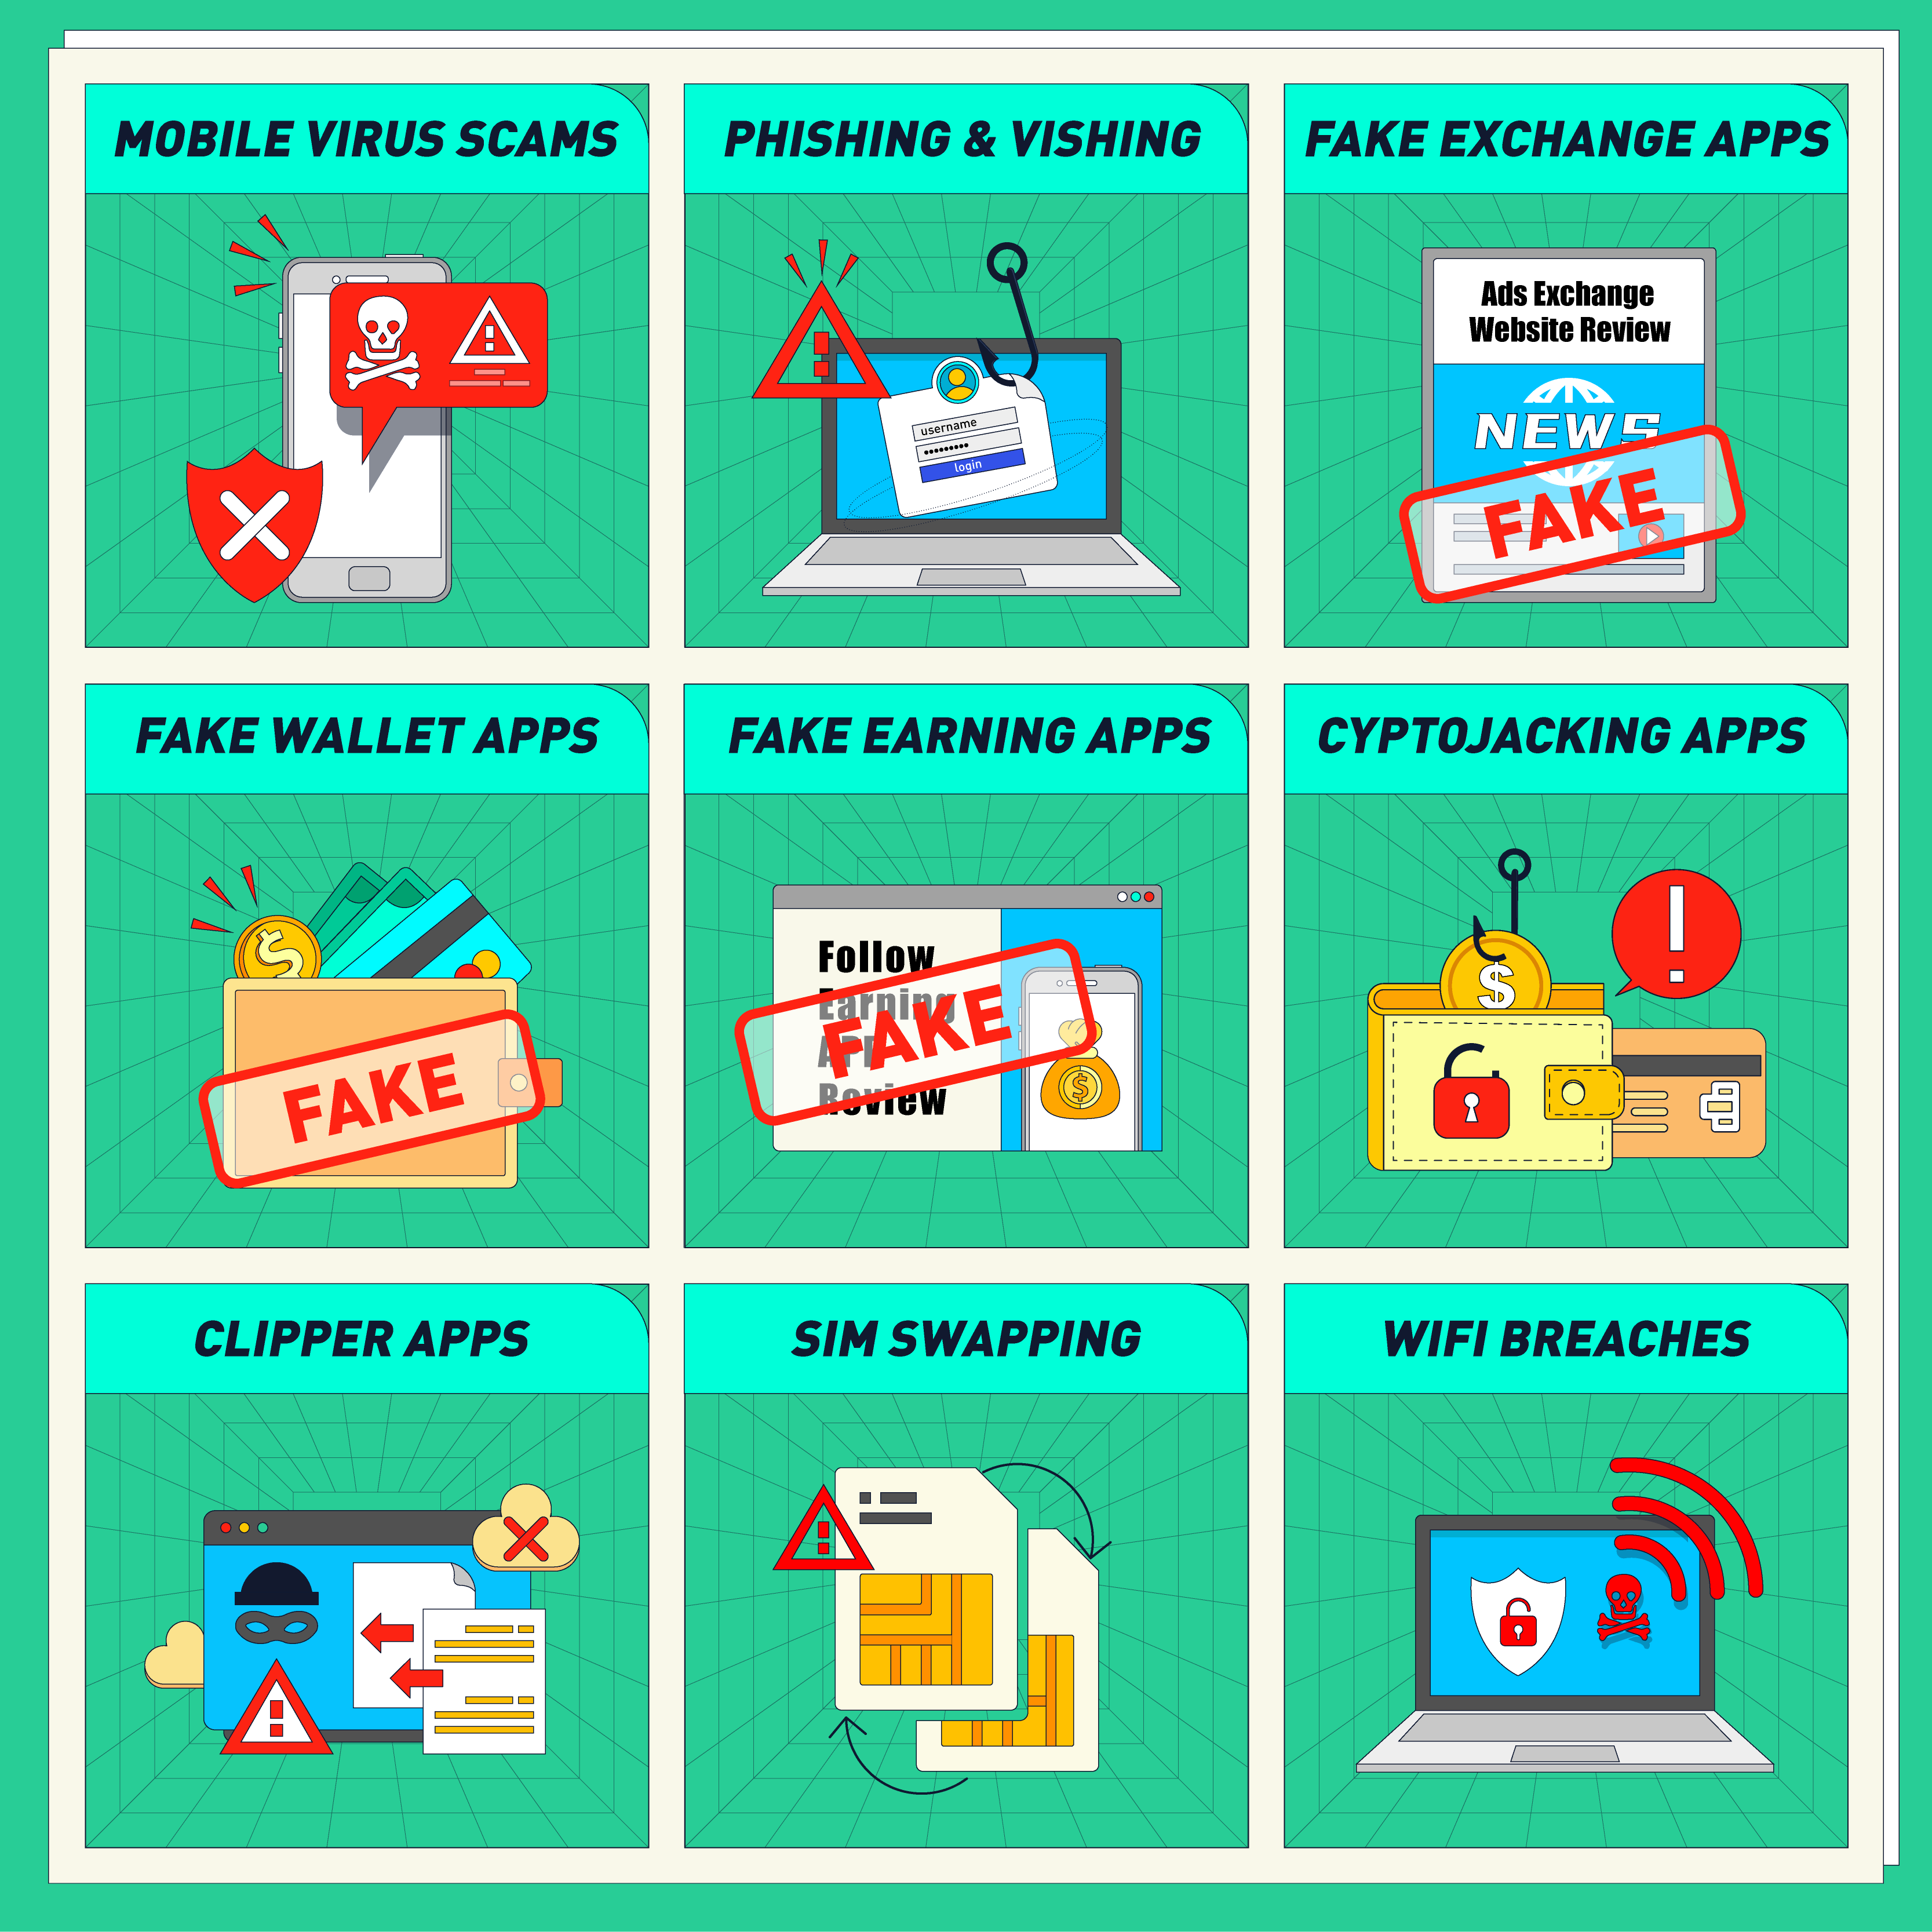
Existen muchos tipos diferentes de estafas mediante dispositivos móviles que podrían afectar sus cuentas o monederos en exchange, algunos de los más destacados son:
1. Estafas de virus móviles
2. Phishing y vishing
3. Aplicaciones falsas de criptomonedas (aplicaciones falsas de exchange, aplicaciones falsas de monedero, aplicaciones falsas de ganancias)
4. Aplicaciones de cryptojacking
5. Aplicaciones Clipper
6. SIM Swapping
7. Infracciones de WiFi
Estafas de virus móviles
Un virus móvil es un tipo de malware que puede infectar tu dispositivo móvil al igual que lo haría un virus informático. Al visitar ciertos sitios web en tu teléfono, es posible que hayas visto una página que te alerta de que un escaneo de tu teléfono ha revelado una infección por virus, instándote a tomar medidas inmediatas para descargar una aplicación antivirus.
Sin embargo, esta aplicación es en realidad malware o spyware que intenta infectar otros dispositivos o tomar el control del tuyo. Esto puede permitir que los estafadores accedan a todas tus contraseñas y cuentas, incluidas tus cuentas de exchange de cripto y tus monederos de cripto.
La forma más fácil de protegerte contra este tipo de ataques es ignorar cualquier pop-up web, pero también tener seguridad cibernética en tu teléfono.
Phishing y vishing
Phishing es un tipo de estafa en la que el atacante intenta engañarte para que le proporciones tu información personal disfrazándose como un sitio web, aplicación o servicio legítimo. Lo hacen creando una página de inicio de sesión falsa que se ve idéntica a la real. Las estafas de phishing son algunas de las estafas de cripto más comunes actualmente.
Los fraudes de phishing también ocurren a través de mensajes de SMS, y también se conocen como "smishing". Estos fraudes intentan hacerte actuar sobre el mensaje de SMS enviado, ya que envían enlaces de malware. Si abres el enlace, tu dispositivo se infecta con malware o spyware.
El vishing es similar al phishing, pero en lugar de usar un sitio web falso, el atacante utilizará una llamada telefónica o mensaje de texto falso para intentar engañarte. Estos tipos de estafas se están volviendo cada vez más comunes, ya que pueden ser muy difíciles de detectar.
La mejor manera de protegerte de estafas de phishing es asegurarte de usar sitios web aprobados y guardar en marcadores aquellos que contienen tu información sensible para acceder a ellos rápidamente. En cuanto a los ataques de vishing, lo clave es nunca revelar tu información personal, incluso si la persona o el sitio web parecen legítimos. Además, asegúrate de configurar tu código antiphishing de KuCoin en la configuración de tu cuenta.
Aplicaciones falsas de criptomonedas
Existen numerosos tipos de aplicaciones móviles falsas de criptomonedas creadas con el propósito de robar su criptomoneda. Algunas de las versiones más destacadas son:
- Aplicaciones falsas de exchange
- Aplicaciones de monedero falsas
- Aplicaciones de ganancias falsas
Aplicaciones falsas de exchange
Las aplicaciones de exchange falsas son exactamente lo que parecen: aplicaciones móviles que estafan a los inversores en criptomonedas haciéndoles creer que son las reales. El ejemplo más conocido de una aplicación de exchange de criptomonedas es probablemente la de Poloniex.
Antes del lanzamiento de la aplicación móvil oficial de trading de Poloniex en 2018, Google Play ya listaba varias aplicaciones falsas de exchange con el mismo nombre. Muchos usuarios que descargaron las aplicaciones fraudulentas intentaron iniciar sesión, entregando así básicamente sus credenciales de acceso a la cuenta de cripto de Poloniex a los estafadores. Va sin decir que sus tenencias de cripto en el exchange fueron eliminadas. Algunas otras aplicaciones fueron aún más lejos, solicitando las credenciales de inicio de sesión de las cuentas de Gmail de los usuarios.
Cuando se trata de proteger tus inversiones en cripto contra tales estafas, puedes hacer varias cosas, es decir:
- Utiliza la autenticación de dos factores (2FA): es importante señalar que, en nuestro ejemplo anterior, el criptoactivo fue robado únicamente de cuentas que no tenían activada la 2FA. Aunque la 2FA no es impenetrable, es una gran ayuda, ya que los estafadores tendrán dificultades para evadirla incluso si poseen tus credenciales de inicio de sesión en el exchange.
- Verifica la validez de la aplicación que estás descargando: puedes hacerlo revisando el número de descargas, reseñas y calificaciones; las aplicaciones falsas suelen tener comentarios donde la gente se queja de haber sido estafada, o calificaciones perfectamente impecables.
Además, las aplicaciones legítimas son desarrolladas por empresas legítimas, y puedes verificar los desarrolladores en la información proporcionada en la tienda de aplicaciones. Además, puedes dirigirte al sitio web oficial del exchange y verificar si la aplicación que ofrecen coincide con la que está en la tienda de aplicaciones móviles.
Aplicaciones de monedero falsas
Otra categoría de aplicaciones móviles relacionadas con criptomonedas que a menudo se utilizan para estafar a inversores son los monederos falsos. Aunque existen muchos tipos diferentes de monederos de criptomonedas, los más populares son los monederos móviles, ya que ofrecen mayor comodidad.
Dado que los valores de las criptomonedas han aumentado en los últimos años, los estafadores han aprovechado esto y creado numerosas versiones falsas de billeteras de criptomonedas populares como MetaMask, Exodus, Jaxx, Coinomi y Ledger.
El objetivo de estos actores maliciosos es engañar a los usuarios para que descarguen la aplicación de monedero falsa y luego robarles sus claves privadas o frase semilla. En la mayoría de los casos, los estafadores logran hacerlo simplemente replicando la interfaz de un monedero popular y cambiando algunas palabras aquí y allá.
Para evitar ser estafado por una aplicación de monedero falsa, debes:
- Verifica si la aplicación de monedero genera direcciones completamente nuevas antes de importar las tuyas: si y cuando se genere una nueva dirección, puedes verificar si el monedero generado existe (la mayoría de las aplicaciones falsas también pueden simular la creación del monedero).
- Utiliza todos los consejos resaltados en la sección sobre aplicaciones de exchange falsas.
Aplicaciones de ganancias falsas
Otra categoría de aplicaciones móviles maliciosas de criptomonedas son las llamadas aplicaciones de ganancias. La premisa de estas aplicaciones es que generalmente ofrecen a los usuarios una forma de ganar criptomonedas completando ciertas tareas. Estas aplicaciones suelen comercializarse como sorteos o aplicaciones falsas de ganancias de alto rendimiento.
En realidad, sin embargo, la mayoría de estas aplicaciones de ganancias son simplemente estafas creadas con el único propósito de robar el cripto de las personas.
Para evitar ser estafado por una aplicación falsa de ganancias, debes buscar señales de alerta, como recompensas altas a cambio de ningún trabajo. También puedes verificar la validez de la aplicación revisando sus calificaciones, desarrolladores, etc.
Aplicaciones de cryptojacking
Otra categoría de aplicaciones de criptomoneda maliciosas que mencionaremos son las aplicaciones de cryptojacking. El cryptojacking es un tipo de ataque en el que el atacante utiliza tu dispositivo para minar criptomoneda sin tu conocimiento o permiso.
Aunque más a menudo asociado con sitios web, el cryptojacking también puede realizarse a través de aplicaciones móviles. Por ejemplo, hubo un incidente relacionado con el popular juego Fortnite en el que se inyectó un script de cryptojacking en el juego.
Para evitar ser estafado por una aplicación de cryptojacking, debes:
- Verifica los permisos que solicita la aplicación. Por ejemplo, una aplicación que desea minar criptomoneda probablemente necesitará acceso a la CPU y la GPU de tu dispositivo.
- Verifica si tu dispositivo móvil se está sobrecalentando, ya que la minería es una tarea que consume mucha energía.
- Instala un antivirus móvil que te ayude a detectar malware.
Aplicaciones Clipper
La siguiente categoría de aplicaciones móviles maliciosas de criptomoneda son las aplicaciones clipper. Las aplicaciones clipper están diseñadas para reemplazar la dirección de tu monedero de criptomoneda con la dirección del atacante. Por ejemplo, si copias y pegas tu dirección de bitcoin para enviar algo de BTC a un amigo, una aplicación clipper reemplazará esa dirección con la dirección del atacante en su lugar.
Para evitar ser estafado por una aplicación clipper, debes:
- Verifica dos veces la dirección a la que estás enviando tu criptomoneda.
- Instala un antivirus móvil que te ayude a detectar malware.
Aplicaciones de SIM Swapping
El SIM swapping es un tipo de ataque en el que el atacante engaña a tu proveedor de servicios móviles para que transfiera tu número de teléfono a una tarjeta SIM que ellos controlan. Una vez que el atacante tiene tu número de teléfono, puede usarlo para restablecer tus contraseñas y acceder a tus cuentas en línea.
Aunque los ataques de SIM swapping no son exclusivos del ámbito de las criptomonedas, han sido utilizados por criminales para acceder a los monederos de criptomonedas y cuentas de exchange de las personas.
Para evitar ser estafado por una aplicación de SIM swapping, debes:
- Utiliza la autenticación de dos factores (2FA) siempre que sea posible. Sin embargo, ten en cuenta que debes evitar usar la 2FA mediante teléfono móvil. En su lugar, confía en aplicaciones como Google Authenticator, ya que son mucho más seguras.
- Evita compartir tu número de teléfono en redes sociales, ya que los ciberdelincuentes podrían usar la información que encuentren para suplantarte y robar tu cripto.
- Esté atento a cualquier actividad sospechosa en su dispositivo móvil, como mensajes de texto o llamadas inesperadas.
Intrusion de WiFi
Aunque no exclusivo del espacio de las criptomonedas, otro aspecto a tener en cuenta son las brechas de WiFi. Las brechas de WiFi ocurren cuando un delincuente obtiene acceso a su red WiFi y la utiliza para espiar su tráfico.
Si estás utilizando una red WiFi pública, es especialmente importante tener esto en cuenta, ya que los delincuentes podrían usarla para interceptar cualquier transacción de cripto que realices.
Para evitar ser víctima de un fraude por una brecha de WiFi, debes:
- Evite usar redes WiFi públicas para realizar transacciones en criptomoneda. Además, debe evitar conectarse a redes WiFi inseguras si tiene una gran cantidad de criptomonedas en sus monederos móviles.
- Utiliza una red privada virtual (VPN) siempre que sea posible para cifrar tu tráfico y hacer más difícil que los delincuentes intercepten tus datos.
- Esté atento a cualquier actividad sospechosa en sus redes, como dispositivos o tráfico inesperados.
Protegiéndote en el duro mundo de las estafas de cripto
Como probablemente hayas notado, cada estafa tiene su peculiaridad o característica única, pero todas comparten un objetivo común y métodos de operación similares. Nuevos tipos de estafas aparecen regularmente, por lo que deberás estar preparado. Sin embargo, el uso de prácticas de seguridad estándar no cambia con tanta frecuencia.
Asegúrate de ser consciente de la información que tienes en tu teléfono, con quién la compartes (directa o indirectamente) y evita cualquier aplicación o sitio web del que no estés 100% seguro que no sean estafas.
Considera usar plataformas y aplicaciones que tengan la seguridad como su principal prioridad, ya que no habrá ganancias ni beneficios si tus fondos terminan robados. KuCoin ofrece varias funciones que te ayudarán a evitar estafas, como autenticación de dos factores, vinculación móvil, vinculación por correo electrónico, contraseñas de trading y más.
Como nota adicional, puede considerar usar un monedero de hardware para el cripto que tenga almacenado, y guarde solo el cripto que esté operando o utilizando en exchanges y monederos móviles.
Aunque a veces pueda resultar tedioso tomar todas estas precauciones, a largo plazo se beneficiará de adoptar medidas proactivas de seguridad y proteger sus activos cripto contra brechas de seguridad de cisne negro. ¡Manténgase atento a más consejos de seguridad!
Aviso: Esta página fue traducida utilizando tecnología de IA para tu conveniencia. Para obtener la información más precisa, consulta la versión original en inglés.