

Canto Incognito Malware ataca a Kryptex: Cómo se secuestraron 3.400 servidores de IA para cryptojacking
Introducción
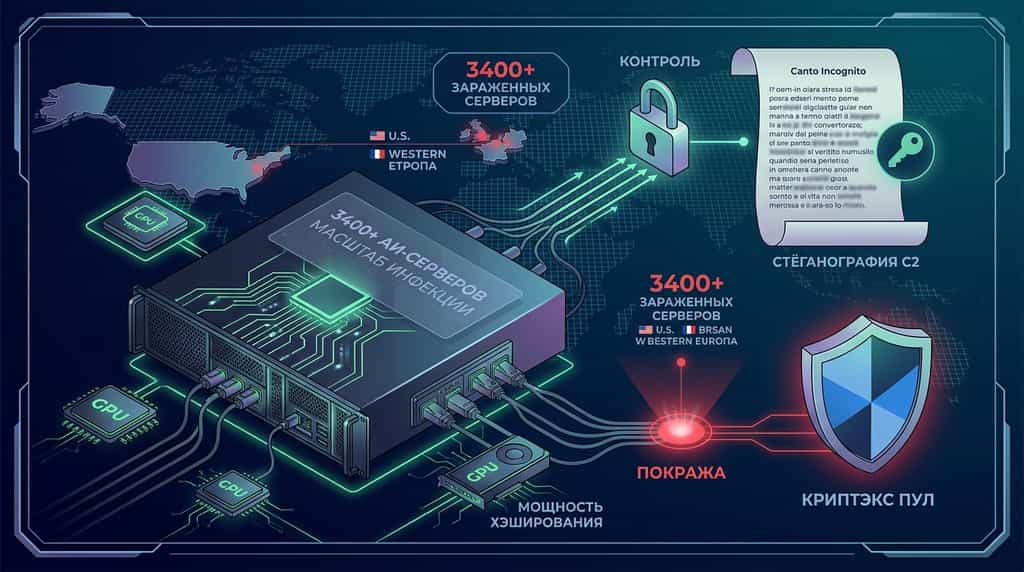
Más de 3.400 servidores de inteligencia artificial (IA) y modelos de lenguaje grandes (LLM) expuestos en todo el mundo han sido comprometidos en una sofisticada campaña de cryptojacking denominada Canto Incognito. Según investigadores de ciberseguridad de Lumen Black Lotus Labs, actores maliciosos implementaron una nueva cepa de malware conocida como PoeLLM para instalar software de minería oculto XMRig e Iron en infraestructuras corporativas comprometidas. El poder de cómputo secuestrado se dirigió posteriormente a Kryptex, una plataforma de minería de habla rusa prominente, para generar ingresos no autorizados en criptomonedas.
La campaña de ataque se destaca por su avanzado mecanismo de ofuscación de Comando y Control (C2). En lugar de depender de direcciones IP o nombres de dominio estáticos, los atacantes codificaron las ubicaciones de sus servidores C2 dentro de poemas esteganográficos publicados en un repositorio público de GitHub. Esta amenaza continua resalta la creciente vulnerabilidad de las implementaciones de IA empresarial expuestas y el software utilitario de código abierto frente a malware sigiloso de secuestro de recursos.
¿Qué es el ataque de malware Canto Incognito contra Kryptex?
La campaña Canto Incognito es una operación de cryptojacking dirigida diseñada para secuestrar sigilosamente infraestructura de servidores empresariales de alto rendimiento para minería no autorizada de criptomonedas. Activa desde abril de 2026, la campaña utiliza microservicios de IA de código abierto y herramientas de utilidad web como puntos de entrada para obtener acceso inicial a entornos en la nube y empresariales.
Una vez dentro de la red de la víctima, la carga útil principal del malware, PoeLLM, implementa software de minería de criptomonedas personalizado—específicamente XMRig para Monero (XMR) y mineros especializados para Iron—para aprovechar los recursos de CPU y GPU. Las recompensas minadas se redirigen a cuentas alojadas en Kryptex, un conocido pool de minería y servicio automatizado de pagos en criptomonedas ruso.
Los parámetros operativos clave de la campaña Canto Incognito incluyen:
-
Escala de infección: Más de 3.400 servidores individuales comprometidos en todo el mundo, con un pico de infecciones simultáneas de aproximadamente 2.200 servidores a mediados de junio de 2026.
-
Distribución geográfica: Los ataques están fuertemente concentrados en centros de datos empresariales de Estados Unidos y Europa Occidental.
-
Vulnerabilidades objetivo: Los puntos finales comprometidos consisten principalmente en software expuesto a internet, incluyendo LiteLLM (capa de proxy de IA), Gotenberg (servicio de conversión de documentos), Gitea (alojamiento de repositorios de código) e Ivanti Sentry (puerta de enlace de seguridad móvil).
-
Propagación de botnet: Además de la minería de criptomonedas, los servidores infectados se reutilizan como nodos de exploración secundarios para buscar en internet sistemas sin parchear, ampliando la huella general de la botnet.
¿Cómo utiliza el malware PoeLLM poemas de GitHub para el comando y control (C2)?
PoeLLM utiliza un método innovador y altamente resistente de descubrimiento C2 denominado Codificación IP Esteganográfica Basada en Poemas. Las botnets tradicionales dependen de direcciones IP codificadas o infraestructura de Sistema de Nombres de Dominio Dinámico (DDNS), que los miembros del equipo de ciberseguridad pueden bloquear o redirigir fácilmente. En contraste, Canto Incognito oculta su infraestructura de control dentro de repositorios de código abierto.
El ciclo operativo C2 funciona a través de un proceso estructurado de cuatro pasos:
-
Esteganografía poética: los actores maliciosos crearon un repositorio público en GitHub con un commit inicial registrado el 13 de abril de 2026. Dentro, publicaron un poema en italiano ("Canto Incognito" o "Unknown Song").
-
Intercambio dinámico de claves: Cuando los atacantes migran o reasignan su infraestructura C2, modifican palabras específicas dentro del poema mediante confirmaciones regulares de GitHub.
-
Descifrado en curso: Al ejecutarse en un servidor comprometido, PoeLLM obtiene el commit más reciente desde GitHub, lee el texto y aplica una fórmula de extracción de clave algorítmica basada en las palabras modificadas para derivar la dirección IP operativa del servidor C2.
-
Resistencia a los cierres: Dado que GitHub es una plataforma de desarrollo legítima utilizada a nivel mundial, los conjuntos de reglas de firewall rara vez bloquean las conexiones salientes a los puntos finales de los repositorios de GitHub, lo que permite que el malware eluda las barreras tradicionales de defensa de red.
Según los datos de investigación de ingeniería en ciberseguridad de Lumen Technologies, esta técnica de ofuscación hace que rastrear y neutralizar los canales C2 sea significativamente más difícil para los analistas de inteligencia de amenazas.
¿Por qué la infraestructura de IA y LLM son objetivos principales para el cryptojacking?
La infraestructura de inteligencia artificial empresarial representa un objetivo de alto valor para los actores de amenazas de cryptojacking debido a su enorme capacidad de cómputo y configuraciones de seguridad predeterminadas poco estrictas. A medida que las empresas implementan rápidamente Modelos de Lenguaje Grandes (LLMs) y microservicios de apoyo, los protocolos de seguridad a menudo no siguen el ritmo de la velocidad de desarrollo.
Las herramientas de gestión de IA, como LiteLLM, permiten a las organizaciones unificar las llamadas API en modelos de múltiples proveedores. Cuando estos servicios se exponen directamente a internet sin listas de control de acceso (ACL) adecuadas o barreras de autenticación, los atacantes escanean y explotan los puertos abiertos en cuestión de minutos.
Además, debido a que las cargas de trabajo de IA consumen una gran cantidad de poder de procesamiento por defecto, los administradores del sistema pueden no reconocer inmediatamente la utilización elevada de CPU/GPU causada por procesos de minería en segundo plano de XMRig o Iron, lo que otorga a los atacantes un tiempo de permanencia prolongado en las máquinas anfitrionas comprometidas.
Comparación técnica: Métricas de la campaña Canto Incognito
Para evaluar el alcance operativo y el perfil de riesgo de la campaña Canto Incognito, se detallan a continuación los atributos clave documentados por investigadores de seguridad de red.
| Métrica de la campaña | Detalles y parámetros técnicos | Nivel de impacto |
| Carga principal | Malware PoeLLM que implementa mineros XMRig e Iron | Alto |
| Objetivo del pool de minería | Kryptex (servicio de minería en ruso) | Medium |
| Total de hosts comprometidos | >3,400 servidores empresariales en todo el mundo | Alto |
| Pico de infecciones activas | ~2,200 servidores simultáneamente (mediados de junio de 2026) | Alto |
| Método de ofuscación C2 | Esteganografía en GitHub utilizando poesía italiana modificada dinámicamente | Crítico |
| Fecha de commit inicial | 13 de abril de 2026 | Informativo |
| Infraestructura objetivo | Herramientas empresariales LiteLLM, Gotenberg, Gitea, Ivanti Sentry | Crítico |
| Regiones geográficas objetivo | Estados Unidos y Europa Occidental | Alto |
| Origen del actor atribuido | Grupo de ciberdelincuentes de habla italiana (basado en el análisis de tráfico) | Medium |
Cómo proteger la infraestructura empresarial contra malware de cryptojacking
Prevenir amenazas de cryptojackeo como PoeLLM requiere una estrategia de defensa proactiva centrada en la visibilidad de la red, la gestión de vulnerabilidades y el endurecimiento de la infraestructura. Las organizaciones que implementan microservicios de IA de código abierto deben auditar sistemáticamente su superficie de ataque externa.
-
Proteja los servicios y middleware de IA expuestos
Nunca implemente servicios de utilidad como LiteLLM, Gotenberg o Gitea directamente en internet abierto sin capas de autenticación robustas. Aplicar una arquitectura de confianza cero (ZTA) estricta, aislar los servicios dentro de nubes privadas virtuales (VPC) y colocar las interfaces administrativas detrás de redes privadas virtuales (VPN) seguras o proxies conscientes de identidad.
-
Implementar filtrado de salida de red
Restringa el tráfico de red saliente de los servidores de IA en producción. Las cargas de trabajo de producción rara vez requieren acceso HTTP/HTTPS sin restricciones a plataformas externas de alojamiento de código como GitHub. Al filtrar el tráfico saliente y bloquear destinos IP desconocidos, los equipos empresariales impiden que el malware obtenga direcciones C2 en vivo desde repositorios externos.
-
Monitorear la ejecución de procesos y métricas del sistema
Implemente soluciones de Detección y Respuesta de Endpoint (EDR) para monitorear la creación no autorizada de procesos. Marque cualquier generación no autorizada de binarios de procesos relacionados con
xmrig, iron-miner o scripts en segundo plano desconocidos que se ejecuten desde directorios temporales del sistema (como /tmp o /var/tmp).-
Corregir software empresarial vulnerable
Realice auditorías y actualizaciones de seguridad periódicas de las aplicaciones de red expuestas a internet, incluyendo Ivanti Sentry, repositorios de código y microservicios contenerizados. Aplicar parches de seguridad de forma oportuna elimina los vectores conocidos de ejecución remota de código (RCE) que los actores maliciosos explotan para obtener acceso inicial.
Más allá de los titulares: qué significa KuCoin 5.0 para ti
Las noticias del mercado avanzan rápido — pero donde actúes sobre ellas importa igualmente. Este octubre, KuCoin lanza KuCoin 5.0, transformando KuCoin en una plataforma reconstruida. Aquí está lo que realmente cambia para ti:
-
Una cuenta para todo. Las plataformas antiguas dividían tu dinero entre cuentas separadas de "spot", "margin" y "futures" y esperaban que entendieras por qué. La cuenta unificada de KuCoin 5.0 elimina esto por completo: realiza un depósito una vez y todo estará simplemente disponible (actualmente solo disponible para VIPs).
-
Acciones, índices y materias primas. KuCoin 5.0 se expande más allá del cripto hacia mercados globales. Cuando el cripto se mueve lateralmente y las acciones suben (o al revés), rotates en minutos en lugar de abrir una cuenta de corretaje y esperar días para que se activen los canales de moneda fiduciaria.
-
Activos del mundo real (RWA). Exposición tokenizada a activos tradicionales como materias primas, directamente en tu cuenta de criptomonedas. Uno de los segmentos de crecimiento más rápido en las finanzas globales ya no está reservado para instituciones: tú lo accedes desde el mismo saldo con el que operas.
-
Gana mientras aprendes. ¿Aún no estás listo para operar? KCUSD permite que tus stablecoins generen intereses diarios con autocomposición. La forma menos estresante de hacer que tus depósitos inactivos trabajen para ti con un rendimiento del 4%.
-
Un asistente de IA en lenguaje sencillo. Haz preguntas, obtén contexto del mercado, entiende lo que estás viendo: integrado en la plataforma, sin necesidad de jerga.
-
Una aplicación que no abruma. Más rápida, más limpia y coherente: intuitiva desde el primer toque, no después de un tutorial.
-
Seguridad que puedes verificar, no solo confiar. Una entidad de la UE con licencia MiCAR, Proof of Reserves que puedes verificar tú mismo, y seguridad certificada internacionalmente (SOC 2 Type II, ISO 27001:2022).
Crea tu cuenta en minutos y comienza en la plataforma diseñada para adónde va el cripto, no adónde ha estado.
Conclusión
La campaña de malware Canto Incognito destaca una importante evolución en la estrategia del cibercrimen, donde los actores de amenazas atacan activamente la infraestructura expuesta de servidores de IA y LLM para realizar cryptojacking sigiloso. Al implementar el malware PoeLLM y redirigir el poder de hash secuestrado a la plataforma minera rusa Kryptex, los atacantes han comprometido con éxito más de 3.400 sistemas en Estados Unidos y Europa Occidental.
Lo que distingue esta campaña es su novedoso mecanismo de comando y control (C2), que utiliza poemas esteganográficos alojados en GitHub para actualizar dinámicamente las direcciones IP de los servidores C2 y evadir bloques de seguridad estándar. A medida que la adopción empresarial de la inteligencia artificial y las arquitecturas de microservicios acelera, asegurar los puntos finales de API públicos, restringir la salida de red y aplicar actualizaciones a software vulnerable como LiteLLM e Ivanti Sentry son pasos vitales para prevenir la explotación de recursos.
Navegar el panorama en evolución de los activos digitales requiere mantenerse informado sobre los avances en seguridad, al tiempo que se eligen plataformas confiables para operar y mantener activos. KuCoin se mantiene comprometida con el mantenimiento de estándares de seguridad líderes en la industria, brindando a los usuarios globales un entorno seguro para operar bitcoin, ethereum y cientos de activos cripto de forma segura.
Preguntas frecuentes (FAQ)
¿Cuál es el objetivo principal de la campaña de malware Canto Incognito?
El objetivo principal de la campaña Canto Incognito es el cryptojacking no autorizado, que implica secuestrar la capacidad de procesamiento de CPU y GPU de servidores infectados para minar criptomonedas como Monero e Iron con fines de lucro a través de la plataforma de minería Kryptex.
¿Cómo evita el malware PoeLLM la detección de seguridad?
PoeLLM evita la detección de seguridad al obtener sus direcciones IP de Command and Control (C2) de poemas italianos esteganográficos alojados en un repositorio público de GitHub, modificando palabras clave en el poema para calcular dinámicamente nuevas direcciones IP sin depender de nombres de dominio tradicionales o IPs estáticas.
¿Qué aplicaciones de software son principalmente objetivo de Canto Incognito?
La campaña tiene como objetivo principal las aplicaciones empresariales y microservicios expuestos a internet, incluidos LiteLLM (una herramienta proxy de IA), Gotenberg (un motor de conversión de documentos), Gitea (un servicio de repositorio de código autoalojado) e Ivanti Sentry (una puerta de enlace de seguridad de red móvil).
¿Qué es Kryptex, y fue la plataforma directamente hackeada en este ataque?
Kryptex es una plataforma rusa de minería de criptomonedas y un servicio de pago automatizado; no fue hackeada directamente, sino que se utilizó como destinataria del pool de minería donde los actores maliciosos redirigieron la potencia de hash robada generada desde servidores comprometidos.
¿Cómo pueden los administradores de red determinar si un servidor de IA está comprometido por PoeLLM?
Los administradores pueden identificar infecciones potenciales al verificar aumentos inesperados en la utilización de CPU/GPU, inspeccionar los procesos del sistema en busca de mineros no autorizados como XMRig, y monitorear el tráfico de red saliente en busca de conexiones sospechosas con repositorios de código externos o direcciones IP no verificadas.
Descargo de responsabilidad
Este artículo tiene fines informativos únicamente y no constituye asesoría financiera, legal ni de inversión. Siempre realiza tu propia investigación antes de interactuar con Activos digitales o participar en el comercio de criptomonedas en cualquier plataforma.
Aviso: Esta página fue traducida utilizando tecnología de IA para tu conveniencia. Para obtener la información más precisa, consulta la versión original en inglés.