

Hack de Binance en octubre de 2026: Cómo una explotación de EIP-7702 vació miles de millones de monederos en línea
Introducción
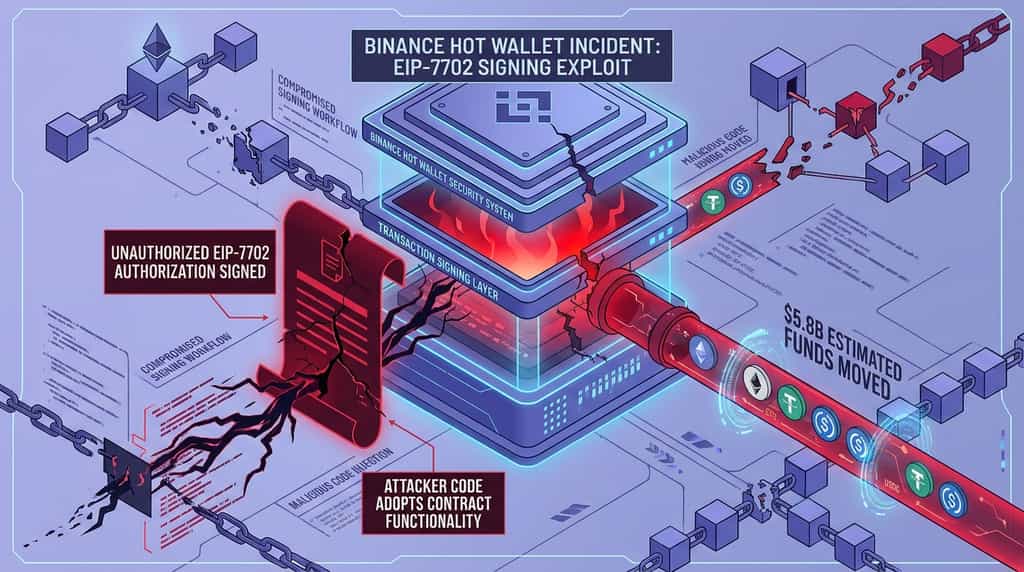
Un incidente de seguridad importante que involucró monederos calientes de Binance el 30 de octubre de 2026 ha generado preguntas sobre los riesgos de EIP-7702, la infraestructura de firma de transacciones y la coordinación de seguridad entre plataformas. El incidente involucró una serie de solicitudes de autorización EIP-7702 que, según se informa, permitieron transferencias no autorizadas de activos desde monederos vinculados a Binance. Las estimaciones iniciales en la cadena colocaron el valor de los activos transferidos a través de varias redes en aproximadamente $5.8 mil millones, aunque esta cifra no debe confundirse con la pérdida neta confirmada de Binance.
El incidente resalta una distinción importante: EIP-7702 es una función del protocolo de Ethereum diseñada para respaldar la funcionalidad de cuentas inteligentes, no una vulnerabilidad que exponga automáticamente todos los monederos que la utilizan. El fallo reportado parece haber involucrado el proceso de firma y autorización. Binance dijo que cubriría las pérdidas, suspendió temporalmente los depósitos y retiros, y comenzó revisiones de seguridad. Mientras tanto, los emisores de stablecoins y los participantes del ecosistema de cadena de bloques tomaron medidas para congelar o asegurar los activos vinculados al incidente.
¿Cómo ocurrió el incidente de la billetera caliente de Binance de octubre de 2026?
El ataque reportado involucró autorizaciones no autorizadas de EIP-7702 firmadas por un monedero caliente de Binance, permitiendo que código controlado por el atacante iniciara transferencias de activos. El análisis en cadena disponible apunta a un fallo en el proceso de firma de transacciones, aunque Binance no había publicado una investigación técnica final cuando aparecieron los informes iniciales.
Según el análisis realizado por Bitfish, cofundador de Cobo, el incidente comenzó aproximadamente a las 4:20 a.m. UTC+8. Se transmitió en cadena una transacción que contenía 50 solicitudes de autorización. Las solicitudes fueron firmadas utilizando la clave privada asociada a un monedero caliente de Binance. Pocos minutos después, los activos comenzaron a salir del monedero en lotes.
El análisis describió un programa de autorización con una función específicamente definida: reconocía un controlador designado y ejecutaba transferencias de activos. Las 50 solicitudes llevaban nonces de transacción secuenciales, lo que permitía que las autorizaciones entraran en vigor cuando la secuencia coincidía con el estado actual del monedero. El informe también describió dos transacciones de prueba realizadas antes de la operación principal, lo que sugiere que el atacante había preparado el proceso de transferencia con anticipación.
¿Cómo permitió EIP-7702 las transferencias no autorizadas?
EIP-7702 permite que una cuenta propiedad externa (EOA) adopte temporalmente funcionalidades de contrato inteligente al autorizar una dirección de código designada. Esta función se introdujo como parte de la actualización Pectra de Ethereum y está destinada a respaldar un comportamiento de cuenta más flexible, incluyendo experiencias de monedero mejoradas y ejecución programable de transacciones.
Según EIP-7702, una cuenta firma una autorización que designa código para ejecutarse en el contexto de la cuenta. Esto puede habilitar funciones como operaciones por lotes y flujos de transacción más sofisticados. Sin embargo, la autorización es sensible desde el punto de vista de la seguridad: si un usuario o monedero firma una autorización no intencionada, el código designado podría adquirir la capacidad de realizar acciones que el firmante no pretendía.
En el incidente de Binance, la preocupación reportada no fue que EIP-7702 en sí mismo hubiera sido comprometido. En cambio, el análisis disponible sugirió que el sistema de firma pudo haber aprobado un conjunto no autorizado de solicitudes. Ido Ben-Natan, CEO de Blockaid, dijo que el incidente pudo haberse originado en un sistema de firma comprometido en lugar de en un robo directo de la clave privada. Binance no había confirmado la ruta de ataque precisa en el informe citado.
Esta distinción es importante. Una clave privada puede permanecer bajo custodia de la plataforma mientras un flujo de firma comprometido es manipulado para aprobar una transacción maliciosa. Por lo tanto, los controles de seguridad deben verificar no solo quién o qué firma una transacción, sino también si el destino, el alcance de autorización, el código y el efecto previsto de la transacción son legítimos.
¿Cuánto se transfirió?
Las estimaciones iniciales basadas en movimientos en la cadena colocan el valor total de los activos transferidos a través de múltiples redes en aproximadamente $5.8 mil millones, pero la cantidad transferida no necesariamente representa la pérdida económica final. Los precios de los activos fluctúan, algunas transferencias pueden estar congeladas, y el alcance completo del incidente requiere confirmación de Binance y los investigadores correspondientes.
El mismo análisis de Bifish describió grandes transferencias que involucraban ETH, USDT, USDC y otros tokens. También informó que los activos se movieron a través de Ethereum y Tron, mientras que un movimiento separado en un monedero de bitcoin permaneció sin confirmar si estaba relacionado con el incidente o representaba una transferencia de emergencia de Binance. Esa distinción es importante porque una transferencia en la cadena por sí sola no prueba que un activo haya sido robado.
El análisis también describió una actividad de conversión rápida mientras el atacante intentaba mover activos que podrían ser congelados por emisores de stablecoins hacia activos con características de control diferentes. Tether, Circle y otros emisores supuestamente congelaron algunos tokens relacionados a medida que avanzaba la respuesta al incidente. Estas cifras iniciales deben considerarse como estimaciones en evolución, no como un estado final de pérdidas auditado.
¿Cómo respondió Binance al incidente de seguridad?
La respuesta inmediata de Binance incluyó suspender depósitos y retiros, realizar revisiones de seguridad, rastrear los activos afectados y coordinar con otros participantes del sector. El exchange también afirmó que cubriría las pérdidas atribuidas al incidente, mientras enfatizaba que los fondos de los clientes permanecían seguros.
Según Yi He, copresidenta ejecutiva de Binance, Binance suspendió temporalmente los depósitos y retiros mientras sus equipos investigaban el incidente, trabajaban para congelar los activos relacionados y coordinaban con las autoridades. Yi He dijo que la empresa asumiría las pérdidas totales causadas por el ataque y publicaría una revisión detallada del incidente una vez completada la investigación. También aconsejó a los usuarios que confíen en la información de los canales oficiales de Binance.
La suspensión temporal del servicio fue una medida de seguridad preventiva. Restringir los depósitos y retiros durante una investigación activa puede ayudar a la plataforma a evaluar la integridad de los monederos, revisar los sistemas de firma de transacciones y reducir la incertidumbre mientras los equipos rastrean transferencias sospechosas. También puede causar inconvenientes a los usuarios que necesitan mover sus activos, lo que hace que la comunicación oportuna y clara sea importante.
¿Qué dijo Binance sobre los fondos de los clientes?
Binance declaró que los fondos de los usuarios permanecieron seguros y que cubriría las pérdidas resultantes del incidente. Esta fue una garantía y compromiso de compensación de la empresa, y no un sustituto de una investigación técnica completada ni de una contabilidad verificada independientemente de la pérdida final.
Yi He dijo que Binance estaba realizando escaneos de seguridad para verificar la seguridad de los fondos de los usuarios. También se refirió al progreso logrado por otros participantes de la industria en la congelación de activos asociados con el incidente y pidió a First Digital que ayudara con el FDUSD restante identificado en el esfuerzo de respuesta.
La posición pública de Binance tenía tres partes: proteger los saldos de los clientes, investigar los sistemas de firma y monederos, y coordinar con partes externas para contener el movimiento de los activos afectados. La empresa dijo que proporcionaría un informe más detallado una vez completada la investigación. Hasta que se publique ese informe, la causa técnica exacta y el impacto financiero final deben considerarse como no resueltos.
¿Cómo reaccionaron otras empresas y protocolos de criptomonedas?
El incidente provocó una respuesta coordinada de los emisores de stablecoins, los equipos de riesgo de DeFi y los participantes del ecosistema de blockchain. Sus acciones incluyeron congelar activos, restringir la actividad en los mercados de préstamos y mover los tokens asociados con las direcciones afectadas a almacenamiento controlado.
¿Por qué Aave congeló los mercados?
La respuesta de riesgo de Aave se centró en limitar la exposición potencial a través de sus mercados de préstamos. Según los informes, LlamaRisk, Aave Labs y otros participantes decidieron utilizar controles de guardian para congelar un gran número de mercados mientras monitoreaban las direcciones del atacante y los flujos de precios relevantes.
Los informes indicaron que la acción cubrió 175 tipos de reservas en 16 redes en Aave V3, así como 117 reservas en cuatro radios en Aave V4. Aave indicó que los mercados se considerarían para una reapertura por fases una vez que los fondos afectados se hubieran estabilizado y se hubieran evaluado los riesgos relevantes.
Congelar los mercados puede limitar actividades adicionales de préstamo y préstamo de activos que podrían estar expuestos a un incidente de seguridad. Es una medida de contención de riesgos, no una declaración de que todos los activos o usuarios conectados al protocolo hayan sido comprometidos. Las restricciones temporales también pueden afectar a usuarios normales, por lo que es importante el monitoreo y un proceso de reapertura controlado.
¿Qué hizo Arbitrum con los activos relacionados?
El Consejo de Seguridad de Arbitrum tomó medidas para asegurar los activos asociados con el incidente que se encontraban en Arbitrum One. Según el informe, el consejo transfirió 74.559.805 ARB y 8.425 ETH desde direcciones vinculadas al incidente a un monedero intermedio de retención.
Arbitrum dijo que la operación se llevó a cabo tras una revisión técnica y la consideración de las responsabilidades de seguridad y gobernanza de la red. El informe indicó que la acción no afectó a otros usuarios o aplicaciones de Arbitrum, y que los activos solo podrían moverse nuevamente mediante una acción adicional del Consejo de Seguridad o una votación de gobernanza del Arbitrum DAO.
Esta respuesta ilustra cómo un ecosistema de cadena de bloques puede utilizar mecanismos de gobernanza y seguridad de emergencia para proteger activos en un incidente específico. También plantea preguntas importantes sobre el equilibrio entre la intervención rápida, la propiedad del usuario, la descentralización y la gobernanza transparente. Tales acciones deben evaluarse en el contexto de las reglas publicadas del protocolo y las circunstancias del incidente.
¿Cómo compensará Binance a los usuarios por las pérdidas?
Binance dijo que asumiría las pérdidas financieras totales causadas por el incidente, lo que significa que los saldos de los clientes afectados no quedarían expuestos a la brecha si se cumple el compromiso de la empresa. La declaración de compensación fue realizada por el co-CEO Yi He el 30 de octubre, junto con la suspensión temporal de depósitos y retiros.
Binance se comprometió a cubrir todas las pérdidas resultantes del incidente de seguridad. La empresa también indicó que estaba trabajando para congelar los activos relacionados y colaborando con las autoridades. Se esperaba una revisión completa del incidente tras la investigación.
Hay dos preguntas financieras separadas que considerar. La primera es el valor de los activos transferidos desde los monederos afectados. Las estimaciones iniciales en la cadena colocan la cantidad en aproximadamente $5.8 mil millones en varias redes. La segunda es la pérdida neta después de tener en cuenta los activos congelados, los fondos recuperados y cualquier activo que siga siendo inaccesible para el atacante. Estas cifras no deben tratarse como intercambiables.
La capacidad de congelar activos puede reducir el impacto financiero final, pero no significa automáticamente que todos los tokens transferidos hayan sido devueltos a Binance. Algunos activos pueden permanecer en monederos controlados mientras las partes relevantes completan sus procedimientos. El compromiso de Binance de cubrir las pérdidas es por lo tanto significativo para la protección del cliente, pero los detalles finales de reconciliación e implementación son importantes.
Los usuarios deben seguir los anuncios oficiales de Binance para obtener información sobre la restauración del servicio, los saldos de las cuentas y el informe final del incidente. No deben confiar en mensajes no oficiales que afirmen ofrecer compensación, recuperación de monederos o verificación especial de cuentas. Un proceso de compensación legítimo se comunicará a través de los canales establecidos por la plataforma.
Conclusión
El incidente de seguridad de Binance de octubre de 2026 expuso los riesgos operativos que pueden surgir cuando los sistemas de firma de transacciones interactúan con funciones poderosas de autorización de monederos, como EIP-7702. Un análisis temprano en la cadena describió 50 solicitudes de autorización y transferencias masivas de activos desde monederos calientes vinculados a Binance. Sin embargo, la ruta de ataque precisa y la pérdida neta final siguieron sujetas a investigación.
Binance respondió suspendiendo depósitos y retiros, realizando verificaciones de seguridad, coordinando con partes externas y comprometiéndose a cubrir las pérdidas. Los emisores de stablecoins congelaron los activos relacionados, Aave restringió la actividad en múltiples mercados y el Consejo de Seguridad de Arbitrum movió los activos asociados a un monedero controlado. Estas acciones demostraron la importancia de la coordinación rápida en todo el ecosistema de activos digitales.
La lección de seguridad más amplia es que la protección de la clave privada debe respaldarse con verificación a nivel de transacción, controles estrictos de autorización, aprobación independiente de firmas, monitoreo continuo y procedimientos de respuesta a incidentes probados. EIP-7702 es una función del protocolo con casos de uso legítimos de abstracción de cuenta, pero su seguridad depende de cómo los monederos y las aplicaciones lo implementan. Las exchange, los desarrolladores y los usuarios tienen todos un papel en la reducción de los riesgos asociados con monederos cada vez más programables.
Preguntas frecuentes
1. ¿Fue el incidente de Binance de octubre de 2026 causado por una vulnerabilidad en EIP-7702 en sí?
Los informes disponibles apuntaban a una posible falla en el proceso de firma de transacciones de Binance, en lugar de una falla confirmada en el protocolo EIP-7702. Binance no había publicado una investigación técnica final en las actualizaciones citadas, por lo que la causa raíz exacta permaneció sin confirmar.
2. ¿Qué es EIP-7702 en términos sencillos?
EIP-7702 es una propuesta de mejora de Ethereum que permite que una cuenta propiedad externa delegue la ejecución a código de contrato inteligente designado mediante una autorización firmada. Admite funcionalidades de monedero más flexibles, pero los usuarios y plataformas deben verificar cuidadosamente el código y los permisos involucrados.
3. ¿Dijo Binance que compensaría a los usuarios afectados?
Sí. El copresidente ejecutivo de Binance, Yi He, dijo el 30 de octubre de 2026 que Binance cubriría todas las pérdidas resultantes del incidente. La empresa también indicó que estaba investigando el evento y publicaría una revisión más completa tras la investigación.
Disclaimer
Esta información general del mercado, posiblemente proveniente de fuentes de terceros, comerciales o patrocinadas, se proporciona únicamente con fines de referencia y educativos y no constituye asesoramiento financiero ni de inversión, una oferta, solicitud o garantía. Renunciamos a toda responsabilidad por su precisión, integridad, confiabilidad y cualquier pérdida resultante. Las inversiones/opciones de trading son arriesgadas; el desempeño pasado no garantiza resultados futuros. Los usuarios deben investigar, juzgar con prudencia y asumir toda la responsabilidad. Para más detalles, consulte las Condiciones de Uso y Divulgación de Riesgos de KuCoin.
Aviso: Esta página fue traducida utilizando tecnología de IA para tu conveniencia. Para obtener la información más precisa, consulta la versión original en inglés.