

কান্টো ইনকাগনিটো ম্যালওয়্যার ক্রিপটেক্সকে লক্ষ্য করে: ৩,৪০০টি এআই সার্ভার ক্রিপ্টোজ্যাকিংয়ের জন্য অপহরণ করা হয়েছিল
ভূমিকা
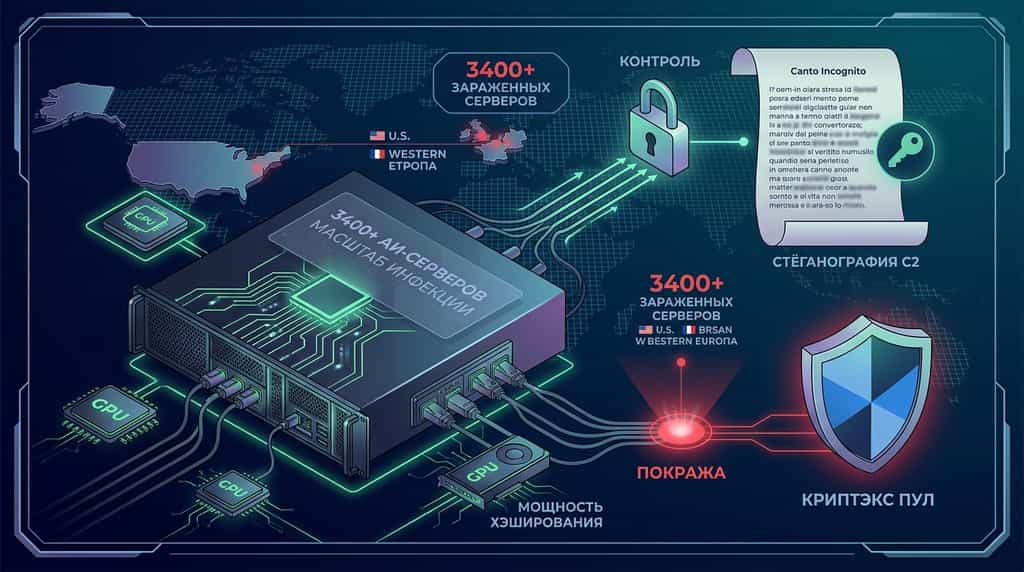
বিশ্বব্যাপী ৩,৪০০ এর বেশি প্রকাশিত কৃত্রিম বুদ্ধিমত্তা (AI) এবং বড় ভাষা মডেল (LLM) সার্ভার একটি জটিল ক্রিপ্টোজ্যাকিং অভিযানের নামে Canto Incognito-এর মাধ্যমে দখলদার হয়েছে। Lumen Black Lotus Labs-এর সাইবার নিরাপত্তা গবেষকদের মতে, খারাপ কর্মীরা দখলদার কর্পোরেট ইনফ্রাস্ট্রাকচারে লুকিয়ে থাকা XMRig এবং Iron মাইনিং সফটওয়্যার ইনস্টল করতে PoeLLM নামক একটি নতুন ম্যালওয়্যার স্ট্রেইন ব্যবহার করেছে। দখলকৃত কম্পিউট পাওয়ারটি পরে Kryptex-এর দিকে প্রেরণ করা হয়, যা একটি প্রখ্যাত রুশ-ভাষী মাইনিং প্ল্যাটফর্ম, যেখানে অননুমোদিত ক্রিপ্টোকারেন্সি আয় তৈরি করা হয়।
আক্রমণ অভিযানটি তার উন্নত কমান্ড এবং নিয়ন্ত্রণ (C2) অবফুসকেশন পদ্ধতির জন্য উল্লেখযোগ্য। স্থির আইপি ঠিকানা বা ডোমেইন নামের উপর নির্ভর করে না, আক্রমণকারীরা একটি পাবলিক গিটহাব রিপোজিটরিতে প্রকাশিত স্টিগ্নোগ্রাফিক কবিতাগুলিতে তাদের C2 সার্ভারের অবস্থানগুলি এনকোড করেছে। এই চলমান হুমকিটি প্রকাশিত এন্টারপ্রাইজ AI ডিপ্লয়মেন্ট এবং ওপেন-সোর্স ইউটিলিটি সফটওয়্যারকে চুপচাপ সম্পদ-হাইজ্যাকিং ম্যালওয়্যারের জন্য বাড়তি ভাবে সংবেদনশীল করে তোলে।
ক্রিপটেক্সের উপর কান্টো ইনকগনিটো ম্যালওয়্যার আক্রমণ কী?
ক্যান্টো ইনকগনিটো অভিযান হল একটি লক্ষ্যযুক্ত ক্রিপ্টোজ্যাকিং অপারেশন যা অননুমোদিত ক্রিপ্টোকারেন্সি মাইনিংয়ের জন্য উচ্চ-পারফরম্যান্স এন্টারপ্রাইজ সার্ভার ইনফ্রাস্ট্রাকচারকে গোপনে অপহরণ করার জন্য ডিজাইন করা হয়েছে। এপ্রিল ২০২৬ থেকে সক্রিয় এই অভিযানটি ওপেন-সোর্স এআই মাইক্রোসার্ভিসেস এবং ওয়েব ইউটিলিটি টুলগুলিকে ক্লাউড এবং এন্টারপ্রাইজ পরিবেশে প্রথম প্রবেশাধিকার অর্জনের জন্য প্রবেশ বিন্দু হিসেবে ব্যবহার করে।
একবার শিকারের নেটওয়ার্কের ভিতরে প্রবেশ করার পর, প্রাথমিক ম্যালওয়্যার পেলোড, PoeLLM, টেইলর্ড ক্রিপ্টো-মাইনিং সফটওয়্যার—বিশেষ করে মোনেরো (XMR) এর জন্য XMRig এবং আয়রনের জন্য বিশেষায়িত মাইনার—চালু করে CPU এবং GPU সম্পদ ব্যবহার করে। মাইনড পুরস্কারগুলি Kryptex-এ হোস্ট করা অ্যাকাউন্টগুলিতে পাঠানো হয়, যা একটি পরিচিত রাশিয়ান মাইনিং পুল এবং স্বয়ংক্রিয় ক্রিপ্টো-পেমেন্ট সেবা।
কান্টো ইনকাগনিটো অভিযানের প্রধান পরিচালনামূলক প্যারামিটারগুলি হল:
-
সংক্রমণের পরিসর: ২০২৬ সালের জুনের মধ্যভাগে বিশ্বব্যাপী ৩,৪০০টি ব্যক্তিগত সার্ভার সংক্রমিত হয়েছে, যার শীর্ষ একসাথে সংক্রমিত সার্ভারের সংখ্যা প্রায় ২,২০০টি।
-
ভৌগোলিক বন্টন: আক্রমণগুলি মার্কিন যুক্তরাষ্ট্র এবং পশ্চিম ইউরোপের উদ্যোগের ডেটা সেন্টারগুলিতে প্রচুর কেন্দ্রীভূত।
-
লক্ষ্য দুর্বলতা: ক্ষতিগ্রস্ত এন্ডপয়েন্টগুলি প্রধানত ইন্টারনেট-সামনের সফটওয়্যার নিয়ে গঠিত, যার মধ্যে রয়েছে LiteLLM (AI প্রক্সি স্তর), Gotenberg (ডকুমেন্ট রূপান্তর সেবা), Gitea (কোড রিপোজিটরি হোস্টিং), এবং Ivanti Sentry (মোবাইল সিকিউরিটি গেটওয়ে)।
-
বটনেট প্রসারণ: ক্রিপ্টো-মাইনিংয়ের পাশাপাশি, আক্রান্ত সার্ভারগুলিকে দ্বিতীয় স্ক্যানিং নোড হিসাবে পুনর্ব্যবহার করা হয় যা অপ্যাচড সিস্টেমগুলির জন্য বৃহত্তর ইন্টারনেটকে স্ক্যান করে, বটনেটের সামগ্রিক প্রসার বাড়ায়।
PoeLLM ম্যালওয়্যার কিভাবে কমান্ড এন্ড কন্ট্রোল (C2) এর জন্য গিটহাব কবিতা ব্যবহার করে?
PoeLLM একটি নতুন, অত্যন্ত প্রতিরোধী C2 খোঁজার পদ্ধতি ব্যবহার করে যার নাম Poem-Based Steganographic IP Encoding। প্রাচীন বটনেটগুলি হার্ডকোডেড আইপি ঠিকানা বা ডাইনামিক ডোমেইন নেম সিস্টেম (DDNS) ইনফ্রাস্ট্রাকচারের উপর নির্ভর করে, যা সাইবার নিরাপত্তা দলের সদস্যরা সহজেই ব্লক বা সিঙ্কহোল করতে পারেন। এর বিপরীতে, Canto Incognito তার কন্ট্রোল ইনফ্রাস্ট্রাকচারকে ওপেন-সোর্স কোড রিপোজিটরিগুলিতে �隠িৎ করে।
C2 অপারেশনাল চক্রটি একটি সংগঠিত চারধাপের প্রক্রিয়ার মাধ্যমে কাজ করে:
-
কাব্যিক স্টিগনোগ্রাফি: হুমকি দেয়া কর্মীরা ১৩ এপ্রিল, ২০২৬-এ একটি প্রাথমিক কমিট সহ একটি পাবলিক GitHub রিপোজিটরি তৈরি করেছিল। এর ভিতরে তারা একটি ইতালিয়ান ভাষার কবিতা ("Canto Incognito" বা "Unknown Song") প্রকাশ করেছিল।
-
ডাইনামিক কী সুইপিং: যখন আক্রমণকারীরা তাদের C2 অবকাঠামো স্থানান্তর বা পুনর্নির্ধারণ করে, তখন তারা নিয়মিত GitHub কমিটের মাধ্যমে কবিতার নির্দিষ্ট শব্দগুলি পরিবর্তন করে।
-
লক্ষ্যে ডিক্রিপশন: একটি দুর্বল সার্ভারে কার্যকর করার সময়, PoeLLM GitHub থেকে সর্বশেষ কমিট পায়, টেক্সটটি পড়ে এবং C2 সার্ভারের অপারেশনাল আইপি ঠিকানা নির্ণয়ের জন্য পরিবর্তিত শব্দগুলির উপর ভিত্তি করে একটি অ্যালগরিদমিক কী এক্সট্রাকশন ফর্মুলা প্রয়োগ করে।
-
টাকডাউনের বিরুদ্ধে সহনশীলতা: কারণ গিটহাব হল বিশ্বব্যাপী ব্যবহৃত একটি বৈধ ডেভেলপমেন্ট প্ল্যাটফর্ম, ফায়ারওয়াল নিয়মের সেটগুলি প্রায়শই গিটহাব রিপোজিটরি এন্ডপয়েন্টগুলির প্রতি আউটবাউন্ড সংযোগ ব্লক করে না, যার ফলে ম্যালওয়্যারটি প্রচলিত নেটওয়ার্ক প্রতিরক্ষা বাধা অতিক্রম করতে পারে।
লুমেন টেকনোলজিজ থেকে প্রাপ্ত সাইবার নিরাপত্তা গবেষণা ইঞ্জিনিয়ারিং ডেটা অনুযায়ী, এই অবফুসকেশন প্রযুক্তি হুমকি বুদ্ধিমত্তা বিশ্লেষকদের জন্য C2 চ্যানেলগুলি ট্র্যাক করা এবং নিষ্ক্রিয় করা অনেক বেশি চ্যালেঞ্জিং করে তোলে।
AI এবং LLM ইনফ্রাস্ট্রাকচার ক্রিপ্টোজ্যাকিংয়ের প্রাথমিক লক্ষ্য কেন?
এন্টারপ্রাইজ কৃত্রিম বুদ্ধিমত্তার অবকাঠামো তার বিশাল গণনা ব্যান্ডউইথ এবং ঢিলেঢালা ডিফল্ট সিকিউরিটি কনফিগারেশনের কারণে ক্রিপ্টোজ্যাকিং হুমকির জন্য অত্যন্ত উচ্চমূল্যের লক্ষ্য। যখন কোম্পানিগুলি দ্রুত বড় ভাষা মডেল (LLMs) এবং সমর্থনকারী মাইক্রোসার্ভিসগুলি চালু করে, তখন সিকিউরিটি প্রোটোকলগুলি প্রায়শই ডেভেলপমেন্টের গতির পিছনে পড়ে যায়।
LiteLLM এর মতো এআই ম্যানেজমেন্ট টুলগুলি সংগঠনগুলিকে বিভিন্ন প্রোভাইডার মডেলের মধ্যে এপিআই কলগুলিকে একীভূত করতে সক্ষম করে। যখন এই সেবাগুলি প্রয়োজনীয় অ্যাক্সেস কন্ট্রোল লিস্ট (ACL) বা অথেন্টিকেশন বাধা ছাড়া সরাসরি পাবলিক ইন্টারনেটের জন্য উন্মুক্ত হয়, তখন হামলাকারীরা কয়েক মিনিটের মধ্যে খোলা পোর্টগুলি স্ক্যান করে এবং এক্সপ্লয়ট করে।
এছাড়াও, কারণ এআই ওয়ার্কলোড ডিফল্টভাবে ব্যাপক প্রসেসিং পাওয়ার খরচ করে, সিস্টেম অ্যাডমিনিস্ট্রেটররা পিছনের XMRig বা Iron মাইনিং প্রক্রিয়াগুলির কারণে বৃদ্ধি পাওয়া CPU/GPU ব্যবহার সম্পর্কে তাৎক্ষণিকভাবে চেনেন না, যার ফলে আক্রমণকারীদের দখলদার হোস্ট মেশিনগুলিতে দীর্ঘসময় অবস্থানের সুযোগ মিলে যায়।
টেকনিক্যাল তুলনা: ক্যান্টো ইনকাগনিটো ক্যাম্পেইন মেট্রিক্স
ক্যান্টো ইনকাগনিটো অভিযানের পরিচালনামূলক পরিসর এবং ঝুঁকির প্রোফাইল মূল্যায়নের জন্য, নেটওয়ার্ক নিরাপত্তা গবেষকদ্বারা নথিভুক্ত প্রধান বৈশিষ্ট্যগুলি নিচে উল্লেখ করা হল।
| ক্যাম্পেইন মেট্রিক | বিস্তারিত এবং প্রযুক্তিগত প্যারামিটার | প্রভাবের মাত্রা |
| প্রাথমিক পেলোড | PoeLLM ম্যালওয়্যার এক্সএমআরআইজ এবং আইরন ক্রিপ্টো মাইনার বিতরণ করছে | উচ্চ |
| মাইনিং পুল লক্ষ্য | ক্রিপটেক্স (রাশিয়ান-ভাষার মাইনিং সেবা) | মিডিয়াম |
| মোট ক্ষতিগ্রস্ত হোস্ট | বিশ্বব্যাপী 3,400 এন্টারপ্রাইজ সার্ভার | উচ্চ |
| শীর্ষ সক্রিয় সংক্রমণ | একসাথে প্রায় ২,২০০ সার্ভার (২০২৬ সালের মধ্যভাগে) | উচ্চ |
| C2 অবফুসকেশন পদ্ধতি | জিটহাব স্টিগনোগ্রাফি ডাইনামিকভাবে পরিবর্তিত ইতালিয়ান কবিতা ব্যবহার করে | গুরুত্বপূর্ণ |
| প্রাথমিক কমিট তারিখ | ১৩ এপ্রিল, ২০২৬ | তথ্যমূলক |
| লক্ষ্য অবকাঠামো | LiteLLM, Gotenberg, Gitea, Ivanti Sentry এন্টারপ্রাইজ টুলস | গুরুত্বপূর্ণ |
| লক্ষ্য ভৌগোলিক অঞ্চল | মার্কিন যুক্তরাষ্ট্র এবং পশ্চিম ইউরোপ | উচ্চ |
| আসক্ত অভিনেতার উৎস | ইতালিয়ান ভাষী সাইবার অপরাধী গ্রুপ (ট্রাফিক বিশ্লেষণের ভিত্তিতে) | মিডিয়াম |
ক্রিপ্টোজ্যাকিং ম্যালওয়্যার থেকে এন্টারপ্রাইজ ইনফ্রাস্ট্রাকচার কীভাবে সুরক্ষিত রাখবেন
PoeLLM এবং অনুরূপ ক্রিপ্টোজ্যাকিং হুমকি প্রতিরোধের জন্য নেটওয়ার্ক দৃশ্যতা, ভালনারেবিলিটি ম্যানেজমেন্ট এবং ইনফ্রাস্ট্রাকচার হার্ডেনিং-এর উপর ভিত্তি করে একটি প্রোঅ্যাকটিভ ডিফেন্স স্ট্র্যাটেজি প্রয়োজন। ওপেন-সোর্স এআই মাইক্রোসার্ভিসেস স্থাপনকারী সংস্থাগুলিকে তাদের বাহ্যিক আক্রমণের পৃষ্ঠতল পদ্ধতিগতভাবে অডিট করতে হবে।
-
সুরক্ষিত প্রকাশিত এআই সেবা এবং মিডলওয়্যার
লাইটএলএলএম, গটেনবার্গ বা গিটিয়া এর মতো ইউটিলিটি সার্ভিসগুলিকে কখনও বিশ্বব্যাপী ইন্টারনেটে শক্তিশালী অথেনটিকেশন লেয়ার ছাড়া ডিপ্লয় করবেন না। কঠোর জিরো ট্রাস্ট আর্কিটেকচার (জেটিএ) প্রয়োগ করুন, সার্ভিসগুলিকে ভার্চুয়াল প্রাইভেট ক্লাউড (ভিপিসি) এর মধ্যে আলাদা করুন, এবং প্রশাসনিক ইন্টারফেসগুলিকে নিরাপদ ভার্চুয়াল প্রাইভেট নেটওয়ার্ক (ভিপিএন) বা আইডেনটিটি-অ্যাওয়্যার প্রক্সিগুলির পিছনে রাখুন।
-
আউটবাউন্ড নেটওয়ার্ক এগ্রেস ফিল্টারিং বাস্তবায়ন করুন
উৎপাদন এআই সার্ভারগুলি থেকে বহির্মুখী নেটওয়ার্ক ট্রাফিক সীমিত করুন। উৎপাদন কাজগুলি বিরলভাবে গিটহাবের মতো বাহ্যিক কোড হোস্টিং প্ল্যাটফর্মগুলিতে অনিয়ন্ত্রিত আউটবাউন্ড HTTP/HTTPS অ্যাক্সেসের প্রয়োজন হয়। এগ্রেস ট্রাফিক ফিল্টার করে এবং অজানা আইপি গন্তব্যগুলি ব্লক করে, এন্টারপ্রাইজ দলগুলি ম্যালওয়্যারকে বাহ্যিক রিপোজিটরি থেকে লাইভ C2 ঠিকানা টেনে আনতে বাধা দেয়।
-
প্রক্রিয়া সম্পাদন এবং সিস্টেম মেট্রিক্স মনিটর করুন
অননুমোদিত প্রক্রিয়া তৈরির জন্য এন্ডপয়েন্ট ডিটেকশন এন্ড রেসপন্স (EDR) সমাধান বাস্তবায়ন করুন।
xmrig, iron-miner বা অজানা ব্যাকগ্রাউন্ড স্ক্রিপ্টগুলির সাথে সম্পর্কিত অননুমোদিত প্রক্রিয়া বাইনারির সৃষ্টি চিহ্নিত করুন, যেগুলি অস্থায়ী সিস্টেম ডিরেক্টরি (যেমন /tmp বা /var/tmp) থেকে চলছে।-
ভাজা এন্টারপ্রাইজ সফটওয়্যার প্যাচ করুন
নিয়মিত ইন্টারনেট-সামনে থাকা নেটওয়ার্ক অ্যাপ্লিকেশন, যেমন Ivanti Sentry, কোড রিপোজিটরি এবং কন্টেইনারাইজড মাইক্রোসার্ভিসগুলির অডিট এবং প্যাচ প্রয়োগ করুন। সুরক্ষা প্যাচগুলি দ্রুত প্রয়োগ করলে হুমকি কর্মীদের প্রাথমিক অ্যাক্সেসের জন্য ব্যবহার করা পরিচিত রিমোট কোড এক্সিকিউশন (RCE) ভেক্টরগুলি অপসারণ করা যায়।
শিরোনামের বাইরে: KuCoin 5.0 আপনার জন্য কী অর্থ বহন করে
বাজারের খবর দ্রুত পরিবর্তিত হয় — কিন্তু আপনি যেখানে এটি ব্যবহার করেন, তা ততটাই গুরুত্বপূর্ণ। এই অক্টোবরে, KuCoin KuCoin 5.0 চালু করছে, যা KuCoin-কে পুনর্গঠিত প্ল্যাটফর্মে পরিণত করবে। আপনার জন্য বাস্তবে কী পরিবর্তন হচ্ছে:
-
সবকিছুর জন্য একটি অ্যাকাউন্ট। পুরনো প্ল্যাটফর্মগুলি আপনার টাকা আলাদা আলাদা "স্পট," "মার্জিন," এবং "ফিউচার্স" অ্যাকাউন্টে বিভক্ত করে এবং আপনাকে কেন এটি করা হচ্ছে তা বুঝতে বাধ্য করত। KuCoin 5.0-এর ইউনিফাইড অ্যাকাউন্ট এটি সম্পূর্ণরূপে সরিয়ে ফেলে — একবার জমা দিন, এবং সবকিছুই সহজেই সেখানে থাকবে (এখনও শুধুমাত্র VIPদের জন্য উপলব্ধ)।
-
স্টক, সূচক এবং কমোডিটি। KuCoin 5.0 ক্রিপ্টোর বাইরে গ্লোবাল মার্কেটে বিস্তার ঘটিয়েছে। যখন ক্রিপ্টো পাশাপাশি চলে এবং ইকুইটি বৃদ্ধি পায় (বা তার বিপরীতে), তখন আপনি একটি ব্রোকারেজ অ্যাকাউন্ট খুলে ফিয়াট রেলগুলির জন্য দিনগুলি অপেক্ষা না করে মিনিটের মধ্যে রোটেট করতে পারেন।
-
বাস্তব বিশ্বের সম্পদ (RWA)। কমোডিটি সহ পারম্পরিক সম্পদের টোকেনাইজড প্রবেশাধিকার, সরাসরি আপনার ক্রিপ্টো অ্যাকাউন্টে। বিশ্ব অর্থনীতির দ্রুততম বৃদ্ধিপ্রাপ্ত খাতগুলির মধ্যে একটি এখন প্রতিষ্ঠানগুলির জন্য সীমাবদ্ধ নয় — আপনি এটি আপনার ট্রেডিংয়ের সমান ব্যালেন্স থেকে অ্যাক্সেস করতে পারেন।
-
শিখুন এবং আয় করুন। ট্রেড করার জন্য প্রস্তুত নন? KCUSD আপনার স্টেবলকয়েনকে দৈনিক, স্বয়ংক্রিয়-কম্পাউন্ড সুদ অর্জনে সাহায্য করে। 4% আয়ের জন্য আপনার অকার্যকর জমাকে কাজে লাগানোর সবচেয়ে কম চাপপূর্ণ উপায়।
-
সাধারণ ভাষায় একটি এআই সহায়ক। প্রশ্ন করুন, মার্কেটের প্রেক্ষাপট পান, আপনি যা দেখছেন তা বুঝুন — প্ল্যাটফর্মের মধ্যে অন্তর্ভুক্ত, কোনো জার্গনের প্রয়োজন নেই।
-
একটি অ্যাপ যা অতিরিক্ত চাপ দেয় না। দ্রুততর, পরিষ্কার এবং সামঞ্জস্যপূর্ণ — প্রথম ট্যাপ থেকেই সহজে বোঝা যায়, টিউটোরিয়ালের পর নয়।
-
নিরাপত্তা আপনি যাচাই করতে পারেন, শুধু বিশ্বাস করবেন না। একটি MiCAR-লাইসেন্সপ্রাপ্ত ইইউ সংস্থা, Proof of Reserves যা আপনি নিজেই যাচাই করতে পারেন, এবং আন্তর্জাতিকভাবে সার্টিফাইড সিকিউরিটি (SOC 2 Type II, ISO 27001:2022)।
কয়েক মিনিটের মধ্যে আপনার অ্যাকাউন্ট তৈরি করুন — এবং শুরু করুন সেই প্ল্যাটফর্মে, যা ক্রিপ্টোর ভবিষ্যতের জন্য তৈরি, অতীতের জন্য নয়।
সিদ্ধান্ত
ক্যান্টো ইনকাগনিটো ম্যালওয়্যার অভিযানটি সাইবার অপরাধের কৌশলে একটি বড় বিকাশকে বোঝায়, যেখানে হুমকির কর্মীরা চুরি করা ক্রিপ্টোমাইনিংয়ের জন্য প্রকাশিত AI এবং LLM সার্ভার ইনফ্রাস্ট্রাকচারকে লক্ষ্য করে। PoeLLM ম্যালওয়্যার ব্যবহার করে এবং হুইজড হ্যাশ পাওয়ারকে রাশিয়ান মাইনিং প্ল্যাটফর্ম Kryptex-এর দিকে পথচলা করে, আক্রমণকারীরা মার্কিন যুক্তরাষ্ট্র এবং পশ্চিমা ইউরোপের 3,400-এরও বেশি সিস্টেমকে সফলভাবে দখল করেছে।
এই ক্যাম্পেইনকে বিশেষ করে তোলে এর নতুন কমান্ড এন্ড কন্ট্রোল (C2) পদ্ধতি, যা GitHub-এ হোস্ট করা স্টিগ্যানোগ্রাফিক কবিতার মাধ্যমে C2 সার্ভারের আইপি ঠিকানা ডায়নামিকভাবে আপডেট করে স্ট্যান্ডার্ড সিকিউরিটি ব্লকগুলি এড়িয়ে যায়। কৃত্রিম বুদ্ধিমত্তা এবং মাইক্রোসার্ভিস আর্কিটেকচারের উদ্যোগের গতি বাড়ার সাথে সাথে, পাবলিক API এন্ডপয়েন্টগুলির নিরাপত্তা, আউটবাউন্ড নেটওয়ার্ক এগ্রেস সীমিত করা, এবং LiteLLM এবং Ivanti Sentry-এর মতো ভাজা সফটওয়্যারগুলির প্যাচিং সম্পদের দুর্বলতা প্রতিরোধের জন্য অত্যন্ত গুরুত্বপূর্ণ।
ডিজিটাল সম্পদের পরিবর্তনশীল পরিস্থিতি বুঝতে হলে নিরাপত্তা বিষয়ক উন্নতির সাথে সচেতন থাকা এবং ট্রেডিং ও সম্পদ ধারণের জন্য বিশ্বস্ত প্ল্যাটফর্ম বাছাই করা প্রয়োজন। কুকয়েন শিল্প-নেতৃত্বাধীন নিরাপত্তা মানদণ্ড বজায় রাখার প্রতিশ্রুতি দিচ্ছে, যা বিশ্বব্যাপী ব্যবহারকারীদের বিটকয়েন, ইথেরিয়াম এবং শতাধিক ক্রিপ্টো সম্পদ নিরাপদে ট্রেড করার জন্য একটি নিরাপদ পরিবেশ প্রদান করে।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী (FAQs)
কান্টো ইনকগনিটো ম্যালওয়্যার অভিযানের মূল লক্ষ্য কী?
কান্টো ইনকগনিটো অভিযানের মূল লক্ষ্য হল অননুমোদিত ক্রিপ্টোজ্যাকিং, যা ক্রিপ্টোকারেন্সি যেমন মোনেরো এবং আয়রন খননের জন্য ইনফেক্টেড সার্ভারগুলির CPU এবং GPU প্রসেসিং পাওয়ার অপহরণ করে, যা Kryptex মাইনিং প্ল্যাটফর্মের মাধ্যমে আর্থিক লাভের জন্য।
PoeLLM ম্যালওয়্যার কিভাবে সুরক্ষা শনাক্তকরণ এড়ায়?
PoeLLM একটি পাবলিক GitHub রিপোজিটরিতে হোস্ট করা স্টিগ্নোগ্রাফিক ইতালিয়ান কবিতা থেকে তার কমান্ড এন্ড কন্ট্রোল (C2) আইপি ঠিকানা প্রাপ্তির মাধ্যমে সুরক্ষা শনাক্তকরণকে এড়ায়, এবং ঐতিহ্যবাহী ডোমেইন নাম বা স্ট্যাটিক আইপির উপর নির্ভর না করে কবিতার মূল শব্দগুলি পরিবর্তন করে ডাইনামিকভাবে নতুন আইপি ঠিকানা গণনা করে।
ক্যান্টো ইনকগনিটো মূলত কোন সফটওয়্যার অ্যাপ্লিকেশনগুলিকে লক্ষ্য করে?
এই ক্যাম্পেইনটি মূলত ইন্টারনেট-সংযুক্ত এন্টারপ্রাইজ অ্যাপ্লিকেশন এবং মাইক্রোসার্ভিসগুলিকে লক্ষ্য করে, যার মধ্যে রয়েছে LiteLLM (একটি এআই প্রক্সি টুল), Gotenberg (একটি ডকুমেন্ট রূপান্তর ইঞ্জিন), Gitea (একটি সেলফ-হোস্টেড কোড রিপোজিটরি সার্ভিস) এবং Ivanti Sentry (একটি মোবাইল নেটওয়ার্ক সিকিউরিটি গেটওয়ে)।
ক্রিপটেক্স কী, এবং এই আক্রমণে প্ল্যাটফর্মটি সরাসরি হ্যাক করা হয়েছিল কি?
ক্রিপ্টেক্স একটি রাশিয়ান-ভাষার ক্রিপ্টোকারেন্সি মাইনিং প্ল্যাটফর্ম এবং স্বয়ংক্রিয় পেমেন্ট সেবা; এটি নিজেই হ্যাক করা হয়নি, বরং হুমকি দেওয়া কর্মীরা যে কমপ্রোমাইজড সার্ভারগুলি থেকে চুরি করা হ্যাশ পাওয়ারকে নির্দেশ দিয়েছিল, সেগুলির মাইনিং পুলের প্রাপক হিসেবে ব্যবহৃত হয়েছিল।
নেটওয়ার্ক প্রশাসকরা কীভাবে নির্ধারণ করবেন যে একটি এআই সার্ভার পোএলএলএম দ্বারা দূষিত হয়েছে?
প্রশাসকরা সিপিইউ/জিপিইউ ব্যবহারে অপ্রত্যাশিত বৃদ্ধি পরীক্ষা করে, অননুমোদিত মাইনার যেমন XMRig-এর জন্য সিস্টেম প্রক্রিয়াগুলি পরীক্ষা করে এবং বাহ্যিক কোড রিপোজিটরি বা অননুমোদিত আইপি ঠিকানার সাথে সন্দেহজনক সংযোগের জন্য আউটবাউন্ড নেটওয়ার্ক ট্রাফিক মনিটর করে সম্ভাব্য সংক্রমণ শনাক্ত করতে পারেন।
দায়বদ্ধতা হ্র
এই নিবন্ধটি শুধুমাত্র তথ্যমূলক উদ্দেশ্যে এবং আর্থিক, আইনি বা বিনিয়োগ পরামর্শ হিসাবে কাজ করে না। যেকোনো প্ল্যাটফর্মে ডিজিটাল সম্পদের সাথে মিথস্ক্রিয়া করার আগে বা ক্রিপ্টোকারেন্সি ট্রেডিংয়ে অংশগ্রহণের আগে সর্বদা নিজের গবেষণা করুন।
ডিসক্লেইমার: আপনার সুবিধার্থে এই পৃষ্ঠাটি AI প্রযুক্তি ব্যবহার করে অনুবাদ করা হয়েছে। সবচেয়ে সঠিক তথ্যের জন্য, মূল ইংরেজি সংস্করণটি দেখুন।