

2026 সালে ক্রিপ্টো হ্যাকের জন্য 8.5 বিলিয়ন ডলার খরচ হতে পারে কেন? এআরকে বিশ্লেষক বাড়তি সুরক্ষা ঝুঁকির দিকে মনোযোগ আকর্ষণ করছেন
ভূমিকা
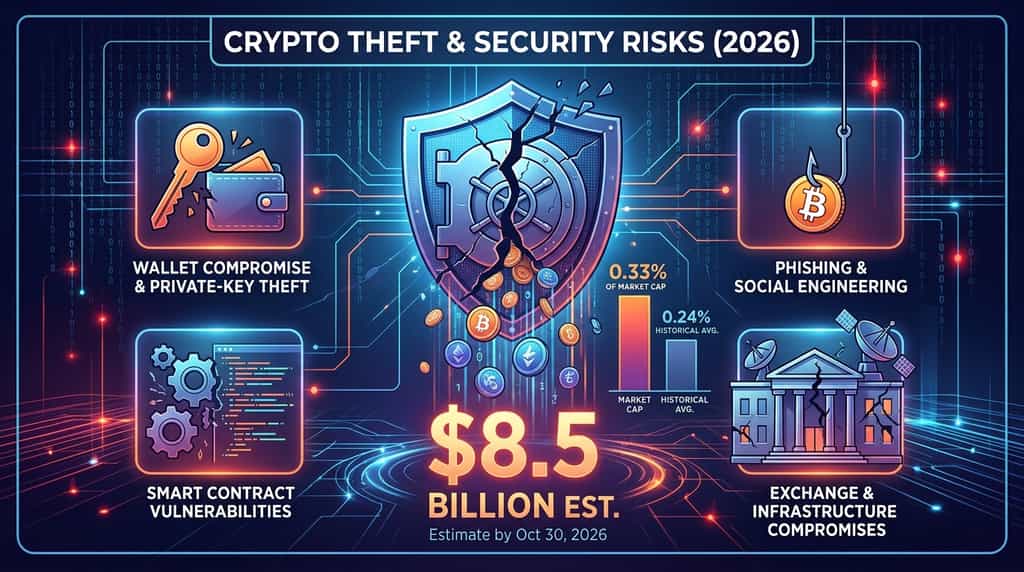
২০২৬ সালে ক্রিপ্টোকারেন্সি চুরি একটি প্রধান নিরাপত্তা চিন্তার বিষয় হয়ে উঠেছে। এআরকে ইনভেস্টের ডিজিটাল সম্পদ গবেষণা নেতা লরেন্জো ভালেন্টে অনুমান করেন যে ২০২৬ সালের ৩০ অক্টোবর পর্যন্ত প্রায় ৮.৫ বিলিয়ন ডলার ক্রিপ্টোকারেন্সি চুরি হয়েছে। এই পরিমাণটি বছরের গড় ক্রিপ্টো বাজার মূল্যায়নের প্রায় ০.৩৩% এর সমান, যা ডিজিটাল সম্পদ শিল্পের জুড়ে নিরাপত্তা ব্যর্থতার আর্থিক পরিসরকে উজাগর করে।
অনুমানটি একটি গুরুত্বপূর্ণ প্রশ্নও তোলে: ক্রিপ্টো চুরি কেন এত বড় ক্ষতির সৃষ্টি করছে, এবং সাম্প্রতিক ঘটনাগুলি এক্সচেঞ্জ, ওয়ালেট এবং ব্লকচেইন প্রোটোকলের দুর্বলতা সম্পর্কে কী প্রকাশ করছে?
প্রধান পাওয়া যায়
অক্টোবর ৩০, ২০২৬ পর্যন্ত চুরি করা ক্রিপ্টোকারেন্সির পরিমাণ হল $8.5 বিলিয়ন—এটি একটি বিশ্লেষকের অনুমান, একটি মানকীকৃত শিল্প-পর্যায়ের মোট পরিমাণ নয়। তবুও, এটি ক্রিপ্টো খাতের সামনে দাঁড়িয়ে থাকা নিরাপত্তা ঝুঁকির পরিসরকে উল্লেখ করে।
-
বাজার মূল্যের একটি উল্লেখযোগ্য অংশ: অনুমান করা হয়েছে যে 2026 সালের গড় ক্রিপ্টো বাজার মূল্যায়নের প্রায় 0.33% এর সমান ক্ষতি হয়েছে।
-
ঐতিহাসিক গড়ের উপরে: ভালেন্টে বলেছেন, 2018 থেকে বার্ষিক ক্ষতি ক্রিপ্টো মার্কেট ক্যাপিটালাইজেশনের প্রায় 0.24% এর গড়ে রয়েছে।
-
ওয়ালেট সংক্রান্ত সমস্যা বিশেষভাবে ব্যয়বহুল: সার্টিক ২০২৬ এর প্রথম অর্ধবছরে ওয়ালেট সংক্রান্ত সমস্যার ফলে প্রায় ৪৪৪.৫ মিলিয়ন ডলারের ক্ষতি রেকর্ড করেছে।
-
এখনও অনেক আক্রমণের পদ্ধতি প্রাসঙ্গিক: ফিশিং, প্রাইভেট-কী চুরি, স্মার্ট চুক্তির দুর্বলতা এবং অবকাঠামোর সংক্রমণ ডিজিটাল সম্পদকে প্রকাশ করে চলেছে।
-
নিরাপত্তা একটি বাস্তুতন্ত্র-ব্যাপী দায়িত্ব: এক্সচেঞ্জ, প্রোটোকল ডেভেলপার, কাস্টোডিয়ান এবং ব্যক্তিগত ব্যবহারকারীদের সবাইকে কার্যকরী সুরক্ষা প্রয়োজন।
2026 সালে কতটা ক্রিপ্টোকারেন্সি চুরি হয়েছে?
লরেন্জো ভালেন্টের নভেম্বর ২০২৬-এর পোস্ট অনুযায়ী, ২০২৬ সালের ৩০ অক্টোবর পর্যন্ত প্রায় ৮.৫ বিলিয়ন ডলার মানের ক্রিপ্টো সম্পদ চুরি করা হয়েছিল। ভালেন্টে এটিকে ক্রিপ্টো বাজারের গড় বাজার মূল্যের সাথে তুলনা করেন এবং চুরির পরিমাণ সেই মূল্যের ০.৩৩% এর কাছাকাছি হওয়ার কথা অনুমান করেন। তিনি ২০১৮ থেকে বছরের গড় ঐতিহাসিক হার প্রায় ০.২৪% হওয়ার কথাও উল্লেখ করেন।
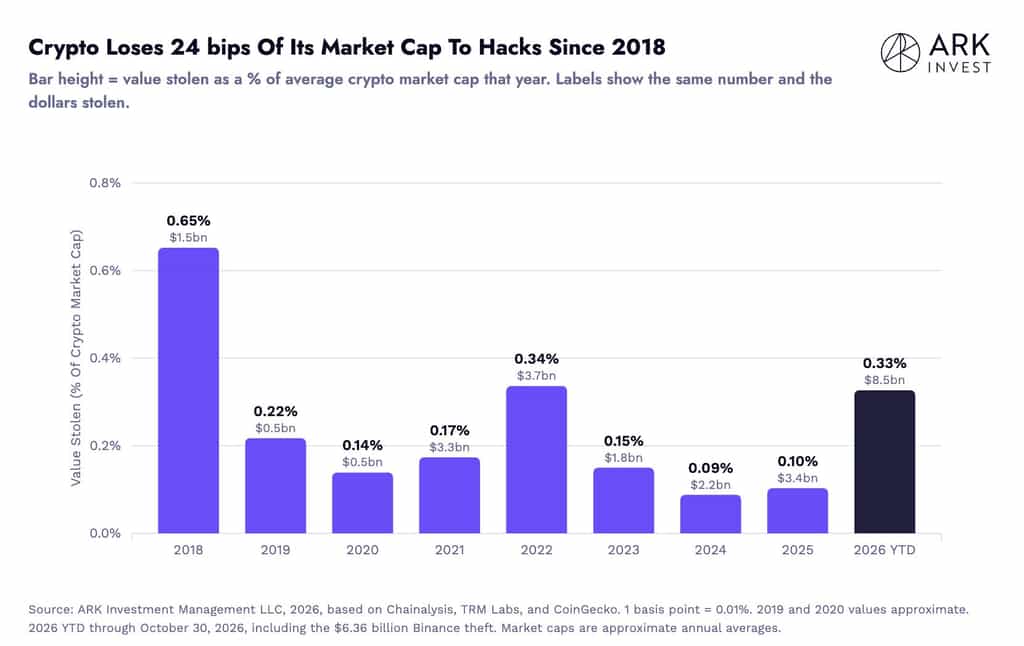
তুলনাটি প্রমাণ করে যে ক্রিপ্টো চুরি বাজারের মোট আকারের তুলনায় একটি উল্লেখযোগ্য আর্থিক ঝুঁকির উৎস হয়ে উঠেছে। তবে, 8.5 বিলিয়ন ডলার পরিমাণটিকে একটি বর্ণিত বিশ্লেষকের অনুমান হিসাবে বিবেচনা করা উচিত, এটি একটি স্বতন্ত্রভাবে অডিটকৃত শিল্প-সম্মতি নয়। বিভিন্ন সুরক্ষা গবেষকরা বিভিন্ন শ্রেণীর ঘটনাগুলি ট্র্যাক করেন, এবং তাদের মোটগুলি প্রত্যক্ষভাবে তুলনাযোগ্য নয়।
প্রেক্ষাপটে, ২০২৬ সালের ৬ জুলাই প্রকাশিত CertiK-এর Hack3D H1 2026 রিপোর্ট অনুযায়ী, বছরের প্রথম অর্ধেকে ৩৪৪টি Web3 সুরক্ষা ঘটনায় প্রায় $1.316 বিলিয়নের ক্ষতি হয়েছে। জমা বা ফেরত পাওয়া ফান্ড বিবেচনা করে, সংশোধিত ক্ষতি প্রায় $1.2 বিলিয়ন।
রিপোর্টটিতে এই সময়কালের সবচেয়ে আর্থিকভাবে ক্ষতিকর শ্রেণী হিসাবে ওয়ালেট কম্প্রোমাইজ চিহ্নিত করা হয়েছে। এই পরিসংখ্যানগুলি নিরাপত্তা ঘটনাগুলির পরিসরের অতিরিক্ত প্রমাণ প্রদান করে, যদিও CertiK-এর Web3 ঘটনা ডেটাসেটকে Valente-এর পূর্ণ-বছরের অনুমানের সরাসরি বিভাগ হিসাবে বিবেচনা করা উচিত নয়।
2026 সালে ক্রিপ্টো চুরির প্রধান কারণগুলি কী?
ক্রিপ্টো চুরি একটি একক দুর্বলতার দ্বারা পরিচালিত হয় না। সাম্প্রতিক সুরক্ষা গবেষণা কয়েকটি পুনরাবৃত্ত আক্রমণের মাধ্যমের দিকে ইঙ্গিত করে, যার মধ্যে রয়েছে দুর্বল ওয়ালেট, ফিশিং, সফটওয়্যার দুর্বলতা এবং অপারেশনাল অবকাঠামোর দুর্বলতা।
1. ওয়ালেট সংক্রমণ এবং প্রাইভেট-কী চুরি
ওয়ালেট সংক্রান্ত সমস্যা হলো CertiK-এর H1 2026 রিপোর্টের সবচেয়ে বড় ক্ষতির শ্রেণী, যা ৩৩টি ঘটনায় প্রায় $৪৪৪.৫ মিলিয়ন জুড়ে বিস্তৃত।
একটি প্রাইভেট কী হল ক্রিপ্টোগ্রাফিক ক্রেডেনশিয়াল যা কারও একটি ব্লকচেইন ঠিকানা থেকে ট্রান্সঅ্যাকশন অনুমোদন করতে সক্ষম করে। যদি আক্রমণকারীরা একটি প্রাইভেট কী নিয়ন্ত্রণে নেয় বা ট্রান্সঅ্যাকশন সই করার জন্য দায়ী সিস্টেমগুলির সুরক্ষা ভাঙে, তবে তারা মালিকের অনুমতি ছাড়াই সম্পদ ট্রান্সফার করতে সক্ষম হতে পারে।
এই ঝুঁকি ব্যক্তিগত ধারকদের এবং বড় সংগঠনদের উভয়কেই প্রভাবিত করে। এক্সচেঞ্জ এবং কাস্টোডিয়ানরা বড় পরিমাণে ডিজিটাল সম্পদ বহন করে, যার ফলে তাদের কী সংরক্ষণ, স্বাক্ষরের প্রক্রিয়া এবং অ্যাক্সেস অনুমতি গুরুত্বপূর্ণ নিরাপত্তা নিয়ন্ত্রণ হয়ে দাঁড়ায়।
2. ফিশিং এবং সামাজিক প্রকৌশল
ফিশিং আক্রমণ মানুষের আচরণকে ব্যবহার করে অ্যাকাউন্ট ক্রেডেনশিয়াল, রিকভারি ফ্রেজ বা ট্রানজেকশন অনুমোদন পায়। আক্রমণকারীরা এক্সচেঞ্জ, ওয়ালেট প্রদানকারী, প্রজেক্ট টিম বা অন্যান্য বিশ্বস্ত প্রতিষ্ঠানের ভান করে ব্যবহারকারীদের সংবেদনশীল তথ্য প্রকাশ করতে প্ররোচিত করতে পারে।
CertiK 2026 এর প্রথম অর্ধেকে 63টি ফিশিং সংক্রান্ত ঘটনায় প্রায় 366.3 মিলিয়ন ডলারের ক্ষতি রেকর্ড করেছে। ঘটনার সংখ্যা গত বছরের তুলনায় 52.3% হ্রাস পেয়েছে, কিন্তু প্রতিবেদিত ক্ষতি মাত্র 10.8% হ্রাস পেয়েছে। এটি নির্দেশ করে যে, একটি ছোট সংখ্যক আক্রমণও বড় মূল্যের অ্যাকাউন্টগুলিকে লক্ষ্য করলে বড় ক্ষতির সৃষ্টি করতে পারে।
ব্যবহারকারীদের অপ্রত্যাশিত লগইন অনুরোধ, সন্দেহজনক লিঙ্ক, অনাকাঙ্ক্ষিত সফটওয়্যার ডাউনলোড এবং কৃত্রিম জরুরি অবস্থা তৈরি করা বার্তাগুলির প্রতি সতর্ক থাকা উচিত। একটি বৈধ দেখতে ওয়েবসাইট বা যোগাযোগ অবশ্যই নিশ্চিত করে না যে অনুরোধটি প্রকৃত।
3. স্মার্ট চুক্তির দুর্বলতা
স্মার্ট চুক্তিগুলি ব্লকচেইন নেটওয়ার্কে লেনদেন এবং অন্যান্য ফাংশনগুলি স্বয়ংক্রিয়ভাবে করে, কিন্তু এদের কোডের ত্রুটিগুলি ফান্ডকে দুর্নীতির জন্য উন্মুক্ত করে দিতে পারে।
CertiK 2026 এর প্রথম অর্ধেকে 204টি ঘটনায় কোড ভেদ্যতার সাথে প্রায় $151.6 মিলিয়ন ক্ষতি রেকর্ড করেছে। এই শ্রেণীটি তার রিপোর্টে উল্লিখিত আক্রমণের ধরনগুলির মধ্যে সর্বাধিক ঘটনা সংখ্যা নিয়েছে।
সাধারণ দুর্বলতাগুলির মধ্যে রয়েছে ভুল অ্যাক্সেস অনুমতি, ত্রুটিপূর্ণ লেনদেন যুক্তি এবং বিভিন্ন চুক্তির মধ্যে মিথস্ক্রিয়ায় দুর্বলতা। স্বাধীন অডিট, ঔপচারিক যাচাইকরণ এবং বাগ বাউন্টি প্রোগ্রাম এই সমস্যাগুলি শনাক্ত করতে সাহায্য করতে পারে, তবে কোনও অডিটই গুটিয়ে রাখা চুক্তিটি সম্পূর্ণরূপে নিরাপদ তা নিশ্চিত করতে পারে না।
4. এক্সচেঞ্জ এবং ইনফ্রাস্ট্রাকচার বিপন্ন
ক্রিপ্টো প্ল্যাটফর্মগুলির ঝুঁকি শুধুমাত্র ব্লকচেইন কোড এবং ব্যক্তিগত ওয়ালেট নিরাপত্তার বাইরেও বিস্তৃত। তাদের অবকাঠামোতে কর্মচারীদের ডিভাইস, প্রশাসনিক অ্যাকাউন্ট, অভ্যন্তরীণ অ্যাপ্লিকেশন, API, উত্তোলন সিস্টেম এবং ওয়ালেট-সাইনিং প্রক্রিয়া অন্তর্ভুক্ত রয়েছে।
এই অবকাঠামোর একটি অংশের সুরক্ষা ভাঙা আক্রমণকারীদের সম্পদ ট্রান্সফার নিয়ন্ত্রণ বা অনুমতি দেওয়ার সিস্টেমে প্রবেশাধিকার দিতে পারে। এটি এক্সচেঞ্জ সুরক্ষার জন্য অপারেশনাল সিকিউরিটি, প্রিভিলেজড-অ্যাক্সেস ম্যানেজমেন্ট, কর্মচারীর সচেতনতা এবং নিরন্তর মনিটরিংকে অপরিহার্য অংশ হয়ে তোলে।
ব্যাপক প্রভাবটি হল ডিজিটাল সম্পদ সুরক্ষিত রাখতে শুধুমাত্র ফান্ডগুলি কোল্ড ওয়ালেটে সংরক্ষণ করা যথেষ্ট নয়। লেনদেন অনুমোদনের জন্য যে সিস্টেম এবং মানুষগুলি জড়িত, তাদেরও সুরক্ষিত রাখতে হবে।
কুকিন প্ল্যাটফর্ম এবং সম্পদ নিরাপত্তার প্রতি কীভাবে প্রতিশ্রুতিবদ্ধ?
KuCoin ব্যবহারকারী অ্যাকাউন্ট, ওয়ালেট, ডেটা, অ্যাপ্লিকেশন এবং প্ল্যাটফর্ম অপারেশন সহ একটি বহু-স্তরীয় নিরাপত্তা কাঠামো উপস্থাপন করে। এর Security Center ব্যবহারকারী এবং প্ল্যাটফর্ম ইনফ্রাস্ট্রাকচার সুরক্ষিত রাখতে ডিজাইন করা কয়েকটি ব্যবস্থা বর্ণনা করে।
এগুলির মধ্যে রয়েছে বহু-কারক প্রমাণীকরণ, পরিচয় যাচাইকরণ, ফিশিং প্রতিরোধ, ডিভাইস নিরাপত্তা, প্রত্যাহার সুরক্ষা, ওয়ালেট নিরাপত্তা, ডেটা এনক্রিপশন, API সুরক্ষা, ফায়ারওয়াল, DDoS সুরক্ষা, সম্পদ প্রকাশ স্ক্যানিং এবং 24/7 নিরাপত্তা অপারেশন। প্ল্যাটফর্মটি নিরাপত্তা শিক্ষা উদ্যোগও বর্ণনা করে, যার মধ্যে রয়েছে প্রশিক্ষণ, অনুশীলন এবং ব্যবহারকারী সতর্কবার্তা।
KuCoin অতিরিক্তভাবে Proof of Reserves information প্রকাশ করে, যার মাধ্যমে ব্যবহারকারীরা প্রতিবেদিত রিজার্ভ অনুপাত এবং প্ল্যাটফর্মের রিজার্ভ যাচাই প্রক্রিয়া পর্যালোচনা করতে পারেন। Proof of Reserves ব্যবহারকারীদের একটি নির্দিষ্ট স্ন্যাপশটে প্রকাশিত অন-চেইন সম্পদগুলির মাধ্যমে প্রতিবেদিত ব্যবহারকারী ব্যালেন্সগুলি কভার করা হচ্ছে কিনা তা মূল্যায়নে সহায়তা করতে পারে। তবে, এটি সাইবার আক্রমণ, অপারেশনাল ব্যর্থতা বা প্ল্যাটফর্মের প্রতিটি অন্যান্য ঝুঁকির বিরুদ্ধে সুরক্ষা নিশ্চিত করে না।
এই ব্যবস্থাগুলি এক্সচেঞ্জ নিরাপত্তার কয়েকটি গুরুত্বপূর্ণ উপাদান দেখায়, কিন্তু একটি একক নিয়ন্ত্রণ সমস্ত হুমকি দূর করতে পারে না। অ্যাকাউন্ট সুরক্ষা, ওয়ালেট ব্যবস্থাপনা, অবকাঠামো নিরাপত্তা, সঞ্চয়ের স্বচ্ছতা এবং ঘটনা প্রতিক্রিয়া একসাথে কাজ করতে হবে।
সিদ্ধান্ত
অক্টোবর ৩০, ২০২৬ পর্যন্ত প্রায় ৮.৫ বিলিয়ন ডলার মূল্যের ক্রিপ্টোকারেন্সি চুরি হয়েছে বলে লরেন্জো ভালেন্টের অনুমান, ডিজিটাল সম্পদ শিল্পের সামনে চলমান নিরাপত্তা চ্যালেঞ্জগুলির প্রতি মনোযোগ আকর্ষণ করে। যদিও এই সংখ্যাটি একটি মানকীকৃত শিল্প-পর্যায়ের মোট পরিমাণ নয়, নিরাপত্তা প্রতিষ্ঠানগুলির স্বতন্ত্র গবেষণা ওয়ালেট সংক্রমণ, ফিশিং এবং কোডের ভেদযোগ্যতা থেকে বড় পরিমাণে ক্ষতির কথা উল্লেখ করে।
মূল সমস্যাটি ব্যক্তিগত হ্যাকিং ঘটনাগুলির চেয়ে ব্যাপক। ক্রিপ্টোকারেন্সি প্ল্যাটফর্ম এবং প্রোটোকলগুলি ব্যক্তিগত চাবি, স্মার্ট চুক্তি, ব্যবহারকারীর অ্যাকাউন্ট এবং অপারেশনাল অবকাঠামোকে জড়িয়ে নেওয়া পরস্পরসংযুক্ত সিস্টেমের উপর নির্ভরশীল। এই ক্ষেত্রগুলির যেকোনো একটিতে দুর্বলতা বড় পরিমাণে ডিজিটাল সম্পদকে বিপদে ফেলতে পারে।
এক্সচেঞ্জের জন্য, শক্তিশালী নিরাপত্তা প্রয়োজন স্তরবদ্ধ নিয়ন্ত্রণ, নিরন্তর মনিটরিং, সীমিত অ্যাক্সেস এবং স্বচ্ছ সম্পদ রিপোর্টিং। ব্যক্তিগত ব্যবহারকারীদের জন্য, ক্রেডেনশিয়াল সুরক্ষিত রাখা এবং ট্রানজেকশন যাচাই করা এখনও অপরিহার্য। কুকয়েনের প্রকাশিত নিরাপত্তা ফ্রেমওয়ার্ক এবং প্রুফ অফ রিজার্ভস প্রকাশ এটি যে কিছু ব্যবস্থা প্রয়োগ করে তার তথ্য প্রদান করে, একইসাথে এটিও দেখায় যে প্ল্যাটফর্মের নিরাপত্তা একটি একক মেট্রিকের পরিবর্তে বহুমুখীভাবে মূল্যায়ন করা উচিত।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবল�
২০২৬ সালে কত পরিমাণ ক্রিপ্টোকারেন্সি চুরি হয়েছিল?
অ্যারক ইনভেস্টের লরেন্জো ভালেন্টে অনুমান করেছেন যে ২০২৬ সালের ৩০ অক্টোবর পর্যন্ত প্রায় ৮.৫ বিলিয়ন ডলার মানের ক্রিপ্টোকারেন্সি চুরি হয়েছে। এই অনুমানটি বছরের জন্য গড় ক্রিপ্টো বাজার মূল্যায়নের প্রায় ০.৩৩% এর সমান।
২. ক্ষতি ক্রিপ্টো বাজার মূল্যায়নের কত শতাংশ প্রতিনিধিত্ব করেছিল?
ভ্যালেন্টে অনুমান করেন যে 8.5 বিলিয়ন ডলারের ক্ষতি 2026 সালের গড় ক্রিপ্টো মার্কেট ক্যাপিটালাইজেশনের প্রায় 0.33% এর সমান। তিনি 2018 সাল থেকে প্রায় 0.24% এর ঐতিহাসিক বার্ষিক গড়েরও উল্লেখ করেন।
৩. ক্রিপ্টোকারেন্সি আক্রমণের সবচেয়ে সাধারণ ধরনগুলি কী কী?
প্রধান আক্রমণের শ্রেণীগুলি হল ওয়ালেট জটিলতা, ব্যক্তিগত চাবি চুরি, ফিশিং, সামাজিক প্রকৌশল, স্মার্ট চুক্তির দুর্বলতা এবং এক্সচেঞ্জ অবকাঠামোর জটিলতা। এগুলির ক্রমিক প্রায়ত্ব এবং আর্থিক প্রভাব রিপোর্টিং পিরিয়ড এবং গবেষণা পদ্ধতির উপর ভিত্তি করে ভিন্ন ভিন্ন হয়।
দায়বদ্ধতা হ্র
এই সাধারণ বাজারের তথ্য, যা সম্ভবত তৃতীয় পক্ষ, বাণিজ্যিক বা প্রায়োজনিক উৎস থেকে আসে, শুধুমাত্র রেফারেন্স এবং শিক্ষামূলক উদ্দেশ্যে প্রদান করা হয়েছে এবং এটি আর্থিক বা বিনিয়োগ পরামর্শ, অফার, আহ্বান বা গ্যারান্টি হিসেবে কাজ করে না। আমরা এর সঠিকতা, পূর্ণতা, বিশ্বস্ততা এবং যেকোনো ফলাফলের ক্ষতির জন্য দায়বদ্ধতা অস্বীকার করি। বিনিয়োগ/ট্রেডিংয়ের ঝুঁকি রয়েছে; অতীতের পারফরম্যান্স ভবিষ্যতের ফলাফলের গ্যারান্টি দেয় না। ব্যবহারকারীদেরকে গবেষণা করতে, সতর্কভাবে বিচার করতে এবং সম্পূর্ণ দায়িত্ব নিতে হবে। আরও বিস্তারিতের জন্য, দয়াকরে KuCoin-এর Terms of Use এবং Risk Disclosure পরামর্শ করুন।
ডিসক্লেইমার: আপনার সুবিধার্থে এই পৃষ্ঠাটি AI প্রযুক্তি ব্যবহার করে অনুবাদ করা হয়েছে। সবচেয়ে সঠিক তথ্যের জন্য, মূল ইংরেজি সংস্করণটি দেখুন।