

অক্টোবর 2026-এ বিন্যান্স হ্যাক: কিভাবে ইপিআই-৭৭০২ দুর্বলতার দ্বারা হট ওয়ালেট থেকে বিলিয়ন ডলার প্রতারিত হলো
পরিচিতি
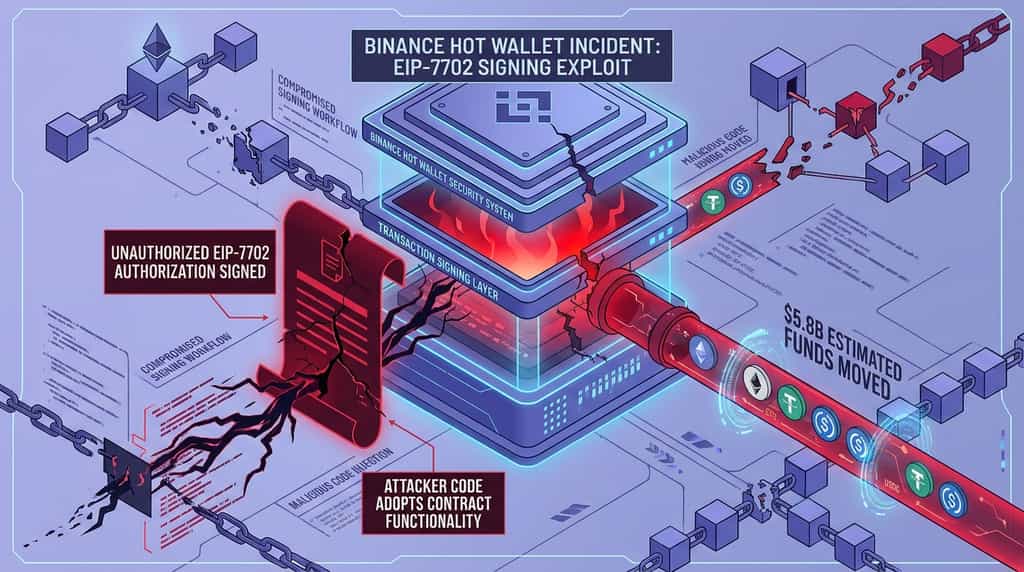
অক্টোবর ৩০, ২০২৬-এ বিনান্স হট ওয়ালেটগুলির সাথে জড়িত একটি বড় সুরক্ষা ঘটনা EIP-7702, ট্রানজেকশন-সাইনিং ইনফ্রাস্ট্রাকচার এবং ক্রস-প্ল্যাটফর্ম সুরক্ষা সমন্বয়ের ঝুঁকি নিয়ে প্রশ্ন তুলেছে। এই ঘটনায় EIP-7702 অনুমতির একটি ধারাবাহিকতা ঘটেছে যা বিনান্স-সংযুক্ত ওয়ালেটগুলির অননুমোদিত সম্পদ ট্রান্সফারকে সক্ষম করেছিল। প্রাথমিক অন-চেইন অনুমানগুলি বিভিন্ন নেটওয়ার্কের মধ্যে স্থানান্তরিত সম্পদের মূল্যকে প্রায় ৫.৮ বিলিয়ন ডলারের কাছাকাছি দেখিয়েছে, যদিও এই সংখ্যাটিকে বিনান্সের নিশ্চিত শুদ্ধ ক্ষতির সাথে বিভ্রান্ত করা উচিত নয়।
ঘটনাটি একটি গুরুত্বপূর্ণ পার্থক্যকে তুলে ধরে: EIP-7702 হল স্মার্ট-অ্যাকাউন্ট ফাংশনালিটি সমর্থনের জন্য ডিজাইন করা একটি ইথেরিয়াম প্রোটোকল ফিচার, এটি একটি দুর্বলতা নয় যা এটি ব্যবহার করা প্রতিটি ওয়ালেটকে স্বয়ংক্রিয়ভাবে প্রকাশ করবে। প্রতিবেদিত ব্যর্থতাটি সম্ভবত সইন এবং অনুমতি প্রক্রিয়ার সাথে সম্পর্কিত। বিন্যানস বলেছে যে এটি ক্ষতিগ্রস্তদের ক্ষতিপূরণ দেবে, অস্থায়ীভাবে জমা এবং উত্তোলন বন্ধ করেছে এবং নিরাপত্তা পরীক্ষা শুরু করেছে। এর মধ্যে, স্টেবলকয়েন প্রকাশক এবং ব্লকচেইন বাস্তুতন্ত্রের অংশগ্রহণকারীরা ঘটনাটির সাথে যুক্ত সম্পদকে জমা বা নিরাপদে রাখার জন্য পদক্ষেপ নিয়েছে।
অক্টোবর ২০২৬-এ বিনান্স হট ওয়ালেট ঘটনাটি কীভাবে ঘটল?
প্রতিবেদিত আক্রমণটি একটি বিন্যান্স হট ওয়ালেট দ্বারা সইত অননুমোদিত EIP-7702 অনুমতি সম্পর্কিত ছিল, যা আক্রমণকারী-নিয়ন্ত্রিত কোডকে সম্পদের ট্রান্সফার শুরু করার অনুমতি দিয়েছিল। উপলব্ধ অন-চেইন বিশ্লেষণটি ট্রানজেকশন-সাইনিং প্রক্রিয়ায় ব্যর্থতার ইঙ্গিত দেয়, যদিও প্রাথমিক প্রতিবেদনগুলি প্রকাশিত হওয়ার সময় বিন্যান্স একটি চূড়ান্ত প্রযুক্তিগত তদন্ত প্রকাশ করেনি।
Bitfish-এর বিশ্লেষণ অনুযায়ী, ঘটনাটি প্রায় ৪:২০ এএম ইউটিসি+৮-এ শুরু হয়। ৫০টি অনুমতি অনুরোধ সহ একটি লেনদেন চেইনে ব্রডকাস্ট করা হয়। এই অনুরোধগুলি Binance হট ওয়ালেটের সাথে সংযুক্ত প্রাইভেট কী ব্যবহার করে সই করা হয়। কয়েক মিনিট পরে, সম্পদগুলি ব্যাচে ব্যাচে ওয়ালেট থেকে বহির্গত হতে শুরু করে।
বিশ্লেষণটি একটি সীমিত কার্যকারিতা সম্পন্ন অনুমোদন প্রোগ্রামের বর্ণনা দেয়: এটি একটি নির্দিষ্ট নিয়ন্ত্রককে চিনত এবং সম্পত্তি ট্রান্সফার সম্পাদন করত। 50টি অনুরোধে ক্রমাগত ট্রানজেকশন নন্স ছিল, যা অনুমোদনগুলির ওয়ালেটের বর্তমান অবস্থার সাথে সামঞ্জস্যপূর্ণ হওয়ার সময় কার্যকর হওয়ার অনুমতি দিয়েছিল। রিপোর্টটিতে মূল অপারেশনের আগে দুটি টেস্ট ট্রানজেকশনেরও বর্ণনা দেওয়া হয়েছিল, যা ইঙ্গিত করে যে আক্রমণকারীটি ট্রান্সফার প্রক্রিয়াটি আগে থেকেই প্রস্তুত করেছিল।
ইআইপি-7702 কিভাবে অননুমোদিত ট্রান্সফারগুলিকে সক্ষম করেছিল?
ইআইপি-7702 একটি বাহ্যিকভাবে মালিকানাধীন অ্যাকাউন্ট (ইওএ) কে একটি নির্দিষ্ট কোড ঠিকানাকে অনুমতি দিয়ে স্মার্ট-কন্ট্রাক্ট ফাংশনালিটি অস্থায়ীভাবে গ্রহণ করতে দেয়। এই বৈশিষ্ট্যটি ইথেরিয়ামের পেকট্রা আপগ্রেডের অংশ হিসেবে চালু করা হয়েছে এবং এটি আরও নমনীয় অ্যাকাউন্ট আচরণ, বিশেষ করে উন্নত ওয়ালেট অভিজ্ঞতা এবং প্রোগ্রামযোগ্য লেনদেন বাস্তবায়নকে সমর্থন করার জন্য উদ্দেশ্য।
ইআইপি-7702-এর অধীনে, একটি অ্যাকাউন্ট একটি অনুমতি স্বাক্ষর করে যা অ্যাকাউন্টের প্রেক্ষাপটে বাস্তবায়নের জন্য কোড নির্দিষ্ট করে। এটি ব্যাচড অপারেশন এবং আরও জটিল ট্রানজেকশন প্রবাহের মতো ফাংশনগুলিকে সক্ষম করতে পারে। তবে, অনুমতিটি নিরাপত্তা-সংবেদনশীল: যদি কোনো ব্যবহারকারী বা ওয়ালেট একটি অপ্রতিরূপ অনুমতি স্বাক্ষর করে, তবে নির্দিষ্ট কোডটি সেই স্বাক্ষরকারীর অভিপ্রায়ের বাইরের কাজগুলি সম্পাদনের ক্ষমতা অর্জন করতে পারে।
বিনেন্স ঘটনায়, প্রতিবেদিত চিন্তা ছিল যে EIP-7702 নিজেই ভাঙা হয়েছে। বরং, উপলব্ধ বিশ্লেষণগুলি সুপারিশ করেছে যে স্বাক্ষর সিস্টেমটি অননুমোদিত একটি অনুরোধের সেটকে অনুমোদন করেছিল। ব্লকেইডের সিইও ইদো বেন-নাতান বলেছেন যে ঘটনাটি প্রাইভেট কীয়ের প্রত্যক্ষ চুরির পরিবর্তে একটি দুর্বল স্বাক্ষর সিস্টেম থেকে শুরু হয়েছিল। উল্লিখিত প্রতিবেদনে বিনেন্স সঠিক আক্রমণের পথটি নিশ্চিত করেনি।
এই পার্থক্যটি গুরুত্বপূর্ণ। একটি প্রাইভেট কী প্ল্যাটফর্মের দায়িত্বে থাকতে পারে, যখন একটি কমপ্রোমাইজড সাইনিং ওয়ার্কফ্লোকে একটি ক্ষতিকারক লেনদেনকে অনুমোদনের জন্য পরিচালিত করা হয়। সুরক্ষা নিয়ন্ত্রণগুলি তাই শুধুমাত্র লেনদেনটি কে বা কী সাইন করছে তা যাচাই করবেই, এছাড়াও লেনদেনটির গন্তব্য, অনুমতির সীমা, কোড এবং উদ্দিষ্ট প্রভাব কি বৈধ কিনা তা যাচাই করবে।
কতটা স্থানান্তরিত হয়েছিল?
অন-চেইন চলাচলের ভিত্তিতে প্রাথমিক অনুমান অনুযায়ী, বিভিন্ন নেটওয়ার্কের মধ্যে ট্রান্সফার করা সম্পদের মোট মূল্য প্রায় 5.8 বিলিয়ন ডলার, কিন্তু ট্রান্সফার করা পরিমাণ অবশ্যই চূড়ান্ত আর্থিক ক্ষতি নয়। সম্পদের দাম পরিবর্তনশীল, কিছু ট্রান্সফার ফ্রিজ হতে পারে, এবং ঘটনাটির পূর্ণাঙ্গ পরিসর নিশ্চিতকরণের জন্য Binance এবং সংশ্লিষ্ট তদন্তকারীদের প্রয়োজন।
একই বিফিশের বিশ্লেষণে ETH, USDT, USDC এবং অন্যান্য টোকেন সহ বড় ট্রান্সফারের কথা বর্ণনা করা হয়েছে। এছাড়াও এটি রিপোর্ট করেছে যে সম্পদ ইথেরিয়াম এবং ট্রনের মধ্যে স্থানান্তরিত হয়েছে, যখন আলাদা একটি বিটকয়েন ওয়ালেটের স্থানান্তর এটি ঘটনার সাথে সংযুক্ত কিনা বা Binance-এর একটি জরুরি ট্রান্সফার হিসাবে প্রকাশিত হয়েছে কিনা তা অপ্রতিষ্ঠিত রয়েছে। এই পার্থক্যটি গুরুত্বপূর্ণ, কারণ একটি অন-চেইন ট্রান্সফার একা প্রমাণ করে না যে কোনো সম্পদ চুরি হয়েছে।
বিশ্লেষণটি আরও বর্ণনা করে যে আক্রমণকারী স্টেবলকয়েন প্রতিষ্ঠাতাদের দ্বারা জমা রাখা যাবে এমন সম্পদগুলিকে বিভিন্ন নিয়ন্ত্রণ বৈশিষ্ট্যযুক্ত সম্পদে রূপান্তরিত করার চেষ্টা করছিল। ঘটনার প্রতিক্রিয়া বিকাশের সাথে সাথে টেথার, সার্কল এবং অন্যান্য প্রতিষ্ঠাতারা কিছু সংশ্লিষ্ট টোকেন জমা রাখা হয়েছে বলে জানা গেছে। এই প্রাথমিক সংখ্যাগুলিকে চূড়ান্ত অডিটকৃত ক্ষতির বিবৃতি হিসাবে নয়, বরং পরিবর্তনশীল অনুমান হিসাবে বিবেচনা করা উচিত।
বিনান্স নিরাপত্তা ঘটনার প্রতিক্রিয়ায় কী করল?
বিনেন্সের তাৎক্ষণিক প্রতিক্রিয়ায় জমা এবং উত্তোলন স্থগিত করা হয়েছিল, সুরক্ষা পরীক্ষা চালানো হয়েছিল, প্রভাবিত সম্পদ ট্রেস করা হয়েছিল এবং অন্যান্য শিল্প অংশগ্রহণকারীদের সাথে সমন্বয় করা হয়েছিল। এক্সচেঞ্জটি আরও বলেছে যে এই ঘটনার কারণে হওয়া ক্ষতি পূরণ করা হবে, যখন গ্রাহকদের ফান্ড নিরাপদ থাকার কথা জোর দিয়েছে।
বিন্যান্সের সহ-সিইও ই হে-এর মতে, বিন্যান্স ঘটনাটি অনুসন্ধান করা, সংশ্লিষ্ট সম্পদ জমা রাখা এবং আইন প্রয়োগকারী সংস্থার সাথে সমন্বয় করার সময় অস্থায়ীভাবে জমা এবং তুলে নেওয়া বন্ধ করে দেয়। ই হে বলেন যে কোম্পানিটি আক্রমণের কারণে হওয়া সম্পূর্ণ ক্ষতি বহন করবে এবং অনুসন্ধান শেষে একটি বিস্তারিত ঘটনা পর্যালোচনা প্রকাশ করবে। তিনি ব্যবহারকারীদেরও বিন্যান্সের অফিসিয়াল চ্যানেলগুলির তথ্যের উপর নির্ভর করার পরামর্শ দেন।
অস্থায়ী সেবা স্থগিতকরণ একটি প্রতিক্রিয়ামূলক নিরাপত্তা ব্যবস্থা ছিল। একটি সক্রিয় তদন্তের সময় জমা এবং উত্তোলন সীমিত করা প্ল্যাটফর্মকে ওয়ালেটের অখণ্ডতা মূল্যায়ন, লেনদেন-সাইনিং সিস্টেম পর্যালোচনা এবং দলগুলি সন্দেহজনক ট্রান্সফার ট্রেস করার সময় অনিশ্চয়তা কমাতে সাহায্য করতে পারে। এটি সম্পদ স্থানান্তরিত করার প্রয়োজনীয়তা থাকা ব্যবহারকারীদের জন্যও অসুবিধা তৈরি করতে পারে, যা সময়মতো এবং স্পষ্ট যোগাযোগকে গুরুত্বপূর্ণ করে তোলে।
বিন্যান্স গ্রাহকের ফান্ডস নিয়ে কী বলেছে?
বিন্যান্স বলেছে যে ব্যবহারকারীর ফান্ড নিরাপদে ছিল এবং ঘটনাটির ফলে হওয়া ক্ষতি পূরণ করা হবে। এটি একটি কোম্পানির নিশ্চয়তা এবং ক্ষতিপূরণের প্রতিশ্রুতি, যা একটি সম্পূর্ণ প্রযুক্তিগত তদন্ত বা চূড়ান্ত ক্ষতির একটি স্বতন্ত্রভাবে যাচাইকৃত হিসাবের বিকল্প নয়।
ই হে বলেছেন যে বিনান্স ব্যবহারকারীর ফান্ডের নিরাপত্তা যাচাইয়ের জন্য সিকিউরিটি স্ক্যান চালাচ্ছে। তিনি ঘটনাটির সাথে যুক্ত সম্পত্তি জমা রাখার ক্ষেত্রে অন্যান্য শিল্পের অংশগ্রহণকারীদের দ্বারা করা অগ্রগতিরও উল্লেখ করেন এবং প্রতিক্রিয়া প্রচেষ্টায় শনাক্ত FDUSD-এর বাকি অংশের জন্য ফার্স্ট ডিজিটালকে সহায়তা করার আহ্বান জানান।
বিনেন্সের পাবলিক অবস্থান তাই তিনটি অংশ নিয়ে গঠিত: গ্রাহকের ব্যালেন্স সুরক্ষিত রাখা, সাইনিং এবং ওয়ালেট সিস্টেম পরীক্ষা করা, এবং প্রভাবিত সম্পদের চলাচল নিয়ন্ত্রণের জন্য বাইরের পক্ষগুলির সাথে সমন্বয় করা। কোম্পানিটি বলেছে যে তদন্ত শেষ হলে একটি আরও বিস্তারিত অ্যাকাউন্ট প্রদান করবে। এই রিপোর্টটি প্রকাশিত না হওয়া পর্যন্ত, সঠিক প্রযুক্তিগত কারণ এবং চূড়ান্ত আর্থিক প্রভাবকে অসমাধানিত হিসাবে বিবেচনা করা উচিত।
অন্যান্য ক্রিপ্টো কোম্পানি এবং প্রোটোকলগুলি কীভাবে প্রতিক্রিয়া জানাল?
ঘটনাটির প্রতিক্রিয়ায় স্টেবলকয়েন প্রকাশক, ডি-এফ-আই ঝুঁকি দল এবং ব্লকচেইন বাস্তুতন্ত্রের অংশগ্রহণকারীদের সমন্বিত প্রতিক্রিয়া দেখা গেল। তাদের করা ব্যবস্থাগুলির মধ্যে রয়েছে সম্পদ জমা রাখা, ঋণ বাজারে কার্যকলাপ সীমিত করা এবং প্রভাবিত ঠিকানাগুলির সাথে সম্পর্কিত টোকেনগুলিকে নিয়ন্ত্রিত সঞ্চয়স্থানে সরিয়ে নেওয়া।
এেভ কেন বাজারগুলি জমে গেল?
এইভের ঝুঁকি প্রতিক্রিয়াটি তার ঋণ বাজারের মাধ্যমে সম্ভাব্য প্রসার সীমিত করার উপর ফোকাস করেছিল। প্রতিবেদনগুলির অনুযায়ী, লামারিস্ক, এইভে ল্যাবস এবং অন্যান্য অংশগ্রহণকারীরা আক্রমণকারীর ঠিকানা এবং সংশ্লিষ্ট মূল্য ফিডগুলি পর্যবেক্ষণ করতে গিয়ে গার্ডিয়ান নিয়ন্ত্রণগুলি ব্যবহার করে অনেকগুলি বাজারকে জমাট বাঁধিয়েছিল।
প্রতিবেদনগুলি বলে যে, কার্যক্রমটি Aave V3-এ 16টি নেটওয়ার্কে 175টি রিজার্ভ টাইপ এবং Aave V4-এ চারটি স্পোকে 117টি রিজার্ভ কভার করেছে। Aave জানিয়েছে যে, প্রভাবিত ফান্ডগুলির স্থানান্তর স্থিতিশীল হওয়ার পর এবং সংশ্লিষ্ট ঝুঁকি মূল্যায়নের পরে বাজারগুলিকে পর্যায়ক্রমে পুনরায় খোলার জন্য বিবেচনা করা হবে।
বাজার জমে যাওয়া থাকলে সেকিউরিটি ঘটনার সম্ভাব্য ঝুঁকিতে পড়া সম্পদ নিয়ে অতিরিক্ত ঋণ এবং ধার নেওয়ার কার্যক্রম সীমিত হয়ে যায়। এটি একটি ঝুঁকি-সীমাবদ্ধকরণ পদক্ষেপ, যা এই কথা ঘোষণা করে না যে প্রোটোকলের সাথে যুক্ত প্রতিটি সম্পদ বা ব্যবহারকারী দূষিত হয়েছে। অস্থায়ী সীমাবদ্ধতাগুলি সাধারণ ব্যবহারকারীদেরও প্রভাবিত করতে পারে, যার কারণে নিয়ন্ত্রণকৃত পুনরায় চালুর প্রক্রিয়া পর্যবেক্ষণ করা গুরুত্বপূর্ণ।
আর্বিট্রাম সংশ্লিষ্ট সম্পদগুলির সাথে কী করেছিল?
আরবিট্রামের সিকিউরিটি কাউন্সিল ঘটনাটির সাথে যুক্ত সম্পদগুলি নিরাপদে রাখার জন্য আরবিট্রাম ওয়ানে থাকা সম্পদগুলির উপর কার্যক্রম চালায়। রিপোর্টটি অনুসারে, কাউন্সিল ঘটনার সাথে সংযুক্ত ঠিকানা থেকে 74,559,805 ARB এবং 8,425 ETH একটি মধ্যবর্তী হোল্ডিং ওয়ালেটে স্থানান্তর করে।
আরবিট্রাম বলেছে যে এই অপারেশনটি প্রযুক্তিগত পর্যালোচনা এবং নেটওয়ার্কের নিরাপত্তা এবং শাসন দায়িত্বের বিবেচনার পরে পরিচালিত হয়েছিল। রিপোর্টটি বলেছে যে এই কার্যক্রমটি অন্যান্য আরবিট্রাম ব্যবহারকারী বা অ্যাপ্লিকেশনকে প্রভাবিত করেনি, এবং সম্পদগুলি আরও একটি সিকিউরিটি কাউন্সিলের কার্যক্রম বা একটি আরবিট্রাম DAO শাসনভোটের মাধ্যমেই আবার স্থানান্তরিত করা যাবে।
এই প্রতিক্রিয়াটি দেখায় যে একটি ব্লকচেইন বাস্তুতন্ত্র কীভাবে নির্দিষ্ট ঘটনায় সম্পদ রক্ষার জন্য গভর্নেন্স এবং আপাতকালীন নিরাপত্তা ব্যবস্থা ব্যবহার করতে পারে। এটি দ্রুত হস্তক্ষেপ, ব্যবহারকারীর মালিকানা, ডিসেন্ট্রালাইজেশন এবং স্বচ্ছ গভর্নেন্সের মধ্যে ভারসাম্য সম্পর্কে গুরুত্বপূর্ণ প্রশ্নও তোলে। এই ধরনের কার্যকলাপগুলি প্রোটোকলের প্রকাশিত নিয়ম এবং ঘটনার পরিস্থিতির প্রেক্ষিতে মূল্যায়ন করা উচিত।
বিনেন্স কীভাবে ব্যবহারকারীদের ক্ষতির জন্য ক্ষতিপূর্তি করবে?
বিনান্স বলেছে যে এই ঘটনার কারণে হওয়া সম্পূর্ণ আর্থিক ক্ষতি এটি বহন করবে, যার অর্থ যদি কোম্পানির প্রতিশ্রুতি পূরণ করা হয়, তাহলে প্রভাবিত গ্রাহকদের ব্যালেন্সগুলি এই ঘাটতি বহন করতে বাধ্য হবে না। এই ক্ষতিপূরণের বিবৃতি অক্টোবর ৩০-এ সহ-সিইও ইয়ি হে দ্বারা জমা এবং উত্তোলনের অস্থায়ী স্থগিতাদেশের সাথে প্রকাশ করা হয়েছিল।
বিন্যান্স সুরক্ষা ঘটনার ফলে হওয়া সমস্ত ক্ষতি পূরণের প্রতিশ্রুতি দিয়েছে। কোম্পানিটি বলেছে যে এটি সংশ্লিষ্ট সম্পদ জমা রাখার জন্য কাজ করছে এবং আইন প্রয়োগকারীদের সাথে সহযোগিতা করছে। তদন্তের পরে একটি সম্পূর্ণ ঘটনা পর্যালোচনার প্রত্যাশা করা হচ্ছে।
দুটি পৃথক আর্থিক প্রশ্ন বিবেচনা করা প্রয়োজন। প্রথমটি প্রভাবিত ওয়ালেটগুলি থেকে স্থানান্তরিত সম্পদের মূল্য। প্রাথমিক অন-চেইন অনুমানগুলি কয়েকটি নেটওয়ার্কে এই পরিমাণকে প্রায় 5.8 বিলিয়ন ডলার হিসাবে রাখে। দ্বিতীয়টি জমা রাখা সম্পদ, পুনরুদ্ধারকৃত ফান্ডস এবং হামলাকারীর জন্য অপ্রাপ্য যেকোনো সম্পদকে বিবেচনা করে পরিষ্কার ক্ষতি। এই সংখ্যাগুলিকে বিনিময়যোগ্য হিসাবে বিবেচনা করা উচিত নয়।
সম্পদ জমা রাখার ক্ষমতা চূড়ান্ত আর্থিক প্রভাব কমাতে পারে, কিন্তু এটি অবশ্যই এটি বোঝায় না যে প্রতিটি স্থানান্তরিত টোকেন বিন্যান্সে ফিরে এসেছে। প্রাসঙ্গিক পক্ষগুলি তাদের প্রক্রিয়াগুলি সম্পন্ন করার সময় কিছু সম্পদ নিয়ন্ত্রিত ওয়ালেটে থাকতে পারে। অতএব, গ্রাহক সুরক্ষার জন্য বিন্যান্সের ক্ষতি পূরণের প্রতিশ্রুতি গুরুত্বপূর্ণ, কিন্তু চূড়ান্ত মিলিয়ে ফেলা এবং বাস্তবায়নের বিস্তারিতগুলি গুরুত্বপূর্ণ।
ব্যবহারকারীদের সেবা পুনরায় সক্রিয়করণ, অ্যাকাউন্ট ব্যালেন্স এবং চূড়ান্ত ঘটনা রিপোর্ট সম্পর্কে তথ্যের জন্য Binance-এর আনুষ্ঠানিক ঘোষণাগুলি অনুসরণ করা উচিত। তাদের অনানুষ্ঠানিক বার্তাগুলির উপর নির্ভর করা উচিত নয় যা ক্ষতিপূরণ, ওয়ালেট পুনরুদ্ধার বা বিশেষ অ্যাকাউন্ট যাচাইয়ের প্রতিশ্রুতি দেয়। একটি সত্যিকারের ক্ষতিপূরণ প্রক্রিয়া প্ল্যাটফর্মের স্থাপিত চ্যানেলগুলির মাধ্যমেই জানানো হবে।
সিদ্ধান্ত
অক্টোবর ২০২৬-এ বিনান্সের নিরাপত্তা ঘটনাটি সেই কার্যক্রমিক ঝুঁকি প্রকাশ করেছে যা ট্রান্সঅ্যাকশন-সাইনিং সিস্টেমগুলি যখন EIP-7702 এর মতো শক্তিশালী ওয়ালেট অথোরাইজেশন ফিচারগুলির সাথে ইন্টারঅ্যাক্ট করে। প্রাথমিক অন-চেইন বিশ্লেষণে ৫০টি অথোরাইজেশন অনুরোধ এবং বিনান্স-সংযুক্ত হট ওয়ালেটগুলির থেকে বড় সম্পদ ট্রান্সফারের বিবরণ দেওয়া হয়েছিল। তবে, সঠিক আক্রমণের পথ এবং চূড়ান্ত শুদ্ধ ক্ষতি এখনও তদন্তের বিষয়।
বিনেন্স জমা এবং উত্তোলন স্থগিত করে, নিরাপত্তা পরীক্ষা চালায়, বাহ্যিক পক্ষের সাথে সমন্বয় করে এবং ক্ষতি পূরণের প্রতিশ্রুতি দেয়। স্টেবলকয়েন প্রতিষ্ঠাতারা সংশ্লিষ্ট সম্পদ জমা রাখে, এইভ বহু বাজারে কার্যকলাপ সীমিত করে, এবং আরবিট্রামের নিরাপত্তা পরিষদ সংশ্লিষ্ট সম্পদগুলিকে একটি নিয়ন্ত্রিত ওয়ালেটে স্থানান্তরিত করে। এই ব্যবস্থাগুলি ডিজিটাল-সম্পদের বাস্তুতন্ত্রের মধ্যে দ্রুত সমন্বয়ের গুরুত্বকে প্রদর্শন করে।
সামগ্রিক নিরাপত্তা পাঠ্য হল যে ব্যক্তিগত চাবি সুরক্ষা প্রতিটি লেনদেনের স্তরে যাচাইকরণ, কঠোর অনুমতি নিয়ন্ত্রণ, স্বতন্ত্র স্বাক্ষর অনুমোদন, নিরন্তর নজরদারি এবং পরীক্ষিত ঘটনা-প্রতিক্রিয়া পদ্ধতি দ্বারা সমর্থিত হতে হবে। EIP-7702 হল একটি প্রোটোকল ফিচার যার বৈধ অ্যাকাউন্ট-অবস্ট্রাকশন ব্যবহারের ক্ষেত্র রয়েছে, কিন্তু এর নিরাপত্তা নির্ভর করে ওয়ালেট এবং অ্যাপ্লিকেশনগুলি এটি কীভাবে বাস্তবায়ন করে। এক্সচেঞ্জ, ডেভেলপার এবং ব্যবহারকারীদের সকলেরই প্রগতিশীলভাবে প্রোগ্রামযোগ্য ওয়ালেটগুলির সঙ্গে জড়িত ঝুঁকি কমানোর ভূমিকা রয়েছে।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবল�
1. বিন্যান্সের অক্টোবর 2026-এর ঘটনাটি কি EIP-7702-এর একটি দুর্বলতার কারণে ঘটেছিল?
উপলব্ধ রিপোর্টগুলি বিন্যান্সের ট্রানজেকশন-সাইনিং প্রক্রিয়ায় সম্ভাব্য ব্যর্থতার ইঙ্গিত দেয়, যা EIP-7702 প্রোটোকলে নিশ্চিত ত্রুটির চেয়ে। উল্লিখিত আপডেটগুলিতে বিন্যান্স একটি চূড়ান্ত প্রযুক্তিগত তদন্ত প্রকাশ করেনি, তাই সঠিক মূল কারণটি এখনও অনিশ্চিত রয়ে গেছে।
2. সাধারণ ভাষায় EIP-7702 কী?
ইথেরিয়াম ইমপ্রুভমেন্ট প্রপোজাল ইআইপি-৭৭০২ একটি বাহ্যিকভাবে মালিকানাধীন অ্যাকাউন্টকে একটি স্বাক্ষরিত অনুমতির মাধ্যমে নির্দিষ্ট স্মার্ট-কন্ট্রাক্ট কোডের কার্যক্রম অর্পণ করতে দেয়। এটি ওয়ালেটের আরও নমনীয় কার্যক্ষমতা সমর্থন করে, তবে ব্যবহারকারীদের এবং প্ল্যাটফর্মগুলিকে সংশ্লিষ্ট কোড এবং অনুমতিগুলি সতর্কতার সাথে যাচাই করতে হবে।
3. বিনান্স কি বলেছিল যে প্রভাবিত ব্যবহারকারীদের ক্ষতিপূর্তি দেবে?
হ্যাঁ। বিনান্সের সহ-সিইও ই হে ২০২৬ সালের ৩০ অক্টোবরে বলেছিলেন যে বিনান্স ঘটনাটির ফলে হওয়া সমস্ত ক্ষতি পূরণ করবে। কোম্পানিটি এটি অনুসন্ধান করছে এবং তদন্তের পরে একটি বিস্তারিত পর্যালোচনা প্রকাশ করবে।
দায়িত্ব হ্রাস
এই সাধারণ বাজারের তথ্য, যা সম্ভবত তৃতীয় পক্ষ, বাণিজ্যিক বা প্রায়োজনিক উৎস থেকে আসে, শুধুমাত্র রেফারেন্স এবং শিক্ষামূলক উদ্দেশ্যে প্রদান করা হয়েছে এবং এটি আর্থিক বা বিনিয়োগ পরামর্শ, অফার, আহ্বান বা গ্যারান্টি হিসেবে কাজ করে না। এর সঠিকতা, সম্পূর্ণতা, বিশ্বস্ততা এবং যেকোনো ফলাফলের ক্ষতির জন্য আমরা দায়ী নই। বিনিয়োগ/ট্রেডিংয়ের ঝুঁকি রয়েছে; অতীতের পারফরম্যান্স ভবিষ্যতের ফলাফলের গ্যারান্টি দেয় না। ব্যবহারকারীদেরকে গবেষণা করতে, সতর্কতার সাথে বিচার করতে এবং পুরোপুরি দায়িত্ব নিতে হবে। আরও বিস্তারিতের জন্য, KuCoin-এর Terms of Use এবং Risk Disclosure পরামর্শ করুন।
ডিসক্লেইমার: আপনার সুবিধার্থে এই পৃষ্ঠাটি AI প্রযুক্তি ব্যবহার করে অনুবাদ করা হয়েছে। সবচেয়ে সঠিক তথ্যের জন্য, মূল ইংরেজি সংস্করণটি দেখুন।