

2027 সালে গুগল ইনস্টিটিউশনাল ক্রিপ্টো কাস্টডি প্ল্যাটফর্ম চালু করবে: এর MPC টেকনোলজি কিভাবে কাজ করে
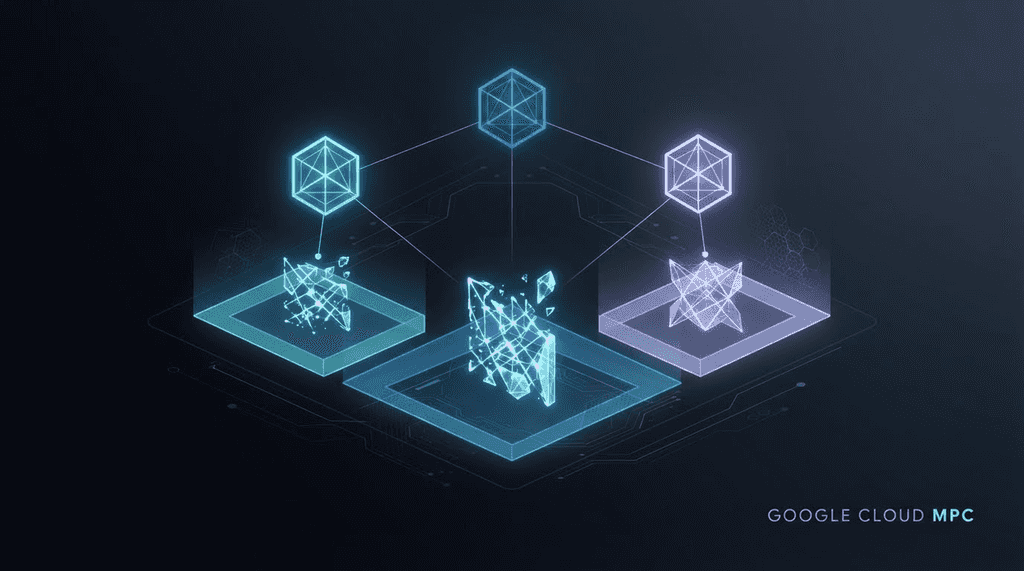
Google Cloud গুগল মাল্টি-পার্টি কম্পিউট (MPC) চালু করেছে, যা বিশ্বব্যাপী ব্যাংক, সম্পদ ব্যবস্থাপক এবং নিয়ন্ত্রিত আর্থিক প্রতিষ্ঠানগুলির জন্য ডিজিটাল সম্পদ কী-ব্যবস্থাপনা এবং সংরক্ষণ প্রযুক্তির একটি বিশেষায়িত সমাধান। বর্তমানে এটি আমন্ত্রণ-কেন্দ্রিক বেসরকারি প্রাক-প্রকাশে চলছে, এবং ক্লাউড প্রোভাইডারটি ২০২৭ এর শুরুতে বাণিজ্যিক সাধারণ উপলব্ধতা (GA) লক্ষ্য করছে। ব্যাপক বাণিজ্যিক চালুর আগে, গুগল Ethereum এবং Solana সহ প্রধান ব্লকচেইন বাস্তুতন্ত্রগুলির সমর্থনে অভ্যন্তরীণ উৎপাদন পরিবেশে এই আর্কিটেকচারটি যাচাই করেছে।
এই উদ্যোগটি প্রতিষ্ঠানগত Web3 ক্লাউড ইনফ্রাস্ট্রাকচারে একটি উল্লেখযোগ্য বিস্তার নির্দেশ করে। কয়েক বছর ধরে, প্রধান ক্লাউড প্রোভাইডারগুলি তাদের ডিজিটাল সম্পদ সেবাগুলি মূলত রিমোট প্রসিডিওর কল (RPC) নোড হোস্টিং, BigQuery-এ পাবলিক ব্লকচেইন ডেটাসেটগুলি ইনডেক্সিং, এবং এন্টারপ্রাইজ সেটেলমেন্ট নেটওয়ার্কগুলি অন্বেষণের উপর কেন্দ্রীভূত করেছে।
নেটিভ MPC ইনফ্রাস্ট্রাকচার চালু করে, গুগল ক্লাউড প্রতিষ্ঠানগত ডিজিটাল ফাইন্যান্সের নিরাপত্তা স্ট্যাকের গভীরে যাচ্ছে: ক্রিপ্টোগ্রাফিক কীগুলির বিতরণকৃত জেনারেশন, পলিসি যাচাইকরণ এবং থ্রেশহোল্ড সাইনিং। নিয়ন্ত্রিত আর্থিক প্রতিষ্ঠানগুলি টোকেনাইজড জমা, স্পট এক্সচেঞ্জ-ট্রেডেড পণ্য (ETPs) এবং বাস্তব-বিশ্বের সম্পদ (RWA) সেটেলমেন্টে তাদের অংশগ্রহণ বাড়াচ্ছে, যার ফলে ক্লাউড-একীভূত MPC প্রাচীন কাস্টডি প্রদানকারীদের এবং পুরনো হার্ডওয়্যার ভল্টগুলির পাশাপাশি একটি মডুলার প্রযুক্তিগত ভিত্তি প্রদান করে।
কী সংক্রমণ এবং প্রতিষ্ঠানগত কাস্টডি ট্রেড-অফ
ডিজিটাল সম্পদে প্রতিষ্ঠানগত অংশগ্রহণের বৃদ্ধি দৃঢ় কী ব্যবস্থাপনা ব্যবস্থার গুরুত্বকে আরও বেশি জোর দিয়েছে। DeFiLlama-এর মতো প্ল্যাটফর্মগুলি থেকে শিল্পের নিরাপত্তা ট্র্যাকিং নিয়মিতভাবে দেখায় যে ক্ষতিগ্রস্ত ক্রেডেনশিয়াল এবং প্রাইভেট কী দুর্নীতি ক্রিপ্টোকারেন্সি খাতের মধ্যে মূলধন হারানোর সবচেয়ে বড় ভেক্টরগুলির মধ্যে একটি, যা গতকালের বাজার চক্রগুলিতে বিলিয়ন ডলারের সমষ্টি শিল্পের ক্ষতির জন্য দায়ী।
ঐতিহাসিকভাবে, প্রতিষ্ঠানগত ডিজিটাল সম্পদ সংরক্ষণ দুটি প্রাথমিক আর্কিটেকচারাল মডেলের উপর নির্ভর করেছে, যার প্রতিটিরই বাণিজ্যিক আর্থিক প্রতিষ্ঠানগুলির জন্য ভিন্ন ভিন্ন অপারেশনাল ট্রেড-অফ রয়েছে।
-
পুরানো হার্ডওয়্যার সিকিউরিটি মডিউল এবং একক পয়েন্টের ঝুঁকি
পারম্পরিক আর্থিক কী ব্যবস্থাপনা প্রধানত ভৌত হার্ডওয়্যার সিকিউরিটি মডিউল (HSM) এবং এয়ার-গ্যাপড কোল্ড-স্টোরেজ পরিবেশের উপর নির্ভর করে। যদিও HSM গুলি ক্রিপ্টোগ্রাফিক কীগুলিকে অপরিবর্তনীয় হার্ডওয়্যারের ভিতরে বিচ্ছিন্ন করে, স্ট্যান্ডার্ড একক-কী কনফিগারেশনগুলি এখনও একটি স্ট্রাকচারাল একক বিফলতা বিন্দু (SPOF) প্রবেশ করাতে পারে।
একটি প্রচলিত একক-সিগনেচার ব্লকচেইন লেনদেনকে অনুমোদন করতে, সিগনেচার তৈরির সময় পূর্ণ ব্যক্তিগত চাবি একটি মডিউলের মেমোরি সীমানার মধ্যে বিদ্যমান থাকতে হবে। যদি একজন আক্রমণকারী হোস্ট ম্যানেজমেন্ট লেয়ারকে দখল করে, ফার্মওয়্যার ভালনারেবিলিটি ব্যবহার করে, বা প্রশাসনিক অ্যাক্সেস নিয়ন্ত্রণকে বাইপাস করে, তবে সেই একক চাবি দ্বারা নিয়ন্ত্রিত সম্পদগুলি তাৎক্ষণিকভাবে প্রকাশিত হয়ে যায়।
-
অন-চেইন মাল্টি-সিগনেচার সীমাবদ্ধতা
একক-কী নির্ভরতা এড়ানোর জন্য, অনেক Web3 প্রোটোকল অন-চেইন মাল্টি-সিগ (Multi-Sig) স্মার্ট চুক্তি ব্যবহার করে, যেমন Safe। একটি স্ট্যান্ডার্ড M অফ N মাল্টি-সিগ কাঠামোতে, একাধিক স্বাধীন প্রাইভেট কী একটি স্মার্ট চুক্তির কার্যক্রমের নিয়ম পূরণ করতে পৃথক অনুমোদন জমা দিতে হয়।
ডিসেন্ট্রালাইজড খাজনার জন্য অত্যন্ত কার্যকর হলেও, অন-চেইন মাল্টি-সিগ প্রাচীন ব্যাংকিং কার্যপ্রণালীর জন্য তিনটি ব্যবহারিক বাধা উপস্থাপন করে:
ক্রস-চেইন অসামঞ্জস্যতা: স্মার্ট চুক্তি মাল্টি-সিগ লজিক বিভিন্ন ধরনের লেয়ার-1 ব্লকচেইনের মধ্যে একই রকম নয়। ইথেরিয়াম ভার্চুয়াল মেশিন (ইভিএম) নেটওয়ার্কে এটি প্রসারিতভাবে মানকীকৃত হয়েছে, কিন্তু অ-ইভিএম চেইনগুলিতে (যেমন বিটকয়েন বা সোলানা) একই স্মার্ট চুক্তি গভর্ন্যান্স বাস্তবায়নের জন্য ভিন্ন ভিন্ন নেটিভ স্ক্রিপ্ট এবং পৃথক অপারেশনাল পাইপলাইনের প্রয়োজন।
উচ্চ নেটওয়ার্ক লেনদেন খরচ: কারণ একাধিক ক্রিপ্টোগ্রাফিক স্বাক্ষর বা কন্ট্রাক্ট কল সরাসরি চেইনের উপর যাচাই করা হয়, মাল্টি-সিগ লেনদেনগুলি স্ট্যান্ডার্ড একক-স্বাক্ষরিত ট্রান্সফারের তুলনায় অতিরিক্ত ব্লক স্পেস এবং গ্যাস ফি খরচ করে।
গভর্নেন্স নিয়মের পাবলিক দৃশ্যমানতা: কারণ মাল্টি-সিগ নিয়মগুলি পাবলিক স্মার্ট চুক্তির মাধ্যমে কার্যকর হয়, একটি প্রতিষ্ঠানের কোরাম থ্রেশহোল্ড, সাইনার ঠিকানা এবং সংগঠনগত অনুমোদন প্যাটার্নগুলি পাবলিক লেজারে দৃশ্যমান।
এই সীমাবদ্ধতাগুলি অফ-চেইন থ্রেশহোল্ড ক্রিপ্টোগ্রাফির জন্য প্রতিষ্ঠানগত চাহিদা তৈরি করেছে, যা একাধিক ব্লকচেইনের মধ্যে সুরক্ষা নীতিগুলি একীভূত করে।
গুগল মাল্টি-পার্টি কম্পিউট কিভাবে কাজ করে
গুগল ক্লাউড মাল্টি-পার্টি কম্পিউট একক বিন্দু কী ঝুঁকি দূর করে মাল্টি-পার্টি কম্পিউটেশন (MPC) এর উপর ভিত্তি করে থ্রেশহোল্ড সিগনেচার স্কিম (TSS) বাস্তবায়ন করে। এই ক্রিপ্টোগ্রাফিক মডেলের অধীনে, একটি সম্পূর্ণ প্রাইভেট কী কী জেনারেশন, সংরক্ষণ বা ট্রানজেকশন সাইনিংয়ের যেকোনো পর্যায়ে কোনো একক ডিভাইস, সার্ভার মেমোরি বাস বা ডেটা সেন্টারে কখনও একত্রিত হয় না।
হার্ডেন্ড ডিকেএলএস২৩ থ্রেশহোল্ড সিগনেচার প্রোটোকল
প্ল্যাটফর্মের প্রযুক্তিগত স্পেসিফিকেশন অনুযায়ী, গুগলের ECDSA সাইনিং ইঞ্জিন DKLs23 প্রোটোকলের একটি হার্ডেনড বাস্তবায়ন অন্তর্ভুক্ত করে। ক্রিপ্টোগ্রাফারদের ডটলিং, কমারগডস্কি, লাই এবং শেনের নামে নামকরণকৃত DKLs23 হল একটি আধুনিক থ্রেশহোল্ড সাইনেচার প্রোটোকল, যা কম যোগাযোগের ওভারহেড সহ বিতরিত পক্ষগুলির মধ্যে এলিপটিক কার্ভ সাইনেচার নিরাপদে গণনা করার জন্য ডিজাইন করা হয়েছে।
গুগলের বাস্তবায়ন তিনটি কার্যক্রমিক অগ্রাধিকারের উপর ফোকাস করে:
-
দুষ্টু প্রতিপক্ষের প্রতিরোধ: প্রোটোকলটি এমনভাবে ডিজাইন করা হয়েছে যে আক্রমণকারী যদি সাইনিং থ্রেশহোল্ডের নিচে অংশগ্রহণকারী কিছু নোড দখল করে ফেলে, তবুও অনুমোদনযোগ্যতা বজায় থাকবে। অন্তর্নির্মিত সামঞ্জস্যতা পরীক্ষা সাইনিং অনুষ্ঠানের সময় অকার্যকর ক্রিপ্টোগ্রাফিক শেয়ারগুলি শনাক্ত করে এবং অবৈধ সাইনেচার তৈরির আগেই সেশনটি স্বয়ংক্রিয়ভাবে বন্ধ করে দেয়।
-
কম ল্যাটেন্সি রাউন্ড অপ্টিমাইজেশন: প্রাথমিক MPC বাস্তবায়নগুলি প্রায়শই নেটওয়ার্ক যোগাযোগের অনেকগুলি রাউন্ডের কারণে ধীর সইনিং সময়ের সম্মুখীন হয়েছিল। DKLs23-এর স্ট্রিমলাইনড রাউন্ড কাঠামো ব্যবহার করে, স্থানীয় ক্রিপ্টোগ্রাফিক গণনাগুলি মিলিসেকেন্ডে সম্পন্ন হয়, যা প্রতিষ্ঠানগত নীতি চেক পাস করলে সেকেন্ডের অংশে শেষ-থেকে-শেষ সইনিং ওয়ার্কফ্লো সক্ষম করে।
-
মাল্টি-কার্ভ ব্লকচেইন সমর্থন: এই আর্কিটেকচার স্বাভাবিকভাবে secp256k1 কার্ভের উপর ভিত্তি করে এলিপটিক কার্ভ ডিজিটাল সিগনেচার অ্যালগরিদম (ECDSA) সমর্থন করে—যা বিটকয়েন, ইথেরিয়াম এবং EVM-সামঞ্জস্যপূর্ণ লেয়ার-2 নেটওয়ার্কের জন্য মানক—এবং Solana-এর মতো হাই-থ্রুপুট নেটওয়ার্কগুলির জন্য Ed25519-এর উপর ভিত্তি করে এডওয়ার্ডস-কার্ভ ডিজিটাল সিগনেচার অ্যালগরিদম (EdDSA) এর জন্য স্টেজিং সমর্থন রয়েছে।
হেটারোজেনিয়াস কী-স্প্লিটিং: 2-অফ-3 কোরাম মডেল
একটি স্থানে প্রাইভেট কী তৈরি করে তারপর তা বিভক্ত করার বদলে, প্ল্যাটফর্মটি ডিস্ট্রিবিউটেড কী জেনারেশন (DKG) ব্যবহার করে, যেখানে স্বাধীন নোডগুলি গাণিতিকভাবে তাদের প্রতিটি কী শেয়ার গণনা করে, যার ফলে কোনো একক নোডই সম্পূর্ণ কী দেখতে পায় না।
একটি একক ক্লাউড ভেন্ডরের মধ্যে ঝুঁকি কেন্দ্রীয়করণ এড়ানোর জন্য, প্রতিষ্ঠানগত বাস্তবায়ন সাধারণত একটি বৈষম্যপূর্ণ 2-এর-মধ্যে-3 কোরাম কাঠামো ব্যবহার করে:
-
শেয়ার 1 (ক্লায়েন্ট-নিয়ন্ত্রিত পরিবেশ): সরাসরি ব্যাংকিং প্রতিষ্ঠানের অন-প্রিমিস ডেটা সেন্টার বা নির্দিষ্ট HSM পরিবেশে হোস্ট করা হয়।
-
শেয়ার 2 (গুগল ক্লাউড এনক্লেভ): গুগল ক্লাউডের হার্ডওয়্যার-আইসোলেটেড কনফিডেনশিয়াল স্পেস পরিবেশে হোস্ট করা হয়েছে।
-
শেয়ার 3 (স্বাধীন পুনরুদ্ধার বা তৃতীয় পক্ষের ক্লাউড): একটি বাহ্যিক ক্লাউড পরিবেশে (যেমন AWS বা Azure) হোস্ট করা হয় বা একজন স্বাধীন পুনরুদ্ধার বিশ্বাসী দ্বারা অফলাইনে রাখা হয়।
এই 2-এর-মধ্যে-3 থ্রেশহোল্ড কাঠামোর অধীনে, যেকোনো দুটি অনুমোদিত শেয়ার অফ-চেইনে একত্রিত হয়ে একটি স্ট্যান্ডার্ড ক্রিপ্টোগ্রাফিক সিগনেচার তৈরি করতে পারে। নিহিত ব্লকচেইনের জন্য, ফলাফলের ট্রানজেকশনটি একটি সাধারণ একক-কী ট্রান্সফারের মতোই দেখায়।
যদি একজন আক্রমণকারী একটি একক পরিবেশের সুরক্ষা ভাঙে, তাহলে তারা শুধুমাত্র একটি একাকী কী শেয়ার পাবে—যা গাণিতিকভাবে সম্পূর্ণ প্রাইভেট কী সম্পর্কে কিছুই প্রকাশ করে না এবং একা কোনো লেনদেনের অনুমতি দিতে পারে না। অন্যদিকে, যদি একটি প্রতিষ্ঠানের স্থানীয়ওয়ার্কস্টেশন দখলদারির শিকার হয়, তবুও আক্রমণকারী Google Cloud-এর এনক্লেভ যতক্ষণ না স্বতন্ত্রভাবে যাচাই করে যে লেনদেনটি পূর্বনির্ধারিত সুরক্ষা নীতিগুলির সাথে সঙ্গতিপূর্ণ, ততক্ষণ একাই অর্থ স্থানান্তর করতে পারবে না।
হার্ডওয়্যার-লেভেল আইসোলেশন: গুগল ক্লাউড কনফিডেনশিয়াল স্পেস (TEE)
ক্লাউড-হোস্টেড কী ম্যানেজমেন্টের সাথে ঐতিহাসিকভাবে যুক্ত একটি চিন্তা হল হোস্ট-লেভেল প্রিভিলেজ এসকেলেশন: যদি একটি ক্লাউড সার্ভারের অপারেটিং সিস্টেম বা হাইপারভাইজার দখলদার হয়ে যায়, তবে একজন প্রিভিলেজড অ্যাডমিনিস্ট্রেটর সিস্টেম মেমোরি (RAM) এ ধারণকৃত ক্রিপ্টোগ্রাফিক উপাদানগুলি পরীক্ষা করার চেষ্টা করতে পারেন।
গুগল এই ঝুঁকি কমানোর জন্য তার MPC সাইনিং নোডগুলিকে গুগল ক্লাউড কনফিডেনশিয়াল স্পেসে চালায়, যা কনফিডেনশিয়াল কম্পিউটিং হার্ডওয়্যার দ্বারা সমর্থিত একটি ট্রাস্টেড এক্সিকিউশন এনভায়রনমেন্ট (TEE):
হার্ডওয়্যার মেমোরি এনক্রিপশন: কনফিডেনশিয়াল স্পেস প্রসেসর-লেভেল মেমোরি এনক্রিপশন (যেমন AMD SEV-SNP) ব্যবহার করে, যা নিরাপত্তা নিশ্চিত করে যে কী শেয়ার এবং মধ্যবর্তী সাইনিং গণনাগুলি RAM-এ হার্ডওয়্যার কী ব্যবহার করে এনক্রিপ্টড অবস্থায় থাকে, যা হোস্ট অপারেটিং সিস্টেমের জন্য অপ্রাপ্য।
ক্রিপ্টোগ্রাফিক সত্যায়ন: একটি কী শেয়ার অ্যাক্সেস করা বা একটি সাইনিং রাউন্ড শুরু হওয়ার আগে, এনক্লেভটি কন্টেইনার ইমেজ এবং ফার্মওয়্যার বেসলাইনের সঠিক ক্রিপ্টোগ্রাফিক হ্যাশ যাচাই করে একটি হার্ডওয়্যার-মূলক সত্যায়ন টোকেন তৈরি করে। যদি সফটওয়্যার ইমেজটি যেকোনোভাবে পরিবর্তিত হয়, তবে সত্যায়ন চেক ব্যর্থ হয় এবং সাইনিং প্রক্রিয়াটি বন্ধ হয়ে যায়।
সীমিত প্রশাসনিক অ্যাক্সেস: কনফিডেনশিয়াল স্পেস কঠোর ওয়ার্কলোড আইসোলেশন প্রয়োগ করে যা স্ট্যান্ডার্ড রুট অ্যাক্সেস বা ইন্টারেক্টিভ ডিবাগিং ক্ষমতা সরিয়ে ফেলে, যা ক্লাউড ইনফ্রাস্ট্রাকচার প্রশাসকদেরও একটি সক্রিয় এনক্লেভের ভিতরের ডেটা দেখতে থেকে বাধা দেয়।
লেনদেন নীতি প্রয়োগ এবং কী শেয়ার পুনর্নবীকরণ প্রক্রিয়া
কী শেয়ারগুলির বাইরে বের হওয়া থেকে রক্ষা করা কেবলমাত্র কাস্টডি চ্যালেঞ্জের অংশটি সমাধান করে। ব্যবহারিকভাবে, অনেক প্রতিষ্ঠানগত নিরাপত্তা ঘটনা প্রতিষ্ঠিত API ক্রেডেনশিয়াল, ফিশিং আক্রমণ বা অননুমোদিত অভ্যন্তরীণ অনুমোদন থেকে উদ্ভূত হয়, যা বৈধ সিস্টেমগুলিকে ক্ষতিকর লেনদেনগুলি সই করতে বাধ্য করে।
প্রি-সাইনিং পলিসি যাচাইকরণ ইঞ্জিন
অ্যাপ্লিকেশন লেয়ারে অননুমোদিত ট্রান্সফারের বিরুদ্ধে সুরক্ষা নিশ্চিত করতে, গুগল ক্লাউড একটি নির্ধারণমূলক নীতি যাচাইকরণ ইঞ্জিনকে প্রত্যক্ষভাবে কনফিডেনশিয়াল স্পেস এনক্লেভের ভিতরে এমবেড করেছে। গুগলের এমপিসি নোডটি একটি থ্রেশহোল্ড সাইনিং রাউন্ডে অংশগ্রহণ করার আগে, প্রস্তাবিত ট্রানজেকশন পেলোডটি প্রতিষ্ঠান-সংজ্ঞায়িত গভর্নেন্স নিয়মের সাথে চেক করা হয়—যেমন: হোয়াইটলিস্টড গন্তব্য ঠিকানা, সর্বোচ্চ ট্রানজেকশন মানের সীমা, ভেলোসিটি ক্যাপস, দিনের সময়কাল, এবং মাল্টি-অ্যাপ্রুভার কোরাম সাইনেচার।
যদি একটি কম্প্রোমাইজড এন্ডপয়েন্ট টার্মিনাল অনুমোদিত নয় এমন একটি ঠিকানায় বা অনুমোদিত সীমার বাইরে একটি ট্রান্সফারের অনুরোধ করে, তবে এনক্লেভ যেকোনো ক্রিপ্টোগ্রাফিক শেয়ার গণনার আগেই সাইনিং অনুরোধটি প্রত্যাখ্যান করে।
প্রোঅ্যাক্টিভ সিক্রেট শেয়ারিং (কী শেয়ার রিফ্রেশ)
একটি উন্নত আক্রমণকারী দীর্ঘ সময় ধরে একাধিক নোডকে ধীরে ধীরে দখল করার ঝুঁকি কমানোর জন্য, আর্কিটেকচারটি প্রোঅ্যাকটিভ সিক্রেট শেয়ারিং (PSS) সমর্থন করে, যাকে সাধারণত কী শেয়ার রোটেশন বা রিফ্রেশ বলা হয়।
একটি নির্ধারিত ভিত্তিতে বা কর্মচারী পরিবর্তনের পর, অংশগ্রহণকারী নোডগুলি একটি গাণিতিক পুনর্নবীকরণ প্রোটোকল চালায়:
-
নোডগুলি একসাথে একটি সম্পূর্ণ নতুন ক্রিপ্টোগ্রাফিক শেয়ারের সেট গণনা করে।
-
পূর্ববর্তী কী শেয়ারগুলি স্থায়ীভাবে অকার্যকর হয়ে গেছে এবং ওভাররাইট করা হয়েছে।
-
ভিত্তিগত মাস্টার পাবলিক কী এবং অন-চেইন ওয়ালেটের অ্যাড্রেস সম্পূর্ণরূপে অপরিবর্তিত থাকে।
এর অর্থ হল যে একজন আক্রমণকারী যদি এক মাসে একটি কী শেয়ার চুরি করে ফেলে, তবুও পরবর্তী নির্ধারিত শেয়ার রিফ্রেশ হওয়ার সাথে সেই অংশটি অকার্যকর হয়ে যায়—যা প্রতিষ্ঠানগুলিকে তাদের ভিত্তিগত নিরাপত্তা উপাদানগুলি নিয়মিত পরিবর্তন করতে সক্ষম করে, বিনিয়োগগুলি একটি নতুন ব্লকচেইন ঠিকানায় স্থানান্তরিত করা বা অন-চেইন গ্যাস ফি পরিশোধ করা ছাড়াই।
পোস্ট-কোয়ান্টাম এজিলিটি এবং 2027 কমার্শিয়াল রেডিনেস
যখন আর্থিক প্রতিষ্ঠানগুলি বহুবর্ষী দৃষ্টিকোণে কাস্টডি অবকাঠামো মূল্যায়ন করে, তখন কোয়ান্টাম কম্পিউটিং-এর জন্য প্রস্তুতি সহ দীর্ঘমেয়াদী ক্রিপ্টোগ্রাফিক সজগতা একটি গুরুত্বপূর্ণ আর্কিটেকচারাল বিবেচনা হয়ে উঠেছে। স্ট্যান্ডার্ড এলিপটিক কার্ভ স্কিমগুলি (secp256k1 এবং Ed25519) গাণিতিক সমস্যার উপর নির্ভরশীল, যা পরিষ্কারভাবে যথেষ্ট শক্তিশালী, ত্রুটি-সহিষ্ণু কোয়ান্টাম কম্পিউটারের জন্য ভঙ্গুর হতে পারে।
যদিও গুগল ক্লাউডের প্রাথমিক MPC চালুকরণ ক্রেডেনশিয়াল চুরি, একক ব্যর্থতার বিন্দু এবং অভ্যন্তরীণ সম্মিলনের মতো তাৎক্ষণিক অপারেশনাল হুমকি সমাধানের উপর ফোকাস করে, প্ল্যাটফর্মটি ক্রিপ্টোগ্রাফিক মডুলারিটির সাথে ডিজাইন করা হয়েছে। নীতি অর্কেস্ট্রেশন এবং API স্তরকে নিচের স্বাক্ষর প্রাইমিটিভগুলির থেকে পৃথক করে, আর্কিটেকচারটি ভবিষ্যতের পোস্ট-কোয়ান্টাম ক্রিপ্টোগ্রাফি (PQC) এবং কোয়ান্টাম-সুরক্ষিত ট্রান্সপোর্ট মানদণ্ডগুলির জন্য তৈরি, যখন ব্লকচেইন নেটওয়ার্ক এবং আন্তর্জাতিক মানদণ্ড সংস্থা (যেমন NIST) পোস্ট-কোয়ান্টাম স্বাক্ষর স্পেসিফিকেশনগুলি চূড়ান্ত করবে।
সিদ্ধান্ত
গুগল ক্লাউডের প্রতিষ্ঠানগত মাল্টি-পার্টি কম্পিউট অবকাঠামোর চালু হওয়া উদ্যোগের ডিজিটাল সম্পদ নিরাপত্তার অবিচ্ছিন্ন পরিপক্কতাকে বোঝায়। DKLs23 থ্রেশহোল্ড সিগনেচার প্রোটোকলকে হার্ডওয়্যার-অ্যাটেস্টেড কনফিডেনশিয়াল স্পেস এনক্লেভস এবং হেটারোজেনিয়াস 2-অফ-3 কী বণ্টনের সাথে মিশিয়ে, এই প্ল্যাটফর্মটি সাইনিং গতি বা মাল্টি-চেইন নমনীয়তা বিসর্জন না দিয়েই আর্থিক প্রতিষ্ঠানগুলিকে একক-বিন্দু কী দুর্বলতা এড়াতে সহায়তা করে। 2027 সালের দিকে পরিষেবাটি বাণিজ্যিকভাবে উপলব্ধ হওয়ার দিকে এগিয়ে যাওয়ার সাথে, ক্লাউড-একীভূত MPC-এর ভূমিকা টোকেনাইজড সম্পদকে ব্যাপকভাবে নিরাপদে রাখার পদ্ধতির মধ্যে বৃদ্ধি পাবে।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবল�
গুগল ক্লাউড মাল্টি-পার্টি কম্পিউট কী?
Google Cloud মাল্টি-পার্টি কম্পিউট (MPC) হল একটি প্রতিষ্ঠানগত ডিজিটাল সম্পদ কী ব্যবস্থাপনা এবং সই ইনফ্রাস্ট্রাকচার প্ল্যাটফর্ম, যা 2027 এর শুরুর দিকে বাণিজ্যিক চালুর আগে ব্যক্তিগত প্রিভিউতে রয়েছে। এটি থ্রেশহোল্ড ক্রিপ্টোগ্রাফি ব্যবহার করে ব্লকচেইন লেনদেন সইয়ের সময় একক ব্যর্থতার বিন্দুগুলি দূর করতে ব্যক্তিগত কী নিয়ন্ত্রণকে পৃথক পরিবেশে বিভক্ত করে।
গুগল ২০২৭ সালে বাণিজ্যিক উপলব্ধতা লক্ষ্য করছে কেন?
2026 এর শেষের দিকে আমন্ত্রিত-কেন্দ্রিক ব্যক্তিগত প্রাথমিক পরীক্ষা চালানোর মাধ্যমে পার্টনার ব্যাংক এবং প্রতিষ্ঠানগত সম্পদ ব্যবস্থাপকদের নিরাপত্তা অডিট, নীতি একীকরণ এবং সঙ্গতি পরীক্ষা করার সুযোগ প্রদান করা হয়। 2027 এর শুরুর দিকে সাধারণ উপলব্ধতার লক্ষ্যটি ইইউয়ের MiCA রেজিম এবং ব্যাংকের ক্রিপ্টো-সম্পদ প্রসঙ্গে বিকশিত বেসেল কমিটির মানদণ্ডের মতো পরিপক্ক নিয়ন্ত্রণীয় কাঠামোর অধীনে প্রতিষ্ঠানগত গ্রহণযোগ্যতা বৃদ্ধির সাথে সঙ্গতিপূর্ণ।
গুগলের এমপিসি চেইনের উপর মাল্টি-সিগ থেকে কীভাবে ভিন্ন?
অন-চেইন মাল্টি-সিগ স্মার্ট চুক্তি একটি ব্লকচেইনের উপর প্রত্যক্ষভাবে একাধিক পৃথক স্বাক্ষর যাচাই করে, যা গ্যাস খরচ বাড়ায়, অনুমোদন কাঠামোকে পাবলিকভাবে প্রকাশ করে এবং ব্লকচেইন-নির্দিষ্ট স্মার্ট চুক্তি সমর্থনের প্রয়োজন হয়। গুগলের MPC হার্ডেনড DKLs23 প্রোটোকল ব্যবহার করে অফ-চেইনে মাল্টি-পার্টি অনুমোদন এবং থ্রেশহোল্ড গণনা করে, যা বিভিন্ন ব্লকচেইনের মধ্যে কম ফি এবং প্রাইভেট গভর্নেন্স নিয়মসহ একটি একক স্ট্যান্ডার্ড স্বাক্ষর আউটপুট দেয়।
কি এমপিসি প্রযুক্তি সমস্ত ক্রিপ্টো কাস্টডি ঝুঁকি দূর করে?
কোনো সুরক্ষা আর্কিটেকচার সমস্ত ঝুঁকি দূর করতে পারে না। যদিও MPC একটি সম্পূর্ণ প্রাইভেট কী একটি স্থানে সংরক্ষণের সাথে জড়িত একক ব্যর্থতার বিন্দু সরিয়ে ফেলে, প্রতিষ্ঠানগুলিকে এখনও ফিশিং, এন্ডপয়েন্ট জটিলতা এবং দুর্বল অভ্যন্তরীণ শাসনের বিরুদ্ধে সতর্ক থাকতে হবে। গুগলের ডিজাইন হেটারোজেনিয়াসলি বিভক্ত কী শেয়ারগুলিকে হার্ডওয়্যার-বিচ্ছিন্ন Confidential Space এনক্লেভস এবং প্রি-সাইনিং পলিসি চেকগুলির সাথে মিশিয়ে এই অপারেশনাল ঝুঁকি কমাতে সাহায্য করে।
দায়িত্ব হ্রাস
এই সাধারণ বাজারের তথ্য, যা সম্ভবত তৃতীয় পক্ষের, বাণিজ্যিক বা প্রচারিত উৎস থেকে আসে, শুধুমাত্র রেফারেন্স এবং শিক্ষামূলক উদ্দেশ্যে প্রদান করা হয়েছে এবং এটি আর্থিক বা বিনিয়োগ পরামর্শ, অফার, আহ্বান বা গ্যারান্টি হিসেবে কাজ করে না। এর সঠিকতা, সম্পূর্ণতা, বিশ্বস্ততা এবং যেকোনো ফলাফলের ক্ষতির জন্য আমরা দায়ী নই। বিনিয়োগ/ট্রেডিংয়ের ঝুঁকি রয়েছে; অতীতের পারফরম্যান্স ভবিষ্যতের ফলাফলের গ্যারান্টি দেয় না। ব্যবহারকারীদের গবেষণা করে, সতর্কতার সাথে বিচার করে এবং পুরোপুরি দায়িত্ব নিতে হবে। আরও বিস্তারিত জানতে, অনুগ্রহ করে KuCoin-এর Terms of Use এবং Risk Disclosure পরামর্শ করুন।
ডিসক্লেইমার: আপনার সুবিধার্থে এই পৃষ্ঠাটি AI প্রযুক্তি ব্যবহার করে অনুবাদ করা হয়েছে। সবচেয়ে সঠিক তথ্যের জন্য, মূল ইংরেজি সংস্করণটি দেখুন।