

لیجر والٹ سیکیورٹی ایلرٹ: دو میڈیا مارکٹ ڈیوائسز میں شک کی جا رہی ہے کہ اسپی ویئر موجود ہے، جس سے سپلائی چین کے بارے میں فکر پیدا ہوئی ہے
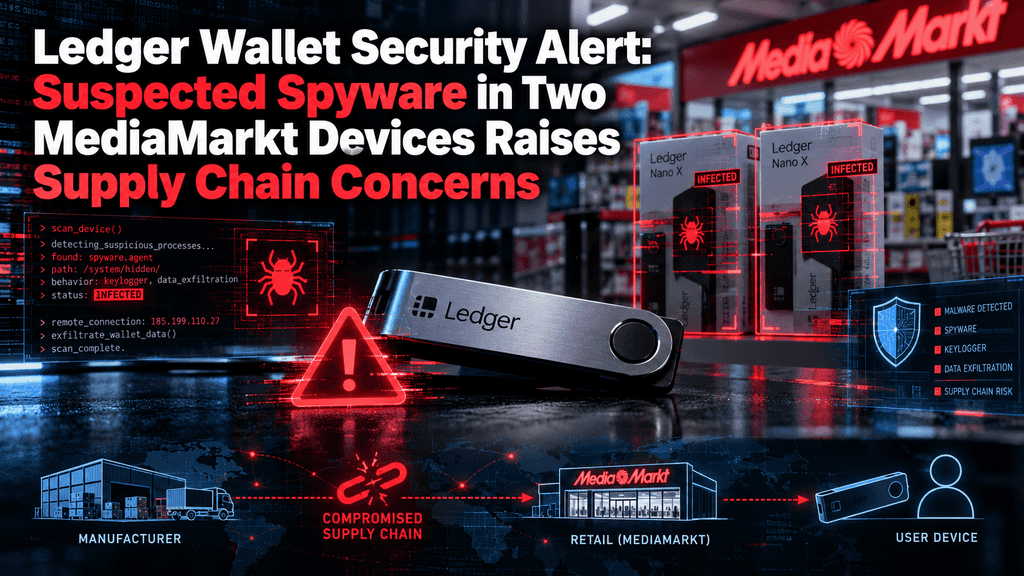
کیا آپ کا نیا، فیکٹری سیلڈ ہارڈویئر والٹ اس سے پہلے ہی compromised ہو چکا ہو سکتا ہے جب تک آپ نے کوئی پن درج نہیں کیا؟ جرمن ریٹیل گینٹ میڈیامارکٹ سے خریدے گئے دو لیجر ڈیوائسز میں مشکوک ہارڈویئر اسپائی ویئر کی دریافت کے بعد کرپٹو کرنسی سیکٹر میں ایک بڑی سپلائی چین بریچ ہوئی ہے۔ یہ جدید حملہ اندرونی ڈسپلے-سنفینگ سرکٹ کے ذریعے ڈیوائس کے اسکرین سے پرائیویٹ ریکوری فریزز کو فزیکل طور پر انٹرسیپٹ کرتا ہے اور انہیں سیلولر فریکوئنسیز کے ذریعے دور دراز دشمنوں تک بھیج دیتا ہے۔ کیونکہ یہ فزیکل امپلینٹ معیاری سافٹ ویئر انٹگرٹی ویریفکیشنز کو بائی پاس کرتا ہے—جس سے تبدیل شدہ یونٹس مجاز اصالت چیکس سے گزر جاتے ہیں—اس سے cold-storage security کے لیے ایک سنگین نظامگت کمزوری پیدا ہوتی ہے۔ اب یورپ بھر کے ریٹیل توزیع چینلز پر شدید نظرثانی کا دباؤ ہے جبکہ آن-چین تجزیہ کار اس واقعہ کو وسیع تر توزیع کے مسائل سے جوڑ رہے ہیں۔ کرپٹو کرنسی مالکان کو فوراً کول-اسٹورج ہینڈلنگ کا جائزہ لینا، ڈیوائس کے ماخذ کا جائزہ لینا، اور مضبوط کاسٹڈی آرکٹیکچرز کی طرف منتقل ہونا ضروری ہے۔
اہم نکات
-
اہم سپلائی چین کی خلاف ورزی: جرمنی کے ریٹیل اسٹورز سے خریدے گئے دو الگ الگ Ledger Nano X یونٹس کے اندر مشکوک ہارڈویئر لیول کا اسپائی ویئر دریافت ہوا، جس سے فزیکل توزیع میں دخل اندازی کی تصدیق ہوئی۔
-
نامکمل سچائی کی جانچ: فزیکل ہارڈویئر میں تبدیلی ڈسپلے ایسیمبلی کو ہدف بناتی ہے، جس سے متاثرہ ڈیوائسز آفیشل کلائنٹ ایپس میں آفیشل کرپٹوگرافک سافٹ ویئر تصدیق کو کامیابی سے پاس کر سکتی ہیں۔
-
سلولر ایکسفلٹریشن ویکٹر: کسٹم فلیک-پی سی بی امپلینٹس اسکرین سے نمایاں 24 الفاظ والے ریکوری سیڈز کو حاصل کرتے ہیں اور پرائیویٹ کی ڈیٹا کو چھپے ہوئے سلولر کمپوننٹس کے ذریعے باہر نکال دیتے ہیں۔
-
بڑا مالی اثر: فورینسک تحقیق کاروں نے اس حملے کے ذریعے کو پہلے کے غیر جائز مرچنٹ کمپرومائز سے جوڑا ہے، جس سے اس مہم کا نقشہ دہاڑوں ملین ڈالر کے چوری ہوئے ڈیجیٹل اثاثوں سے منسلک ہے۔
-
فوری کمیٹیشن پروٹوکول: حالیہ مہینوں میں تیسری پارٹی ریٹیل ڈسٹری بیوٹرز کے ذریعے ہارڈویئر والٹ خریدنے والے صارفین فوراً اپنے فنڈز نئے، تصدیق شدہ پتے پر منتقل کریں اور متعدد دستخط کنفیگریشن پر غور کریں۔
میڈیا مارکٹ سیکیورٹی واقعہ کی ساخت
فیزیکل دریافت اور ریٹیل اصل
ریٹیل لیڈجر ڈیوائسز کے کمپرومائز ہونے سے ثابت ہوتا ہے کہ فزیکل توزیع نیٹ ورکس ٹھنڈے ذخیرہ کار استعمال کرنے والوں کے لیے ایک اہم حملے کا سطح ہیں۔ ایک صارف جوہانس کے نام سے شناخت کیا گیا، دو الگ الگ لیڈجر نینو ایک ڈیوائسز خریدیں جو دو مختلف میڈیامارکٹ ریٹیل مقامات سے خریدی گئیں، لیکن جب انہوں نے دونوں یونٹس کو ڈیسٹریک کیا تو دونوں میں ایک جیسے، فیکٹری سطح کے فزیکل تبدیلیات دریافت ہوئیں۔ فورینسک جانچ سے پتہ چلا کہ کوئی بھی ڈیوائس مستقیم طور پر پیداکار کے محفوظ فل فل مینٹ فیسilities سے نہیں آئی؛ بلکہ انوینٹری لاگز نے ان کے انتقال کا پتہ لگایا جو یورپی الیکٹرانکس ڈسٹری بیوٹر Aqipa GmbH کے ذریعے ہوا۔ اس سے ظاہر ہوتا ہے کہ تبدیلی ویری ہاؤسنگ، شپنگ، یا ری سٹاکنگ کے مراحل میں ہوئی جب تک کہ اسے اسٹور کے شیلف تک نہ پہنچایا گیا۔
ایک دریافت نے کرپٹو کرنسی ہارڈویئر کے لیے تھریٹ ماڈلنگ میں ایک خوفناک تبدیلی کو اجاگر کیا ہے۔ روایتی تھریٹ فریم ورکس میں، ہارڈویئر والٹس پر حملوں کو سیٹ اپ کے بعد فزیکل چوری یا میلو وائر سے آلودہ ہوسٹ کمپیوٹرز کے ذریعے ڈیجیٹل جاسوسی کی ضرورت ہوتی ہے۔ اس واقعے میں، دشمنوں نے فیکٹری سیلڈ اکائیوں کو انٹرسیپٹ کیا، جراحانہ ہارڈویئر تبدیلیاں کیں، اور پیکیجنگ کو اس طرح دوبارہ سیل کیا کہ وہ ویژول ریٹیل جانچ کو شکست دے دیا۔ نتیجتاً، معیاری ریٹیل ضمانتوں—جیسے شرینک-ورپ اور ٹیمپر ایوڈینٹ پیکیجنگ—متحرک دشمنوں کے خلاف اختتامی صارفین کے تحفظ کے لیے مکمل طور پر ناکام ثابت ہوئیں۔
ٹیکنیکل جانچ: اسکرین-سنفینگ امپلینٹ
دشمنوں نے ایک جدید ہارڈویئر امپلینٹ تیار کیا جس کا مقصد سیکرٹ ریکوری فریزز کو حاصل کرنا تھا، بغیر مائیکروکنٹرولر کے بنیادی کرپٹوگرافک دفاعات کو توڑے۔ مستقل سائبر سیکیورٹی تحقیق کاروں کے ذریعہ تصدیق شدہ مستقل ہارڈویئر ٹیئ ڈاؤن نے ظاہر کیا کہ حملہ آوروں نے ڈیوائس کے مین بورڈ اور OLED ڈسپلے کنیکٹر کے درمیان ایک مخصوص، فیکٹری پرنٹڈ فلیکس پی سی بی (فلیکس-پی سی بی) لگا دیا۔ یہ ربن ایک خاموش ہارڈویئر بس سنفر کے طور پر کام کرتا ہے، جو اسکرین پر رینڈر ہونے والے ہر پکسل کو ریکارڈ کرتا ہے۔
| کمپونینٹ | ٹیکنیکل نفاذ | شریرانہ فنکشنالٹی | ڈیٹیکشن رِسک |
| فلیکس-پی سی بی ریبون | کسٹم پینلائزڈ کنیکٹر برج | انٹرسیپٹس ڈسپلے بس سگنلز | صفر سافٹ ویئر کی تشخیص |
| مائیکرو کنٹرولر | مائنیچر لو-پاور منطق پروسیسر | پکسل ڈیٹا کو سیڈ الفاظ میں ڈیکوڈ کرتا ہے | سیکیور الیمنٹ کو دور کر دیتا ہے |
| سلولر ٹرانسمیٹر | پوشیدہ کم طاقت والی سیلولر اینٹینا | دور سے خفیہ عبارتیں براڈکاسٹ کرتا ہے | مقامی نیٹ ورک کو دور کر دیتا ہے |
| بیٹری ٹیپ | بیٹری سیل تک براہ راست کنکشن | طاقت مستقل پس منظر کی منتقلی کو برقرار رکھتی ہے | ہوسٹ پی سی کے لیے نظر نہیں آتا |
چونکہ امپلینٹ سیکیور ایلیمنٹ چپ کے نیچے ڈیٹا پڑھتا ہے، اس لیے یہ فارم ویئر مکملیت کے ایلارمز کو فعال نہیں کرتا۔ جب کوئی صارف نیا والٹ بناتا ہے، تو سیکیور ایلیمنٹ 24 الفاظ والا مینیمونک سیڈ پیدا کرتا ہے اور متن کو اسکرین بفر میں بھیج دیتا ہے۔ ناپاک ربن ویژول اسٹریم کو حاصل کرتا ہے، ریکوری فریز کو نکال لیتا ہے، اور ڈیٹا کو اندر کی بیٹری اسیمبلی کے اوپر چھپائے گئے چھوٹے سیلولر ٹرانسمیٹر کو دے دیتا ہے۔ اس سے اخراج کا طریقہ مکمل طور پر میزبان کمپیوٹرز، مقامی وائی فائی نیٹ ورکس، اور یو ایس بی ڈیٹا مانیٹرنگ سے الگ ہو جاتا ہے، جس سے پیرامیٹر فائر والز اور نیٹ ورک سنفرز ڈیٹا ٹرانسفر کو نہیں دیکھ پاتے۔
سیستمیک سپلائی چین کمزوریاں
اصلی تصدیق کے چیکس کی ناکامی
سافٹ ویئر کی بنیاد پر اصلی تصدیق کے طریقے پاسیو، نیچے کی طرف ڈسپلے میں تبدیلیوں کو پکڑنے میں ناکام ہوتے ہیں۔ جب صارفین ایک نئی خریدی گئی لیڈجر ڈیوائس کو آفیشل دیسک ٹاپ یا موبائل ساتھی ایپلیکیشنز سے جوڑتے ہیں، تو سافٹ ویئر ایمبیڈڈ سیکور ایلیمنٹ چپ کے ساتھ کرپٹوگرافک چیلنج-ریسپانس ہینڈشیک کرتا ہے۔ ان مودودہ میڈیامارکٹ ڈیوائسز کے معاملے میں، سیکور ایلیمنٹ خود بالکل اصل تھا، اور نصب کردہ فارم ویئر بھی اصل تھا۔
چونکہ اعتماد کا کریپٹوگرافک بنیادی جزو محفوظ رہا، اس لیے متعلقہ سافٹ ویئر نے ہارڈ ویئر کو "اصل" قرار دے دیا، جس سے متاثرین کو یہ خیال ہوا کہ ان کا اسٹوریج ماحول محفوظ ہے۔ یہ ساختی نظر اندازی یہ ظاہر کرتی ہے کہ کریپٹوگرافک سافٹ ویئر چیکس صرف فارم ویئر کی اصلیت کی تصدیق کرتے ہیں؛ وہ فزیکل اینکلوژر کی صفائی یا نیچے کی طرف دکھائی دینے والے راستوں کی تصدیق نہیں کر سکتے۔
علاقائی خطرہ کا ربط: جنوبی مشرقی ایشیا سے یورپ تک
یورپی ریٹیل کی یہ دریافت ایک منفرد واقعہ نہیں ہے، بلکہ ایک منظم، صنعتی سطح کے ہارڈویئر کے دستکاری کے مہم کا ب без توسیع ہے۔ پہلے عملی نشانات جنوب مشرقی ایشیا میں ظاہر ہوئے، جہاں غیر اجازت دی گئی تبدیلیوں نے مقامی الیکٹرانکس کی دکانوں اور آن لائن مرچنٹ اسٹور فرانتس کے ذریعے تقسیم کیے جانے والے ہارڈویئر کو متاثر کیا۔ آن چین فورینسک تحقیقات نے یورپی اکائیوں کے ٹیکنیکل ڈپلومنٹ سائنچر کو تاریخی حملوں سے جوڑ دیا ہے جن میں تین سو سے زائد الگ الگ والٹس خالی کر دیے گئے، جس سے کروڑوں امریکی ڈالر کے غیر قانونی ٹرانسفرز ہوئے۔
پینلائزڈ فلیکس-PCBs کی تفصیلیت یہ ثابت کرتی ہے کہ یہ حملے مالی طور پر مضبوط سندیکیٹس کے ذریعے کیے جا رہے ہیں، منفرد ہواکاروں کے نہیں۔ مائکرو مینیچر فلیکس-PCBs تیار کرنا، تخصص یافتہ ڈسپلے برج کنکٹرز کا انتظام کرنا، اور مائکرو سیلولر کمپوننٹس کو اکٹھا کرنا پیشہ ورانہ انجینئرنگ اور مخصوص اسمبلی ٹولنگ کی ضرورت رکھتا ہے۔ علاقائی ایشیائی مارکیٹس سے اہم یورپی ریٹیل آؤٹلیٹس تک کا انتقال یہ تصدیق کرتا ہے کہ فزیکل تقسیم نیٹ ورکس کرپٹو کرنسی چوری کے سندیکٹس کے لیے مستقل نشانہ بنے ہوئے ہیں۔
ڈیجیٹل ایسٹس کے لیے ٹیکنیکل اثرات
سِنگل-سِگنیچر آرکیٹیکچر کی محدودیتیں
ایک ہی ہارڈویئر والٹ پر مکمل طور پر انحصار کرنا ایک مطلق خرابی کا نقطہ پیدا کرتا ہے جو ڈیجیٹل اثاثوں کو ہارڈویئر سطح کے حملے کے لیے عرضی بناتا ہے۔ جب کوئی سرمایہ کار معاہدہ ایک سگنیچر سیٹ اپ استعمال کرتا ہے، تو تمام محفوظ اثاثوں پر مطلق اختیار ایک منفرد 24 الفاظ والی ریکوری فریز میں ہوتا ہے۔ اگر حملہ آور سیٹ اپ کے دوران فزیکل ڈسپلے انٹرفیس کو متاثر کر دے، تو پورا سیکورٹی ماڈل فوراً ناکام ہو جاتا ہے۔
ایک ہی ڈیوائس کا کول اسٹوریج یہ فرض کرتا ہے کہ ڈیوائس مکمل طور پر محفوظ قلعہ کی طرح کام کرتی ہے۔ تاہم، ہارڈویئر سنافنگ امپلینٹس کے ثبوت سے پتہ چلتا ہے کہ جنریشن پروسیس کے قریبی فاصلے سے حملہ آور مکمل رسائی حاصل کر سکتے ہیں۔ حتیٰ کہ جب صارفین ایک پاس فریز (عام طور پر "25ویں لفظ" کہلاتا ہے) لاگو کرتے ہیں، تو ڈسپلے سنافرز دوسرے پاس فریز کو اس کے ٹائپ ہونے یا اسکرین پر تصدیق کے دوران کیپچر کر لیتے ہیں، جس سے عام طور پر ایک ڈیوائس کی دفاعی صلاحیتیں ختم ہو جاتی ہیں۔
ساختی تقابل: ایک سائنیچر کے خلاف متعدد سائنیچرز
فیزیکل سپلائی چین کی تداخل سے بچنے کے لیے، کرپٹو کرنسی کے کسٹڈی ماڈلز کو ایک ہارڈویئر کی انحصار کو ختم کرنا ہوگا۔ ڈی سینٹرلائزڈ کسٹڈی پروٹوکولز دستخط کی طاقت کو مختلف ہارڈویئر فراہم کنندگان، جغرافیائی مقامات، اور سافٹ ویئر پلیٹ فارمز پر تقسیم کرتے ہیں۔
| سیکورٹی ڈائیمنشن | ایک ہارڈویئر والٹ | متعدد دستخط (مثلاً 2 آف 3) | ایئر-گیپڈ بے حالت سائنر |
| سپلائی چین کا خطرہ | اگر یونٹ تبدیل کر دیا جائے تو مکمل نقصان | محفوظ؛ ایک متاثرہ کلید فنڈز نہیں منتقل کر سکتی | کم؛ کوئی ایمبدڈڈ ڈسپلے انٹرسیپشن ویکٹرز نہیں |
| سافٹ ویئر تصدیق | فیزیکل بس انٹرسیپشن کے لیے زخمی | مضبوط؛ فروشندگان کی تنوع سے متعلقہ خطرہ کم ہوتا ہے | مائیکروکوڈ یا QR تصدیق پر منحصر |
| فیزیکل آئیسلیشن | USB/بلوٹوتھ کنکٹیوٹی کی ضرورت ہوتی ہے | مختلف دستخط کرنے والوں کے درمیان مکس کنکٹیویٹی | بصری ہوا کے فاصلوں کے ذریعے مکمل جسمانی علیحدگی |
| کمیٹیشن کی پیچیدگی | کم آپریشنل پیچیدگی | متوسط آپریشنل سیٹ اپ اور دیکھ بھال | متوسط عملی بوجھ |
متعدد دستخط کی ساختیں، ہارڈویئر کے مختل ہونے کی وجہ سے وسیع نقصانات کو روکتی ہیں۔ 2-آف-3 متعدد دستخط کی ترتیب میں، ایک حملہ آور جو ایک انفیکٹڈ ریٹیل ڈیوائس کے ذریعے ایک خفیہ عبارت کو انٹرفیس کر لے، ایک دوسرے، مکمل طور پر الگ دستخط کے کلید کو، جو کہ ایک علیحدہ فروشندہ کے الگ ڈیوائس پر محفوظ ہے، مختل نہ کرے تک اثاثوں کو منتقل نہیں کر سکتا۔
عملی کمی کی اور حفاظتی مضبوطی کے طریقہ کار
مرحلہ وار سیکورٹی درست کریں
غیر ب безپاس چینلز سے ہارڈویئر والٹ خریدنے والے صارفین اپنے ذخائر کو محفوظ رکھنے کے لیے فعال اقدامات کرنا چاہیں۔ منظم ازالہ عمل کی پیروی سے غیر محسوس فزیکل نگرانی کا خطرہ کم ہوتا ہے۔
-
ایمرجنسی ایسٹ سی میگریشن کریں: اگر ہارڈویئر والٹ کو حالیہ ماہوں میں ریٹیل ڈسٹریبیوٹرز، تھرڈ پارٹی مارکیٹ پلیسز یا غیر افسرانہ ری سیلرز کے ذریعے حاصل کیا گیا ہے، تو مینمونک سیڈ کو متاثر سمجھیں۔ ایک صاف آپریٹنگ ماحول پر ایک نئی، عارضی سافٹ ویئر والٹ بنائیں اور مشتبہ ہارڈویئر ایڈریس سے فنڈز ٹرانسفر کر دیں۔
-
فوری جسمانی ت拆卸 روکیں: جبکہ ٹیکنیکل صارفین اندر کے ربنز کا جائزہ لینے کے لیے جسمانی ت拆卸 کرنے کی کوشش کر سکتے ہیں، مصرف کنندہ ہارڈویئر کھولنا نازک اندر کی بیٹریوں اور کنکٹرز کو تباہ کرنے کا خطرہ پیدا کرتا ہے، جس سے سیکورٹی ٹیمز کے لیے ضروری تشخیصی ثبوت مخفی ہو سکتے ہیں۔
-
ڈیوائس کی خریداری کی اصلیت کی جانچ: یہ جانچنے کے لیے تاریخی آرڈر کے انوائسز کا جائزہ لیں کہ ڈیوائسز سیدھے مینوفیکچرر کے فیکٹریوں سے بھیجے گئے تھے یا تیسری پارٹی لاجسٹکس فرموں کے ذریعے رُٹ ہوئے تھے۔
-
متعدد فروشندگان کے کوارم میں منتقلی: متعدد مستقل ہارڈویئر ناسازوں سے حاصل کردہ ڈیوائسز کا استعمال کرتے ہوئے متعدد دستخط والے والٹس تعمیر کریں، تاکہ ایک واحد سپلائی چین کی خرابی محفوظ ذخائر کو خطرے میں نہ ڈال سکے۔
-
صرف ب без توسط فیکٹری کے براہ راست آرڈرز کے ذریعے مستقبل کے ہارڈویئر سائنرز حاصل کریں: فزیکل ریٹیل شیلفز، تیسری پارٹی لاجسٹکس ہبز اور کھلے آن لائن مارکیٹ پلیسز سے بچیں۔
ایر گیپڈ اور سٹیٹ لیس متبادل کا جائزہ لینا
ریٹیل سپلائی چین کے دھوکے کے ظہور نے ادارتی اور ریٹیل دلچسپی کو بے رجسٹر اور آپٹیکل ایئر-گیپڈ ہارڈویئر ڈیزائنز کی طرف تیز کر دیا ہے۔ ایسے ڈیوائس جن میں کبھی پرسسٹنٹ انٹرنل نیٹ ورک کمپوننٹس، سیلولر اینٹینا، یا ریچارجable لیتھیم پاور ایسمبليز نہیں ہوتیں، چھپے ہوئے ہارڈویئر امپلینٹس کے لیے دستیاب فزیکل جگہ کو کم کرتی ہیں۔
بصری ہوا کے فاصلے کی ساختیں مکمل طور پر حرکت کرتے ہوئے QR کوڈز یا ڈائنامک ویژوئل مارکرز کے ذریعے ٹرانزیکشن ڈیٹا کو منتقل کرتی ہیں، جس سے فزیکل کیبل کنکشنز اور وائی وائی انٹرفیسز ختم ہو جاتے ہیں۔ علاوہ ازیں، بے حالت ڈیزائنز نجی بیج کو ڈیوائس کے اندر موجود میموری چپس میں مستقل طور پر محفوظ نہیں کرتے؛ بلکہ صارفین دستخط کے عمل کے دوران فزیکل بیج کارڈز سے کلیدز کو ڈائنامک طور پر حساب کرتے ہیں۔ ڈیوائس کے壳 کے اندر فزیکل حجم کو کم کرنے سے، بے حالت ہارڈویئر بنیادی جانچ کے دوران غیر منظور فزیکل تبدیلیوں کو درجہ بندی کرنا آسان ہو جاتا ہے۔
ادارہ جاتی ویب3 ایکو سسٹم میں سپلائی چین کی مکملیت
کاروباری چیلنج: ہارڈویئر وائٹ لسٹنگ
ادارہ جاتی ڈیجیٹل ایسٹس کسٹوڈینز اور کارپوریٹ بیلنس شیٹ خزانہ داریاں فزیکل کسٹڈی سیکورٹی کے حوالے سے سخت تنظیمی توقعات کا سامنا کرتی ہیں۔ میڈیا مارکٹ کے انکشافات سے ظاہر ہوتا ہے کہ روایتی کارپوریٹ خریداری ڈپارٹمنٹس کے معیاری خریداری کے عمل عام طور پر اعلیٰ قیمت والی کرپٹو کرنسی آپریشنز کے لیے مناسب نہیں ہیں۔ عام کاروباری فراہم کنندگان کے ذریعے ہارڈویر سائنرز خریدنا خزانہ کے ذخائر کو بڑے پیمانے پر لاجسٹکس کے تبدیل ہونے کا خطرہ معرضِ خطرہ ڈالتا ہے۔
کاروباری اداروں کو سخت جسمانی محفوظ رکھنے کے فریم ورکس متعین کرنے ہوں گے۔ اس میں منفرد فورینسک شناخت کے ساتھ ٹیمپر-ایوڈینٹ ٹرانزٹ کنٹینرز کا استعمال، غیر افشا کاری فیکٹری ڈسپچ معاہدوں کے تحت ڈیوائسز کا براہ راست خریداری، اور ہر ڈیلیوری سے نمونہ ڈیوائسز کو لیب ماحول میں مکمل طور پر ڈسمبل کرکے اندر کے سرکٹری کی تصدیق کے لیے تباہ کن بیچ نمونہ لینا شامل ہے۔
گاہک الیکٹرانکس کی ترسیل میں اعتماد کا دوبارہ جائزہ
یورپی ریٹیل اسٹورز میں ہارڈویئر اسپائی ویئر کی موجودگی یہ ثابت کرتی ہے کہ صارفین الیکٹرانکس کی سپلائی چینز کرپٹوگرافک ہارڈویئر کے لیے بینک کی سطح کی حفاظت کے ضمانت نہیں دے سکتیں۔ ماس مارکیٹ ریٹیل اسٹورز لاگسٹکس کی کارکردگی، بار بار تیسرے فریق کے اسٹوریج، اور پیچیدہ واپسی اور دوبارہ اسٹاک کی پالیسیوں پر کام کرتے ہیں۔ ریٹیل آپریشنز میں، خراب نیت والے افراد قانونی یونٹس خرید سکتے ہیں، لیبارٹری ماحول میں ہارڈویئر میں تبدیلیاں کر سکتے ہیں، اور مکمل ریفند کے لیے تبدیل شدہ مصنوعات واپس کر سکتے ہیں، جس سے آلودہ اسٹاک دوبارہ اسٹور کی شیلفوں پر رکھا جا سکتا ہے۔
کرپٹو کرنسی کی محفوظ رکھائی کا ہارڈویئر عام صارفین کے الیکٹرانک ڈیوائسز کے مکمل طور پر الگ طبقہ ہے۔ جبکہ ایک متاثرہ کیبورڈ یا وائی لیس ماؤس کے باعث معتدل ڈیٹا چوری کا خطرہ ہوتا ہے، ایک متاثرہ ہارڈویئر والٹ فوری، غیر قابل واپسی مالی نقصان کا باعث بنتا ہے۔ اس لیے، کرپٹو کرنسی صنعت کو ماس مارکیٹ ریٹیل شیلفس سے دور ہو کر سخت کنٹرول والے، مکمل طور پر فیکٹری سے ب без واسطہ ترسیل کے ماڈلز کی طرف بڑھنا ہوگا۔
🔥 خبروں سے آگے: کوکائن 5.0 آپ کے لیے کیا سمجھتا ہے
مارکیٹ کی خبریں تیزی سے تبدیل ہوتی ہیں — لیکن آپ اس پر کہاں عمل کرتے ہیں اس کا بھی اتنا ہی اہمیت ہے۔ اس اکتوبر میں، KuCoin KuCoin 5.0 لانچ کر رہا ہے، جس سے KuCoin ایک نئی بنیاد پر تعمیر شدہ پلیٹ فارم بن جائے گا۔ آپ کے لیے اصل میں کیا چینج ہو رہا ہے:
-
ہر چیز کے لیے ایک اکاؤنٹ۔ پرانے پلیٹ فارمز آپ کے پیسے کو الگ الگ "اسپاٹ"، "مارجن"، اور "فیوچرز" اکاؤنٹس میں تقسیم کرتے تھے اور آپ سے یہ سمجھنے کی توقع کرتے تھے کہ کیوں۔ KuCoin 5.0 کا یونیفائیڈ اکاؤنٹ اس پورے نظام کو ختم کر دیتا ہے — ایک بار ڈپازٹ کریں، اور سب کچھ آسانی سے موجود ہو جائے گا (ابھی صرف وی آئی پیز کے لیے دستیاب)۔
-
اسٹاکس، انڈیسز، اور کمودیٹیز۔ KuCoin 5.0 کرپٹو سے آگے نکل کر عالمی مارکیٹس میں گھس گیا ہے۔ جب کرپٹو پہلے کی طرح چل رہا ہو اور ایکویٹیز میں اضافہ ہو (یا اس کے برعکس)، تو آپ فیاٹ ریلز کے لیے بروکریج اکاؤنٹ کھولنے اور دنوں کا انتظار کرنے کے بجائے منٹوں میں رٹیٹ کر سکتے ہیں۔
-
حقیقی دنیا کے اثاثے (RWA)۔ روایتی اثاثوں جیسے کہ کمودیٹیز کے ٹوکنائزڈ ایکسپوژر، آپ کے کریپٹو اکاؤنٹ کے اندر۔ عالمی فنانس کا ایک سب سے تیزی سے بڑھ رہا شعبہ اب صرف اداروں کے لیے محدود نہیں — آپ اس تک اپنے اسی بیلنس سے رسائی حاصل کرتے ہیں جس سے آپ ٹریڈ کرتے ہیں۔
-
سیکھتے ہوئے کمائیں۔ ٹریڈ کرنے کے لیے تیار نہیں؟ KCUSD آپ کے اسٹیبل کوائن کو روزانہ خودکار منافع بڑھانے والی سود فراہم کرتا ہے۔ 4 فیصد منافع کے لیے اپنی بے کار ڈپازٹ کو کام پر لگانے کا سب سے کم تنش والے طریقہ۔
-
ایک سادہ زبان میں AI اسسٹنٹ۔ سوالات پوچھیں، مارکیٹ کا حوالہ حاصل کریں، اور آپ جو دیکھ رہے ہیں اسے سمجھیں — پلیٹ فارم میں گھلے ملے، کوئی ٹیکنیکل الفاظ کی ضرورت نہیں۔
-
ایک ایپ جو زیادہ دباؤ نہ ڈالے۔ تیز، صاف اور مسلسل — پہلے ٹیپ سے ہی آسان، ٹیوٹوریل کے بعد نہیں۔
-
حفاظت جو آپ چیک کر سکتے ہیں، صرف اعتماد نہیں کرتے۔ ایک MiCAR لائسنس یافتہ یورپی ادارہ، Proof of Reserves جو آپ خود تصدیق کر سکتے ہیں، اور بین الاقوامی طور پر سرٹیفائیڈ سیکورٹی (SOC 2 Type II، ISO 27001:2022)۔
کچھ منٹوں میں اپنا اکاؤنٹ بنائیں — اور اس پلیٹ فارم پر شروع کریں جو کرپٹو کے مستقبل کے لیے بنایا گیا ہے، نہ کہ اس کے گذشتہ کے لیے۔
نتیجہ
میڈیا مارکٹ سے خریدے گئے لیجر ڈیوائسز کے اندر مشکوک اسپائی ویئر کے امپلینٹس کی دریافت کرپٹو کرنسی ہارڈویئر سیکورٹی کے لیے ایک اہم موڑ ہے۔ داخلی پروسیسرز اور ڈسپلے پینلز کے درمیان کسٹم ہارڈویئر ربنز رکھ کر، پیچیدہ حملہ آوروں نے سافٹ ویئر کے مبنی اصالت کی تصدیق کو مکمل طور پر بائی پاس کرتے ہوئے نجی سیڈ مینمونکس کو ریکارڈ کرنے کی صلاحیت دکھائی ہے۔ یہ چھپا ہوا اخراج مکانزم، جو وائرلیس سیلولر ایکسفلیشن کے ساتھ جڑا ہوا ہے، ثابت کرتا ہے کہ اگر فزیکل ڈسٹری بیشن چینز متاثر ہو جائیں تو اکیلے ڈیوائس کا کول اسٹوریج اہم کمزوریوں سے مبتلا ہوتا ہے۔ جبکہ سافٹ ویئر اٹیسٹیشن چیکس سیکورٹی کا ایک مفید لیر رہتے ہیں، وہ صارفین کو نچلے ہارڈویئر تبدیلیوں سے محفوظ نہیں رکھ سکتے۔ کرپٹو کرنسی ہولڈرز کو تصدیق شدہ، مستقیم فار ماں فیکچرر چینلز سے ڈیوائسز خریدنے، ڈیوائس کے تاریخچوں کا جائزہ لینے، اور وینڈر-محفوظ متعدد دستخط فریم ورکس کی طرف منتقل ہونے کے لیے تبدیل ہونا چاہئے۔ اس ماحول میں جہاں صرف کوڈ فزیکل سلامتی کو گارنٹی نہیں کر سکتا، مضبوط، غیر مرکزیت حاصل کردہ سٹورج آرکٹیکچرز قائم کرنا جدید سپلائی چین خطرات کے خلاف واحد قابل اعتماد دفاع ہے۔
اکثر پوچھے جانے والے سوالات
کیا حملہ آور مجموعی طور پر ہارڈویئر والٹ سے کرپٹو اثاثے چھین سکتا ہے بغیر فزیکل ایکسیس کے؟
ہاں۔ اگر حملہ آور نے ڈیوائس کی ترتیب سے پہلے اس کے اندر ایک چھپا ہوا سیلولر یا وائی وائی ٹرانسمیٹر لگا دیا ہو، تو ہارڈویئر اس وقت ریکوری سیڈ کو دور سے باہر نکال سکتا ہے جب یہ اسکرین پر جنریٹ ہو۔ ایک بار جب حملہ آور کے پاس ریکوری فریز ہو جائے، تو وہ زمین کے کسی بھی مقام سے والٹ کا کلون بناسکتا ہے اور بغیر کبھی فزیکل ڈیوائس کو چھونے کے تمام اثاثوں کو خالی کر سکتا ہے۔
فرم ویئر اپ ڈیٹ کرنے سے ہارڈ ویئر لیول کا اسپائی ویئر ختم ہو جاتا ہے؟
نہیں۔ فرم ویئر اپ ڈیٹس صرف مائیکرو کنٹرولر اور سیکیور الیمنٹ چپس پر چلنے والے کوڈ کو تبدیل کرتے ہیں۔ ہارڈ ویئر لیول کا اسپائی ویئر الگ، فزیکل کمپوننٹس جیسے کسٹم پرنٹڈ سرکٹ بورڈز، ڈسپلے سنفرز یا سیلولر اینٹیناں پر مشتمل ہوتا ہے جو پروسیسر کے دائرہ کار سے باہر کام کرتے ہیں۔ چونکہ یہ امپلینٹ فزیکل سرکٹ لیول پر موجود ہوتا ہے، اس لیے سافٹ ویئر اپ ڈیٹس اس کے عمل پر کوئی اثر نہیں ڈالتے۔
کیا ایک اثرانداز ریٹیل ڈسٹریبیوٹر سے ہارڈویئر والٹ خریدنا محفوظ ہے؟
ایتھارائزڈ ریٹیل ڈسٹریبیوٹرز کے پاس خریداری کے لیے سیدھے فرما کے ذریعے خریدنے کے مقابلے میں زیادہ فزیکل ٹیمپرنگ کے خطرات ہوتے ہیں۔ کیونکہ ریٹیل ڈیوائسز تیسری پارٹی کے اسٹوریج ویئر ہاؤسز، شپنگ نیٹ ورکس اور کھلے اسٹور شیلفز کے ذریعے منتقل ہوتی ہیں، اس لیے وہ انٹرسیپشن، انوینٹری ٹیمپرنگ اور جھوٹے صارفین کی واپسیوں کا شکار ہوتی ہیں جو بنیادی اسٹور ایوالویشنز سے گزر جاتی ہیں۔
ایک متعدد دستخط والی سیٹ اپ کیسے ایک مخرب ہارڈویئر والٹ کے خلاف تحفظ فراہم کرتا ہے؟
ایک متعدد دستخط والٹ کے لیے لین دین کو منظور کرنے کے لیے کئی الگ پرائیویٹ کلیدوں کے درست دستخط درکار ہوتے ہیں، جیسے تین میں سے دو کلیدیں۔ اگر ہملا حملہ آور ایک خفیہ عبارت کو ایک تبدیل شدہ ہارڈویئر ڈیوائس کے ذریعے انٹر سیپٹ کر لے، تو وہ کوئی بھی اثاثہ نہیں منتقل کر سکتا کیونکہ وہ مختلف ڈیوائسز پر محفوظ دوسری اور تیسری کلیدیں رکھتا نہیں جو مکمل طور پر مستقل فروشندگان کی طرف سے تیار کی گئی ہیں۔
اگر میں نے پہلے MediaMarkt یا کسی اسی قسم کے ریٹیلر سے ہارڈویئر والٹ خریدا ہے تو مجھے کیا کرنا چاہیے؟
آپ کو والٹ کو ممکنہ طور پر متاثر سمجھنا چاہیے۔ فوری طور پر ایک نیا، محفوظ والٹ بنائیں جو ایک تصدیق شدہ اور متاثر نہ ہونے والی سیٹ اپ پر مبنی ہو، اور اپنے ڈیجیٹل اثاثے ان نئے پتے پر ٹرانسفر کر دیں۔ اپنا موجودہ 24 الفاظ والا ریکوری فریز کسی بھی دوسرے ڈیوائس میں نہ ڈالیں، کیونکہ یہ فریز خود ہی حملہ آور کے ڈیٹا بیس میں ریکارڈ ہو چکا ہو سکتا ہے۔
عذر: یہ مضمون صرف معلوماتی مقاصد کے لیے ہے اور یہ مالیاتی یا سرمایہ کاری کی تجویز نہیں ہے۔ کرپٹو کرنسی کے سرمایہ کاری میں بڑا خطرہ ہے۔ ٹریڈنگ سے پہلے ہمیشہ اپنا خود کا تحقیق کریں۔
ڈس کلیمر: یہ صفحہ آپ کی سہولت کے لیے AI ٹیکنالوجی کا استعمال کرتے ہوئے ترجمہ کیا گیا ہے۔ سب سے درست معلومات کے لیے، اصل انگلش ورژن سے رجوع کریں۔