

ایتھریم اپنے کوانٹم سیفٹی کے ٹائم لائن کو کیسے تیز کر رہا ہے؟
تعارف
کوانتم کمپیوٹنگ کی تیز رفتار ترقی سے روایتی کرپٹوگرافک سسٹمز، جن میں بلاک چین نیٹ ورکس کو محفوظ رکھنے والی پبلک-کی کرپٹوگرافی بھی شامل ہے، کے لیے نظریہ طور پر لمبے مدتی خطرہ پیدا ہوتا ہے۔ حال ہی میں، Ethereum کے مانیفاسٹر وٹالک بٹیرن نے اپنے نقطہ نظر میں کافی تبدیلی کی ہے اور ایتھریم نیٹ ورک کے لیے کوانتم مزاحمت حاصل کرنے کے لیے ایک تیز، زیادہ منظم راستہ ممکن ہونے کے حوالے سے مضبوط امید مندی کا اظہار کیا ہے۔ یہ تبدیلی نئے پیش کردہ کرپٹوگرافک اور آرکٹیکچرل اقدامات پر مرکوز ہے جو صارفین کے فنڈز اور اسمارٹ کنٹریکٹس کو اس وقت تک محفوظ رکھ سکتے ہیں جب تک کوانتم ہارڈ ویئر موجودہ الپٹک کرک کرپٹوگرافی توڑنے کے لیے کافی حد تک بڑا نہ ہو جائے۔
اہم نکات
ویتالیک بیٹرین نے ایتھریم کے کوانٹم مُحکم کرپٹوگرافی میں تبدیلی کو تیز کرنے کے حوالے سے ایک مزید مثبت موقف اپنا لیا ہے، جو تازہ ترین تحقیق کے نتیجے میں زیادہ موثر کرپٹوگرافک پریمیٹو اور پروٹوکول اپگریڈ کے راستوں پر منحصر ہے۔
-
مرکزی تبدیلی: حالیہ کرپٹوگرافک تحقیق سے پتہ چلتا ہے کہ ایتھریم کو کوانتم سیف سٹرکچرز میں منتقل کرنے کا عمل پہلے سے تقسیم کیے گئے تخمنوں کے مقابلے میں بہت تیز اور کم آپریشنل بٹل نیکس کے ساتھ حاصل کیا جا سکتا ہے۔
-
خرابی کا ماڈل: کوئنٹم کمپیوٹرز کا خطرہ بنیادی طور پر شور کے الگورتھم جیسے الگورتھمز کے ذریعے ہے، جو معیاری بیضوی منحنی دستخط (جیسے ECDSA) سے حاصل کیے گئے کرپٹوگرافک ہیشز اور پرائیویٹ کلیدز کو الٹ سکتے ہیں۔
-
پیشکش شدہ حل: نیٹ ورک ریاست کے بغیر، ہیش بنیادی دستخط، اور کوانٹم مزاحمتی کرپٹوگرافک اپ گریڈ کے اوورہیڈ کو کم کرنے والے جدید زیرو نالج پروف ایگریگیٹرز کا جائزہ لے رہا ہے۔
-
ٹائم لائن کا اثر: جبکہ مکمل منتقلی کے لیے سخت ٹیسٹنگ اور فورکس کی ضرورت ہوتی ہے، نئی ماڈولر ایمپلیمنٹیشن حکمت عملیاں صارفین کے اکاؤنٹس کو قدیم اپگریڈ کے منصوبوں سے سالوں پہلے محفوظ رکھ سکتی ہیں۔
بلوک چین نیٹ ورکس کے لیے کوانٹم مزاحمت کیوں فوری ضرورت ہے؟
بلاک چینز صرف مالک کے پرائیویٹ کلید کے مالک ہی ٹرانسفر کو منظور کرنے کے لیے صارف کے فنڈز کو محفوظ رکھنے، لین دین کی تصدیق کرنے اور غیر متناسب کرپٹوگرافی کا استعمال کرتے ہیں۔ معیاری نیٹ ورکس جیسے ethereum ابھی تک لین دین کے دستخط کے لیے ECDSA (اللپٹک کریو ڈیجیٹل سائنچر الگورتھم) secp256k1 استعمال کرتے ہیں۔ جبکہ یہ کرپٹوگرافک پرائمٹس کلاسیکل کمپیوٹرز کے خلاف حسابی طور پر محفوظ ہیں، لیکن شور کے الگورتھم چلانے والے کافی qubit سائز اور خطأ درست کرنے کی صلاحیت رکھنے والے کوانٹم کمپیوٹرز کے لیے ان پر حملہ ممکن ہے۔
ایک کافی طور پر ترقی یافتہ کوانتم کمپیوٹر عام طور پر شائع کیے گئے عوامی کلید سے نجی کلید حاصل کر سکتا ہے۔ کیونکہ بلاک چین ایڈریسز اکثر باہری لین دین کے دوران عوامی کلیدیں ظاہر کرتے ہیں—یا تاریخی لیجر حالتوں میں انہیں شExposed رکھتے ہیں—ایک بے حفاظت نیٹ ورک کو لیجر کے خطرناک انداز میں متاثر ہونے کا خطرہ ہوگا۔ اس لیے، مرکزی ڈویلپرز اور محققین نے اس بات پر توجہ دی ہے کہ پروٹوکول کو کوانتم ہارڈ ویئر کو کرپٹوگرافک طور پر متعلقہ اہمیت حاصل ہونے سے پہلے محفوظ بنانے والے اپگریڈ کے راستے تلاش کیے جائیں۔
ویتالیک بیٹرین کے نقطہ نظر میں کوئنٹم ٹائم لائنز کے بارے میں کیا تبدیلی آئی؟
تاریخی طور پر، ایک بڑے اسمارٹ کنٹریکٹ پلیٹ فارم کو کوونٹم مزاحمتی الگورتھمز میں منتقل کرنا ایک متعدد دہائیوں کا انجینئرنگ رکاوٹ سمجھا جاتا تھا۔ پوسٹ-کووانٹم کرپٹوگرافی (PQC) کے متبادل—جیسے لیٹس-بنیادی یا اسٹیٹفول ہیش-بنیادی دستخط اسکیم—روایتی طور پر بہت بڑے دستخط کے سائز، اعلیٰ تصدیق گیس لاگت، اور پیچیدہ کلید مینجمنٹ کی ضرورت سے متاثر ہوتے ہیں جو بلاک چین کی حالت کو بڑھا سکتے ہیں۔
ہالیا نظریہ کی کامیابیاں اور ماڈیولر پروٹوکول ڈیزائن نے اس نظریہ کو تبدیل کر دیا ہے۔ مختصر زیرو نالج پروف، STARK-بنیادی اکومیولیٹرز، اور بہترین ہیش-بنیادی دستخط فریم ورکس پر تحقیق سے پتہ چلتا ہے کہ ethereum قوانین کو تدریجی طور پر کوانتم سیف اپگریڈز کے ساتھ جمع کر سکتا ہے۔ ایک بار میں ایک ناقابل تحمل، نیٹ ورک وائڈ کرپٹوگرافک تبدیلی کے замانے میں، ڈویلپرز مقامی پروٹوکول کمپوننٹس اور اکاؤنٹ-ابسٹرکشن لیئرز کو ڈپلوے کر سکتے ہیں جو تدریجی طور پر زخمی دستخط اسکیمز کو ختم کر دیتے ہیں بغیر تھروپٹ یا ڈی سینٹرلائزیشن کو متاثر کئے۔
ایتھریم کیسے کوانتم سیف اپگریڈز لاگو کرے گا؟
ایتھریم کے سائے کے ایک ڈی سینٹرلائزڈ نیٹ ورک کو اپ گریڈ کرنے کے لیے دقت سے تعاون، پیچھے کی طرف مطابقت کی منصوبہ بندی، اور متعدد سالوں کے ٹیسٹنگ مراحل کی ضرورت ہوتی ہے۔ منتقلی کی حکمت عملی کئی بنیادی ستونوں پر منحصر ہے:
-
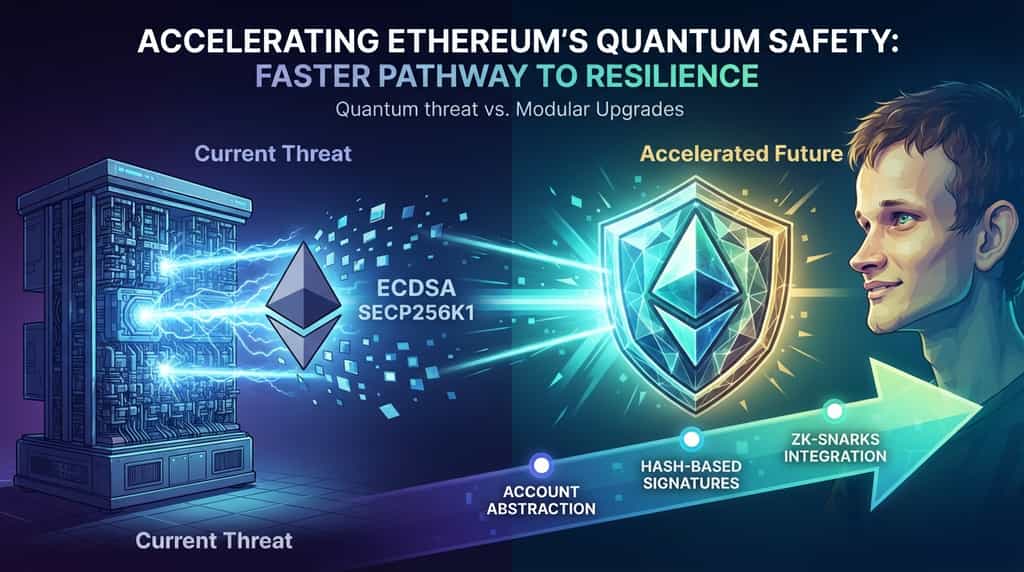
اکاؤنٹ ایبسترکشن (ERC-4337): اسمارٹ کنٹریکٹ والٹس کو عام بنانے سے، صارفین اپنی سیکیورٹی ماڈلز کو فوری طور پر مرکزی متفقہ لیئر میں تبدیلی کیے بغیر نیٹو ECDSA کلیدوں سے کوانٹم مزاحمتی سائنچر ویریفائرز پر منتقل کر سکتے ہیں۔
-
ہیش-بنیادی دستخط: SPHINCS+ یا XMSS جیسے الگورتھمز ہیش فنکشنز پر مبنی مضبوط سیکورٹی گارنٹیز فراہم کرتے ہیں، جبکہ عددی تصورات پر نہیں، حالانکہ ان کے دستخط کے سائز کو بہتر بنانا اب بھی تحقیق کا ایک فعال شعبہ ہے۔
-
زیرو نالج پروف اندراج: ZK-rollup لیورز اور نیٹیو پروٹوکول پروورز آف-چین پر پیچیدہ کرپٹوگرافک ثبوت کو بیچ اور تصدیق کر سکتے ہیں، جس سے بنیادی لیور کو پوسٹ-کوانٹم تصدیق کے ریاضی کے ساتھ جڑے حسابی بوجھ سے بچایا جاتا ہے۔
درجہ ذیل جدول کووٹم کے بعد منتقلی کے لیے جائزہ لیے جانے والے بنیادی کرپٹوگرافک طریقہ کار کا خلاصہ پیش کرتا ہے:
| کرپٹوگرافک پریمیٹیو | سیکورٹی بنیاد | اہم فوائد | اہم نقصانات |
| ECDSA (موجودہ) | الیپٹک منحنيات | تیز، مختصر دستخط | کوئنٹم ہارڈویئر پر شور کے الگورتھم کے لیے زیادہ حساس |
| لیٹیس-بنیادی کرپٹو | سب سے مختصر ویکٹر مسئلہ | گفتگو کی رفتار اور سائز کا اچھا توازن | پیچیدہ ریاضیاتی فرضیات، نئی سیکورٹی کا ریکارڈ |
| ہیش بنیادی دستخط | ہیش فنکشن کی حفاظت | حد ادنی کرپٹوگرافک فرضیات | بڑے دستخط کے سائز، سخت اسٹیٹ مینجمنٹ کی ضروریات |
ڈویلپرز اور صارفین کے لیے عملی اثرات کیا ہیں؟
روزانہ کے شرکاء اور ڈی سینٹرلائزڈ ایپلیکیشن (dApp) ڈویلپرز کے لیے، کوانٹم سیفٹی کی طرف منتقلی احکامات کے اپ گریڈ اور والٹ سافٹ ویئر اپ ڈیٹس کے ذریعے پیچھے کی طرف ہوگی۔ صارفین کو ضرورت نہیں ہوگی کہ وہ اپنے فنڈز کو دن اول سے ہی دستی طور پر دوبارہ ڈیزائن کریں، کیونکہ اکاؤنٹ ابسٹرکشن فریم ورکس آسان منتقلی کے راستے فراہم کریں گے۔
تاہم، اسمارٹ کنٹریکٹ ڈویلپرز کو طویل مدتی پروٹوکول اپ گریڈز کے طریقہ کار کے اثرات، سائنچر ویریفکیشن آپ کوڈز، اور ڈیٹا دستیابی ساختوں کے بارے میں یاد رکھنا چاہیے۔ جبکہ ethereum زیادہ جدید کرپٹوگرافک پریمیٹووں کو اپنائے گا، صفر جانکاری ایپلیکیشنز اور محفوظ کلید مینجمنٹ کے لیے ٹولنگ جاری رہے گی اور تجارتی مارکیٹ میں ان کے ظہور سے بہت پہلے مستقبل کے حسابی خطرات کے خلاف مضبوط تحفظ فراہم کرے گی۔
نتیجہ
ایتھریم کے روڈ میپ کے کوانٹم سیفٹی کی طرف تیزی سے ترقی سے بلاک چین انجینئرنگ میں ایک اہم موڑ آ گیا ہے۔ جو کچھ ایک دور، غیر ممکن سکیلنگ اور کرپٹوگرافک رکاوٹ کے طور پر دیکھا جاتا تھا، اب ماڈیولر پروٹوکول ڈیزائن، اکاؤنٹ ایبسٹرکشن، اور موثر زیرو-کنولج آرکیٹیکچر کے ذریعے حل کیا جا رہا ہے۔ کوانٹم کمزوری کا فوری طور پر مقابلہ کرتے ہوئے، نیٹ ورک لمبے عرصے تک مضبوطی کو یقینی بنانے کا مقصد رکھتا ہے، تاکہ صارفین کے اثاثے اور ڈی سینٹرلائزڈ انفراسٹرکچر مستقبل کے ٹیکنالوجی کے نئے پیرادائگمز کے خلاف محفوظ رہیں۔
اکثر پوچھے جانے والے سوالات
کب کوانتم کمپیوٹرز ایتھریم کے لیے حقیقی خطرہ بن جائیں گے؟
زیادہ تر کرپٹوگرافر اور کوونٹم فزیسٹس کا تخمینہ ہے کہ 256 بٹ الیپٹک کریو کرپٹوگرافی توڑنے کے قابل کوونٹم کمپیوٹر اب بھی سالوں یا دہائیوں دور ہے۔ تاہم، چونکہ منتقلی میں بہت زیادہ وقت لگتا ہے، اس لیے فعال منصوبہ بندی پہلے سے شروع ہو چکی ہے۔
کیا عام صارفین اپنے فنڈز کو محفوظ رکھنے کے لیے کوئی کارروائی کریں گے؟
زیادہ تر پیشہ ورانہ اپ گریڈ کے راستوں میں، والٹ فراہم کنندگان اور اکاؤنٹ ایبسٹرکشن معیارات منتقلی کے طریقہ کار کو سنبھالیں گے۔ صارفین کو اکثر والٹ کی ترتیبات کو اپ ڈیٹ کرنے یا کوانٹم مزاحمتی دستخط تصدیق سے لیس اسمارٹ کنٹریکٹ اکاؤنٹس پر فنڈز منتقل کرنے کی درخواست کی جائے گی۔
پوسٹ-کوانتم کرپٹوگرافک دستخطز کیوں پروسیس کرنا مشکل ہیں؟
پوسٹ-کوانتم متبادل عام طور پر روایتی بیضوی منحنی اسکیمز کے مقابلے میں عوامی کلیدوں اور دستخط کے لیے کافی بڑے ڈیٹا سائزز کی ضرورت رکھتے ہیں۔ اس سے بلاک چین پر ذخیرہ سازی کی ضروریات، نیٹ ورک بینڈ ویتھ کا استعمال اور تصدیق گیس لاگت میں اضافہ ہوتا ہے۔
کیا دیگر بلاک چین نیٹ ورکس بھی کوانٹم سیکیورٹی کے لیے تیاری کر رہے ہیں؟
ہاں، کئی لیور-1 پروٹوکولز اور تحقیقی گروہز نیشنل انسٹیٹیوٹ آف سٹینڈرڈز اینڈ ٹیکنالوجی (NIST) پوسٹ-کوانٹم کرپٹوگرافی معیارات کا نگرانی کر رہے ہیں اور ماڈیولر اپگریڈ فریم ورکس کے ساتھ تجربات کر رہے ہیں۔
کیا یہ اپ گریڈ موجودہ اسمارٹ کنٹریکٹس کو خراب کرنے کا خطرہ پیدا کرتا ہے؟
کور پروٹوکول ڈویلپرز موجودہ ڈیسینٹرلائزڈ ایپلیکیشنز کو توڑنے سے بچنے کے لیے سخت بیک ورڈ کمپیٹیبلٹی یا مرحلہ وار منتقلی کے اوقات کو مد نظر رکھتے ہوئے اپگریڈز ڈیزائن کرتے ہیں، حالانکہ خاص پروٹوکول لیول کے تبدیلیوں کو ہمیشہ مین نیٹ ڈپلوymenٹ سے پہلے سخت ٹیسٹ نیٹ محاکموں سے گزرنا پڑتا ہے۔
عہد نامہ
یہ عام بازار کی معلومات، جو ممکنہ طور پر تیسری طرف، تجارتی یا سپانسر شدہ ذرائع سے حاصل کی گئی ہیں، صرف حوالہ اور تعلیمی مقاصد کے لیے فراہم کی گئی ہیں اور یہ مالیاتی یا سرمایہ کاری کی مشورت، پیشکش، دعوت یا ضمانت نہیں ہے۔ ہم اس کی درستگی، مکملیت، قابل اعتمادی اور نتیجہ کے طور پر ہونے والے کسی بھی نقصان کے لیے ذمہ داری کو مسترد کرتے ہیں۔ سرمایہ کاری/ٹریڈنگ خطرناک ہے؛ ماضی کا اداء مستقبل کے نتائج کی ضمانت نہیں دیتا۔ صارفین کو تحقیق کرنی چاہئے، محتاط طور پر فیصلہ لینا چاہئے اور مکمل ذمہ داری لینی چاہئے۔ مزید تفصیلات کے لیے، براہ راست KuCoin کے استعمال کی شرائط اور خرابی کا اعلان دیکھیں۔
ڈس کلیمر: یہ صفحہ آپ کی سہولت کے لیے AI ٹیکنالوجی کا استعمال کرتے ہوئے ترجمہ کیا گیا ہے۔ سب سے درست معلومات کے لیے، اصل انگلش ورژن سے رجوع کریں۔