

کیوں 2026 تک کریپٹو ہیکس 8.5 ارب ڈالر کا نقصان کر سکتے ہیں؟ ARK تجزیہ کار نے بڑھتے ہوئے سیکورٹی خطرات پر روشنی ڈالی
تعارف
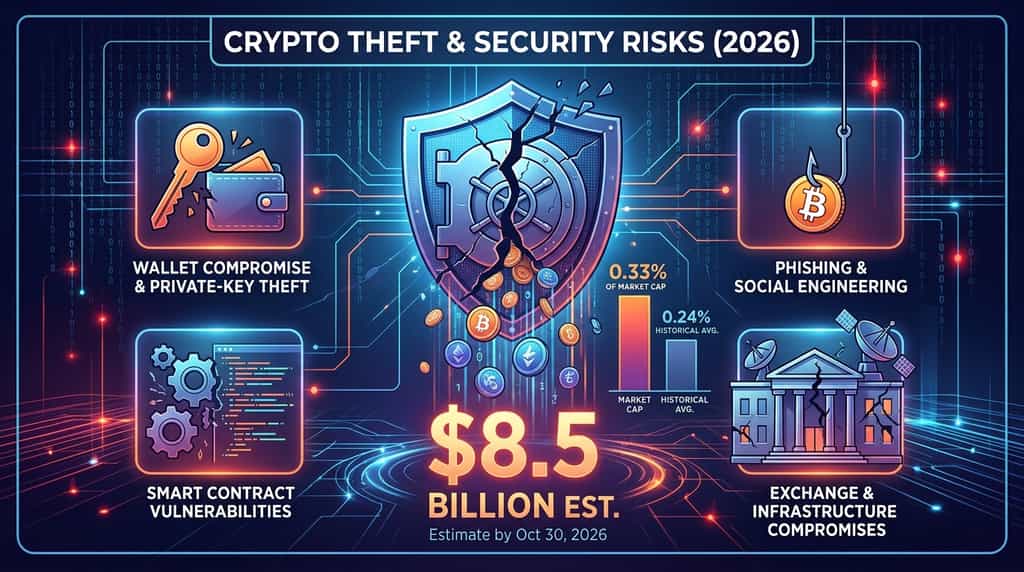
2026 میں کرپٹو کرنسی کی چوری ایک بڑی سیکورٹی کی فکر بن گئی ہے۔ ARK Invest میں ڈیجیٹل اثاثوں کے تحقیق کے لیڈر لورینزو والینٹے نے اندازہ لگایا کہ 30 اکتوبر، 2026 تک تقریباً 8.5 ارب امریکی ڈالر کی کرپٹو کرنسی چوری ہو چکی تھی۔ یہ رقم سال کے اوسط کرپٹو مارکیٹ کی قیمت کا تقریباً 0.33 فیصد ہے، جو ڈیجیٹل اثاثوں کے صنعت میں سیکورٹی کے ناکام ہونے کے مالی پیمانے کو ظاہر کرتی ہے۔
اندازے سے ایک اہم سوال بھی اٹھتا ہے: کرپٹو چوریاں اتنے بڑے نقصانات کا باعث کیوں بن رہی ہیں، اور حالیہ واقعات ایکسچینجز، والٹس، اور بلاک چین پروٹوکولز کی کمزوریوں کے بارے میں کیا ظاہر کرتے ہیں؟
اہم نکات
8.5 ارب ڈالر کا رقم 30 اکتوبر، 2026 تک چوری ہونے والی کرپٹو کرنسی کا ایک تجزیہ کار کا اندازہ ہے—یہ ایک معیاری صنعتی سطح پر کل مجموعہ نہیں ہے۔ تاہم، یہ کرپٹو شعبے کے سامنے موجود سیکورٹی خطرات کے پیمانے کو واضح کرتا ہے۔
-
بازار کی قیمت کا ایک اہم حصہ: تخمینہ لگایا گیا کہ نقصان 2026 میں اوسط کرپٹو مارکیٹ کی پہچان کے تقریباً 0.33% کے برابر تھا۔
-
تاریخی اوسط سے بالا: والینٹے نے کہا کہ 2018 سے لے کر سالانہ نقصانات کریپٹو مارکیٹ کی کل قیمت کے تقریباً 0.24% کے اوسط کے ساتھ رہے ہیں۔
-
والٹ کی خرابی خاص طور پر مہنگی ہوتی ہے: سرٹیک نے 2026 کے پہلے نصف سال میں والٹ کی خرابیوں سے تقریباً 444.5 ملین امریکی ڈالر کے نقصان کو ریکارڈ کیا۔
-
کئی حملوں کے طریقے اب بھی متعلقہ ہیں: فشنگ، پرائیویٹ کلید چوری، اسمارٹ کنٹریکٹ کی کمزوریاں، اور انفراسٹرکچر کے compromisess ڈیجیٹل اثاثوں کو مستقل طور پر خطرے میں ڈال رہے ہیں۔
-
سیکورٹی ایک ایکو سسٹم وائیڈ ذمہ داری ہے: ایکسچینجز، پروٹوکول ڈویلپرز، کاسٹوڈینز اور انفرادی صارفین کو مؤثر تحفظات کی ضرورت ہوتی ہے۔
2026 میں کتنی کرپٹو کرنسی چوری ہوئی؟
لورینزو والینٹ کے نومبر 2026 کے پوسٹ کے مطابق، 30 اکتوبر، 2026 تک کرپٹو اثاثوں کی درجہ بندی کے لیے تقریباً 8.5 ارب امریکی ڈالر چوری ہو چکے تھے۔ والینٹ نے اسے کرپٹو مارکیٹ کی اوسط مارکیٹ کی قیمت کے ساتھ موازنہ کیا اور یہ اندازہ لگایا کہ چوریاں اس قیمت کا 0.33 فیصد تھیں۔ اس نے 2018 سے لے کر تقریباً 0.24 فیصد کا تاریخی سالانہ اوسط بھی حوالہ دیا۔
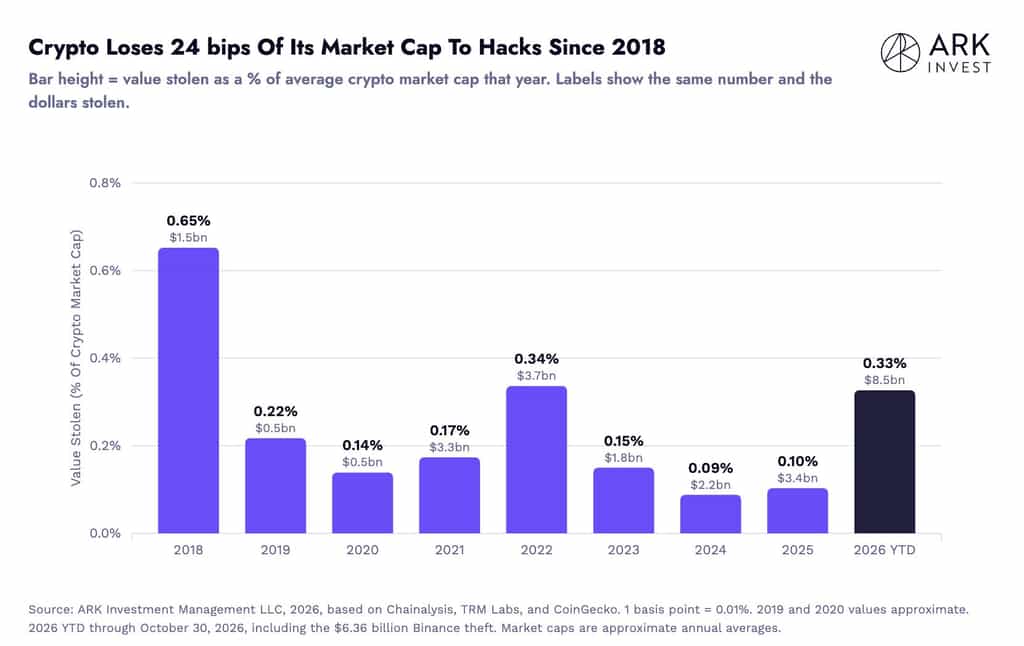
مقایسہ یہ ظاہر کرتا ہے کہ کرپٹو چوری مارکیٹ کے کل سائز کے مقابلے میں مالی خطرے کا ایک قابل ذکر ذریعہ بن گئی ہے۔ تاہم، 8.5 ارب ڈالر کا رقم ایک منسوب کردہ تجزیہ کار کا اندازہ سمجھا جانا چاہیے، نہ کہ ایک آزاد طور پر آڈٹ کیا گیا صنعتی اتفاق رائے۔ مختلف سیکورٹی تحقیق کار مختلف قسم کے واقعات کو ٹریک کرتے ہیں، اور ان کے مجموعی اعداد و شمار ضروری طور پر ب без تقابلی نہیں ہوتے۔
حوالہ کے طور پر، سرٹیک کی Hack3D H1 2026 رپورٹ، جو 6 جولائی، 2026 کو جاری کی گئی، نے سال کے پہلے نصف میں 344 ویب3 سیکیورٹی واقعات میں تقریباً 1.316 ارب امریکی ڈالر کے نقصان درج کیے۔ جمع یا واپس کیے گئے فنڈز کو مدنظر رکھتے ہوئے، تنظیم شدہ نقصان تقریباً 1.2 ارب ڈالر تھا۔
رپورٹ نے اس دوران سب سے زیادہ مالی نقصان دہ شریط کے طور پر والٹ کی خرابی کی شناخت کی۔ یہ اعداد و شمار سیکیورٹی واقعات کے پیمانے کی مزید ثبوت فراہم کرتے ہیں، حالانکہ سرتک کا ویب3 واقعہ ڈیٹاسیٹ کو والٹ کے پورے سال کے اندازے کے طور پر نہیں لینا چاہئے۔
2026 میں کرپٹو چوری کے اہم اسباب کیا ہیں؟
کرپٹو چوری ایک منفرد کمزوری کی وجہ سے نہیں ہوتی۔ حالیہ سیکورٹی تحقیق کے مطابق، متعدد دہرائے جانے والے حملوں کے ذرائع ہیں، جن میں متاثرہ والٹس، فشنگ، سافٹ ویئر کی کمزوریاں اور آپریشنل بنیادی ڈھانچے کی کمی شامل ہیں۔
1. والٹ کا محفوظ نہ رہنا اور پرائیویٹ کلید کی چوری
والٹ کی خرابی سرکٹک کی H1 2026 کی رپورٹ میں سب سے بڑا نقصان کی شریح تھی، جس نے 33 واقعات میں تقریباً 444.5 ملین امریکی ڈالر کا نقصان پہنچایا۔
ایک پرائیویٹ کلید وہ کرپٹوگرافک اعتماد ہے جو کسی کو بلاک چین ایڈریس سے ٹرانزیکشنز کو منظور کرنے کی اجازت دیتی ہے۔ اگر حملہ آور پرائیویٹ کلید پر کنٹرول حاصل کر لیں یا ٹرانزیکشنز کو دستخط کرنے والے سسٹمز کو متاثر کر دیں، تو وہ مالک کی اجازت کے بغیر اثاثوں کو ٹرانسفر کر سکتے ہیں۔
یہ خطرہ انفرادی مالکان اور بڑی تنظیمیں دونوں کو متاثر کرتا ہے۔ ایکسچینجز اور کسٹوڈینز بڑی مقدار میں ڈیجیٹل ایسٹس کا انتظام کرتے ہیں، جس سے ان کے کلیدی ذخیرہ سازی، دستخط کے طریقہ کار، اور رسائی کے اجازت نامے اہم سیکورٹی کنٹرول بن جاتے ہیں۔
2. فشنگ اور سوشل انجینئرنگ
فشرنگ حملے اکاؤنٹ کے کریڈنشلز، ریکوری فریزز یا ٹرانزیکشن کی منظوریاں حاصل کرنے کے لیے انسانی رویے کا استعمال کرتے ہیں۔ حملہ آور ایکسچینج، والٹ فراہم کنندگان، پراجیکٹ ٹیمز یا دیگر قابل اعتماد اداروں کا نام لے کر صارفین کو حساس معلومات فاش کرنے پر راضی کر سکتے ہیں۔
CertiK نے 2026 کے پہلے نصف سال کے دوران 63 واقعات میں فشنگ سے متعلق تقریباً 366.3 ملین امریکی ڈالر کے نقصان درج کیے۔ واقعات کی تعداد میں 52.3 فیصد کی کمی آئی، جبکہ رپورٹ کیے گئے نقصانات میں صرف 10.8 فیصد کی کمی آئی۔ اس سے ظاہر ہوتا ہے کہ کم تعداد کے حملوں سے بھی بڑے نقصانات ہو سکتے ہیں، خاص طور پر جب اعلیٰ قیمت والے اکاؤنٹس کو نشانہ بنایا جائے۔
صارفین غیر متوقع لاگ ان درخواستوں، مشکوک لنکس، بے مربوط سافٹ ویئر ڈاؤن لوڈز، اور مصنوعی فوریت پیدا کرنے والے پیغامات کے لیے احتیاط کریں۔ ایک قانونی لگنے والی ویب سائٹ یا مواصلات ضروری طور پر یہ ثابت نہیں کرتی کہ درخواست اصلی ہے۔
3. اسمارٹ کنٹریکٹ کی کمزوریاں
اسمارٹ کنٹریکٹس بلاک چین نیٹ ورکس پر لین دین اور دیگر فنکشنز کو آٹومیٹ کرتے ہیں، لیکن ان کے کوڈ میں خامیاں فنڈز کو استعمال کے لیے کھلا چھوڑ سکتی ہیں۔
CertiK نے H1 2026 میں 204 واقعات کے ساتھ کوڈ کی کمزوریوں سے تقریباً 151.6 ملین امریکی ڈالر کے نقصان درج کیے۔ اس شریط میں اس کی رپورٹ میں درج حملوں کے درمیان سب سے زیادہ واقعات تھے۔
عام کمزوریوں میں غلط ایکسس اجازتیں، ناقص ٹرانزیکشن منطق، اور مختلف کنٹریکٹس کے درمیان تفاعل میں کمزوریاں شamil ہیں۔ مستقل آڈٹ، فارمل ویریفیکیشن، اور بگ بونٹی پروگرامز ان مسائل کو شناخت کرنے میں مدد کر سکتے ہیں، لیکن کوئی بھی آڈٹ یہ گارنٹی نہیں دے سکتا کہ ڈپلوئڈ کنٹریکٹ مکمل طور پر محفوظ ہے۔
4. ایکسچینج اور بنیادی ڈھانچے کی خلاف ورزی
کرپٹو پلیٹ فارمز کو بلاک چین کوڈ اور انفرادی والٹ سیکیورٹی کے علاوہ بھی خطرات کا سامنا ہے۔ ان کی بنیادی ڈھانچہ میں ملازمین کے ڈیوائسز، انتظامی اکاؤنٹس، اندر کے ایپلیکیشنز، API، نکالنے کے نظام، اور والٹ دستخط کرنے کے عمل شamil ہیں۔
اس بنیادی ڈھانچے کے ایک حصے کا محفوظ نہ ہونا حملہ آور کو اثاثوں کے ٹرانسفر کو کنٹرول یا اجازت دینے والے سسٹمز تک رسائی فراہم کر سکتا ہے۔ اس لیے آپریشنل سیکیورٹی، خصوصی رسائی کا انتظام، ملازمین کی آگاہی اور مستقل نگرانی ایکسچینج کی حفاظت کے لیے ضروری اہم حصے ہیں۔
مزید تفصیل یہ ہے کہ ڈیجیٹل اثاثوں کو محفوظ رکھنا صرف فنڈز کو کول والٹ میں محفوظ کرنے سے زیادہ ہے۔ ٹرانزیکشنز کو منظور کرنے میں ملوث نظام اور افراد کو بھی محفوظ رکھنا ضروری ہے۔
کوکائن پلیٹ فارم اور اثاثہ سیکورٹی کو کیسے نظر انداز کرتا ہے؟
کوکائن صارفین کے اکاؤنٹس، والٹس، ڈیٹا، ایپلیکیشنز اور پلیٹ فارم کے آپریشنز کو شامل کرتے ہوئے ایک متعدد لیورل سیکورٹی فریم ورک کا احاطہ کرتا ہے۔ اس کا سیکورٹی سینٹر صارفین اور پلیٹ فارم کی بنیادی ڈھانچہ کے تحفظ کے لیے کئی اقدامات کا تفصیلی جائزہ پیش کرتا ہے۔
اس میں متعدد عوامل کی توثیق، شناخت کی تصدیق، فشنگ کے خلاف تحفظ، ڈیوائس کا تحفظ، نکالنے کے تحفظ، والٹ کا تحفظ، ڈیٹا کی اینکرپشن، API کا تحفظ، فائر والز، DDoS تحفظ، اثاثوں کی ایکسپوژر سکیننگ، اور 24/7 سیکورٹی آپریشنز شamil ہیں۔ پلیٹ فارم سیکورٹی تعلیم کے ابتدائی اقدامات بھی بیان کرتا ہے، جن میں تربیت، مشقیں اور صارفین کے لیے انتباہات شامل ہیں۔
کوکائن مزید طور پر ضمانات کا ثبوت شائع کرتا ہے، جس سے صارفین مذکورہ ذخائر کے تناسب اور پلیٹ فارم کے ذخیرہ تصدیق کے عمل کا جائزہ لے سکتے ہیں۔ ضمانات کا ثبوت صارفین کو یہ جاننے میں مدد دے سکتا ہے کہ کیا اعلان کیے گئے آن-چین اثاثے کسی خاص لمحے پر مذکورہ صارفین کے بیلنسز کو کور کرتے ہیں۔ تاہم، یہ سائبر حملوں، آپریشنل خرابیوں یا پلیٹ فارم کے دیگر تمام خطرات کے خلاف تحفظ کی ضمانت نہیں دیتا۔
یہ اقدامات ایکسچینج سیکیورٹی کے کئی اہم اجزاء کو ظاہر کرتے ہیں، لیکن کوئی بھی ایک ہی کنٹرول تمام خطرات کو ختم نہیں کر سکتا۔ اکاؤنٹ حفاظت، والٹ مینجمنٹ، بنیادی ڈھانچہ سیکیورٹی، ریزرو شفافیت، اور واقعات کا جواب دینا ایک ساتھ کام کرنا چاہیے۔
نتیجہ
لورینزو والینٹی کا اندازہ کہ 30 اکتوبر، 2026 تک تقریباً 8.5 ارب امریکی ڈالر کی کرپٹو کرنسی چوری ہو چکی تھی، ڈیجیٹل ایسٹ سیکٹر کے سامنے جاری محفوظیت کے چیلنجز کو ظاہر کرتا ہے۔ حالانکہ یہ رقم ایک معیاری صنعتی سطح پر کل رقم نہیں ہے، لیکن محفوظیت فرموں کی مستقل تحقیق بھی والٹ کے مختل ہونے، فشنگ اور کوڈ کی خامیوں سے شدید نقصانات کا ثبوت پیش کرتی ہے۔
بنیادی مسئلہ الگ الگ ہیکنگ واقعات سے زیادہ وسیع ہے۔ کرپٹو کرنسی پلیٹ فارمز اور پروٹوکولز انفرادی کلیدوں، اسمارٹ کنٹریکٹس، صارف اکاؤنٹس اور آپریشنل بنیادی ڈھانچے پر مشتمل باہمی طور پر جڑے ہوئے نظاموں پر انحصار کرتے ہیں۔ ان میں سے کسی بھی شعبے میں کمزوری بڑی تعداد میں ڈیجیٹل اثاثوں کو خطرے میں ڈال سکتی ہے۔
ایکسچینجز کے لیے، مضبوط سیکورٹی کے لیے متعدد لیئرز کنٹرولز، مسلسل نگرانی، محدود رسائی اور شفاف اثاثہ رپورٹنگ درکار ہوتی ہے۔ انفرادی صارفین کے لیے، کریڈنشلز کی حفاظت اور لین دین کی تصدیق اہمیت رکھتی ہے۔ کوکائن کا شائع شدہ سیکورٹی فریم ورک اور پروف آف ریزروز کے اعلانات اس بات کی معلومات فراہم کرتے ہیں کہ وہ کون سے اقدامات اپنا رہا ہے، جبکہ یہ بھی ظاہر کرتا ہے کہ پلیٹ فارم سیکورٹی کا جائزہ لینا ایک واحد میٹرک کے بجائے متعدد ابعاد سے کیا جانا چاہیے۔
اکثر پوچھے جانے والے سوالات
1. 2026 میں کتنی کرپٹو کرنسی چوری ہوئی؟
ارک انویسٹ کے لورینزو والینٹی نے اندازہ لگایا کہ 30 اکتوبر، 2026 تک تقریباً 8.5 ارب امریکی ڈالر کی کرپٹو کرنسی چوری ہو چکی تھی۔ یہ اندازہ سال کے لیے اوسط کرپٹو مارکیٹ کی کل قیمت کا تقریباً 0.33 فیصد تھا۔
2. نقصانات کRYPTO مارکیٹ کی کل قیمت کا کتنے فیصد تھے؟
والینٹ نے اندازہ لگایا کہ 8.5 ارب ڈالر کے نقصانات 2026 کی اوسط کرپٹو مارکیٹ کی کل قیمت کے تقریباً 0.33% کے برابر ہیں۔ اس نے 2018 سے لے کر موجودہ تک تقریباً 0.24% کی تاریخی سالانہ اوسط کا بھی ذکر کیا۔
3. کرپٹو کرنسی حملوں کے سب سے عام قسمیں کیا ہیں؟
اہم حملوں کی کیٹیگریز میں والٹ کا مختل ہونا، پرائیویٹ کلید کی چوری، فشنگ، سوشل انجینئرنگ، اسمارٹ کنٹریکٹ کی کمزوریاں اور ایکسچینج کی بنیادی ڈھانچے کے مختل ہونے کو شامل کیا جاتا ہے۔ ان کی بار بار آنے کی اور مالی اثرات کی شدت رپورٹنگ کے دوران اور تحقیقی طریقوں کے لحاظ سے مختلف ہوتی ہے۔
ڈسکلیمر
یہ عام بازار کی معلومات، جو ممکنہ طور پر تیسری پارٹی، تجارتی یا سپانسر شدہ ذرائع سے حاصل کی گئی ہیں، صرف حوالہ اور تعلیمی مقاصد کے لیے فراہم کی گئی ہیں اور یہ مالیاتی یا سرمایہ کاری کی مشورت، پیشکش، دعوت یا ضمانت نہیں ہیں۔ ہم اس کی درستگی، مکمل ہونے، قابل اعتماد ہونے اور نتائج میں ہونے والے کسی بھی نقصان کے لیے ذمہ داری قبول نہیں کرتے۔ سرمایہ کاری/ٹریڈنگ خطرناک ہے؛ ماضی کی کارکردگی مستقبل کے نتائج کی ضمانت نہیں دیتی۔ صارفین کو تحقیق کرنی چاہیے، عقلمندی سے فیصلہ کرنا چاہیے اور مکمل ذمہ داری لینی چاہیے۔ مزید تفصیلات کے لیے، براہ راست KuCoin کے استعمال کی شرائط اور خرابی کا اعلان دیکھیں۔
ڈس کلیمر: یہ صفحہ آپ کی سہولت کے لیے AI ٹیکنالوجی کا استعمال کرتے ہوئے ترجمہ کیا گیا ہے۔ سب سے درست معلومات کے لیے، اصل انگلش ورژن سے رجوع کریں۔