

کانٹو انکگنیٹو میلویئر Kryptex کا نشانہ: کیسے 3,400 AI سرورز کو کرپٹو جیکنگ کے لیے قبضہ کر لیا گیا
تعارف
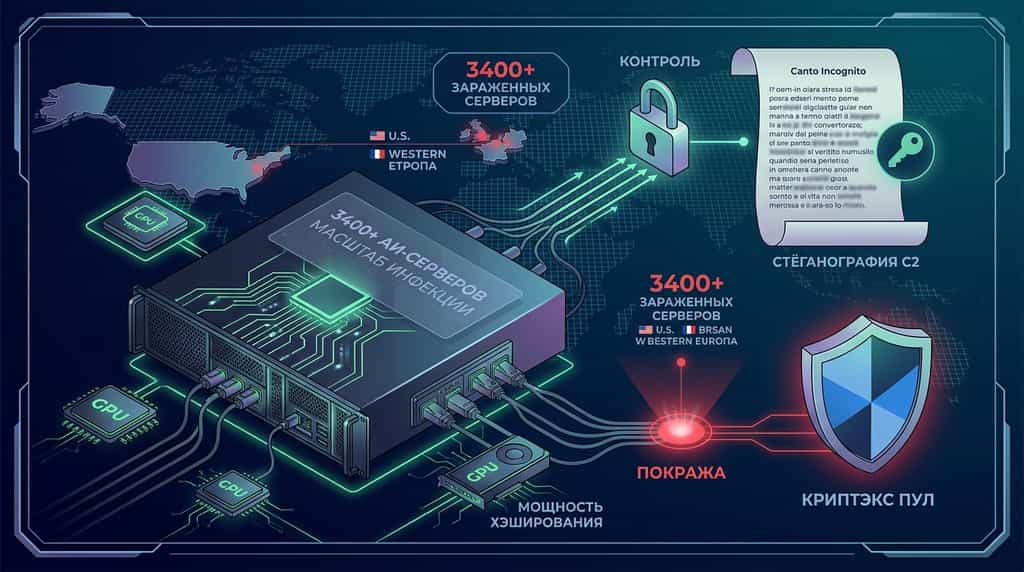
گلوبل سطح پر 3,400 سے زیادہ ایکسپوزڈ آرٹیفیشل انٹیلی جنس (AI) اور لارج لینگویج مڈل (LLM) سرورز کو Canto Incognito نامی ایک پیچیدہ کرپٹو جیکنگ کیمپین میں متاثر کر دیا گیا۔ لومین بلاک لوٹس لیبز کے سائبر سیکیورٹی تحقیق کاروں کے مطابق، برے افراد نے مجبور کردہ کارپوریٹ انفراسٹرکچر پر PoeLLM نامی ایک نئے میلوئیر اسٹرین کو نصب کیا تاکہ چھپے ہوئے XMRig اور Iron مائننگ سافٹ ویئر نصب کیا جا سکے۔ مجبور کردہ کمپیوٹنگ طاقت کو بعد میں Kryptex، ایک مشہور روسی زبان کے مائننگ پلیٹ فارم، کی طرف ہدایت کی گئی تاکہ غیر قانونی کرپٹو کرنسی آمدنی حاصل کی جا سکے۔
حملہ کی مہم اپنے جدید کمانڈ اور کنٹرول (C2) اوبسکیویشن میکنزم کی وجہ سے نمایاں ہے۔ اسٹیٹک IP ایڈریسز یا ڈومین ناموں پر انحصار کرنے کے بجائے، حملہ آوروں نے اپنے C2 سرور کے مقامات کو ایک عوامی GitHub ریپوزٹری پر شائع کیے گئے اسٹیگنوجرافک شعرز میں کوڈ کر دیا۔ یہ جاری خطرہ صرف کاروباری AI ڈپلومنٹس اور اوپن سورس یوٹلٹی سافٹ ویئر کی چھپی ہوئی وسائل کے ہکنگ مالویئر کے لیے بڑھتی ہوئی کمزوری کو ظاہر کرتا ہے۔
کانتو انکگنیٹو میلویئر حملہ کرپٹیکس پر کیا ہے؟
کانٹو انکگنیٹو کیمپین ایک ہدف مند کرپٹو جیکنگ آپریشن ہے جس کا مقصد اعلیٰ پرفارمنس والے اینٹرپرائز سرور انفراسٹرکچر کو غیر قانونی کرپٹو کرنسی مائننگ کے لیے چھپ کر قبضہ کرنا ہے۔ اپریل 2026 سے فعال، یہ کیمپین شروع میں کلاؤڈ اور اینٹرپرائز ماحول تک رسائی حاصل کرنے کے لیے اوپن سورس AI مائیکروسروسز اور ویب یوٹلٹی ٹولز کو داخلی نقطہ کے طور پر استعمال کرتا ہے۔
ایک شکار کے نیٹ ورک کے اندر داخل ہونے کے بعد، بنیادی میلویئر پیلود، PoeLLM، مخصوص کرپٹو مائننگ سافٹ ویئر — خاص طور پر Monero (XMR) کے لیے XMRig اور Iron کے لیے مخصوص مائنز — کو ڈپلوی کرتا ہے تاکہ CPU اور GPU کے وسائل کو استعمال کیا جا سکے۔ مائن کیے گئے انعامات کو Kryptex پر میزبانی کی جانے والے اکاؤنٹس کی طرف روانہ کیا جاتا ہے، جو ایک مشہور روسی مائننگ پول اور آٹومیٹڈ کرپٹو ادائیگی سروس ہے۔
کینٹو انکگنیٹو کیمپین کے اہم عملی پیرامیٹرز درج ذیل ہیں:
-
انفیکشن کا سائز: دنیا بھر میں 3,400 سے زائد الگ سرورز متاثر، جن میں جون 2026 کے درمیان ایک ساتھ انفیکٹڈ سرورز کی زیادہ سے زیادہ تعداد تقریباً 2,200 تھی۔
-
جغرافیائی تقسیم: حملے ریاستہائے متحدہ اور مغربی یورپ میں کاروباری ڈیٹا سینٹرز پر زیادہ مرکوز ہیں۔
-
مقصود کمزوریاں: مُجھے گئے اینڈ پوائنٹس میں زیادہ تر انٹرنیٹ کے سامنے والے سافٹ ویئر شامل ہیں، جن میں LiteLLM (AI پروکسی لیئر)، Gotenberg (دستاویز تبدیلی سروس)، Gitea (کوڈ ریپوزٹری ہوسٹنگ)، اور Ivanti Sentry (موبائل سیکورٹی گیٹ وے) شامل ہیں۔
-
بٹ نیٹ پھیلاؤ: کرپٹو مائننگ کے علاوہ، انفیکٹ سرورز کو دوسری سکیننگ نوڈس کے طور پر دوبارہ استعمال کیا جاتا ہے تاکہ غیر اپ ڈیٹڈ سسٹمز کے لیے وسیع انٹرنیٹ کا جائزہ لیا جا سکے، جس سے بٹ نیٹ کا کل فٹ پرنٹ بڑھتا ہے۔
پو ایل ایم میلویئر گٹھب پوئمز کا استعمال کمانڈ اینڈ کنٹرول (سی 2) کے لیے کیسے کرتا ہے؟
PoeLLM ایک نئی، بہت زیادہ مزاحمتی C2 دریافت کی طریقہ کار استعمال کرتا ہے جسے Poem-Based Steganographic IP Encoding کہا جاتا ہے۔ روایتی بوٹ نیٹس سخت کوڈ شدہ IP پتے یا ڈائنانک ڈومین نیم سسٹم (DDNS) کی بنیاد پر انحصار کرتے ہیں، جنہیں سائبر سیکورٹی ٹیم کے ارکان آسانی سے بلاک یا سنکہول کر سکتے ہیں۔ اس کے برعکس، Canto Incognito اپنی کنٹرول انفراسٹرکچر کو اوپن سورس کوڈ ریپوزٹریز کے اندر چھپاتا ہے۔
C2 آپریشنل سائیکل ایک منظم چار مرحلہ عمل کے ذریعے کام کرتا ہے:
-
شاعرانہ اسٹیگنوجرافی: حملہ آوروں نے 13 اپریل، 2026 کو ایک ابتدائی کامیٹ کے ساتھ ایک عوامی گٹھبب ریپوزٹری بنائی۔ اس کے اندر، انہوں نے ایک اطالوی زبان کا شعر ("Canto Incognito" یا "Unknown Song") شائع کیا۔
-
ڈائنامک کی سویپنگ: جب حملہ آور اپنی C2 بنیادی ڈھانچہ منتقل یا دوبارہ مختص کرتے ہیں، وہ معمولی گٹھبب کمٹس کے ذریعے شعر کے اندر خاص الفاظ تبدیل کرتے ہیں۔
-
ہدف پر ڈیکرپشن: ایک متاثر سرور پر اجراء کے دوران، PoeLLM گیٹھب سے تازہ ترین کامٹ حاصل کرتا ہے، متن پڑھتا ہے، اور تبدیل کیے گئے الفاظ کے بنیاد پر ایک الگورتھمک کلید استخراج کا فارمولا استعمال کرتا ہے تاکہ C2 سرور کا آپریشنل IP پتہ حاصل کیا جا سکے۔
-
ٹکڑوں کے خلاف مزاحمت: کیونکہ گٹھبب ایک قانونی ترقیاتی پلیٹ فارم ہے جس کا عالمی سطح پر استعمال ہوتا ہے، فائر وال کے قواعد عام طور پر گٹھبب ریپوزٹری اینڈ پوائنٹس کے لیے آؤٹ باؤنڈ کنکشنز کو بلاک نہیں کرتے، جس سے میلوور قدیم نیٹ ورک دفاعی رکاوٹوں کو دور کر سکتا ہے۔
لیوم ٹیکنالوجیز کی سائبر سیکیورٹی تحقیق انجینئرنگ ڈیٹا کے مطابق، یہ اوبسکیویشن ٹیکنیک تھریٹ انٹیلی جنس اینالسٹس کے لیے C2 چینلز کا تعاقب اور بے اثر کرنا کافی حد تک مشکل بناتی ہے۔
ای آئی اور ایل ایل ایم انفراسٹرکچر کو کرپٹو جیکنگ کے لیے بنیادی مقاصد کیوں بنایا جاتا ہے؟
کاروباری مصنوعی ذہانت کی بنیادی ڈھانچہ کرپٹو جیکنگ خطرات کے لیے ایک انتہائی اونچی قیمت والی ہدف ہے کیونکہ اس کا بہت بڑا حسابی بینڈ ویتھ اور ڈیفالٹ سیکورٹی کنفگریشنز کمزور ہوتے ہیں۔ جب کمپنیاں بڑے زبان ماڈلز (LLMs) اور معاون مائکروسروسز کو تیزی سے لاگو کرتی ہیں، تو سیکورٹی پروٹوکولز اکثر ترقی کی رفتار کے ساتھ نہیں چلتے۔
ای آئی مینجمنٹ ٹولز جیسے LiteLLM تنظیموں کو متعدد فراہم کنندگان کے ماڈلز کے ذریعے API کالز کو ایک ساتھ مرکزی بنانے کی اجازت دیتے ہیں۔ جب ان سروسز کو مناسب ایکسیس کنٹرول لسٹس (ACLs) یا تصدیق کی رکاوٹوں کے بغیر براہ راست عوامی انٹرنیٹ پر متعارف کرایا جاتا ہے، تو حملہ آور منٹوں میں کھلے پورٹس کو اسکین کرتے ہیں اور ان کا استعمال کرتے ہیں۔
اس کے علاوہ، چونکہ AI کے کاموں کے لیے ڈیفالٹ طور پر زیادہ پروسیسنگ طاقت درکار ہوتی ہے، سسٹم ایڈمنسٹریٹرز پیچھے کے XMRig یا Iron مائننگ عملوں کی وجہ سے بڑھی ہوئی CPU/GPU استعمال کو فوراً نہیں پہچان سکتے، جس سے حملہ آور کو متاثرہ ہوسٹ مشینوں پر لمبا وقت تک رہنے کا موقع ملتا ہے۔
ٹیکنیکل موازنہ: کینٹو انکگنیٹو کیمپیئن میٹرکس
کینٹو انکگنیٹو کیمپین کے آپریشنل دائرہ کار اور خطرہ پروفائل کا جائزہ لینے کے لیے، نیٹ ورک سیکیورٹی ریسرچرز کے ذریعہ درج کیے گئے اہم خصوصیات نیچے دیے گئے ہیں۔
| کیمپین میٹرک | تفصیلات اور ٹیکنیکی پیرامیٹرز | اثر کی سطح |
| مرکزی پیلوزڈ | PoeLLM میلویئر XMRig اور Iron کرپٹو مائنرز کو ڈیپلوی کر رہا ہے | ہائی |
| مائننگ پول ہدف | کرپٹیکس (روسی زبان کا مائننگ سروس) | میڈیم |
| کل متاثرہ ہوسٹس | > دنیا بھر میں 3,400 اینٹرپرائز سرورز | ہائی |
| اچھی سرگرمی کے انفیکشنز | ایک ساتھ تقریباً 2,200 سرورز (جون 2026 کے درمیان) | ہائی |
| C2 اوبفوسکیشن طریقہ | جیٹھب پر ایٹلی کی شاعری کے جامد طور پر تبدیل کیے جانے کے ذریعہ اسٹیگنوجرافی | اہم |
| اصلی کمٹ کی تاریخ | 13 اپریل، 2026 | معلوماتی |
| مقصد کی بنیادی ڈھانچہ | LiteLLM، Gotenberg، Gitea، Ivanti Sentry کے اینٹرپرائز ٹولز | اہم |
| مقصودہ جغرافیائی علاقوں | ریاستہائے متحدہ امریکہ اور مغربی یورپ | ہائی |
| منسوب کیا گیا ایکٹر ماخذ | اطلاعات کے تجزیہ کے مطابق اطالوی بولنے والے سائبر جرائم گروپ | میڈیم |
کرپٹو جیکنگ میلویئر سے اینٹرپرائز انفراسٹرکچر کو کیسے محفوظ رکھیں
PoeLLM اور اس جیسے کرپٹو جیکنگ خطرات کو روکنے کے لیے نیٹ ورک کی دیکھ بھال، کمزوریوں کے انتظام اور بنیادی ڈھانچے کو مضبوط بنانے پر مبنی ایک فعال دفاعی حکمت عملی درکار ہے۔ اوپن سورس AI مائیکروسروسز کو ڈپلوی کرنے والے اداروں کو اپنے باہری حملے کے سطح کا جائزہ لینا چاہیے۔
-
سیکور ایکسپوزڈ AI سروسز اور مڈل ویئر
لائٹ ایل ایم، گوٹنبرگ یا گیٹیا جیسی یوٹیلٹی سروسز کو کبھی بھی مضبوط توثیق کے لیے بغیر کھلے انٹرنیٹ پر نہیں ڈپلوی کریں۔ سخت زیرو ٹرسٹ آرکیٹیکچر (ZTA) لاگو کریں، سروسز کو ورچوئل پرائیویٹ کلاؤڈز (VPCs) کے اندر الگ کریں، اور انتظامی انٹرفیسز کو محفوظ ورچوئل پرائیویٹ نیٹ ورکس (VPNs) یا شناخت-آگاہ پروکسیز کے پیچھے رکھیں۔
-
آؤٹ باؤنڈ نیٹ ورک ایجس فلٹرنگ لاگو کریں
پروڈکشن AI سرورز سے باہر کی نیٹ ورک ٹریفک کو روکیں۔ پروڈکشن ورک لودز عام طور پر GitHub جیسے باہری کوڈ ہوسٹنگ پلیٹ فارمز کے لیے بے رکاوٹ آؤٹ باؤنڈ HTTP/HTTPS رسائی کی ضرورت نہیں رکھتیں۔ ایگریس ٹریفک کو فلٹر کرکے اور ناشناں IP ڈیسٹینیشنز کو بلاک کرکے، اینٹرپرائز ٹیمیں میلویئر کو باہری ریپوزٹریز سے لائیو C2 ایڈریسز حاصل کرنے سے روکتی ہیں۔
-
عملیات کی نگرانی اور سسٹم میٹرکس
غیر مجاز پروسس بنیادی تخلیق کی نگرانی کے لیے اینڈ پوائنٹ ڈیٹیکشن اینڈ ریسپانس (EDR) حلز کو لاگو کریں۔
xmrig، iron-miner یا عارضی سسٹم ڈائریکٹریز (جیسے /tmp یا /var/tmp) سے نفاذ ہونے والے نامعلوم بیک گراؤنڈ اسکرپٹس سے متعلق غیر مجاز پروسس بائنریز کو نشان زد کریں۔-
زیانآور کاروباری سافٹ ویئر کو پچ کریں
انٹرنیٹ کے سامنے والے نیٹ ورک ایپلیکیشنز، جیسے کہ Ivanti Sentry، کوڈ ریپوزٹریز، اور کنٹینرائزڈ مائیکروسروسز کو باقاعدگی سے جانچیں اور ان کے پیچس لگائیں۔ محفوظ پیچس کو جلدی سے لاگو کرنے سے خطرناک فریقین کے ذریعہ ابتدائی رسائی کے لیے استعمال ہونے والے معلوم ریموٹ کوڈ ایکزیکیشن (RCE) ویکٹرز ختم ہو جاتے ہیں۔
سرخیوں کے پیچھے: کوکائن 5.0 آپ کے لیے کیا سمجھتا ہے
مارکیٹ کی خبریں تیزی سے تبدیل ہوتی ہیں — لیکن آپ اس پر جہاں عمل کرتے ہیں، وہ بھی اتنی ہی اہمیت رکھتا ہے۔ اس اکتوبر میں، کوکائن کوکائن 5.0 لانچ کرے گا، جس سے کوکائن ایک دوبارہ تعمیر شدہ پلیٹ فارم بن جائے گا۔ آپ کے لیے حقیقت میں کیا تبدیل ہو رہا ہے:
-
ہر چیز کے لیے ایک اکاؤنٹ۔ پرانے پلیٹ فارمز آپ کے پیسے کو الگ الگ "اسپاٹ"، "مارجن" اور "فیوچرز" اکاؤنٹس میں تقسیم کرتے تھے اور آپ سے یہ سمجھنے کی توقع کرتے تھے کہ اس کا سبب کیا ہے۔ KuCoin 5.0 کا یونیفائیڈ اکاؤنٹ اس مسئلے کو مکمل طور پر ختم کر دیتا ہے — ایک بار ڈپازٹ کریں، اور سب کچھ آسانی سے دستیاب ہو جائے گا (ابھی صرف وی آئی پیز کے لیے دستیاب)۔
-
اسٹاکس، انڈیسز، اور کمودیٹیز۔ KuCoin 5.0 کرپٹو کے باہر عالمی مارکیٹس میں توسیع کرتا ہے۔ جب کرپٹو پہلے کی طرح چلتا ہے اور ایکویٹیز میں اضافہ ہوتا ہے (یا اس کے برعکس)، تو آپ فیاٹ ریلز کے لیے برُوکر اکاؤنٹ کھولنے اور دنوں کا انتظار کرنے کے بجائے منٹوں میں تبدیلی کر سکتے ہیں۔
-
حقیقی دنیا کے اثاثے (RWA)۔ روایتی اثاثوں جیسے کہ کمرشلز کے لیے ٹوکنائزڈ ایکسپوژر، آپ کے کریپٹو اکاؤنٹ کے اندر۔ عالمی فنانس کا ایک سب سے تیزی سے بڑھ رہا شعبہ اب صرف اداروں کے لیے محدود نہیں — آپ اس تک اپنے ہی ٹریڈنگ بیلنس سے رسائی حاصل کرتے ہیں۔
-
سیکھتے ہوئے کمائیں۔ ٹریڈ کرنے کے لیے تیار نہیں؟ KCUSD آپ کے اسٹیبل کوائن کو روزانہ خودکار منافع بڑھانے والی سود فراہم کرتا ہے۔ 4 فیصد منافع کے لیے اپنے بے کار ڈپازٹ کو کام پر لگانے کا سب سے کم تنش والے طریقہ۔
-
ایک سادہ زبان میں AI اسسٹنٹ۔ سوالات پوچھیں، مارکیٹ کا حوالہ حاصل کریں، اور آپ جو دیکھ رہے ہیں اسے سمجھیں — پلیٹ فارم میں گھلے ملے، کوئی ٹیکنیکل الفاظ کی ضرورت نہیں۔
-
ایک ایسا ایپ جو دباؤ نہ ڈالے۔ تیز، صاف اور مسلسل — پہلے ٹیپ سے ہی آسان، ٹیوٹوریل کے بعد نہیں۔
-
سیفٹی جسے آپ چیک کر سکتے ہیں، صرف اعتماد نہیں کر سکتے۔ ایک MiCAR لائسنس یافتہ یورپی ادارہ، Proof of Reserves جو آپ خود تصدیق کر سکتے ہیں، اور بین الاقوامی طور پر سرٹیفائیڈ سیکورٹی (SOC 2 Type II، ISO 27001:2022)۔
کچھ منٹوں میں اپنا اکاؤنٹ بنائیں — اور اس پلیٹ فارم پر شروع کریں جو کریپٹو کے مستقبل کے لیے بنایا گیا ہے، نہ کہ جہاں یہ پہلے تھا۔
نتیجہ
کینٹو انکگنیٹو میلویئر کیمپیئن سائبر جرائم کی حکمت عملی میں ایک بڑی ترقی کو ظاہر کرتا ہے، جہاں خطرناک فریق ایکسپوڈ AI اور LLM سرور انفراسٹرکچر کو ہدف بناتے ہیں تاکہ چپکے سے کرپٹو جیکنگ کر سکیں۔ پوLLM میلویئر کو ڈپلوی کرکے اور چوری شدہ ہیش پاور کو روسی مائننگ پلیٹ فارم Kryptex پر ریوٹ کرکے، حملہ آوروں نے امریکہ اور مغربی یورپ کے تقریباً 3,400 سسٹمز کو کامیابی سے متاثر کر لیا ہے۔
اس مہم کو منفرد بنانے والا اس کا نیا کمانڈ اور کنٹرول (C2) میکانزم ہے، جو GitHub پر میزبانی کی جانے والی اسٹیگنوگرافک شاعریوں کا استعمال کرتا ہے تاکہ C2 سرور کے IP پتے آن لائن اپ ڈیٹ کیے جائیں اور معیاری سیکورٹی بلاکس سے بچا جا سکے۔ جبکہ صنعتی سطح پر مصنوعی ذہانت اور مائیکروسروسز آرکیٹیکچر کی منظوری تیزی سے بڑھ رہی ہے، عوامی API اینڈ پوائنٹس کو سیکور کرنا، آؤٹ باؤنڈ نیٹ ورک ایجس کو محدود کرنا، اور LiteLLM اور Ivanti Sentry جیسے زخمی سافٹ ویئر کو پچ کرنا وسائل کے استعمال سے بچنے کے لیے ضروری اقدامات ہیں۔
ڈیجیٹل اثاثوں کے ترقی پذیر منظر کو سمجھنا، ٹریڈنگ اور اثاثوں کو رکھنے کے لیے قابل اعتماد پلیٹ فارم منتخب کرتے ہوئے سیکورٹی کے ترقیات پر معلومات رکھنا درکار ہے۔ کوکائن بٹ کوائن، ایتھریم اور سینکڑوں کرپٹو اثاثوں کو محفوظ طریقے سے ٹریڈ کرنے کے لیے عالمی صارفین کو ایک محفوظ ماحول فراہم کرنے کے لیے صنعتی سطح پر سب سے بہترین سیکورٹی معیارات برقرار رکھنے کے لیے متعهد ہے۔
اکثر پوچھے جانے والے سوالات (FAQs)
کینٹو انکگنیٹو میلویئر کیمپیئن کا بنیادی مقصد کیا ہے؟
کانٹو انکگنیٹو کیمپین کا بنیادی مقصد غیر اجازت دی گئی کرپٹو جیکنگ ہے، جس میں Kryptex مائننگ پلیٹ فارم کے ذریعے مالی فائدہ حاصل کرنے کے لیے متاثرہ سرورز کی CPU اور GPU پروسیسنگ پاور کو ہک کر کے مونیرو اور آئرن جیسے کرپٹو کرنسیز کا مائننگ کیا جاتا ہے۔
PoeLLM میلور کس طرح سے سیکورٹی ڈیٹیکشن سے بچتا ہے؟
PoeLLM اپنے کمانڈ اور کنٹرول (C2) آئی پی ایڈریسز کو ایک عوامی گٹھبک ریپوزٹری پر میزبانی کی جانے والی استیگنوگرافک اطالوی شاعریوں سے حاصل کرکے سیکورٹی کے پتہ لگانے سے بچتا ہے، اور شاعری میں کلیدی الفاظ کو تبدیل کرکے روایتی ڈومین ناموں یا سٹیٹک آئی پی کے بغیر نئے آئی پی ایڈریسز کا حساب لگاتا ہے۔
کانتو انکگنیٹو کس سافٹ ویئر ایپلیکیشنز کو بنیادی طور پر ہدف بناتا ہے؟
کیمپین بنیادی طور پر انٹرنیٹ کے ساتھ جڑے ہوئے کاروباری ایپلیکیشنز اور مائیکروسروسز، جیسے LiteLLM (ایک AI پروکسی ٹول)، Gotenberg (ایک دستاویز تبدیلی انجن)، Gitea (ایک خود میزبان کوڈ ریپوزٹری سروس)، اور Ivanti Sentry (ایک موبائل نیٹ ورک سیکورٹی گیٹ وے) کو ہدف بناتا ہے۔
کرپٹیکس کیا ہے، اور اس حملے میں پلیٹ فارم کو براہ راست ہیک کیا گیا تھا؟
کرپٹیکس ایک روسی زبان کا کرپٹو کرنسی مائننگ پلیٹ فارم اور خودکار ادائیگی سروس ہے؛ اسے خود ہیک نہیں کیا گیا، بلکہ اسے مائننگ پول کے طور پر استعمال کیا گیا جہاں خطرناک فریقین نے متاثرہ سرورز سے حاصل کردہ چوری شدہ ہیش پاور کو ہدایت دی۔
نیٹ ورک ایڈمنس کیسے طے کر سکتے ہیں کہ کوئی AI سرور PoeLLM کے ذریعے متاثر ہے؟
ادارہ جات غیر متوقع CPU/GPU استعمال میں اضافہ، سسٹم پروسیسز میں غیر اجازت یافتہ مائنز جیسے XMRig کی تلاش، اور باہری کوڈ ریپوزٹریز یا تصدیق نہ ہونے والے IP پتے کے ساتھ مشکوک کنکشنز کے لیے آؤٹ باؤنڈ نیٹ ورک ٹریفک کی نگرانی کر کے ممکنہ انفیکشنز کی شناخت کر سکتے ہیں۔
عہد نامہ
یہ آرٹیکل صرف معلوماتی مقاصد کے لیے ہے اور یہ مالی، قانونی یا سرمایہ کاری کی مشورت نہیں ہے۔ کسی بھی پلیٹ فارم پر ڈیجیٹل اثاثوں کے ساتھ تعامل کرنے یا کرپٹو کرنسی ٹریڈنگ میں شامل ہونے سے پہلے ہمیشہ اپنی خود کی تحقیق کریں۔
ڈس کلیمر: یہ صفحہ آپ کی سہولت کے لیے AI ٹیکنالوجی کا استعمال کرتے ہوئے ترجمہ کیا گیا ہے۔ سب سے درست معلومات کے لیے، اصل انگلش ورژن سے رجوع کریں۔