

اکتوبر 2026 میں بیننس ہیک: کیسے ایک EIP-7702 ایکسپلوٹ نے ہاٹ والٹس سے اربوں ڈالر خالی کر دیے
تعارف
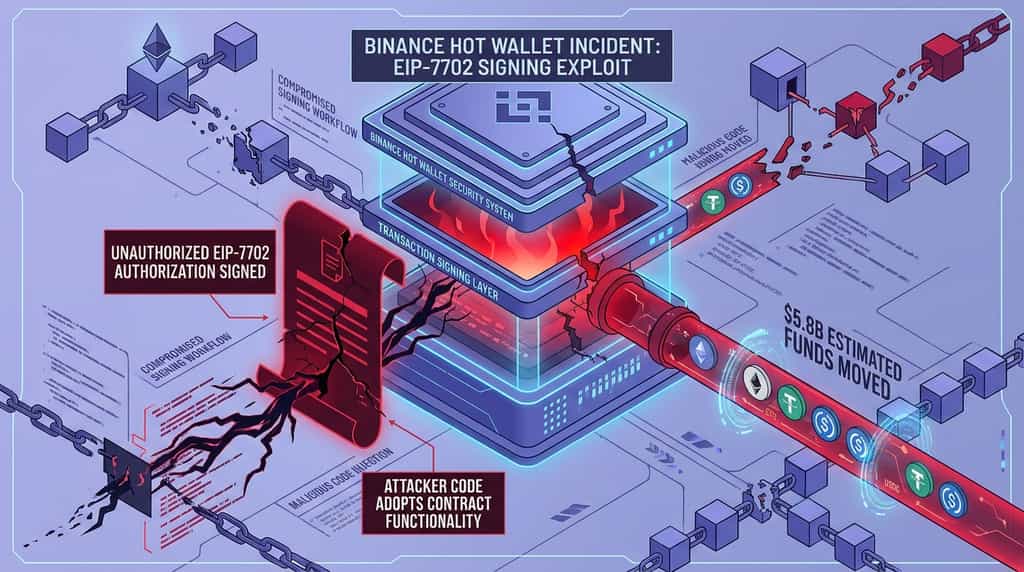
30 اکتوبر، 2026 کو بینانس ہاٹ والٹس کو لے کر ایک بڑا سیکورٹی واقعہ، EIP-7702، ٹرانزیکشن-سائننگ انفراسٹرکچر، اور کراس پلیٹ فارم سیکورٹی کوآرڈینیشن کے خطرات کے بارے میں سوالات اٹھا رہا ہے۔ اس واقعے میں EIP-7702 کی متعدد اتھارائزیشن درخواستوں کا سلسلہ شامل تھا جنہوں نے بینانس سے منسلک والٹس سے غیر مجاز اثاثوں کے ٹرانسفر کو ممکن بنایا۔ آن چین ابتدائی تخمینوں کے مطابق، کئی نیٹ ورکس پر منتقل کیے گئے اثاثوں کی قیمت تقریباً 5.8 ارب ڈالر تھی، حالانکہ یہ رقم بینانس کے تصدیق شدہ خالص نقصان سے متاثر نہیں ہونی چاہئے۔
ایک واقعہ ایک اہم فرق کو واضح کرتا ہے: EIP-7702 ایتھریم پروٹوکول کی ایک خصوصیت ہے جو اسمارٹ اکاؤنٹ فنکشنلٹی کی حمایت کے لیے ڈیزائن کی گئی ہے، نہ کہ ایک کمزوری جو اس کا استعمال کرنے والے ہر والٹ کو خودکار طور پر خطرے میں ڈال دے۔ رپورٹ کی گئی خرابی مزیدار اور اجازت دینے کے عمل میں ملوث لگتی ہے۔ بیننس نے کہا کہ وہ نقصانات کو کور کرے گا، ڈپازٹ اور نکالنے کو عارضی طور پر روک دے گا، اور سیکیورٹی چیکس شروع کر دیے ہیں۔ اس کے درمیان، اسٹیبل کوائن جاری کرنے والے اور بلاک چین ایکو سسٹم کے شرکاء نے اس واقعہ سے منسلک اثاثوں کو فریز یا محفوظ کرنے کے اقدامات کیے۔
اکتوبر 2026 کے بائننس ہاٹ والٹ واقعہ کیسے پیش آیا؟
رپورٹ کی گئی حملے میں ایک بائننس ہاٹ والٹ کے ذریعے دستخط کیے گئے غیر اختیاری EIP-7702 اثبات شامل تھے، جن کے ذریعے حملہ آور کنٹرول کردہ کوڈ نے اثاثوں کے ٹرانسفر شروع کیے۔ دستیاب آن-چین تجزیہ ترانسفر دستخط کے عمل میں خرابی کی طرف اشارہ کرتا ہے، حالانکہ ابتدائی رپورٹس کے ظہور کے وقت بائننس نے ایک نہایت تکنیکی تحقیق جاری نہیں کی تھی۔
س3 Bitfish، کوبو کے مانیق بانی کے تجزیہ کے مطابق، واقعہ تقریباً 4:20 صبح UTC+8 شروع ہوا۔ 50 اجازت درخواستوں والی ایک لین دین آن چین پر براڈکاسٹ کی گئی۔ ان درخواستوں کو بائننس ہاٹ والٹ کے ساتھ جڑے پرائیویٹ کی کے ذریعے دستخط کیا گیا۔ کچھ منٹوں کے بعد، اثاثے والٹ سے بیچ بیچ میں نکلنے لگے۔
تجزیہ نے ایک ایسا احکامات پروگرام بیان کیا جس کا تنگ تعین شدہ فنکشن تھا: یہ ایک مخصوص کنٹرولر کو پہچانتا تھا اور اثاثوں کے ٹرانسفر کو انجام دیتا تھا۔ 50 درخواستوں میں ترتیب وار ٹرانزیکشن نانسز تھیں، جس سے احکامات کو تب اثر میں لایا جا سکتا تھا جب ترتیب والٹ کی موجودہ حالت سے ملتی جلتی تھی۔ رپورٹ میں مین آپریشن سے پہلے دو ٹیسٹ ٹرانزیکشنز کا بھی ذکر تھا، جس سے یہ ظاہر ہوتا ہے کہ حملہ آور نے ٹرانسفر کے عمل کو پہلے سے تیار کر لیا تھا۔
EIP-7702 نے غیر اختیاری ٹرانسفرز کو کیسے ممکن بنایا؟
EIP-7702 کسی باہری مالک اکاؤنٹ (EOA) کو ایک مخصوص کوڈ ایڈریس کو انتظام دے کر عارضی طور پر اسمارٹ کنٹریکٹ فنکشنلیٹی اختیار کرنے کی اجازت دیتا ہے۔ یہ سہولت ایتھریم کے پیکٹرا اپگریڈ کا حصہ کے طور پر متعارف کرائی گئی ہے اور اس کا مقصد اکاؤنٹ کے زیادہ لچکدار رویے، جیسے بہتر والٹ تجربات اور پروگرامیبل ٹرانزیکشن انجام دینا، فراہم کرنا ہے۔
EIP-7702 کے تحت، اکاؤنٹ ایک ایسی اجازت دیتا ہے جو اکاؤنٹ کے ماحول میں نفاذ کے لیے کوڈ کو متعین کرتی ہے۔ اس سے بیچڈ آپریشنز اور زیادہ پیچیدہ ٹرانزیکشن فلوز جیسے فنکشنز فعال ہو سکتے ہیں۔ تاہم، یہ اجازت حفاظتی طور پر حساس ہے: اگر کوئی صارف یا والٹ غلط اجازت پر دستخط کر دے، تو متعین کردہ کوڈ ایسے افعال کرنے کی صلاحیت حاصل کر سکتا ہے جو دستخط کرنے والے نے نہیں سوچے تھے۔
بائننس کے واقعے میں، رپورٹ کی گئی فکر یہ نہیں تھی کہ EIP-7702 خود توڑ دیا گیا ہے۔ اس کے بجائے، دستیاب تجزیہ یہ ظاہر کرتا ہے کہ دستخط کا نظام غیر مجاز درخواستوں کے ایک مجموعے کو منظور کر سکتا ہے۔ بلاکائیڈ کے سی ای او ایدو بن ناتن نے کہا کہ یہ واقعہ نجی کلید کی براہ راست چوری کے بجائے ایک متاثرہ دستخط نظام سے شروع ہو سکتا ہے۔ بائننس نے حوالہ دیے گئے رپورٹ میں حملے کا درست طریقہ تصدیق نہیں کیا تھا۔
یہ فرق اہم ہے۔ ایک پرائیویٹ کلید پلیٹ فارم کی حفاظت میں رہ سکتی ہے جبکہ ایک متاثرہ سائننگ ورک فلو کو ایک خطرناک لین دین کو منظور کرنے کے لیے مانیپولیٹ کیا جا سکتا ہے۔ اس لیے سیکورٹی کنٹرولز صرف یہ تصدیق کرنے چاہئیں کہ لین دین کس نے یا کیا سائن کیا ہے، بلکہ یہ بھی کہ لین دین کا مقصد، اختیار کا دائرہ، کوڈ اور مقصدی اثر قانونی ہیں۔
کتنی رقم منتقل کی گئی؟
آن-چین حرکات کی بنیاد پر ابتدائی تخمینوں کے مطابق، متعدد نیٹ ورکس کے ذریعے ٹرانسفر کیے گئے اثاثوں کی کل قیمت تقریباً 5.8 ارب ڈالر ہے، لیکن ٹرانسفر کی گئی رقم ضروری طور پر نہایت مالی نقصان نہیں ہے۔ اثاثوں کی قیمتیں متغیر ہوتی ہیں، کچھ ٹرانسفرز جمدا ہو سکتے ہیں، اور واقعے کا مکمل پہلو بائننس اور متعلقہ تحقیقات کاروں کی طرف سے تصدیق کی ضرورت ہے۔
بفش کی اسی تجزیہ میں ETH، USDT، USDC اور دیگر ٹوکنز کے ساتھ بڑے ٹرانسفرز کا ذکر کیا گیا۔ اس نے یہ بھی رپورٹ کیا کہ اثاثے ethereum اور tron کے درمیان منتقل ہوئے، جبکہ بٹ کوائن والٹ کی الگ حرکت اب تک تصدیق شدہ نہیں ہے کہ وہ واقعہ سے منسلک تھی یا بائننس کی طرف سے ایک ایمرجنسی ٹرانسفر تھی۔ یہ فرق اہم ہے کیونکہ صرف آن-چین ٹرانسفر سے ثابت نہیں ہوتا کہ اثاثہ چوری ہوا تھا۔
تجزیہ مزید یہ بھی بتاتا ہے کہ حملہ آور نے اسٹیبل کوائن جاری کنندگان کے ذریعے ممکنہ طور پر جمود کیے جانے والے اثاثوں کو مختلف کنٹرول خصوصیات والے اثاثوں میں منتقل کرنے کی کوشش کرتے ہوئے تیزی سے تبدیلی کی سرگرمیاں کیں۔ رپورٹس کے مطابق، ٹیتیر، سرکل اور دیگر جاری کنندگان نے واقعہ کے جواب کے دوران کچھ متعلقہ ٹوکنز کو جمود کر دیا۔ ان ابتدائی اعداد و شمار کو مکمل اور آڈٹ شدہ نقصان کے بیان کے طور پر نہیں بلکہ ترقی پذیر تخمینوں کے طور پر لینا چاہئے۔
بائننس نے سیکورٹی واقعہ کے جواب میں کیا کیا؟
بائننس کی فوری پاسداری میں ڈپازٹ اور نکالنے کو روکنا، سیکیورٹی چیکس کرنا، متاثرہ اثاثوں کا تعاقب کرنا، اور دیگر صنعت کے شرکاء کے ساتھ تعاون کرنا شامل تھا۔ ایکسچینج نے بھی کہا کہ وہ حادثے کی وجہ سے ہونے والے نقصانات کو اپنے ذمے لے گا، جبکہ صارفین کے فنڈز محفوظ رہے کی تاکید کی۔
بائننس کے سہری سی ای او یی ہی کے مطابق، بائننس نے اپنی ٹیمز کے ذریعے واقعہ کی تحقیق، متعلقہ اثاثوں کو جمود کرنے اور قانون نافذ کرنے والے اداروں کے ساتھ تنظیم کے دوران ڈپازٹ اور نکالنے کو عارضی طور پر روک دیا۔ یی ہی نے کہا کہ کمپنی حملے کے باعث ہونے والے مکمل نقصانات کو قبول کرے گی اور تحقیق مکمل ہونے کے بعد ایک تفصیلی واقعہ جائزہ جاری کرے گی۔ وہ نے صارفین کو بائننس کے باقاعدہ چینلز سے معلومات پر انحصار کرنے کی تجویز بھی دی۔
عارضی سروس کی روک تھام ایک احتیاطی سیکورٹی اقدام تھا۔ ایک فعال تحقیق کے دوران ڈپازٹ اور نکالنے کو روکنا پلیٹ فارم کو والٹ کی مکملیت کا جائزہ لینے، ٹرانزیکشن سائننگ سسٹمز کا جائزہ لینے، اور ٹیمیں مشکوک ٹرانسفرز کا تعاقب کرتے ہوئے عدم یقین کو کم کرنے میں مدد کر سکتا ہے۔ یہ ان صارفین کے لیے بھی پریشانی پیدا کر سکتا ہے جنہیں اثاثوں کو منتقل کرنے کی ضرورت ہوتی ہے، جس سے وقت پر اور واضح مواصلات اہم ہو جاتی ہے۔
بیننس نے صارفین کے فنڈز کے بارے میں کیا کہا؟
بیننس نے کہا کہ صارفین کے فنڈز محفوظ رہے اور وہ حادثے کے نتیجے میں ہونے والے نقصانات کو پورا کریں گے۔ یہ ایک کمپنی کا یقین دہانی اور معاوضہ کا عہد تھا، جو مکمل ٹیکنیکل تحقیق یا آخری نقصان کا مستقل طور پر تصدیق شدہ اکاؤنٹنگ کا متبادل نہیں تھا۔
یی ہی نے کہا کہ بینانس صارفین کے فنڈز کی حفاظت کی تصدیق کے لیے سیکورٹی اسکین کر رہا ہے۔ اس نے حادثے سے متعلقہ اثاثوں کو جمود کرنے میں دیگر صنعت کے شرکاء کی جانب سے کیے گئے ترقیات کا حوالہ بھی دیا اور باقی FDUSD کی تلاش میں مدد کے لیے فرسٹ ڈیجیٹل سے اپیل کی۔
بائننس کا عوامی موقف تین حصوں پر مشتمل تھا: صارفین کے بیلنسز کی حفاظت، دستخط اور والٹ سسٹمز کی تحقیق، اور متاثرہ اثاثوں کے انتقال کو روکنے کے لیے باہری افراد کے ساتھ تعاون۔ کمپنی نے کہا کہ تحقیق مکمل ہونے کے بعد وہ مزید تفصیلات فراہم کرے گی۔ اس رپورٹ کے شائع ہونے تک، بالکل ٹیکنیکل وجوہات اور آخری مالی اثرات کو غیر محفوظ سمجھا جانا چاہیے۔
دیگر کرپٹو کمپنیوں اور پروٹوکولز نے کیسے رد عمل ظاہر کیا؟
ایک واقعہ نے اسٹیبل کوائن جاری کنندگان، ڈیفی جوکھم ٹیموں، اور بلاک چین ایکو سسٹم کے شرکاء سے مربوط جواب کو فروغ دیا۔ ان کے اقدامات میں اثاثوں کو جمود کرنا، قرضہ دینے والے مارکیٹس میں سرگرمیوں پر پابندی لگانا، اور متاثرہ پتے سے متعلق ٹوکنز کو کنٹرول شدہ ذخیرہ میں منتقل کرنا شamil تھا۔
ایو نے مارکیٹس کو کیوں فریز کیا؟
ایو کا خطرہ کا جواب اپنے قرضہ مارکیٹس کے ذریعے ممکنہ ایکسپوژر کو محدود کرنے پر مرکوز تھا۔ رپورٹس کے مطابق، لیما رسک، ایو لیبس اور دیگر شرکاء نے حملہ آور کے پتے اور متعلقہ قیمت فیڈز کی نگرانی کرتے ہوئے گارڈین کنٹرولز کا استعمال کرکے بڑی تعداد میں مارکیٹس کو فریز کرنے کا فیصلہ کیا۔
رپورٹس میں کہا گیا کہ اس اقدام میں Aave V3 پر 16 نیٹ ورکس پر 175 ریزرو قسمیں اور Aave V4 کے چار سپوکس پر 117 ریزرو شامل تھے۔ ایو نے بتایا کہ متاثرہ فنڈز کے منتقل ہونے کے بعد جب تک کہ ان کی حرکت مستحکم نہ ہو جائے اور متعلقہ خطرات کا جائزہ لے لیا جائے، تب تک مارکیٹس کو مرحلہ وار دوبارہ کھولنے کے لیے تجویز کیا جائے گا۔
فریز کیے گئے مارکیٹس میں ایسے اثاثوں کے ساتھ متعلقہ اضافی قرض دینے اور قرض لینے کی سرگرمیوں کو محدود کیا جا سکتا ہے جو سیکورٹی واقعہ کا شکار ہو سکتے ہیں۔ یہ ایک خطرہ روکنے کا اقدام ہے، نہ کہ یہ اعلان کہ پروٹوکول سے منسلک ہر اثاثہ یا صارف متاثر ہو چکا ہے۔ عارضی پابندیاں عام صارفین کو بھی متاثر کر سکتی ہیں، جس کی وجہ سے نگرانی اور ایک کنٹرولڈ دوبارہ شروع کرنے کا عمل اہم ہے۔
اربٹرم نے متعلقہ اثاثوں کے ساتھ کیا کیا؟
اریٹرم کے سیکورٹی کونسل نے واقعہ سے متعلقہ اثاثوں کو محفوظ کرنے کے لیے اقدامات کیے جو اریٹرم ون پر محفوظ تھے۔ رپورٹ کے مطابق، کونسل نے واقعہ سے منسلک پتے سے 74,559,805 ARB اور 8,425 ETH ایک درمیانی رکھائی والٹ میں منتقل کر دیا۔
اربیٹرم نے کہا کہ یہ آپریشن ٹیکنیکل جائزے اور نیٹ ورک کی سیکورٹی اور حکمرانی کے ذمہ داریوں کو مد نظر رکھتے ہوئے کیا گیا۔ رپورٹ میں کہا گیا کہ یہ اقدام دیگر اربیٹرم صارفین یا ایپلیکیشنز کو متاثر نہیں کیا، اور اثاثے صرف مزید سیکورٹی کونسل کے اقدام یا اربیٹرم ڈی او اے حکمرانی ووٹ کے ذریعے ہی دوبارہ منتقل کیے جا سکتے ہیں۔
یہ جواب بتاتا ہے کہ ایک بلاک چین ایکو سسٹم کس طرح حکومتی اور فوری سیکورٹی مکانزمز کا استعمال کر کے کسی خاص واقعے میں اثاثوں کا تحفظ کر سکتا ہے۔ یہ تیز رفتار مداخلت، صارف کی ملکیت، ڈی سینٹرلائزیشن، اور شفاف حکومت کے درمیان توازن کے بارے میں اہم سوالات بھی اٹھاتا ہے۔ ایسے اقدامات کو پروٹوکول کے شائع شدہ قواعد اور واقعے کے حالات کے تناظر میں جانچنا چاہیے۔
بائننس صارفین کو نقصان کی ادائیگی کیسے کرے گا؟
بیننس نے کہا کہ وہ حادثہ کے باعث ہونے والے مکمل مالی نقصان کو اپنے ذمے لے لے گی، جس کا مطلب ہے کہ اگر کمپنی کا عہد پورا ہوتا ہے تو متاثرہ صارفین کے بیلنس کو کمی کا بوجھ نہیں اٹھانا پڑے گا۔ معاوضہ کا بیان 30 اکتوبر کو سہ رکنی سی ای او یی ہی نے دیا، جس کے ساتھ ڈپازٹ اور نکالنے کی عارضی روک لگا دی گئی۔
بیننس نے سیکورٹی واقعہ کی وجہ سے ہونے والے تمام نقصانات کو کور کرنے کا عہد کیا ہے۔ کمپنی نے کہا کہ وہ متعلقہ اثاثوں کو جمود کرنے پر کام کر رہی ہے اور قانون نافذ کرنے والے اداروں کے ساتھ تعاون کر رہی ہے۔ تحقیق کے بعد ایک مکمل واقعہ جائزہ لینے کی توقع تھی۔
دو الگ مالی سوالات پر غور کیا جانا چاہیے۔ پہلا سوال متاثرہ والٹس سے منتقل کیے گئے اثاثوں کی قیمت ہے۔ آن چین کے ابتدائی اندازے کے مطابق، کئی نیٹ ورکس پر یہ رقم تقریباً 5.8 ارب ڈالر ہے۔ دوسرا سوال، جامد اثاثوں، واپس حاصل کیے گئے فنڈز، اور کسی بھی ایسے اثاثے جو حملہ آور کے لیے غیر دستیاب رہے، کو مدنظر رکھتے ہوئے صاف نقصان ہے۔ ان اعداد و شمار کو ایک جیسا نہیں سمجھنا چاہیے۔
ایسٹسز کو فریز کرنے کی صلاحیت نہایت مالی اثر کو کم کر سکتی ہے، لیکن اس کا مطلب یہ نہیں کہ ہر منتقل کیا گیا ٹوکن بائننس کو واپس آ گیا ہے۔ کچھ ایسٹسز کنٹرولڈ والٹس میں رہ سکتے ہیں جب تک متعلقہ افراد اپنے پروسیجرز مکمل نہیں کر لیتے۔ اس لیے، بائننس کا صارفین کے تحفظ کے لیے نقصانات کو کور کرنے کا عزم اہم ہے، لیکن آخری ریکانسیلیشن اور عملدرآمد کی تفصیلات بھی اہم ہیں۔
صارفین کو سروس کی بحالی، اکاؤنٹ بیلنس اور آخری واقعہ رپورٹ کے بارے میں معلومات کے لیے Binance کے سرکاری اعلانات کا پیروی کرنا چاہیے۔ وہ غیر سرکاری پیغامات پر انحصار نہیں کرنا چاہیے جو معاوضہ، والٹ کی واپسی یا خصوصی اکاؤنٹ تصدیق کا دعویٰ کرتے ہوں۔ اصل معاوضہ عمل پلیٹ فارم کے مقررہ چینلز کے ذریعے جاری کیا جائے گا۔
نتیجہ
اکتوبر 2026 کا بیننس سیکیورٹی واقعہ ان آپریشنل خطرات کو سامنے لایا جو ایسے ٹرانزیکشن سائننگ سسٹمز اور طاقتور والٹ اتھارائزیشن فیچرز جیسے EIP-7702 کے درمیان تفاعل سے پیدا ہو سکتے ہیں۔ ابتدائی آن چین تجزیہ نے بیننس سے منسلک ہاٹ والٹس سے 50 اتھارائزیشن درخواستوں اور بڑے اثاثوں کے ٹرانسفر کا ذکر کیا۔ تاہم، حملے کا درست طریقہ اور آخری صاف نقصان تحقیق کے مطابق رہا۔
بائننس نے ڈپازٹ اور نکالی کو روک دیا، سیکورٹی چیکس کیے، باہری طرفین کے ساتھ تعاون کیا، اور نقصانات کو کور کرنے کا عہد کیا۔ اسٹیبل کوائن جاری کنندگان نے متعلقہ اثاثوں کو فریز کر دیا، ایو نے متعدد مارکیٹس میں سرگرمیوں پر پابندی لگا دی، اور آرٹیبٹرم کے سیکورٹی کونسل نے متعلقہ اثاثوں کو ایک کنٹرولled والٹ میں منتقل کر دیا۔ ان اقدامات نے ڈیجیٹل اثاثوں کے ایکو سسٹم میں تیزی سے تعاون کی اہمیت کو ظاہر کیا۔
بڑے پیمانے پر سیکیورٹی کا سبق یہ ہے کہ پرائیویٹ کی کی حفاظت کو ٹرانزیکشن لیول کی تصدیق، سخت اجازت کنٹرولز، مستقل دستخط کی منظوری، لگاتار نگرانی، اور ٹیسٹ کیے گئے واقعات کے جواب کے طریقہ کاروں کے ذریعے سپورٹ کیا جانا چاہیے۔ EIP-7702 ایک پروٹوکول فیچر ہے جس کے قانونی اکاؤنٹ-ابسٹرکشن استعمالات ہیں، لیکن اس کی سیکیورٹی والٹس اور ایپلیکیشنز کے طریقہ کار پر منحصر ہے۔ ایکسچینجز، ڈویلپرز اور صارفین سب کا بڑھتے ہوئے پروگرامیبل والٹس کے ساتھ جڑے خطرات کو کم کرنے میں کردار ہے۔
اکثر پوچھے جانے والے سوالات
کیا بائننس کا اکتوبر 2026 کا واقعہ EIP-7702 میں ایک کمزوری کی وجہ سے ہوا؟
دستیاب رپورٹس نے بائننس کے ٹرانزیکشن سائننگ عمل میں ممکنہ خرابی کی طرف اشارہ کیا، EIP-7702 پروٹوکول میں تصدیق شدہ خامی کے بجائے۔ بائننس نے حوالہ دیے گئے اپڈیٹس میں ایک نہایت ٹیکنیکل تحقیق جاری نہیں کی، اس لیے درست بنیادی وجوہات تصدیق شدہ نہیں رہیں۔
2. EIP-7702 کیا ہے؟ سادہ الفاظ میں؟
EIP-7702 ایک ایتھریم بہتری پیشکش ہے جو باہری ملکی اکاؤنٹ کو دستخط شدہ اجازت کے ذریعے مخصوص اسمارٹ کنٹریکٹ کوڈ کو انجام دینے کی اجازت دیتی ہے۔ یہ والٹ کی زیادہ لچکدار فنکشنلیٹی کو سپورٹ کرتا ہے، لیکن صارفین اور پلیٹ فارمز کو متعلقہ کوڈ اور اجازتوں کی تصدیق دھیرے سے کرنی چاہئیے۔
کیا بینانس نے کہا تھا کہ وہ متاثرہ صارفین کو معاوضہ دے گی؟
ہاں۔ بائننس کے سہ-سی ای او یی ہی نے 30 اکتوبر، 2026 کو کہا کہ بائننس واقعہ کے نتیجے میں ہونے والے تمام نقصانات کو کور کرے گی۔ کمپنی نے بھی کہا کہ وہ واقعہ کی تحقیق کر رہی ہے اور تحقیق کے بعد ایک مکمل جائزہ جاری کرے گی۔
عہد نامہ
یہ عام بازار کی معلومات، جو ممکنہ طور پر تیسرے طرف کے، تجارتی یا سپانسر شدہ ذرائع سے ہیں، صرف حوالہ اور تعلیمی مقاصد کے لیے فراہم کی گئی ہیں اور یہ مالیاتی یا سرمایہ کاری کی مشورت، پیشکش، دعوت یا ضمانت نہیں ہیں۔ ہم اس کی درستگی، مکملیت، قابل اعتمادی اور نتیجہ میں ہونے والے کسی بھی نقصان کے لیے ذمہ داری قبول نہیں کرتے۔ سرمایہ کاری/ٹریڈنگ خطرناک ہے؛ ماضی کا اداء مستقبل کے نتائج کی ضمانت نہیں دیتا۔ صارفین کو تحقیق کرنی چاہیے، عقلمندی سے فیصلہ کرنا چاہیے اور مکمل ذمہ داری لینی چاہیے۔ مزید تفصیلات کے لیے، براہ راست KuCoin کے استعمال کی شرائط اور خرابی کا اعلان دیکھیں۔
ڈس کلیمر: یہ صفحہ آپ کی سہولت کے لیے AI ٹیکنالوجی کا استعمال کرتے ہوئے ترجمہ کیا گیا ہے۔ سب سے درست معلومات کے لیے، اصل انگلش ورژن سے رجوع کریں۔