

Як Ethereum прискорює свій графік до квантової безпеки?
Вступ
Швидкий розвиток квантових обчислень створює теоретичну довгострокову загрозу для традиційних криптографічних систем, включаючи публічно-ключову криптографію, яка забезпечує безпеку блокчейн-мереж. Недавно співзасновник Ethereum Віталік Бутерін значно змінив свою позицію, висловивши сильний оптимізм щодо швидшого та більш структурованого шляху до досягнення квантової стійкості для мережі Ethereum. Ця зміна зосереджена на ново запропонованих криптографічних та архітектурних коригуваннях, які зможуть захистити кошти користувачів і смартконтракти ще до того, як квантове обладнання досягне масштабу, здатного порушити сучасну еліптично-криву криптографію.
Основні висновки
Віталік Бутерін зайняв все більш оптимістичну позицію щодо прискорення переходу Ethereum на квантово-стійку криптографію, що спонукається останніми дослідженнями більш ефективних криптографічних примітивів та шляхів оновлення протоколу.
-
Основна зміна: Останні криптографічні дослідження свідчать, що перехід ethereum на квантово-безпечні структури може бути здійснений набагато швидше і з меншою кількістю операційних обмежень, ніж раніше оцінювалося.
-
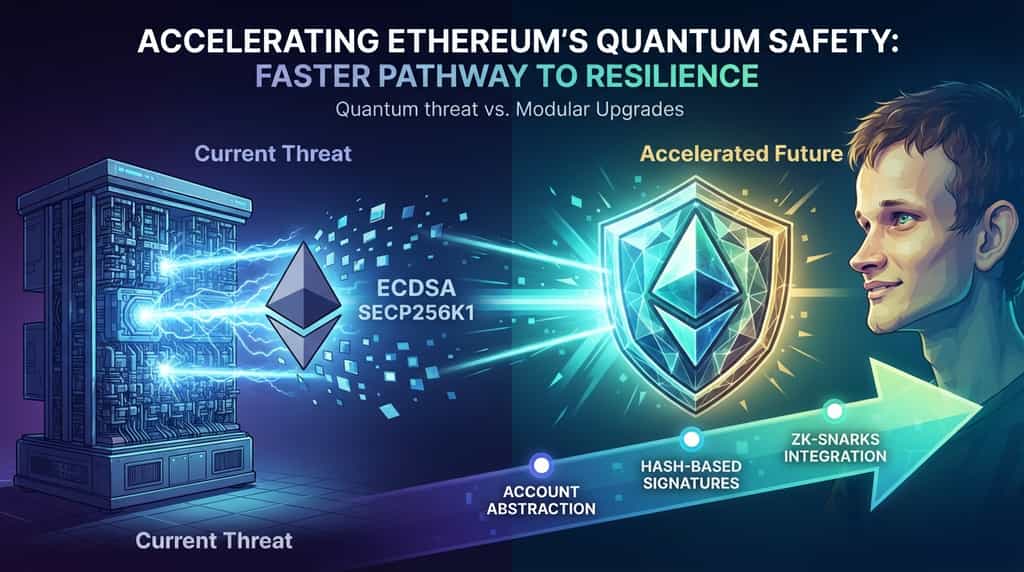
Модель загроз: квантові комп’ютери створюють ризик завдяки алгоритмам, таким як алгоритм Шора, який може зворотно відновити криптографічні хеш-функції та приватні ключі, отримані зі стандартних підписів на основі еліптичних кривих (наприклад, ECDSA).
-
Пропоновані рішення: мережа досліджує безстановість, підписи на основі хешів та просунуті агрегатори доказів із нульовим розголошенням, які мінімізують накладні витрати на оновлення криптографії, стійкої до квантових обчислень.
-
Вплив на розклад: Хоча повна міграція вимагає ретельного тестування та форків, нові модульні стратегії реалізації можуть захистити акаунти користувачів на роки раніше, ніж передбачалося при оновленні застарілих систем.
Чому квантовий опір є терміновим для блокчейн-мереж?
Блокчейни використовують асиметричну криптографію для захисту коштів користувачів, підтвердження транзакцій і забезпечення того, що лише власник приватного ключа може авторизувати переказ. Стандартні мережі, такі як ethereum, зараз використовують ECDSA (Elliptic Curve Digital Signature Algorithm) secp256k1 для підпису транзакцій. Хоча ці криптографічні примітиви обчислювально безпечні проти класичних комп’ютерів, вони вразливі до квантових комп’ютерів достатнього розміру кюбітів і здатності до корекції помилок, що виконують алгоритм Шора.
Достатньо потужний квантовий комп’ютер зможе вивести приватний ключ із публічно виставленого публічного ключа. Оскільки адреси блокчейну часто розкривають публічні ключі під час вихідних транзакцій — або зберігають їх відкритими в історичних станах реєстру, незахищена мережа зіткнеться з катастрофічним порушенням реєстру. Відповідно, основні розробники та дослідники пріоритетно працюють над пошуком шляхів оновлення, які захистять протокол до того, як квантове обладнання досягне криптографічно значущих віх.
Що змінилося в погляді Віталіка Бутеріна на квантові таймлайни?
Історично перехід великої платформи смартконтрактів на квантово-стійкі алгоритми вважався багатодесятирічною інженерною перешкодою. Альтернативи післяквантової криптографії (PQC) — такі як схеми на основі ґраток або станово-орієнтовані підписи на основі хеш-функцій — традиційно страждають від надзвичайно великих розмірів підписів, високих витрат газу на перевірку та складних вимог до управління ключами, що може збільшити стан блокчейну.
Останні теоретичні прориви та модульні профокольні дизайни змінили цей погляд. Дослідження щодо стислих доказів із нульовим розголошенням, аккумуляторів на основі STARK та оптимізованих хеш-основаних схем підпису вказують, що ethereum може інкрементально впроваджувати оновлення, стійкі до квантових атак. Замість того, щоб негайно здійснювати громіздке криптографічне оновлення всієї мережі, розробники можуть впроваджувати локалізовані компоненти протоколу та шари абстракції акаунтів, які поступово виводять з експлуатації вразливі схеми підпису, не порушуючи пропускну здатність чи децентралізацію.
Як Ethereum здійснить оновлення, стійкі до квантових обчислень?
Оновлення децентралізованої мережі масштабу Ethereum вимагає уважної координації, планування зворотної сумісності та багаторічних етапів тестування. Стратегія переходу ґрунтується на кількох фундаментальних стовпах:
-
Абстракція акаунту (ERC-4337): Шляхом масового впровадження смартконтрактних гаманців користувачі зможуть поступово перейти з моделей безпеки на базі власних ключів ECDSA на квантово-стійкі перевірки підписів, не змінюючи при цьому основний консенсусний шар.
-
Підписи на основі хеш-функцій: алгоритми, такі як SPHINCS+ або XMSS, забезпечують сильні гарантії безпеки на основі хеш-функцій, а не числових припущень, хоча оптимізація розміру підписів залишається активною галуззю досліджень.
-
Інтеграція доказу із нульовим розголошенням: шари ZK-rollup та нативні протові докази можуть групувати та перевіряти складні криптографічні докази поза ланцюгом, захищаючи базовий рівень від обчислювального навантаження, пов’язаного з математикою післяквантової перевірки.
Наведена нижче таблиця містить короткий огляд основних криптографічних підходів, що оцінюються для переходу після квантової ери:
| Криптографічний примітив | База безпеки | Ключові переваги | Основні недоліки |
| ECDSA (Поточний) | Еліптичні криві | Швидкі, компактні підписи | Вразливий до алгоритму Шора на квантовому обладнанні |
| Криптовалюта на основі решітки | Проблема найкоротшого вектора | Добрий баланс швидкості та розміру | Складні математичні припущення, новіший історичний запис безпеки |
| Підписи на основі хешу | Безпека хеш-функції | Мінімальні криптографічні припущення | Великі розміри підписів, вимоги до строгого управління станом |
Які практичні наслідки це має для розробників і користувачів?
Для звичайних учасників та розробників децентралізованих застосунків (dApp) перехід до квантової безпеки, ймовірно, відбудеться за кулисами завдяки оновленням протоколу та програмного забезпечення гаманців. Користувачам не потрібно буде вручну переархітектурити свої кошти в перший день, оскільки рамки абстракції акаунтів забезпечать плавні шляхи міграції.
Однак розробникам смартконтрактів слід пам’ятати про те, як довгострокові оновлення протоколу впливають на газову економіку, опкоди перевірки підписів та структури доступності даних. Зі впровадженням Ethereum більш просунутих криптографічних примітивів інструменти для застосунків з нульовим знанням та безпечного управління ключами продовжуватимуть дозрівати, забезпечуючи надійний захист від майбутніх обчислювальних загроз ще до їхнього виникнення на комерційному ринку.
Висновок
Прискорення реалізації дорожньої карти Ethereum щодо квантової безпеки позначає важливий поворотний момент у інженерії блокчейну. Те, що раніше вважалося віддаленою, неподоланою перешкодою щодо масштабування та криптографії, зараз вирішується за допомогою модульного проектування протоколу, абстрагування акаунтів та ефективної архітектури нульових знань. Вирішуючи квантову вразливість проактивно, мережа має на меті забезпечити довгострокову стійкість, гарантує, що користувацькі активи та децентралізована інфраструктура залишаться захищеними від майбутніх технологічних парадигм.
ЧАСТІ ПИТАННЯ
Коли квантові комп’ютери становитимуть реальну загрозу для ethereum?
Більшість криптографів і квантових фізиків оцінюють, що квантовий комп’ютер, здатний зламати еліптично-криву криптографію з 256-бітним ключем, ще на роки або десятиліття віддалений. Однак через те, що міграція займає багато часу, проактивне планування вже розпочато.
Чи повинні звичайні користувачі виконувати дії для захисту своїх коштів?
У більшості запропонованих шляхів оновлення провайдери гаманців та стандарти абстрагування акаунтів забезпечать механізми переходу. Користувачі, швидше за все, отримають запит на оновлення налаштувань гаманця або міграцію коштів до смартконтрактних акаунтів, оснащених перевіркою підписів, стійких до квантових атак.
Чому криптографічні підписи післяквантової ери складніше обробляти?
Постквантові альтернативи зазвичай вимагають значно більших розмірів даних для публічних ключів та підписів порівняно з традиційними схемами на основі еліптичних кривих. Це збільшує вимоги до зберігання, споживання мережевої пропускної здатності та витрати на газ для перевірки на блокчейні.
Чи готуються інші мережі блокчейн до квантової безпеки?
Так, кілька протоколів рівня 1 та дослідницьких груп активно спостерігають за стандартами післяквантової криптографії Національного інституту стандартів і технологій (NIST) та експериментують із модульними фреймворками оновлення.
Чи створює це оновлення ризик порушення існуючих смартконтрактів?
Розробники основного протоколу розробляють оновлення з урахуванням строгого зворотного сумісності або поступових графіків міграції, щоб уникнути порушення існуючих децентралізованих додатків, хоча конкретні зміни на рівні протоколу завжди проходять детальні симуляції на тестнеті перед розгортанням на мейннеті.
Відмова від відповідаль
Ця загальна інформація про ринок, можливо, з третіх сторін, комерційних або спонсорованих джерел, надається виключно для довідкових та освітніх цілей і не є фінансовою або інвестиційною порадою, пропозицією, запрошенням або гарантією. Ми відмовляємося від відповідальності за її точність, повноту, надійність та будь-які виниклі втрати. Інвестиції/торгівля супроводжуються ризиком; минулі результати не гарантують майбутніх. Користувачі повинні проводити дослідження, обережно оцінювати ризики та брати повну відповідальність. Для отримання додаткової інформації будь ласка, ознайомтеся з Умовами використання та Сповіщенням про ризики KuCoin.
Відмова від відповідальності: Для вашої зручності цю сторінку було перекладено за допомогою технології ШІ. Для отримання найточнішої інформації дивіться оригінальну англійську версію.