

Чому хакування криптовалют можуть коштувати $8,5 млрд у 2026 році? Аналітик ARK звертає увагу на зростаючі ризики безпеки
Вступ
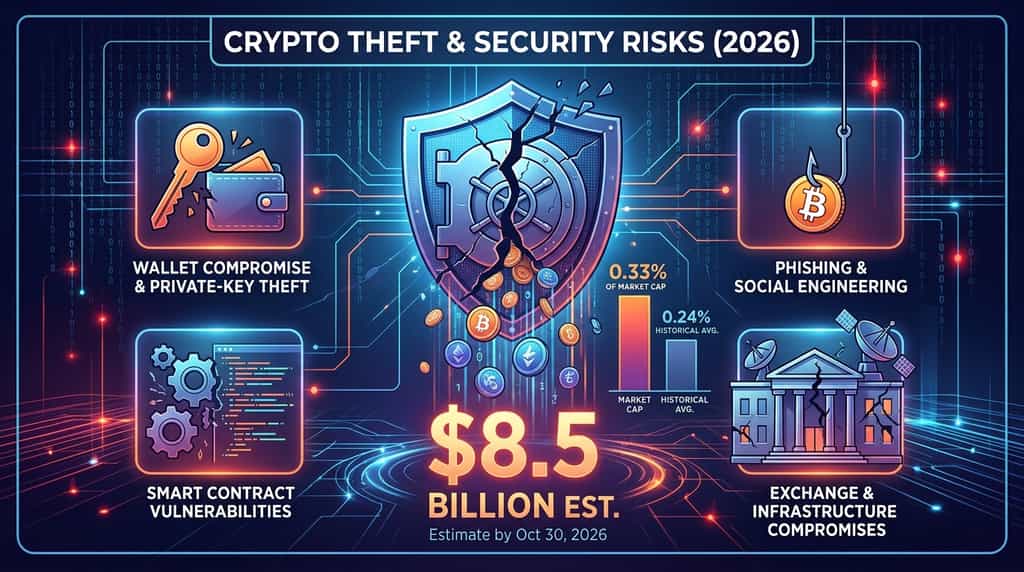
Криптовалютні крадіжки стали серйозною проблемою безпеки у 2026 році. Лоренцо Валенте, лідер досліджень цифрових активів у ARK Invest, оцінив, що на 30 жовтня 2026 року було вкрадено приблизно 8,5 мільярда доларів США криптовалют. Ця цифра становить близько 0,33% середньорічної капіталізації ринку криптовалют, що підкреслює фінансовий масштаб невдач у сфері безпеки в індустрії цифрових активів.
Оцінка також піднімає важливе питання: чому криптовалютні крадіжки призводять до таких значних втрат і що останні інциденти розкривають про вразливості бірж, гаманців та протоколів блокчейн?
Основні висновки
Сума в 8,5 млрд доларів США — це оцінка аналітика щодо криптовалют, вкрадених до 30 жовтня 2026 року, а не стандартизоване загальноіндустрійне значення. Однак вона все ж підкреслює масштаби ризиків безпеки, з якими стикається крипто-сектор.
-
Значна частка ринкової вартості: Оцінені втрати становили приблизно 0,33% середньої ринкової капіталізації криптовалют у 2026 році.
-
Вище історичного середнього: Валенте сказав, що щорічні втрати з 2018 року в середньому становили близько 0,24% капіталізації криптовалютного ринку.
-
Компрометація гаманця є особливо витратною: CertiK зареєструвала приблизно $444,5 мільйона втрат через компрометацію гаманців у першій половині 2026 року.
-
Залишаються актуальними кілька методів атак: фішинг, крадіжка приватних ключів, вразливості смартконтрактів та компрометація інфраструктури продовжують експонувати цифрові активи.
-
Безпека — це відповідальність усього екосистеми: біржі, розробники протоколів, кастодіани та окремі користувачі всі потребують ефективних заходів захисту.
Скільки криптовалюти було вкрадено у 2026 році?
Згідно з постом Lorenzo Valente за листопад 2026 року, на 30 жовтня 2026 року було вкрадено приблизно 8,5 мільярда доларів США криптоактивів. Валенте порівняв цю суму з середньою ринковою капіталізацією крипторинку, оцінивши, що крадіжки становлять 0,33% цієї вартості. Він також навів історичний щорічний середній показник приблизно 0,24% з 2018 року.
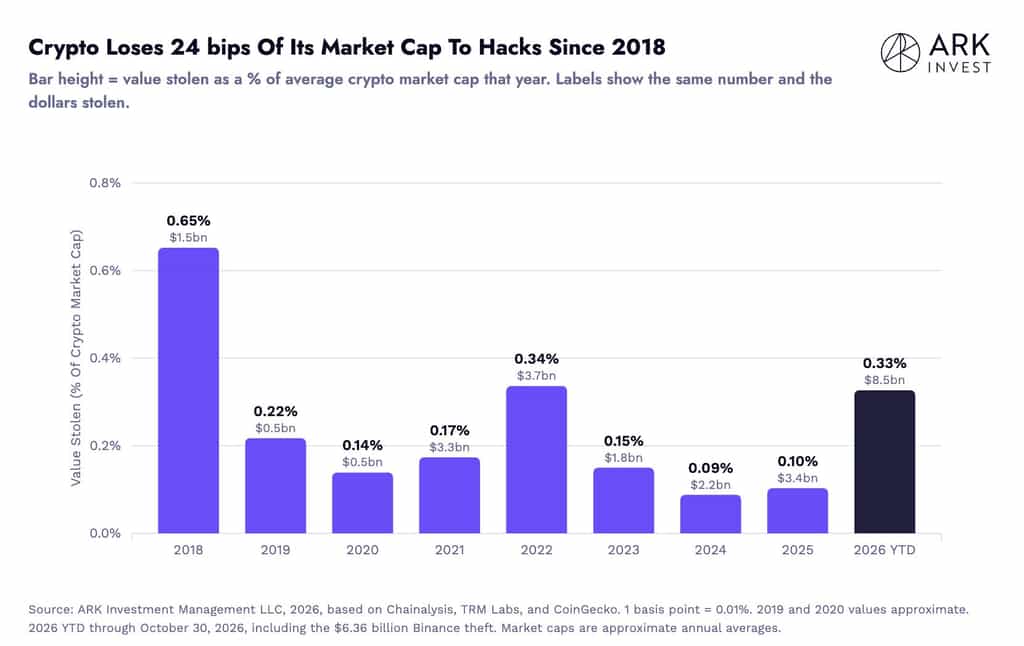
Порівняння свідчить, що криптовалютні крадіжки стали значним джерелом фінансового ризику відносно загального розміру ринку. Однак цифра в $8,5 млрд повинна розглядатися як оцінка аналітиків, а не як незалежно аудитований галузевий консенсус. Різні дослідники безпеки відстежують різні категорії інцидентів, і їхні підсумки не завжди безпосередньо порівнянні.
Для контексту, звіт CertiK Hack3D H1 2026, опублікований 6 липня 2026 року, зафіксував приблизно $1,316 млрд втрат у 344 випадках порушення безпеки Web3 під час першої половини року. Після врахування заморожених або повернених коштів скориговані втрати склали приблизно $1,2 млрд.
Звіт також визначив компрометацію гаманця як найбільш фінансово шкідливу категорію за цей період. Ці цифри надають додаткові докази масштабу інцидентів безпеки, хоча набір даних про інциденти Web3 від CertiK не слід розглядати як пряме розбиття поворічної оцінки Valente.
Які є основні причини криптовалютних крадіжок у 2026 році?
Криптовалютні крадіжки не обумовлені однією єдиною вразливістю. Останні дослідження безпеки вказують на кілька повторюваних векторів атак, зокрема скомпрометовані гаманці, фішинг, вразливості програмного забезпечення та слабкості в оперативній інфраструктурі.
1. Порушення безпеки гаманця та крадіжка приватного ключа
Порушення безпеки гаманця було найбільшою категорією втрат у звіті CertiK за перше півріччя 2026 року, що становить приблизно 444,5 мільйона доларів США за 33 інциденти.
Приватний ключ — це криптографічний ідентифікатор, який дозволяє хтось авторизувати перекази з адреси блокчейну. Якщо зловмисники отримають контроль над приватним ключем або скомпрометують системи, відповідальні за підписання транзакцій, вони можуть здійснити переказ активів без дозволу власника.
Ризик стосується як окремих власників, так і великих організацій. Біржі та кастодіани зберігають значні обсяги цифрових активів, тому зберігання ключів, процедури підпису та права доступу є критичними заходами безпеки.
2. Фішинг і соціальна інженерія
Фішингові атаки використовують людську поведінку для отримання облікових даних акаунту, фраз відновлення або схвалень транзакцій. Зловмисники можуть видають себе за біржі, провайдерів гаманців, команди проектів або інші довірені суб’єкти, щоб переконати користувачів розкрити конфіденційну інформацію.
CertiK зафіксував приблизно $366,3 мільйона втрат, пов’язаних із фішингом, у 63 випадках за першу половину 2026 року. Кількість випадків зменшилася на 52,3% у порівнянні з попереднім роком, тоді як зазначені втрати зменшилися лише на 10,8%. Це свідчить про те, що менша кількість атак все ще може призводити до значних втрат, особливо коли цілями є облікові записи з високою вартістю.
Користувачі повинні бути обережними щодо неочікуваних запитів на вхід, підозрілих посилань, незапрошених завантажень програмного забезпечення та повідомлень, що створюють штучну строковість. Зовнішній вигляд веб-сайту чи комунікації, що виглядає легітимно, не означає обов’язково, що запит є справжнім.
3. Вразливості смартконтрактів
Смартконтракти автоматизують транзакції та інші функції в мережах блокчейн, але недоліки в їхньому коді можуть відкрити кошти для експлуатації.
CertiK зафіксував приблизно $151,6 мільйона втрат, пов’язаних із вразливостями коду у 204 випадках за першу половину 2026 року. Ця категорія мала найбільшу кількість інцидентів серед типів атак, зазначених у його звіті.
Поширеними слабкими місцями є неправильні дозволи доступу, дефектна логіка транзакцій та вразливості у взаємодіях між різними контрактами. Незалежні аудити, формальна верифікація та програми баг-бонусів можуть допомогти виявити ці проблеми, але жоден аудит не може гарантувати повну безпеку розгорнутого контракту.
4. Компрометація біржі та інфраструктури
Криптовалютні платформи також стикаються з ризиками, що перевищують код блокчейну та безпеку окремих гаманців. Їхня інфраструктура включає пристрої працівників, адміністративні акаунти, внутрішні застосунки, API, системи виведення коштів та процеси підписання гаманців.
Порушення однієї частини цієї інфраструктури може надати нападникам доступ до систем, які керують або авторизують перекази активів. Це робить операційну безпеку, управління доступом з підвищеними повноваженнями, обізнаність співробітників та постійний моніторинг невід’ємними компонентами захисту біржі.
Більш широке значення полягає в тому, що забезпечення цифрових активів вимагає більше, ніж просто зберігання коштів у холодних гаманцях. Системи та люди, які беруть участь у авторизації транзакцій, також повинні бути захищені.
Як KuCoin підходить до безпеки платформи та активів?
KuCoin описує багатошарову систему безпеки, яка охоплює акаунти користувачів, гаманці, дані, застосунки та операції платформи. Його Security Center описує кілька заходів, спрямованих на захист користувачів та інфраструктури платформи.
До них належать багатофакторна автентифікація, верифікація особи, захист від фішингу, безпека пристроїв, захист виведення коштів, безпека гаманця, шифрування даних, захист API, брандмауери, захист від DDoS, сканування виставлення активів та круглосуточні операції з безпеки. Платформа також описує ініціативи з освіти з питань безпеки, зокрема навчання, тренування та сповіщення користувачів.
KuCoin додатково публікує інформацію про доказ резервів, що дозволяє користувачам перевірити повідомлені співвідношення резервів та процес верифікації резервів платформи. Доказ резервів може допомогти користувачам оцінити, чи відповідають розголошені он-чейн активи повідомленим балансам користувачів на певний момент часу. Однак це не гарантує захисту від кібератак, оперативних відмов або будь-яких інших форм ризиків платформи.
Ці заходи ілюструють кілька важливих компонентів безпеки біржі, але жоден окремий контроль не може виключити всі загрози. Захист акаунту, управління гаманцем, безпека інфраструктури, прозорість резервів та реагування на інциденти повинні працювати разом.
Висновок
Оцінка Лоренцо Валенте, що приблизно 8,5 мільярда доларів США криптовалют було вкрадено до 30 жовтня 2026 року, підкреслює постійні виклики безпеки, з якими стикається індустрія цифрових активів. Хоча ця цифра не є стандартизованим загальним показником галузі, незалежні дослідження від компаній з безпеки також фіксують значні втрати через компрометацію гаманців, фішинг та вразливості коду.
Основна проблема ширша, ніж окремі випадки хакерських атак. Платформи та протоколи криптовалют залежать від взаємопов’язаних систем, що включають приватні ключі, смартконтракти, акаунти користувачів та оперативну інфраструктуру. Слабке місце в будь-якій з цих сфер може призвести до втрати значних сум цифрових активів.
Для бірж надійна безпека вимагає багатошарових контрольних заходів, постійного моніторингу, обмеженого доступу та прозорого звітування про активи. Для окремих користувачів захист облікових даних та перевірка транзакцій залишаються важливими. Опублікована KuCoin безпекова рамка та розкриття даних про резерви надають інформацію про деякі з заходів, які вона застосовує, а також ілюструють, чому безпеку платформи слід оцінювати через кілька вимірів, а не через один показник.
ЧаПи
1. Скільки криптовалюти було вкрадено в 2026 році?
Лоренцо Валенте з ARK Invest оцінив, що приблизно 8,5 млрд доларів США криптовалют було вкрадено до 30 жовтня 2026 року. Ця оцінка становить приблизно 0,33% середньої ринкової капіталізації криптовалют за рік.
2. Який відсоток ринкової капіталізації криптовалют становили збитки?
Валенте оцінив, що збитки на суму 8,5 млрд доларів США дорівнюють приблизно 0,33% середньої капіталізації крипторинку 2026 року. Він також зазначив історичний щорічний середній показник приблизно 0,24% з 2018 року.
3. Які найпоширеніші типи атак на криптовалюти?
Основні категорії атак включають компрометацію гаманця, крадіжку приватного ключа, фішинг, соціальну інженерію, вразливості смартконтрактів та компрометацію інфраструктури біржі. Їх частота та фінансовий вплив варіюються в залежності від періодів звітності та методологій дослідження.
Відмова від відповідаль
Ця загальна інформація про ринок, можливо, зі сторонніх, комерційних або спонсорованих джерел, надається виключно для довідкових та освітніх цілей і не є фінансовою або інвестиційною порадою, пропозицією, запрошенням або гарантією. Ми відмовляємося від відповідальності за її точність, повноту, надійність та будь-які зумовлені ними збитки. Інвестиції/торгівля супроводжуються ризиком; минулі результати не гарантують майбутніх. Користувачі повинні проводити дослідження, обережно оцінювати ризики та брати повну відповідальність. Для отримання додаткової інформації зверніться до Умов використання та Відмови від відповідальності за ризики KuCoin.
Відмова від відповідальності: Для вашої зручності цю сторінку було перекладено за допомогою технології ШІ. Для отримання найточнішої інформації дивіться оригінальну англійську версію.