

Polymarket призупиняє торгівлю та роботу релейерів після порушення безпеки сторонньої організації
Вступ
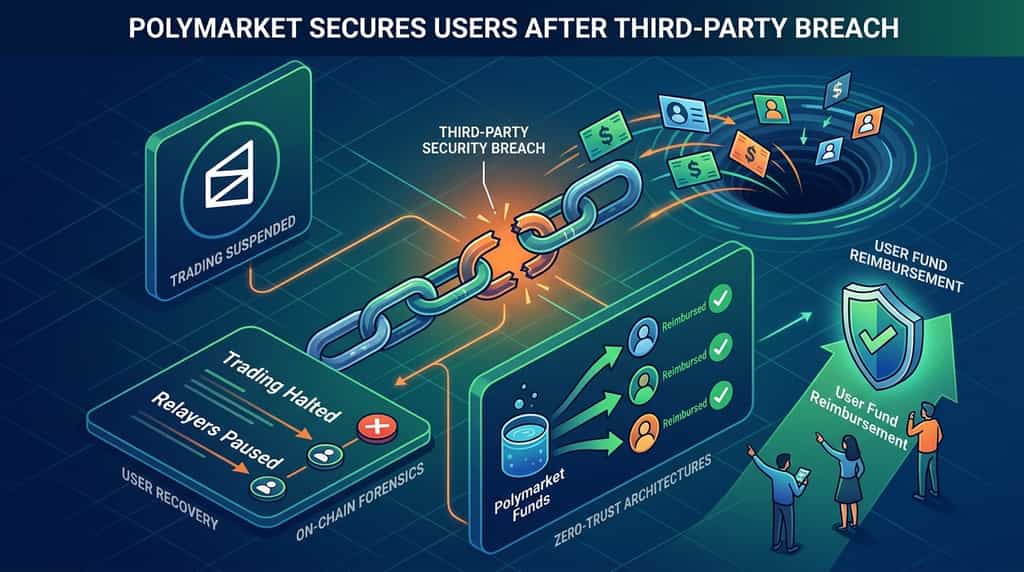
Децентралізовані додатки сильно залежать від зовнішніх програмних залежностей, але одна слабка ланка в ланцюжку постачання може поставити під загрозу мільйони доларів активів користувачів. Polymarket недавно призупинив торгівлю та зупинив роботу релейерів після порушення безпеки, що виникло через стороннього постачальника послуг. Згідно з розкриттями платформи та аналітикою ланцюга, інцидент безпеки призвів до несанкціонованого виведення коштів користувачів на суму приблизно від $2,65 млн до $2,7 млн до того, як уразливість була виявлена та ізольована. Цей випадок підкреслює постійні структурні вразливості, пов’язані з інтеграцією стороннього програмного забезпечення в секторах децентралізованого фінансу та прогнозних ринків.
Що спричинило призупинення торгівлі на Polymarket та зупинку релейера?
Призупинення торгівлі та зупинка діяльності релейерів були спричинені зовнішнім компрометуванням, пов’язаним із постачальником веб-моніторингу та аналітики третьої сторони, DebugBear. За даними дослідників безпеки блокчейну з Hudson Rock та аналітичних фірм, таких як Arkham, через вектор третьої сторони було введено шкідливий сценарій, який мав на меті сеанси увійшлих користувачів та перенаправляв кошти на адресу, що контролюється зловмисником.
Атака скомпрометувала приблизно 710 акаунтів користувачів, вивівши кошти до блокування торгової активності. У відповідь на порушення Polymarket негайно перевів свою міжнародну біржу у режим «тільки скасування замовлень» і призупинив роботу релейерів, щоб запобігти подальшим неавторизованим транзакціям. Оператори платформи підтвердили, що вразливість була ізольована та виправлена, а подію було передано правоохоронним органам Сполученого Королівства.
Як впливають компрометації сторонніх постачальників на децентралізовані платформи?
Компрометації сторонніх постачальників впливають на децентралізовані платформи, обходячи основні шари безпеки смартконтрактів через довірені фронтенд- або моніторингові канали. Хоча базові блокчейн-протоколи та автоматизовані ринкові мейкери часто залишаються криптографічно безпечними, допоміжні інструменти, такі як аналітичні сценарії, монітори продуктивності та віджети служби підтримки клієнтів, мають права виконання в середовищі браузера користувача.
Коли постачальник вендора стає жертвою вторгнення, зловмисники можуть використовувати ці довірені канали для зміни поведінки інтерфейсу, введення завантажень, що висмоктують кошти з транзакцій, або підробки схвалень. За даними аналізу інцидентів від провайдерів блокчейн-інтелекту, цей вектор ланцюга постачання є все більш улюбленою методикою для атакуючих, що націлені на веб3-інтерфейси, оскільки він експлуатує людську довіру до офіційних доменних імен та робочих скриптів, а не зламує базові криптографічні примітиви.
Які негайні кроки вживаються для відновлення та компенсації користувачів?
Відновлення користувачів та компенсація повністю фінансуватимуться Polymarket, яка пообіцяла повернути всім постраждалим трейдерам, які зазнали втрат під час порушення безпеки. Після припинення експлуатації представники платформи підтвердили, що постраждалі отримають повну компенсацію, а частину вкрадених коштів — приблизно 750 000 доларів США — вдалося заморозити або відстежити завдяки спільному он-чейн-розслідуванню.
Трейдери, які намагалися отримати доступ до платформи негайно після події, зіткнулися з обмеженнями лише на скасування, призначеними для захисту відкритих позицій, поки інженерні команди перевіряли зв’язану інфраструктуру.() Керівництво платформи підкреслило, що співпраця з міжнародними правоохоронними органами та спеціалізованими фірмами з відстеження блокчейну продовжується для відновлення залишкових потоків активів.
Як цей інцидент впливає на ширшу екосистему прогнозувальних ринків?
Ширша екосистема прогнозних ринків зазнає підвищеної уваги щодо управління залежностями від програмного забезпечення та перевірки постачальників після повторних інцидентів безпеки. Прогнозні ринки агрегують значні ліквідності, особливо під час циклів високої зацікавленості щодо геополітичних та макроекономічних подій, що робить їх високозначними цілями для досвідчених загроз.
Інституційні учасники та роздрібні трейдери оцінюють ризики платформи на основі історичної стійкості та ефективності реагування на інциденти. Індустріальні аналітики зазначають, що хоча швидкі компенсації зменшують негайний фінансовий шкоду, повторювані вразливості на рівні інтерфейсу чи постачальника вимагають структурного переходу до архітектур з нульовою довірою, строгих політик безпеки вмісту (CSP) та децентралізованих перевірок цілісності коду.
Які захисні заходи можуть застосовувати веб3-протоколи проти атак на ланцюг поставок?
Веб-3 протоколи можуть захищатися від атак на ланцюг поставок, впроваджуючи строгі політики безпеки вмісту (CSP), криптографічні хеші цілісності субресурсів (SRI) та децентралізовані методи перевірки фронтенду. Залежність від сторонніх JavaScript-пакетів без локалізованого пісочниці створює відкритий шлях для векторів ін’єкції.
Шляхом введення строгих меж виконання сценаріїв, безперервного аудиту зовнішніх залежностей програмного забезпечення та міграції критичної операційної логіки від уразливих веб-розміщених інструментів моніторингу, команди розробки можуть значно зменшити вразливість до порушень постачальників нижчого рівня. Інтеграція апаратних гаманців та підказки симуляції транзакцій також надають важливі останні лінії захисту, сповіщаючи користувачів про неочікувані зміни параметрів під час взаємодії з контрактами.
Захист ваших цифрових активів у волатильних ринках
Зі зростанням екосистеми блокчейн і захопленням значної економічної вартості — згідно з галузевими звітами, участь інституцій стимулює значний ріст доходів у сфері інфраструктури блокчейн — підтримка надійної безпеки є життєво важливою. Незалежно від того, чи ви працюєте з прогнозними ринками, децентралізованими біржами чи кредитними протоколами, користувачам слід використовувати апаратні ключі безпеки, регулярно скасовувати непотрібні дозволи токенів і залишатися уважними до раптового технічного обслуговування платформ або надзвичайних заморозок. Інформованість про системні ризики постачальників дозволяє учасникам взаємодіяти з новими крипто-секторами, активно керуючи експозицією щодо контрагентів.
Висновок
Тимчасова призупинка торгівлі та операцій релейерів на Polymarket підкреслює постійні вразливості, властиві сучасним ланцюгам постачання web3 та інтеграціям зовнішнього програмного забезпечення. Хоча швидка технічна відповідь, заморожування активів та повна обіцянка компенсації від операторів платформи допомогли зменшити наслідки для постраждалих трейдерів, цей інцидент є важливим нагадуванням про ризики, пов’язані з зовнішніми залежностями. По мірі дозрівання децентралізованих прогнозних ринків та зростання обсягів ліквідності, встановлення строгого аудиту постачальників та архітектури фронтенду з принципом «нульової довіри» буде необхідним для захисту капіталу користувачів та підтримки довіри до ринку.
ЧаП
Чи вплинула інцидент з безпекою Polymarket на користувачів платформи в США?
Ні, інцидент з безпекою та наступні обмеження на торгівлю вплинули виключно на міжнародну платформу, тоді як окремо структурована платформа США залишилася повністю незатронутою.
Яка загальна сума коштів користувачів була викрадена під час інциденту з безпекою?
Компанії з он-чейн форензикі та аналітики оцінили, що приблизно від 2,65 до 2,7 мільйона доларів США користувацьких коштів було переміщено без дозволу до припинення торгівлі.
Що спричинило введення шкідливого коду на платформі?
Слабке місце виникло через компрометацію стороннього провайдера моніторингу та продуктивності веб-сайтів DebugBear, що дозволило неавторизованому скрипту націлитися на сесії користувачів.
Чи отримають залучені користувачі повну фінансову компенсацію?
Так, Polymarket публічно підтвердила, що всі трейдери, які постраждали від неавторизованих переказів коштів, будуть повністю компенсовані платформою.
Що таке режим «тільки скасування» на криптовалютній біржі?
Режим тільки скасування — це аварійний стан роботи, коли користувачі можуть скасовувати існуючі відкриті ордери або позиції, але не можуть розміщувати нові угоди або відкривати нові позиції.
Відмова від відповідаль
Ця загальна інформація про ринок, можливо, зі сторонніх, комерційних або спонсорованих джерел, надається виключно для довідкових та освітніх цілей і не є фінансовою або інвестиційною порадою, пропозицією, запрошенням або гарантією. Ми відмовляємося від відповідальності за її точність, повноту, надійність та будь-які виниклі втрати. Інвестування/торгівля супроводжуються ризиком; минулі результати не гарантує майбутніх. Користувачі повинні проводити дослідження, обережно оцінювати ризики та брати повну відповідальність. Для отримання додаткової інформації звертайтеся до Умов використання та Розкриття ризиків KuCoin.
Відмова від відповідальності: Для вашої зручності цю сторінку було перекладено за допомогою технології ШІ. Для отримання найточнішої інформації дивіться оригінальну англійську версію.