

Canto Incognito Malware атакує Kryptex: як 3 400 AI-серверів були захоплені для криптодобычі
Вступ
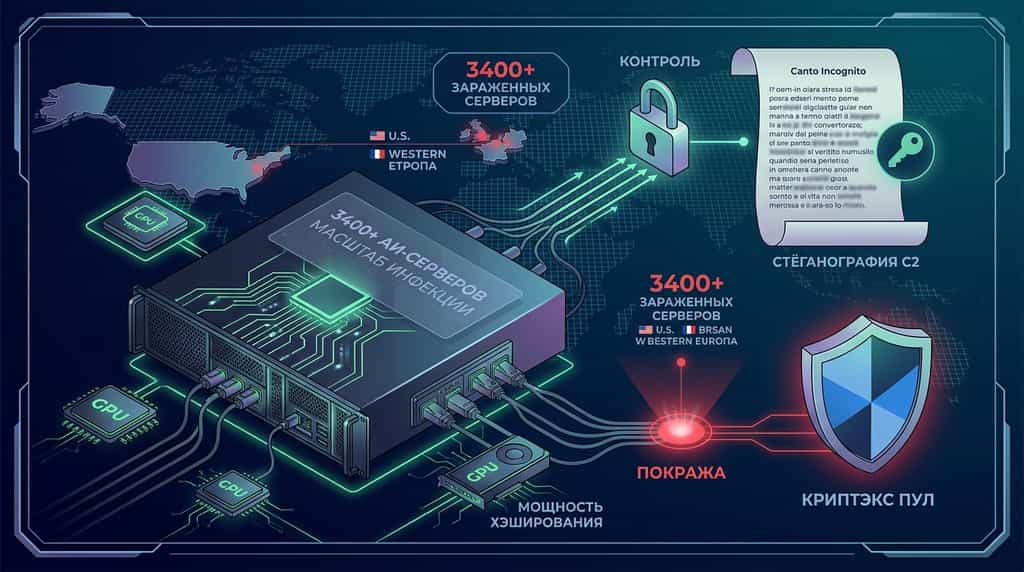
Більше ніж 3 400 вразливих серверів штучного інтелекту (AI) та великих мовних моделей (LLM) по всьому світу були скомпрометовані в ході складної кампанії криптоджекінгу під назвою Canto Incognito. За даними кібербезпекових дослідників з Lumen Black Lotus Labs, зловмисники впровадили новий варіант шкідливого програмного забезпечення під назвою PoeLLM, щоб встановити приховані програми для майнінгу XMRig та Iron на скомпрометованій корпоративній інфраструктурі. Захоплений обчислювальний потенціал був направлений на Kryptex — відому російськомовну платформу для майнінгу — для отримання несанкціонованого доходу у вигляді криптовалюти.
Кампанія атак відрізняється вдосконаленим механізмом приховування командного та контролюючого (C2) сервера. Замість використання статичних IP-адрес або імен доменів, нападники закодували місцезнаходження своїх C2-серверів у стеганографічних віршах, опублікованих у загальнодоступному репозиторії GitHub. Ця тривала загроза підкреслює зростаючу вразливість відкритих підприємських AI-впроваджень та програмного забезпечення з відкритим кодом перед хитрими шкідливими програмами, що перехоплюють ресурси.
Що таке атака Canto Incognito на Kryptex?
Кампанія Canto Incognito — це цільова операція з криптомайнінгу, спрямована на тайне захоплення високопродуктивної корпоративної серверної інфраструктури для несанкціонованого майнінгу криптовалют. Активна з квітня 2026 року, кампанія використовує відкриті AI-мікросервіси та веб-інструменти як точки входу для отримання початкового доступу до хмарних та корпоративних середовищ.
Після проникнення в мережу жертви основний вредоносний завантаження PoeLLM розгортає спеціалізоване програмне забезпечення для майнінгу криптовалют — зокрема XMRig для Monero (XMR) та спеціалізовані майни для Iron, щоб використовувати ресурси CPU та GPU. Видобуті нагороди пересилаються на акаунти, розміщені на Kryptex — відомому російському майнінговому пулі та автоматизованій службі виплат криптовалют.
Ключові параметри функціонування кампанії Canto Incognito включають:
-
Масштаб зараження: понад 3 400 окремих серверів скомпрометовано по всьому світу, з піковою кількістю одночасно заражених серверів близько 2 200 у середині червня 2026 року.
-
Географічний розподіл: Атаки зосереджені переважно в корпоративних центрах обробки даних у Сполучених Штатах та Західній Європі.
-
Цільові вразливості: скомпрометовані точки доступу в основному складаються з програмного забезпечення, що має доступ до інтернету, зокрема LiteLLM (проксі-шар штучного інтелекту), Gotenberg (сервіс перетворення документів), Gitea (хостинг репозиторіїв коду) та Ivanti Sentry (шлюз мобільної безпеки).
-
Розповсюдження ботнету: Крім майнінгу криптовалют, заражені сервери використовуються як додаткові скануючі ноди для пошуку в інтернеті систем без оновлень, що розширює загальний масштаб ботнету.
Як зловживання PoeLLM використовує вірші на GitHub для командування та контролю (C2)?
PoeLLM використовує новий, надзвичайно стійкий метод виявлення C2, який називається Poem-Based Steganographic IP Encoding. Традиційні ботнети залежать від жорстко закодованих IP-адрес або інфраструктури динамічної системи імен доменів (DDNS), які фахівці з кібербезпеки можуть легко заблокувати або перенаправити. Навпаки, Canto Incognito приховує свою інфраструктуру керування в репозиторіях відкритого коду.
Цикл функціонування C2 здійснюється через структурований чотирикроковий процес:
-
Поетична стеганографія: Зловмисники створили публічний репозиторій GitHub із першим комітом, зареєстрованим 13 квітня 2026 року. Всередині вони опублікували поему італійською мовою ("Canto Incognito" або "Unknown Song").
-
Динамічна зміна ключів: коли нападники мігрують або перевизначають свою інфраструктуру C2, вони змінюють певні слова в поемі за допомогою регулярних комітів у GitHub.
-
Розшифрування цілі: Після виконання на скомпрометованому сервері PoeLLM отримує останній коміт з GitHub, читає текст і застосовує формулу вилучення алгоритмічного ключа на основі змінених слів, щоб визначити робочий IP-адресу C2-сервера.
-
Стійкість до вимкнень: Оскільки GitHub — це легітимна розробницька платформа, якою користуються по всьому світу, правила брандмауера рідко блокують вихідні з’єднання до точок доступу до репозиторіїв GitHub, що дозволяє шкідливому ПЗ обходити традиційні мережеві бар’єри захисту.
Згідно з даними дослідження кібербезпеки від Lumen Technologies, ця техніка приховування значно ускладнює відстеження та нейтралізацію C2-каналів для аналітиків інтелекту про загрози.
Чому інфраструктура ШІ та ВММ є основними цілями для криптомайнінгу?
Підприємна інфраструктура штучного інтелекту є надзвичайно високодоходною метою для зловмисників, що займаються криптоджекінгом, завдяки своїй величезній обчислювальній потужності та слабким за замовчуванням налаштуванням безпеки. Коли компанії швидко розгортають великі мовні моделі (LLM) та супутні мікросервіси, протоколи безпеки часто відстають від швидкості розробки.
Інструменти управління ШІ, такі як LiteLLM, дозволяють організаціям об’єднати виклики API між моделями різних провайдерів. Коли ці сервіси без належного контролю доступу (ACL) або бар’єрів автентифікації відкрито доступні через публічний інтернет, зловмисники сканують та експлуатують відкриті порти протягом хвилин.
Крім того, оскільки завантаження ШІ за замовчуванням споживають велику кількість обчислювальних ресурсів, системні адміністратори можуть не відразу виявити підвищений використання ЦП/ГП, спричинений фоновими процесами XMRig або Iron майнінгу, що надає нападникам більше часу для перебування на скомпрометованих машинах.
Технічне порівняння: Метрики кампанії Canto Incognito
Щоб оцінити обсяг операцій та профіль ризиків кампанії Canto Incognito, нижче наведено ключові атрибути, задокументовані дослідниками мережевої безпеки.
| Метрика кампанії | Деталі та технічні параметри | Рівень впливу |
| Основна завантаження | Погроза PoeLLM, що розгортає мінери XMRig та Iron | Високий |
| Мета майнінгового пулу | Kryptex (російськомовний майнінг-сервіс) | Medium |
| Загальна кількість скомпрометованих хостів | >3 400 корпоративних серверів по всьому світу | Високий |
| Пік активних інфекцій | ~2 200 серверів одночасно (середина червня 2026 року) | Високий |
| Метод обфускації C2 | Стеганографія на GitHub за допомогою динамічно зміненої італійської поезії | Критично |
| Дата початкового коміту | 13 квітня 2026 року | Інформаційно |
| Цільова інфраструктура | LiteLLM, Gotenberg, Gitea, Ivanti Sentry enterprise інструменти | Критично |
| Цільові географічні регіони | Сполучені Штати та Західна Європа | Високий |
| Походження діючої особи | Італійськомовна група кіберзлочинців (за аналізом трафіку) | Medium |
Як захистити корпоративну інфраструктуру від криптомайнінгового шкідливого ПЗ
Запобігання загрозам PoeLLM та подібним криптомайнерам вимагає проактивної стратегії захисту, спрямованої на видимість мережі, управління вразливостями та підсилення інфраструктури. Організації, що розгортають мікросервіси з відкритим кодом для ШІ, повинні систематично аудитувати свою зовнішню атакувальну поверхню.
-
Забезпечте відкриті AI-сервіси та проміжне ПЗ
Ніколи не розгортайте служби користування, такі як LiteLLM, Gotenberg або Gitea, без надійних шарів автентифікації. Застосовуйте строгу архітектуру нульової довіри (ZTA), ізольовуйте сервіси всередині віртуальних приватних хмар (VPC) та розміщуйте адміністративні інтерфейси за безпечними віртуальними приватними мережами (VPN) або проксі з автентифікацією за ідентичністю.
-
Впровадити фільтрацію вихідного мережевого трафіку
Обмежте вихідний мережевий трафік від продуктивних AI-серверів. Продуктивні завантаження рідко потребують необмеженого вихідного доступу HTTP/HTTPS до зовнішніх платформ хостингу коду, таких як GitHub. Фільтруючи вихідний трафік і блокуючи невідомі IP-адреси, команди підприємств запобігають витягуванню шкідливим ПЗ актуальних адрес C2 з зовнішніх репозиторіїв.
-
Моніторинг виконання процесів та системних метрик
Впровадьте рішення для виявлення та реагування на кінцеві точки (EDR), щоб відстежувати створення неавторизованих процесів. Позначайте будь-яке неавторизоване створення бінарних файлів процесів, пов’язаних з
xmrig, iron-miner або невідомими фоновими скриптами, які виконуються з тимчасових системних директорій (наприклад, /tmp або /var/tmp).-
Виправити вразливі підприємницькі програми
Регулярно проводьте аудит і застосовуйте виправлення до мережевих додатків, що доступні з інтернету, включаючи Ivanti Sentry, сховища коду та контейнеризовані мікросервіси. Швидке застосування виправлень безпеки усуває відомі вектори виконання віддаленого коду (RCE), якими зловмисники користуються для початкового доступу.
За межами заголовків: що означає KuCoin 5.0 для вас
Новини ринку рухаються швидко — але те, де ви дієте з ними, має таке саме значення. Цього жовтня KuCoin запускає KuCoin 5.0, перетворюючи KuCoin на відновлену платформу. Ось що змінюється саме для вас:
-
Один акаунт для всього. Старі платформи розділяли ваші кошти між окремими акаунтами «спот», «маржа» та «ф'ючерси» і очікували, що ви зрозумієте чому. Єдиний акаунт KuCoin 5.0 повністю видаляє це — зробіть депозит один раз, і все буде просто там (наразі доступно лише для VIP).
-
Акції, індекси та товари. KuCoin 5.0 розширюється за межі криптовалют на глобальні ринки. Коли криптовалюти рухаються бічно, а акції ростуть (або навпаки), ви можете переключитися за хвилини, замість того щоб відкривати брокерський акаунт і чекати днів на фіатні канали.
-
Реальні активи (RWA). Токенізований доступ до традиційних активів, таких як сировина, прямо в вашому крипто-акаунті. Один із найшвидше розрастаючих сегментів у світовій фінансовій сфері більше не виключений для інституцій — ви отримуєте до нього доступ з того ж балансу, з яким торгуете.
-
Заробляйте, поки вчитеся. Ще не готові торгувати? KCUSD дозволяє вашим стейблкоїнам заробляти щоденні автокомпаунд-відсотки. Найбільш спокійний спосіб використати ваші неактивні депозити для отримання 4% дохідності.
-
AI-асистент простою мовою. Задавайте питання, отримуйте контекст ринку, розумійте, що ви бачите — інтегровано в платформу, без жаргону.
-
Додаток, який не перевантажує. Швидший, чистіший і послідовний — інтуїтивний з першого дотику, а не після навчання.
-
Безпека, яку ви можете перевірити, а не просто вірити. ЕО-суб’єкт із ліцензією MiCAR, Proof of Reserves, який ви можете перевірити самостійно, та міжнародно сертифікована безпека (SOC 2 Type II, ISO 27001:2022).
Створіть акаунт за хвилини — і почніть працювати на платформі, створеній для майбутнього криптовалют, а не минулого.
Висновок
Кампанія зловмисного ПЗ Canto Incognito підкреслює значний еволюційний перехід у стратегії кіберзлочинності, коли зловмисники активно націлюються на відкриту інфраструктуру серверів ШІ та LLM для виконання таємного криптомайнінгу. Шляхом розгортання зловмисного ПЗ PoeLLM і перенаправлення викраденої хеш-потужності на російську майнінг-платформу Kryptex, нападники успішно скомпрометували понад 3 400 систем у США та Західній Європі.
Чим відрізняється ця кампанія, так це її новим механізмом командування та контролю (C2), який використовує стеганографічні вірші, розміщені на GitHub, для динамічного оновлення IP-адрес серверів C2 та уникнення стандартних блокувань безпеки. Зі зростанням впровадження штучного інтелекту та мікросервісних архітектур підприємствами, забезпечення безпеки публічних API-ендпоінтів, обмеження вихідного мережевого трафіку та виправлення вразливого програмного забезпечення, такого як LiteLLM і Ivanti Sentry, є важливими кроками для запобігання експлуатації ресурсів.
Орієнтування в змінному ландшафті цифрових активів вимагає стеження за розвитком питань безпеки та вибору надійних платформ для торгівлі та зберігання активів. KuCoin залишається відданою підтримці лідируючих у галузі стандартів безпеки, забезпечуючи глобальним користувачам безпечне середовище для торгівлі bitcoin, ethereum та сотнями криптоактивів.
Часто Задавані Питання (ЧЗП)
Яка є основною метою кампанії шкідливого програмного забезпечення Canto Incognito?
Основна мета кампанії Canto Incognito — несанкціонований криптомайнінг, який передбачає захоплення обчислювальних потужностей CPU і GPU заражених серверів для видобутку криптовалют, таких як Monero і Iron, з метою отримання фінансової вигоди через платформу Kryptex.
Як зловмисний програмний код PoeLLM ухиляється від виявлення безпеки?
PoeLLM ухиляється від виявлення безпеки, отримуючи IP-адреси командування та контролю (C2) із стеганографічних італійських віршів, розміщених у публічному репозиторії GitHub, змінюючи ключові слова у вірші для динамічного обчислення нових IP-адрес без використання традиційних доменних імен або статичних IP.
Які програмні застосунки в основному націлені Canto Incognito?
Кампанія в першу чергу спрямована на підприємні застосунки та мікросервіси, що мають доступ до інтернету, зокрема LiteLLM (інструмент-проксі для ШІ), Gotenberg (движок для перетворення документів), Gitea (сервіс самостійно розгорнутих репозиторіїв коду) та Ivanti Sentry (шлюз безпеки мобільних мереж).
Що таке Kryptex, і чи була платформа безпосередньо взламана під час цієї атаки?
Kryptex — це російськомовна платформа для майнінгу криптовалют та автоматизований сервіс виплат; вона сама не була взламана, а використовувалася як отримувач майнінгового пулу, куди зловмисники перенаправляли вкрадену хеш-потужність, згенеровану з уразливих серверів.
Як адміністратори мережі можуть визначити, чи було скомпрометовано AI-сервер PoeLLM?
Адміністратори можуть виявити потенційні інфекції, перевіряючи несподівані стрибки використання CPU/GPU, перевіряючи системні процеси на наявність неавторизованих майнерів, таких як XMRig, та спостерігаючи за вихідним мережевим трафіком на підозрілі з’єднання з зовнішніми репозиторіями коду або невідомими IP-адресами.
Відмова від відповідаль
Ця стаття має лише інформаційний характер і не є фінансовою, юридичною чи інвестиційною порадою. Завжди проводьте власне дослідження перед взаємодією з цифровими активами або участь у торгівлі криптовалютами на будь-якій платформі.
Відмова від відповідальності: Для вашої зручності цю сторінку було перекладено за допомогою технології ШІ. Для отримання найточнішої інформації дивіться оригінальну англійську версію.