

Хак у Binance у жовтні 2026: Як експлуатація EIP-7702 вивела мільярди з гарячих гаманців
Вступ
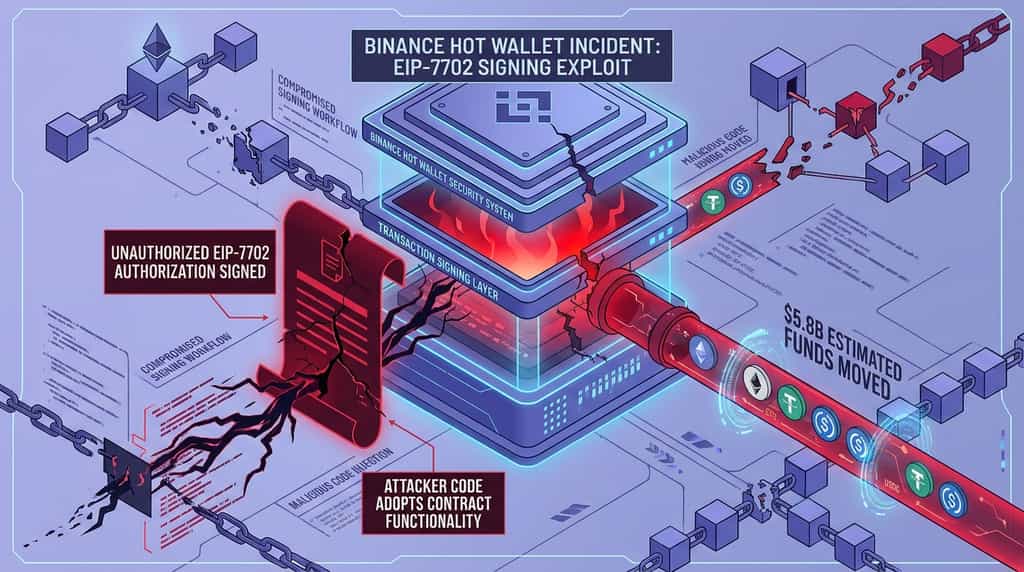
Великий інцидент безпеки, пов’язаний з гарячими гаманцями Binance 30 жовтня 2026 року, викликав питання щодо ризиків EIP-7702, інфраструктури підпису транзакцій та міжплатформної координації безпеки. Інцидент стосувався серії запитів на авторизацію EIP-7702, які, як повідомляється, дозволили неавторизовані перекази активів з гаманців, пов’язаних із Binance. Ранні оцінки на ланцюзі встановили вартість активів, що були переміщені через кілька мереж, приблизно на $5,8 млрд, хоча цю цифру не слід плутати з підтвердженим чистим збитком Binance.
Інцидент підкреслює важливу різницю: EIP-7702 — це функція протоколу ethereum, призначена для підтримки функціональності розумних акаунтів, а не вразливість, яка автоматично відкриває доступ до кожного гаманця, що її використовує. Згідно з повідомленнями, проблема стосувалася процесу підпису та авторизації. Binance заявила, що покриє збитки, тимчасово призупинила депозити та виведення коштів і розпочала перевірки безпеки. Тим часом випускники стейблкоїнів та учасники екосистеми блокчейн вжили заходів для заморожування або захисту активів, пов’язаних із інцидентом.
Як відбулася інцидент з гарячим гаманцем Binance у жовтні 2026 року?
Зазначена атака включала неавторизовані авторизації EIP-7702, підписані гарячим гаманцем Binance, що дозволило коду, підконтрольному атакуючому, ініціювати перекази активів. Доступний аналіз у блокчейні вказує на невдачу в процесі підписання транзакцій, хоча Binance не опублікувала фінального технічного розслідування на момент появи перших повідомлень.
За аналізом, проведеним Bitfish, співзасновником Cobo, інцидент розпочався приблизно о 4:20 ранку за часом UTC+8. Транзакція, що містила 50 запитів на авторизацію, була опублікована в ланцюжку. Запити були підписані за допомогою приватного ключа, пов’язаного з гарячим гаманцем Binance. Кілька хвилин потому активи почали виводитися з гаманця партіями.
Аналіз описував програму авторизації з вузько визначеною функцією: вона визнавала певний контролер і виконувала перекази активів. 50 запитів мали послідовні транзакційні nonce, що дозволяло авторизаціям набути чинності, коли послідовність відповідала поточному стану гаманця. У звіті також описувалися два тестові транзакції, проведені до основної операції, що свідчить про те, що нападник заздалегідь підготував процес переказу.
Як EIP-7702 дозволив неавторизовані перекази?
EIP-7702 дозволяє зовнішньо власному акаунту (EOA) тимчасово набувати функціональність смарт-контракту шляхом авторизації визначеного адресу коду. Ця функція була введена в рамках оновлення Pectra ethereum і призначена для підтримки більш гнучкої поведінки акаунтів, включаючи покращення досвіду роботи з гаманцями та програмоване виконання транзакцій.
За EIP-7702 акаунт підписує авторизацію, яка визначає код для виконання в контексті акаунту. Це може дозволити такі функції, як пакетні операції та більш складні транзакційні потоки. Однак авторизація є чутливою з точки зору безпеки: якщо користувач або гаманець підпише непередбачувану авторизацію, вказаний код може отримати можливість виконувати дії, яких підписувач не мав на увазі.
У випадку з Binance зазначена проблема полягала не в тому, що EIP-7702 було порушено. Натомість наявний аналіз свідчив, що система підпису могла схвалити неавторизований набір запитів. Генеральний директор Blockaid Ідо Бен-Натан сказав, що інцидент міг виникнути через скомпрометовану систему підпису, а не через прямий викрадення приватного ключа. Binance не підтвердила точний шлях атаки у згаданому звіті.
Ця відмінність важлива. Приватний ключ може залишатися під контролем платформи, тоді як скомпрометований процес підпису може бути використаний для схвалення шкідливої транзакції. Тому системи безпеки повинні перевіряти не лише хто або що підписує транзакцію, але й чи є призначення, обсяг авторизації, код та передбачуваний ефект транзакції легітимними.
Скільки було переведено?
Ранні оцінки, засновані на ланцюгових рухах, вказують, що загальна вартість активів, переказаних через кілька мереж, становить приблизно 5,8 мільярда доларів США, але сума, що була переказана, не обов’язково є кінцевим економічним збитком. Ціни на активи коливаються, деякі перекази можуть бути заморожені, а повний масштаб інциденту потребує підтвердження від Binance та відповідних слідчих.
Той самий аналіз Bifish зазначав величезні перекази, що включають ETH, USDT, USDC та інші токени. Також повідомлялося, що активи були переміщені між Ethereum та Tron, тоді як переміщення окремого bitcoin-гаманця залишилося непідтвердженим — чи пов’язане воно з інцидентом, чи є аварійним переказом від Binance. Ця різниця має значення, бо сам по собі on-chain переказ не доводить, що актив було вкрадено.
Аналіз також описав швидку конверсійну діяльність, коли нападник намагався перевести активи, які можуть бути заморожені випускачами стейблкоїнів, у активи з іншими характеристиками контролю. Tether, Circle та інші випускачі, за повідомленнями, заморозили деякі пов’язані токени під час розробки відповіді на інцидент. Ці початкові дані слід розглядати як змінні оцінки, а не як фінальний аудитований звіт про збитки.
Як Binance відреагувала на інцидент з безпекою?
Негайна відповідь Binance включала призупинення депозитів та виведень, проведення перевірок безпеки, відстеження пошкоджених активів та координацію з іншими учасниками галузі. Біржа також заявила, що покриє збитки, пов’язані з інцидентом, підкресливши, що кошти клієнтів залишаються безпечними.
За словами співгенерального директора Binance Ї Хе, Binance тимчасово призупинила депозити та виведення коштів, поки її команди розслідували інцидент, працювали над заморожуванням пов’язаних активів та координували дії з правоохоронними органами. Ї Хе сказала, що компанія візьме на себе повні втрати, спричинені атакою, і опублікує детальний огляд інциденту після завершення розслідування. Вона також порадила користувачам покладатися на інформацію з офіційних каналів Binance.
Тимчасова призупинка сервісу була обережною заходом безпеки. Обмеження депозитів та виведень під час активного розслідування може допомогти платформі оцінити цілісність гаманців, перевірити системи підпису транзакцій і зменшити невизначеність, поки команди відстежують підозрілі перекази. Це також може створити незручності для користувачів, яким потрібно переміщати активи, що робить своєчасну та зрозумілу комунікацію важливою.
Що сказала Binance про кошти клієнтів?
Binance заявила, що кошти користувачів залишилися безпечними і що вона покриє збитки, спричинені інцидентом. Це була забезпечувальна та компенсаційна зобов’язання компанії, а не заміна завершеного технічного розслідування чи незалежно перевіреної звітності про кінцеві збитки.
Йі Хе сказала, що Binance проводить безпекові перевірки для підтвердження безпеки коштів користувачів. Вона також згадала про прогрес, досягнутий іншими учасниками індустрії, щодо заморожування активів, пов’язаних із інцидентом, і закликала First Digital допомогти з виявленими залишками FDUSD у рамках зусиль з реагування.
Тому публічна позиція Binance мала три частини: захист балансів клієнтів, розслідування систем підпису та гаманців, та координація з зовнішніми сторонами щодо обмеження руху впливових активів. Компанія заявила, що надасть більш повний звіт після завершення розслідування. Доки цей звіт не опубліковано, точна технічна причина та кінцевий фінансовий вплив слід вважати невирішеними.
Як інші криптовалютні компанії та протоколи відреагували?
Інцидент спричинив координовану відповідь від випускників стейблкоїнів, команд з ризиків DeFi та учасників екосистеми блокчейн. Їхні дії включали заморожування активів, обмеження діяльності на ринках позичання та переміщення токенів, пов’язаних із затраженими адресами, до контролюваних сховищ.
Чому Aave заморозила ринки?
Реакція Aave на ризики була спрямована на обмеження потенційного витрату через свої ринки позичання. За повідомленнями, LlamaRisk, Aave Labs та інші учасники вирішили використати контрольні механізми охоронця, щоб заморозити велику кількість ринків, одночасно спостерігаючи за адресами нападника та відповідними ціновими фідами.
У звітах зазначалося, що дія охоплювала 175 типів резервів на 16 мережах Aave V3, а також 117 резервів на чотирьох спицях Aave V4. Aave вказала, що ринки будуть розглянуті для поступового відновлення після стабілізації переміщення зачеплених коштів та оцінки відповідних ризиків.
Заморожування ринків може обмежити додаткову діяльність щодо позичання та позичання активів, які можуть бути під впливом інциденту безпеки. Це захід для контролю ризиків, а не оголошення про те, що кожен актив або користувач, пов’язаний із протоколом, було скомпрометовано. Тимчасові обмеження можуть впливати і на звичайних користувачів, саме тому важливо проводити моніторинг та контролюваний процес відновлення.
Що зробив Arbitrum з пов’язаними активами?
Рада безпеки Arbitrum вжала заходів для забезпечення активів, пов’язаних із інцидентом, які зберігалися на Arbitrum One. За даними звіту, рада перевела 74 559 805 ARB і 8 425 ETH з адрес, пов’язаних із інцидентом, до проміжного гаманця.
Arbitrum зазначив, що операція була проведена після технічного огляду та врахування відповідальності мережі щодо безпеки та управління. У звіті зазначено, що ця дія не вплинула на інших користувачів або застосунки Arbitrum, і що активи можна буде знову перемістити лише за допомогою додаткового рішення Ради безпеки або голосування за управлінням Arbitrum DAO.
Ця відповідь ілюструє, як блокчейн-екосистема може використовувати механізми управління та аварійної безпеки для захисту активів у конкретному інциденті. Вона також ставить важливі питання щодо балансу між швидким втручанням, власністю користувачів, децентралізацією та прозорим управлінням. Такі дії слід оцінювати в контексті опублікованих правил протоколу та обставин інциденту.
Як Binance компенсує користувачам збитки?
Binance заявила, що візьме на себе повні фінансові втрати, спричинені інцидентом, що означає, що баланси страждальних клієнтів не зазнають дефіциту, якщо компанія виконає свої зобов’язання. Заява про компенсацію була зроблена спів-ВІП Yi He 30 жовтня, разом із тимчасовою призупиненням депозитів та виведень коштів.
Binance зобов’язалася покрити всі втрати, спричинені інцидентом безпеки. Компанія також повідомила, що працює над заморожуванням пов’язаних активів та співпрацює з правоохоронними органами. Повний аналіз інциденту очікувався після завершення розслідування.
Існують дві окремі фінансові питання для розгляду. Перше — це вартість активів, що були передані з постраждалих гаманців. Ранні оцінки на ланцюзі вказують, що сума становить приблизно 5,8 мільярда доларів США на кількох мережах. Друге — це чистий збиток після врахування заморожених активів, відновлених коштів та будь-яких активів, які залишаються недоступними для нападника. Ці показники не слід вважати взаємозамінними.
Здатність заморожувати активи може зменшити фінальний фінансовий вплив, але це не означає автоматично, що кожен переданий токен був повернений на Binance. Деякі активи можуть залишитися у контролюваних гаманцях, поки відповідні сторони завершать свої процедури. Тому зобов’язання Binance покрити збитки є важливим для захисту клієнтів, але значення мають фінальна звітність та деталі реалізації.
Користувачі повинні дотримуватися офіційних оголошень Binance щодо інформації про відновлення сервісу, балансів акаунтів та фінального звіту про інцидент. Вони не повинні покладатися на неофіційні повідомлення, які стверджують, що пропонують компенсацію, відновлення гаманця або спеціальну верифікацію акаунту. Справжній процес компенсації повинен повідомлятися через встановлені канали платформи.
Висновок
Інцидент безпеки Binance у жовтні 2026 року виявив операційні ризики, що можуть виникати, коли системи підписання транзакцій взаємодіють з потужними функціями авторизації гаманця, такими як EIP-7702. Ранній аналіз ланцюга показав 50 запитів на авторизацію та величезні перекази активів з гарячих гаманців, пов’язаних із Binance. Однак точний шлях атаки та кінцевий чистий збиток залишалися предметом розслідування.
Binance відповіла призупиненням депозитів та виведень, проведенням перевірок безпеки, координацією з зовнішніми сторонами та зобов’язанням покрити збитки. Видавці стейблкоїнів заморозили відповідні активи, Aave обмежила діяльність на багатьох ринках, а Рада безпеки Arbitrum перемістила пов’язані активи до контролюваного гаманця. Ці дії продемонстрували важливість швидкої координації в екосистемі цифрових активів.
Більш широкий урок безпеки полягає в тому, що захист приватного ключа повинен підтримуватися перевіркою на рівні транзакцій, строгим контролем авторизації, незалежним схваленням підпису, постійним моніторингом та перевіреними процедурами реагування на інциденти. EIP-7702 — це функція протоколу з легітимними випадками використання абстракції акаунтів, але її безпека залежить від того, як гаманці та додатки її реалізують. Біржі, розробники та користувачі всі мають роль у зменшенні ризиків, пов’язаних із все більш програмованими гаманцями.
ЧАСТІ ПИТАННЯ
1. Чи була інцидент Binance в жовтні 2026 року спричинена вразливістю в EIP-7702?
Доступні звіти вказували на можливу невдачу в процесі підпису транзакцій Binance, а не на підтверджений недолік у протоколі EIP-7702. Binance не опублікувала фінальне технічне розслідування у згаданих оновленнях, тому точна причина залишалася непідтвердженою.
2. Що таке EIP-7702 простими словами?
EIP-7702 — це пропозиція покращення ethereum, яка дозволяє зовнішньому акаунту делегувати виконання визначеному коду розумного контракту через підписаний авторизаційний запит. Вона підтримує більш гнучкі функції гаманця, але користувачам та платформам слід уважно перевіряти код і дозволи, що задіяні.
3. Чи сказав Binance, що компенсує постраждалих користувачів?
Так. Співгенеральний директор Binance І Хе сказав 30 жовтня 2026 року, що Binance покриє всі збитки, спричинені цим інцидентом. Компанія також повідомила, що розслідує подію і опублікує більш детальний огляд після завершення розслідування.
Відмова від відповідаль
Ця загальна інформація про ринок, можливо, з третіх сторін, комерційних або спонсорованих джерел, надається виключно для довідкових та освітніх цілей і не є фінансовою або інвестиційною порадою, пропозицією, запрошенням або гарантією. Ми відмовляємося від відповідальності за її точність, повноту, надійність та будь-які зумовлені ними втрати. Інвестування/торгівля супроводжуються ризиком; минулі результати не гарантує майбутніх. Користувачі повинні проводити дослідження, обережно оцінювати ризики та брати повну відповідальність. Для отримання додаткової інформації звертайтеся до Умов використання та Заяви про ризики KuCoin.
Відмова від відповідальності: Для вашої зручності цю сторінку було перекладено за допомогою технології ШІ. Для отримання найточнішої інформації дивіться оригінальну англійську версію.