

อีเธอเรียมเร่งปฏิทินการบรรลุความปลอดภัยจากควอนตัมได้อย่างไร
คำนำ
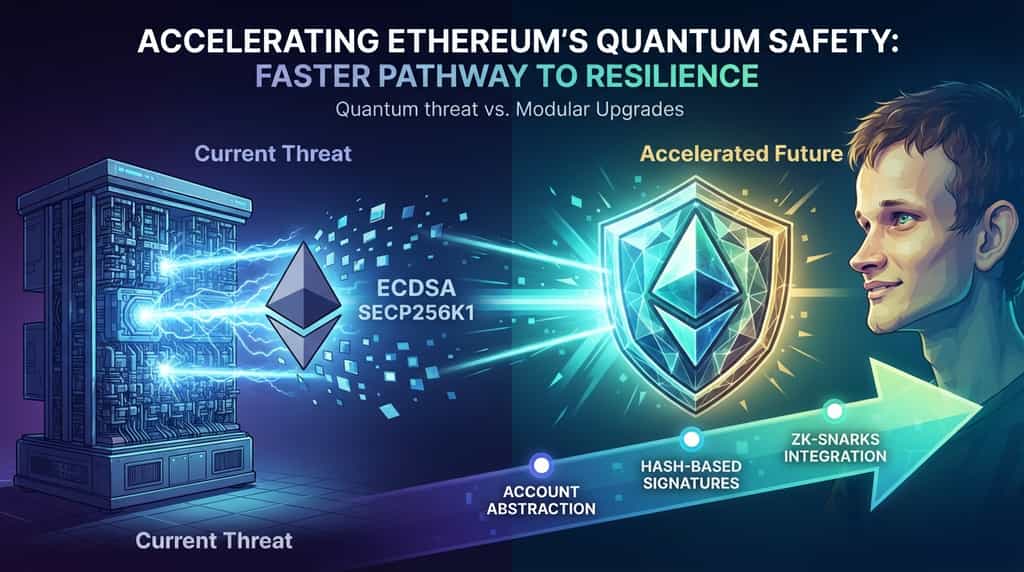
การพัฒนาอย่างรวดเร็วของคอมพิวเตอร์ควอนตัมนำเสนอภัยคุกคามในระยะยาวเชิงทฤษฎีต่อระบบการเข้ารหัสแบบดั้งเดิม รวมถึงการเข้ารหัสแบบกุญแจสาธารณะที่รักษาความปลอดภัยให้กับเครือข่ายบล็อกเชน ล่าสุด วิตาลิก บูเทอริน ผู้ร่วมก่อตั้ง Ethereum ได้เปลี่ยนมุมมองอย่างมีนัยสำคัญ โดยแสดงความหวังอย่างแข็งขันต่อเส้นทางที่เร็วขึ้นและเรียบง่ายกว่าในการบรรลุความต้านทานต่อควอนตัมสำหรับเครือข่าย Ethereum การเปลี่ยนแปลงนี้มุ่งเน้นที่การปรับเปลี่ยนด้านการเข้ารหัสและสถาปัตยกรรมที่เสนอใหม่ ซึ่งสามารถปกป้องเงินทุนและสัญญาอัจฉริยะของผู้ใช้ได้ก่อนที่ฮาร์ดแวร์ควอนตัมจะมีขนาดใหญ่พอที่จะทำลายการเข้ารหัสเส้นโค้งแบบวงรีในปัจจุบัน
ประเด็นสำคัญ
วิตาลิก บูเทอริน ได้แสดงท่าทีเชิงบวกมากขึ้นเกี่ยวกับการเร่งการเปลี่ยนผ่านของ Ethereum สู่การเข้ารหัสที่ต้านทานควอนตัม โดยได้รับแรงผลักดันจากงานวิจัยล่าสุดเกี่ยวกับองค์ประกอบการเข้ารหัสที่มีประสิทธิภาพสูงขึ้นและเส้นทางการอัปเกรดโปรโตคอล
-
การเปลี่ยนแปลงหลัก: การวิจัยด้านรหัสลับล่าสุดชี้ให้เห็นว่า การเปลี่ยน Ethereum ไปสู่โครงสร้างที่ปลอดภัยจากควอนตัม อาจทำได้เร็วกว่าที่เคยประเมินไว้ และมีอุปสรรคด้านการดำเนินงานน้อยกว่าที่คาด
-
โมเดลภัยคุกคาม: คอมพิวเตอร์ควอนตัมก่อให้เกิดความเสี่ยงหลักผ่านอัลกอริทึมเช่นอัลกอริทึมชอร์ ซึ่งสามารถย้อนกลับแฮชเข้ารหัสและกุญแจส่วนตัวที่ได้จากลายเซ็นแบบวงรีมาตรฐาน (เช่น ECDSA)
-
แนวทางที่เสนอ: เครือข่ายกำลังสำรวจความเป็นสถานะว่าง ลายเซ็นแบบอิงแฮช และตัวรวม zero-knowledge proof ขั้นสูงที่ลดภาระจากการอัปเกรดคริปโตกราฟีที่ต้านทานควอนตัม
-
ผลกระทบตามเวลา: แม้การย้ายทั้งหมดจะต้องการการทดสอบอย่างเข้มงวดและการฟอร์กแบบฮาร์ด แต่กลยุทธ์การดำเนินการแบบโมดูลาร์ใหม่อาจปกป้องบัญชีผู้ใช้ล่วงหน้าเป็นหลายปีก่อนการอัปเกรดแบบเดิม
ทำไมการต้านทานควอนตัมจึงเร่งด่วนสำหรับเครือข่ายบล็อกเชน?
บล็อกเชนพึ่งพาการเข้ารหัสแบบไม่สมมาตรเพื่อป้องกันเงินทุนของผู้ใช้ ตรวจสอบธุรกรรม และรับรองว่าเฉพาะเจ้าของกุญแจส่วนตัวเท่านั้นที่สามารถอนุญาตให้โอนได้ เครือข่ายมาตรฐานเช่น Ethereum ปัจจุบันใช้ ECDSA (Elliptic Curve Digital Signature Algorithm) secp256k1 สำหรับการลงนามธุรกรรม แม้จะมีความปลอดภัยทางการคำนวณต่อคอมพิวเตอร์คลาสสิก แต่หลักการเข้ารหัสนี้มีความเสี่ยงต่อคอมพิวเตอร์ควอนตัมที่มีจำนวนคิวบิตและความสามารถในการแก้ไขข้อผิดพลาดเพียงพอที่รันอัลกอริธึมของชอร์
คอมพิวเตอร์ควอนตัมที่มีความก้าวหน้าเพียงพอสามารถสร้างกุญแจส่วนตัวจากกุญแจสาธารณะที่เปิดเผยต่อสาธารณะได้ เนื่องจากที่อยู่บล็อกเชนมักเปิดเผยกุญแจสาธารณะเมื่อมีการทำธุรกรรมออก—หรือคงไว้ในสถานะบันทึกย้อนหลัง—เครือข่ายที่ไม่มีการป้องกันจะเผชิญกับความเสี่ยงร้ายแรงต่อการถูกโจมตีบันทึก ดังนั้น นักพัฒนาและนักวิจัยหลักจึงให้ความสำคัญสูงสุดในการค้นหาทางอัปเกรดที่จะป้องกันโปรโตคอลก่อนที่ฮาร์ดแวร์ควอนตัมจะบรรลุเป้าหมายทางคริปโตกราฟีที่เกี่ยวข้อง
มีการเปลี่ยนแปลงอะไรในมุมมองของวิตาลิก บูเทอรินเกี่ยวกับควอนตัมไทม์ไลน์?
ในอดีต การเปลี่ยนแปลงแพลตฟอร์มสัญญาอัจฉริยะขนาดใหญ่ให้ใช้อัลกอริธึมที่ต้านทานควอนตัมถูกมองว่าเป็นอุปสรรคทางวิศวกรรมที่ใช้เวลาหลายทศวรรษ ทางเลือกของคริปโตกราฟีหลังควอนตัม (PQC)—เช่น แผนผังลายเซ็นที่อิงจากแลตทิซหรือฐานแฮชแบบมีสถานะ—โดยทั่วไปมีขนาดลายเซ็นที่ใหญ่มาก ค่าแก๊สในการตรวจสอบสูง และข้อกำหนดการจัดการกุญแจที่ซับซ้อน ซึ่งอาจทำให้สถานะของบล็อกเชนบวมขึ้น
การค้นพบเชิงทฤษฎีล่าสุดและการออกแบบโปรโตคอลแบบโมดูลาร์ได้เปลี่ยนทัศนคตินี้ไปแล้ว การวิจัยเกี่ยวกับ zero-knowledge proof แบบกระชับ ตัวสะสมที่ใช้ STARK และกรอบงานลายเซ็นแบบแฮชที่ได้รับการปรับปรุง ชี้ให้เห็นว่า Ethereum สามารถรับการอัปเกรดที่ปลอดภัยจากควอนตัมอย่างค่อยเป็นค่อยไป แทนที่จะบังคับให้มีการเปลี่ยนแปลงด้านคริปโตกราฟีแบบกว้างทั้งเครือข่ายในครั้งเดียว นักพัฒนาสามารถปรับใช้ส่วนประกอบโปรโตคอลแบบเฉพาะจุดและชั้นการดูแลบัญชีที่ค่อยๆ เลิกใช้รูปแบบลายเซ็นที่มีความเสี่ยง โดยไม่ทำให้ประสิทธิภาพหรือความกระจายศูนย์ลดลง
อีเธอเรียมจะดำเนินการอัปเกรดที่ปลอดภัยจากควอนตัมได้อย่างไร
การอัปเกรดเครือข่ายแบบกระจายศูนย์ในขนาดของ Ethereum ต้องการการประสานงานอย่างรอบคอบ การวางแผนเพื่อความเข้ากันได้ย้อนหลัง และระยะการทดสอบที่ใช้เวลาหลายปี กลยุทธ์การเปลี่ยนผ่านอิงอยู่บนเสาหลักหลายประการ:
-
การเป็นผู้ใช้งานแบบมีการจัดการบัญชี (ERC-4337): โดยการนำวอลเล็ตที่ใช้สัญญาอัจฉริยะมาใช้อย่างแพร่หลาย ผู้ใช้งานสามารถเปลี่ยนโมเดลความปลอดภัยของตนจากคีย์ ECDSA แบบดั้งเดิมไปเป็นตัวตรวจสอบลายเซ็นที่ทนต่อควอนตัม โดยไม่ต้องเปลี่ยนแปลงชั้นการอนุมัติหลักในทันที
-
ลายเซ็นแบบอิงแฮช: อัลกอริธึมเช่น SPHINCS+ หรือ XMSS ให้การรับประกันด้านความปลอดภัยที่แข็งแกร่งโดยอิงจากฟังก์ชันแฮชแทนการสมมติเชิงทฤษฎีจำนวน แม้ว่าการปรับปรุงขนาดของลายเซ็นจะยังคงเป็นพื้นที่วิจัยที่กำลังดำเนินอยู่
-
การผสานรวม Zero-Knowledge Proof: ชั้น ZK-rollup และตัวพิสูจน์โปรโตคอลแบบเนทีฟสามารถจัดกลุ่มและตรวจสอบหลักฐานเข้ารหัสที่ซับซ้อนนอกสายโซ่ ช่วยป้องกันชั้นพื้นฐานจากภาระการคำนวณที่เกี่ยวข้องกับคณิตศาสตร์การตรวจสอบหลังควอนตัม
ตารางต่อไปนี้สรุปแนวทางการเข้ารหัสหลักที่อยู่ในระหว่างการประเมินสำหรับการย้ายไปใช้หลังควอนตัม:
| สิ่งเริ่มต้นทางเข้ารหัส | พื้นฐานด้านความปลอดภัย | ข้อได้เปรียบหลัก | ข้อเสียหลัก |
| ECDSA (ปัจจุบัน) | เส้นโค้งเอลลิปติก | ลายเซ็นที่เร็วและกะทัดรัด | มีความเสี่ยงต่ออัลกอริทึมชอร์บนฮาร์ดแวร์ควอนตัม |
| คริปโตที่ใช้พื้นฐานแบบแลตทิซ | ปัญหาเวกเตอร์สั้นที่สุด | สมดุลที่ดีระหว่างความเร็วและขนาด | สมมติฐานทางคณิตศาสตร์ที่ซับซ้อน ประวัติด้านความปลอดภัยที่ทันสมัยกว่า |
| ลายเซ็นแบบอิงแฮช | ความปลอดภัยของฟังก์ชันแฮช | สมมติฐานทางคริปโตกราฟีขั้นต่ำ | ขนาดลายเซ็นขนาดใหญ่ ความต้องการด้านการจัดการสถานะที่เข้มงวด |
ผลกระทบเชิงปฏิบัติสำหรับนักพัฒนาและผู้ใช้คืออะไร?
สำหรับผู้เข้าร่วมทั่วไปและนักพัฒนา DApp (dApp) การเปลี่ยนไปสู่ความปลอดภัยแบบควอนตัมจะเกิดขึ้นเบื้องหลังผ่านการอัปเกรดโปรโตคอลและการอัปเดตซอฟต์แวร์วอลเล็ต ผู้ใช้ไม่จำเป็นต้องออกแบบโครงสร้างเงินทุนใหม่ด้วยตนเองในวันแรก เพราะกรอบงานการจัดการบัญชีจะช่วยให้การย้ายข้อมูลเป็นไปอย่างราบรื่น
อย่างไรก็ตาม นักพัฒนาสัญญาอัจฉริยะต้องระมัดระวังถึงผลกระทบของอัปเกรดโปรโตคอลในระยะยาวต่อเศรษฐศาสตร์ของแก๊ส รหัสดำเนินการตรวจสอบลายเซ็น และโครงสร้างการเข้าถึงข้อมูล เมื่อ Ethereum รวมเอาหลักการเข้ารหัสขั้นสูงมากขึ้น เครื่องมือสำหรับแอปพลิเคชันแบบศูนย์ความรู้และการจัดการกุญแจอย่างปลอดภัยจะยังคงพัฒนาอย่างต่อเนื่อง เพื่อให้การป้องกันที่แข็งแกร่งต่อภัยคุกคามทางการคำนวณในอนาคต ซึ่งจะเกิดขึ้นก่อนที่จะปรากฏในตลาดเชิงพาณิชย์
ข้อสรุป
การเร่งความเร็วของเส้นทางพัฒนาของ Ethereum สู่ความปลอดภัยจากควอนตัมถือเป็นจุดเปลี่ยนที่สำคัญในวิศวกรรมบล็อกเชน สิ่งที่เคยถูกมองว่าเป็นอุปสรรคด้านการขยายตัวและเข้ารหัสลับที่อยู่ไกลเกินเอื้อมและแก้ไขไม่ได้ ตอนนี้กำลังได้รับการจัดการผ่านการออกแบบโปรโตคอลแบบโมดูลาร์ การดูดซับบัญชี และสถาปัตยกรรมศูนย์ความรู้ที่มีประสิทธิภาพ โดยการรับมือกับความเปราะบางต่อควอนตัมอย่างรุกเร้า เครือข่ายมีเป้าหมายเพื่อสร้างความยืดหยุ่นในระยะยาว รับรองว่าสินทรัพย์ของผู้ใช้และโครงสร้างพื้นฐานแบบกระจายศูนย์จะยังคงได้รับการปกป้องจากวิถีทางเทคโนโลยีในอนาคต
คำถามที่พบบ่อย
คอมพิวเตอร์ควอนตัมจะเป็นภัยคุกคามที่เป็นรูปธรรมต่อ Ethereum เมื่อใด?
นักคริปโตกราฟีและฟิสิกส์ควอนตัมส่วนใหญ่ประเมินว่า คอมพิวเตอร์ควอนตัมที่สามารถถอดรหัสการเข้ารหัสเส้นโค้งแบบวงรี 256 บิตยังห่างออกไปอีกหลายปีหรือหลายทศวรรษ อย่างไรก็ตาม เนื่องจากการเปลี่ยนแปลงใช้เวลานาน การวางแผนเชิงรุกจึงได้เริ่มขึ้นแล้ว
ผู้ใช้ทั่วไปจำเป็นต้องดำเนินการใดๆ เพื่อป้องกันเงินทุนของตนหรือไม่
ในเส้นทางการอัปเกรดที่เสนอส่วนใหญ่ ผู้ให้บริการวอลเล็ตและมาตรฐานการจัดการบัญชีจะจัดการกลไกการเปลี่ยนผ่าน ผู้ใช้คงจะได้รับการแจ้งให้อัปเดตการตั้งค่าวอลเล็ตหรือโอนเงินไปยังบัญชีสัญญาอัจฉริยะที่มีการตรวจสอบลายเซ็นต์ต้านทานควอนตัม
เหตุใดลายเซ็นเข้ารหัสหลังควอนตัมจึงประมวลผลได้ยากกว่า?
ทางเลือกหลังควอนตัมมักต้องการขนาดข้อมูลที่ใหญ่กว่ามากสำหรับกุญแจสาธารณะและลายเซ็นเมื่อเทียบกับแผนการโค้งแบบเอลลิปติกแบบดั้งเดิม สิ่งนี้เพิ่มความต้องการในการจัดเก็บ การใช้แบนด์วิดธ์เครือข่าย และค่าแก๊สในการตรวจสอบบนบล็อกเชน
เครือข่ายบล็อกเชนอื่นๆ ก็กำลังเตรียมความพร้อมสำหรับความปลอดภัยแบบควอนตัมไหม
ใช่ โปรโตคอลชั้นที่ 1 หลายตัวและกลุ่มวิจัยกำลังติดตามมาตรฐานการเข้ารหัสหลังควอนตัมของสถาบันมาตรฐานและเทคโนโลยีแห่งชาติ (NIST) อย่างใกล้ชิด และทดลองใช้กรอบการอัปเกรดแบบโมดูลาร์
การอัปเกรดนี้มีความเสี่ยงที่จะทำให้สัญญาอัจฉริยะที่มีอยู่ใช้งานไม่ได้หรือไม่?
นักพัฒนาโปรโตคอลหลักออกแบบการอัปเกรดโดยคำนึงถึงความเข้ากันได้ย้อนหลังอย่างเข้มงวดหรือตารางการย้ายแบบขั้นตอน เพื่อป้องกันไม่ให้แอปพลิเคชันแบบกระจายศูนย์ที่มีอยู่หยุดทำงาน แม้ว่าการเปลี่ยนแปลงระดับโปรโตคอลเฉพาะจะผ่านการจำลองบน Testnet อย่างเข้มงวดก่อนการใช้งานบน Mainnet
ข้อจำกัดความรับผิด
ข้อมูลตลาดทั่วไปนี้ ซึ่งอาจมาจากแหล่งภายนอก เชิงพาณิชย์ หรือได้รับการสนับสนุน จัดทำขึ้นเพื่อใช้อ้างอิงและวัตถุประสงค์ทางการศึกษาเท่านั้น และไม่ถือเป็นคำแนะนำด้านการเงินหรือการลงทุน การเสนอ การเชิญชวน หรือการรับประกันใดๆ เราไม่รับผิดชอบต่อความถูกต้อง ความสมบูรณ์ ความน่าเชื่อถือ และความสูญเสียใดๆ ที่เกิดขึ้นจากการใช้ข้อมูลนี้ การลงทุน/การซื้อขายมีความเสี่ยง; ผลการดำเนินงานในอดีตไม่ได้การันตีผลลัพธ์ในอนาคต ผู้ใช้ควรทำการวิจัย ตัดสินอย่างรอบคอบ และรับผิดชอบเต็มที่ สำหรับรายละเอียดเพิ่มเติม กรุณาตรวจสอบ ข้อกำหนดการใช้งาน และ การเปิดเผยความเสี่ยง ของ KuCoin
คำปฏิเสธความรับผิดชอบ: หน้านี้แปลโดยใช้เทคโนโลยี AI เพื่อความสะดวกของคุณ สำหรับข้อมูลที่ถูกต้องที่สุด โปรดดูต้นฉบับภาษาอังกฤษ