

มัลแวร์ Canto Incognito เป้าหมายที่ Kryptex: วิธีที่เซิร์ฟเวอร์ AI 3,400 เครื่องถูกยึดครองเพื่อขุดคริปโต
คำนำ
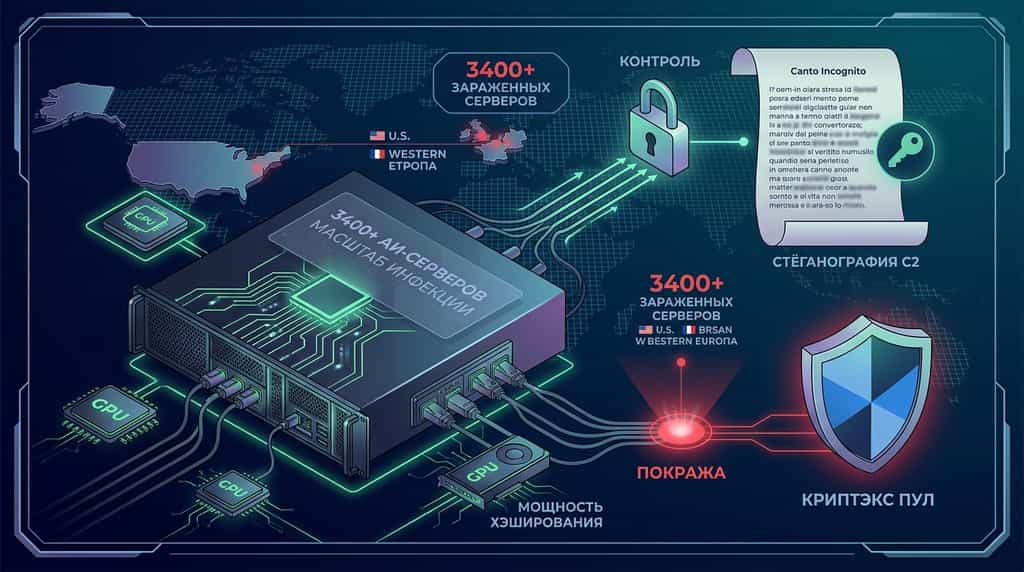
เซิร์ฟเวอร์ปัญญาประดิษฐ์ (AI) และโมเดลภาษาขนาดใหญ่ (LLM) มากกว่า 3,400 เซิร์ฟเวอร์ทั่วโลกได้รับการโจมตีในแคมเปญการขโมยพลังงานคริปโตเคอเรนซีที่ซับซ้อนซึ่งเรียกว่า Canto Incognito ตามรายงานของนักวิจัยด้านความปลอดภัยไซเบอร์จาก Lumen Black Lotus Labs ผู้โจมตีได้ปล่อยมัลแวร์รุ่นใหม่ที่เรียกว่า PoeLLM เพื่อติดตั้งซอฟต์แวร์ขุด XMRig และ Iron ที่ซ่อนอยู่บนโครงสร้างพื้นฐานขององค์กรที่ถูกยึดครอง กำลังการประมวลผลที่ถูกยึดครองถูกส่งไปยัง Kryptex แพลตฟอร์มขุดที่มีชื่อเสียงในภาษารัสเซีย เพื่อสร้างรายได้จากคริปโตเคอเรนซีโดยไม่ได้รับอนุญาต
แคมเปญการโจมตีนี้โดดเด่นเนื่องจากกลไกการซ่อนข้อมูลเซิร์ฟเวอร์คำสั่งและควบคุม (C2) ขั้นสูง แทนที่จะพึ่งพาที่อยู่ IP หรือชื่อโดเมนแบบคงที่ ผู้โจมตีได้เข้ารหัสตำแหน่งเซิร์ฟเวอร์ C2 ไว้ในบทกวีที่ซ่อนข้อมูลซึ่งเผยแพร่บนที่เก็บ GitHub สาธารณะ ภัยคุกคามที่ยังคงดำเนินอยู่นี้แสดงให้เห็นถึงความเปราะบางที่เพิ่มขึ้นของการปรับใช้ AI ขององค์กรและซอฟต์แวร์ยูทิลิตี้แบบโอเพ่นซอร์สต่อมัลแวร์ที่แอบซ่อนเพื่อแย่งชิงทรัพยากร
การโจมตีด้วยมัลแวร์ Canto Incognito บน Kryptex คืออะไร?
แคมเปญ Canto Incognito เป็นการโจมตีแบบ cryptojacking ที่มีเป้าหมาย เพื่อแอบยึดครองโครงสร้างพื้นฐานเซิร์ฟเวอร์องค์กรที่มีประสิทธิภาพสูงเพื่อใช้ขุดคริปโตเคอเรนซีโดยไม่ได้รับอนุญาต แคมเปญนี้ใช้งานมาตั้งแต่เดือนเมษายน 2026 โดยใช้ไมโครเซอร์วิส AI แบบโอเพนซอร์สและเครื่องมือเว็บสำหรับการใช้งานทั่วไปเป็นจุดเริ่มต้นเพื่อเข้าถึงสภาพแวดล้อมบนคลาวด์และองค์กร
เมื่อเข้าสู่เครือข่ายของเหยื่อ โหลดหลักของมัลแวร์ที่ชื่อ PoeLLM จะติดตั้งซอฟต์แวร์ขุดคริปโตที่ปรับแต่งเฉพาะ—โดยเฉพาะ XMRig สำหรับ Monero (XMR) และโปรแกรมขุดเฉพาะสำหรับ Iron—เพื่อใช้ทรัพยากร CPU และ GPU รางวัลที่ขุดได้จะถูกส่งไปยังบัญชีที่โฮสต์อยู่บน Kryptex ซึ่งเป็น Pool การขุดและบริการจ่ายเงินคริปโตอัตโนมัติที่มีชื่อเสียงของรัสเซีย
พารามิเตอร์การดำเนินงานหลักของแคมเปญ Canto Incognito ได้แก่:
-
ขนาดการติดเชื้อ: เซิร์ฟเวอร์ส่วนบุคคลมากกว่า 3,400 เครื่องทั่วโลกถูกโจมตี โดยมีจำนวนเซิร์ฟเวอร์ที่ติดเชื้อพร้อมกันสูงสุดประมาณ 2,200 เครื่องในช่วงกลางเดือนมิถุนายน 2026
-
การกระจายทางภูมิศาสตร์: การโจมตีมีความเข้มข้นอย่างมากในศูนย์ข้อมูลองค์กรของสหรัฐอเมริกาและยุโรปตะวันตก
-
ช่องโหว่เป้าหมาย: จุดเชื่อมต่อที่ถูกโจมตีส่วนใหญ่เป็นซอฟต์แวร์ที่เชื่อมต่ออินเทอร์เน็ต ได้แก่ LiteLLM (ชั้นตัวแทน AI), Gotenberg (บริการแปลงเอกสาร), Gitea (บริการโฮสต์ที่เก็บรหัส), และ Ivanti Sentry (เกตเวย์ความปลอดภัยสำหรับอุปกรณ์เคลื่อนที่)
-
การแพร่กระจายของบอทเน็ต: นอกจากการขุดคริปโตแล้ว เซิร์ฟเวอร์ที่ติดเชื้อยังถูกนำกลับมาใช้ใหม่เป็นโหนดสแกนระดับสองเพื่อค้นหาระบบต่างๆ บนอินเทอร์เน็ตที่ยังไม่ได้รับการอัปเดตช่องโหว่ ทำให้ขอบเขตของบอทเน็ตขยายกว้างขึ้น
PoeLLM Malware ใช้บทกวีบน GitHub เพื่อการควบคุมและสื่อสาร (C2) ได้อย่างไร
PoeLLM ใช้วิธีการค้นหา C2 แบบใหม่และมีความทนทานสูง ซึ่งเรียกว่า Poem-Based Steganographic IP Encoding บอตเน็ตแบบดั้งเดิมพึ่งพาที่อยู่ IP ที่เขียนแน่นอนหรือโครงสร้างพื้นฐาน Dynamic Domain Name System (DDNS) ซึ่งทีมไซเบอร์ซีเคียวริตี้สามารถบล็อกหรือจัดการได้ง่าย ในทางตรงกันข้าม Canto Incognito ซ่อนโครงสร้างพื้นฐานการควบคุมของมันภายในที่เก็บโค้ดโอเพนซอร์ส
วงจรการดำเนินงาน C2 ทำงานผ่านกระบวนการสี่ขั้นตอนที่มีโครงสร้าง:
-
การเข้ารหัสเชิงกวี: ผู้กระทำผิดได้สร้างที่เก็บ GitHub สาธารณะโดยมีการคอมมิตครั้งแรกบันทึกไว้เมื่อวันที่ 13 เมษายน 2026 ภายในนั้น พวกเขาได้เผยแพร่บทกวีภาษาอิตาลี ("Canto Incognito" หรือ "Unknown Song")
-
การสลับคีย์แบบไดนามิก: เมื่อผู้โจมตีย้ายหรือเปลี่ยนการกำหนดค่าโครงสร้างพื้นฐาน C2 ของพวกเขา พวกเขาจะแก้ไขคำเฉพาะบางคำในบทกวีผ่านการคอมมิตทั่วไปบน GitHub
-
การถอดรหัสเป้าหมาย: เมื่อทำงานบนเซิร์ฟเวอร์ที่ถูกโจมตี PoeLLM จะดึงคอมมิตล่าสุดจาก GitHub อ่านข้อความ และใช้สูตรการดึงกุญแจเชิงอัลกอริทึมตามคำที่ถูกเปลี่ยนแปลงเพื่อหาที่อยู่ IP ของเซิร์ฟเวอร์ C2
-
ความทนทานต่อการปิดกั้น: เนื่องจาก GitHub เป็นแพลตฟอร์มการพัฒนาที่ถูกต้องตามกฎหมายที่ใช้ทั่วโลก ชุดกฎของไฟร์วอลล์จึงแทบไม่บล็อกการเชื่อมต่อออกสู่จุดสิ้นสุดของรีโพสิทอรี GitHub ทำให้มัลแวร์สามารถหลบเลี่ยงอุปสรรคการป้องกันเครือข่ายแบบดั้งเดิม
ตามข้อมูลการวิจัยด้านวิศวกรรมความปลอดภัยทางไซเบอร์จาก Lumen Technologies เทคนิคการทำให้ข้อมูลมีความซับซ้อนนี้ทำให้ผู้วิเคราะห์ข้อมูลภัยคุกคามเผชิญความท้าทายอย่างมากในการติดตามและป้องกันช่องทาง C2
ทำไมโครงสร้างพื้นฐานของ AI และ LLM จึงเป็นเป้าหมายหลักของการขโมยคริปโต?
โครงสร้างพื้นฐานปัญญาประดิษฐ์ระดับองค์กรเป็นเป้าหมายที่มีมูลค่าสูงมากสำหรับผู้โจมตีแบบคริปโตจั๊กกิ้ง เนื่องจากมีแบนด์วิดธ์การประมวลผลขนาดใหญ่และการตั้งค่าความปลอดภัยเริ่มต้นที่หลวม ขณะที่บริษัทต่างๆ นำแบบจำลองภาษาขนาดใหญ่ (LLMs) และไมโครเซอร์วิสที่เกี่ยวข้องมาใช้งานอย่างรวดเร็ว โปรโตคอลด้านความปลอดภัยมักตามไม่ทันความเร็วในการพัฒนา
เครื่องมือการจัดการ AI เช่น LiteLLM ช่วยให้องค์กรสามารถรวมการเรียก API ผ่านโมเดลจากผู้ให้บริการหลายราย เมื่อบริการเหล่านี้ถูกเปิดให้เข้าถึงโดยตรงผ่านอินเทอร์เน็ตสาธารณะโดยไม่มีรายการควบคุมการเข้าถึง (ACL) หรืออุปสรรคการรับรองตัวตน ผู้โจมตีจะสแกนและใช้ช่องโหว่พอร์ตที่เปิดอยู่ภายในไม่กี่นาที
ยิ่งไปกว่านั้น เนื่องจากงานของ AI ใช้พลังการประมวลผลอย่างมากโดยค่าเริ่มต้น ผู้ดูแลระบบอาจไม่ทันสังเกตเห็นการใช้งาน CPU/GPU ที่เพิ่มขึ้นที่เกิดจากกระบวนการขุด XMRig หรือ Iron ที่ทำงานเบื้องหลัง ทำให้ผู้โจมตีมีเวลาอยู่บนเครื่องที่ถูกโจมตีเป็นเวลานานขึ้น
การเปรียบเทียบทางเทคนิค: ตัวชี้วัดแคมเปญ Canto Incognito
เพื่อประเมินขอบเขตการดำเนินงานและโปรไฟล์ความเสี่ยงของแคมเปญ Canto Incognito คุณลักษณะสำคัญที่นักวิจัยด้านความปลอดภัยเครือข่ายบันทึกไว้ได้รับการสรุปด้านล่าง
| เมตริกแคมเปญ | รายละเอียดและพารามิเตอร์ทางเทคนิค | ระดับผลกระทบ |
| พาลโหลดหลัก | มัลแวร์ PoeLLM ที่ติดตั้งตัวขุด XMRig และ Iron | สูง |
| เป้าหมาย Pool การขุด | Kryptex (บริการเหมืองแร่ภาษารัสเซีย) | Medium |
| จำนวนโฮสต์ที่ถูกโจมตีทั้งหมด | เซิร์ฟเวอร์องค์กรกว่า 3,400 แห่งทั่วโลก | สูง |
| จำนวนการติดเชื้อที่สูงสุด | เซิร์ฟเวอร์ประมาณ 2,200 เครื่องพร้อมกัน (กลางเดือนมิถุนายน 2026) | สูง |
| วิธีการเบี่ยงเบนข้อมูล C2 | การซ่อนข้อมูลบน GitHub ด้วยบทกวีอิตาลีที่ปรับเปลี่ยนแบบไดนามิก | สำคัญ |
| วันที่ส่งคำสั่งเริ่มต้น | 13 เมษายน 2026 | ข้อมูล |
| โครงสร้างพื้นฐานเป้าหมาย | LiteLLM, Gotenberg, Gitea, Ivanti Sentry เครื่องมือสำหรับองค์กร | สำคัญ |
| ภูมิภาคเป้าหมาย | สหรัฐอเมริกาและยุโรปตะวันตก | สูง |
| แหล่งที่มาของผู้กระทำ | กลุ่มอาชญากรรมไซเบอร์ที่พูดภาษาอิตาลี (ตามการวิเคราะห์การจราจร) | Medium |
วิธีป้องกันโครงสร้างพื้นฐานขององค์กรจากมัลแวร์ขโมยคริปโต
การป้องกันภัยคุกคามอย่าง PoeLLM และภัยคุกคามการขโมยคริปโตที่คล้ายกัน ต้องใช้กลยุทธ์การป้องกันแบบรุกที่มุ่งเน้นไปที่การมองเห็นเครือข่าย การจัดการช่องโหว่ และการเสริมความแข็งแกร่งของโครงสร้างพื้นฐาน องค์กรที่ใช้งานไมโครเซอร์วิส AI แบบโอเพ่นซอร์สต้องตรวจสอบพื้นที่โจมตีภายนอกอย่างเป็นระบบ
-
รักษาความปลอดภัยบริการ AI ที่เปิดเผยและมิดเดิลแวร์
อย่าใช้งานบริการยูทิลิตี้เช่น LiteLLM, Gotenberg หรือ Gitea โดยตรงบนอินเทอร์เน็ตสาธารณะโดยไม่มีชั้นการรับรองความถูกต้องที่แข็งแกร่ง บังคับใช้สถาปัตยกรรม Zero Trust (ZTA) อย่างเข้มงวด แยกบริการไว้ภายในคลาวด์ส่วนตัวเสมือน (VPCs) และวางอินเทอร์เฟซการดูแลระบบไว้หลังเครือข่ายส่วนตัวเสมือน (VPNs) หรือ Identity-Aware Proxies ที่ปลอดภัย
-
ใช้งานการกรองการส่งออกเครือข่าย
จำกัดการจราจรเครือข่ายออกจากระบบ AI ในการผลิต งานในการผลิตมักไม่จำเป็นต้องเข้าถึงแบบไม่จำกัดผ่าน HTTP/HTTPS ไปยังแพลตฟอร์มโฮสต์โค้ดภายนอกเช่น GitHub โดยการกรองการจราจรออกและบล็อกจุดหมาย IP ที่ไม่รู้จัก ทีมองค์กรป้องกันไม่ให้มัลแวร์ดึงที่อยู่ C2 แบบเรียลไทม์จากที่เก็บข้อมูลภายนอก
-
ติดตามการดำเนินการของกระบวนการและเมตริกของระบบ
ใช้โซลูชัน Endpoint Detection and Response (EDR) เพื่อตรวจสอบการสร้างกระบวนการที่ไม่ได้รับอนุญาต แจ้งเตือนเมื่อมีการสปาวน์ไบนารีกระบวนการที่เกี่ยวข้องกับ
xmrig, iron-miner หรือสคริปต์พื้นหลังที่ไม่รู้จักที่ทำงานจากไดเรกทอรีชั่วคราวของระบบ (เช่น /tmp หรือ /var/tmp)-
แก้ไขซอฟต์แวร์องค์กรที่มีช่องโหว่
ตรวจสอบและอัปเดตแพตช์แอปพลิเคชันเครือข่ายที่เชื่อมต่ออินเทอร์เน็ตอย่างสม่ำเสมอ รวมถึง Ivanti Sentry คลังรหัส และไมโครเซอร์วิสแบบคอนเทนเนอร์ การใช้แพตช์ด้านความปลอดภัยทันทีจะช่วยกำจัดช่องโหว่การรันโค้ดระยะไกล (RCE) ที่ผู้โจมตีใช้เพื่อเข้าถึงระบบในขั้นตอนแรก
เกินข่าวสารหลัก: KuCoin 5.0 มีความหมายอย่างไรกับคุณ
ข่าวตลาดเคลื่อนตัวเร็ว — แต่สถานที่ที่คุณดำเนินการก็สำคัญไม่แพ้กัน ในเดือนตุลาคมนี้ KuCoin จะเปิดตัว KuCoin 5.0 ซึ่งเปลี่ยนแปลง KuCoin ให้เป็นแพลตฟอร์มที่สร้างใหม่ทั้งหมด นี่คือสิ่งที่เปลี่ยนแปลงสำหรับคุณ:
-
บัญชีเดียวสำหรับทุกอย่าง แพลตฟอร์มรุ่นเก่าแบ่งเงินของคุณออกเป็นบัญชี “สปอต” “หลักประกัน” และ “ฟิวเจอร์ส” แยกจากกัน และคาดหวังให้คุณเข้าใจเหตุผล บัญชีแบบครบวงจร Unified Account ของ KuCoin 5.0 ลบการแบ่งแยกนี้ออกไปทั้งหมด — ฝากเพียงครั้งเดียว และทุกอย่างจะอยู่ที่นั่นโดยอัตโนมัติ (ขณะนี้มีให้เฉพาะสำหรับผู้ใช้ระดับ VIP)
-
หุ้น ดัชนี และสินค้าโภคภัณฑ์ KuCoin 5.0 ขยายขอบเขตBeyond crypto ไปสู่ตลาดโลก เมื่อ crypto เคลื่อนไหวแบบทรงตัวและตลาดหุ้นฟื้นตัว (หรือในทางกลับกัน) คุณสามารถสลับการลงทุนภายในไม่กี่นาที โดยไม่ต้องเปิดบัญชีโบรกเกอร์และรอเป็นวันๆ เพื่อให้ระบบเงิน Fiat ทำงาน
-
สินทรัพย์จริง (RWA) การเข้าถึงสินทรัพย์ดั้งเดิมเช่น สินค้าโภคภัณฑ์ผ่านการแปลงเป็นโทเค็น ภายในบัญชีคริปโตของคุณเอง หนึ่งใน segement ที่เติบโตเร็วที่สุดในระบบการเงินทั่วโลก ไม่ได้ถูกจำกัดไว้สำหรับองค์กรอีกต่อไป — คุณสามารถเข้าถึงมันได้จากยอดเงินเดียวกันที่คุณใช้เทรด
-
หารายได้ขณะเรียนรู้ ยังไม่พร้อมเทรด? KCUSD ช่วยให้ Stablecoin ของคุณสร้างรายได้ทุกวันด้วยดอกเบี้ยทบต้นอัตโนมัติ วิธีที่ผ่อนคลายที่สุดในการทำให้เงินฝากที่ไม่ได้ใช้งานทำงานให้คุณด้วยผลตอบแทน 4%
-
ผู้ช่วย AI ที่ใช้ภาษาธรรมดา ถามคำถาม รับบริบทตลาด เข้าใจสิ่งที่คุณกำลังดู — ติดตั้งไว้ในแพลตฟอร์ม ไม่จำเป็นต้องใช้ศัพท์เทคนิค
-
แอปที่ไม่ทำให้รู้สึกหนักใจ เร็ว สะอาด และสม่ำเสมอ — ใช้งานง่ายตั้งแต่แตะครั้งแรก ไม่ต้องรอคำแนะนำ
-
ความปลอดภัยที่คุณสามารถตรวจสอบได้ ไม่ใช่แค่เชื่อใจเท่านั้น บริษัทในสหภาพยุโรปที่ได้รับใบอนุญาตตาม MiCAR, Proof of Reserves ที่คุณสามารถตรวจสอบด้วยตัวเอง และความปลอดภัยที่ได้รับการรับรองระดับสากล (SOC 2 Type II, ISO 27001:2022)
สร้างบัญชีของคุณในไม่กี่นาที — และเริ่มต้นบนแพลตฟอร์มที่ถูกออกแบบมาสำหรับอนาคตของคริปโต ไม่ใช่อดีตของมัน
สรุป
แคมเปญมัลแวร์ Canto Incognito แสดงให้เห็นถึงการพัฒนาที่สำคัญในกลยุทธ์การกระทำผิดทางไซเบอร์ โดยผู้โจมตีมุ่งเป้าไปที่โครงสร้างพื้นฐานเซิร์ฟเวอร์ AI และ LLM ที่เปิดเผยเพื่อดำเนินการขโมยทรัพยากรคริปโตอย่างเงียบๆ โดยการติดตั้งมัลแวร์ PoeLLM และส่งพลังการแฮชที่ถูกยึดไปยังแพลตฟอร์มเหมืองของรัสเซีย Kryptex ผู้โจมตีได้สามารถบุกเข้าสู่ระบบมากกว่า 3,400 ระบบทั่วสหรัฐอเมริกาและยุโรปตะวันตก
สิ่งที่ทำให้แคมเปญนี้โดดเด่นคือกลไกการควบคุมและสั่งการ (C2) แบบใหม่ ซึ่งใช้บทกวีที่ซ่อนข้อมูลที่โฮสต์บน GitHub เพื่ออัปเดตที่อยู่ IP ของเซิร์ฟเวอร์ C2 แบบไดนามิกและหลีกเลี่ยงการบล็อกความปลอดภัยมาตรฐาน ในขณะที่การรับรองการใช้งานปัญญาประดิษฐ์และสถาปัตยกรรมไมโครเซอร์วิสในองค์กรเร่งตัวขึ้น การรักษาความปลอดภัยจุดสิ้นสุด API สาธารณะ การจำกัดการเชื่อมต่อออกของเครือข่าย และการอัปเดตซอฟต์แวร์ที่มีช่องโหว่ เช่น LiteLLM และ Ivanti Sentry เป็นขั้นตอนสำคัญในการป้องกันการใช้ประโยชน์จากทรัพยากร
การนำทางในภูมิทัศน์ของสินทรัพย์ดิจิทัลที่เปลี่ยนแปลงอยู่ตลอดเวลา ต้องอาศัยการติดตามข้อมูลเกี่ยวกับการพัฒนาด้านความปลอดภัย พร้อมเลือกแพลตฟอร์มที่เชื่อถือได้สำหรับการซื้อขายและถือครองสินทรัพย์ KuCoin ยังคงมุ่งมั่นรักษามาตรฐานด้านความปลอดภัยชั้นนำของอุตสาหกรรม เพื่อให้ผู้ใช้งานทั่วโลกมีสภาพแวดล้อมที่ปลอดภัยในการซื้อขาย Bitcoin, Ethereum และสินทรัพย์คริปโตนับร้อยชนิดอย่างปลอดภัย
คำถามที่พบบ่อย (FAQs)
เป้าหมายหลักของแคมเปญมัลแวร์ Canto Incognito คืออะไร
เป้าหมายหลักของแคมเปญ Canto Incognito คือการขโมยทรัพยากรการขุดคริปโตโดยไม่ได้รับอนุญาต ซึ่งเกี่ยวข้องกับการยึดครองกำลังการประมวลผลของ CPU และ GPU ของเซิร์ฟเวอร์ที่ติดเชื้อเพื่อขุดคริปโต เช่น Monero และ Iron เพื่อผลกำไรทางการเงินผ่านแพลตฟอร์มการขุด Kryptex
PoeLLM หลีกเลี่ยงการตรวจจับความปลอดภัยได้อย่างไร
PoeLLM หลีกเลี่ยงการตรวจจับด้านความปลอดภัยโดยการดึงที่อยู่ IP ของ Command and Control (C2) จากบทกวีภาษาอิตาลีที่ซ่อนข้อมูลซึ่งโฮสต์อยู่บนรีโพสิทอรี GitHub สาธารณะ โดยการแก้ไขคำสำคัญในบทกวีเพื่อคำนวณที่อยู่ IP ใหม่อย่างไดนามิก โดยไม่ต้องพึ่งพาชื่อโดเมนแบบดั้งเดิมหรือที่อยู่ IP แบบคงที่
แอปพลิเคชันซอฟต์แวร์ใดบ้างที่ Canto Incognito มุ่งเป้าหมายหลัก
แคมเปญนี้มุ่งเป้าไปที่แอปพลิเคชันและไมโครเซอร์วิสขององค์กรที่เชื่อมต่ออินเทอร์เน็ต รวมถึง LiteLLM (เครื่องมือตัวแทน AI), Gotenberg (เครื่องมือแปลงเอกสาร), Gitea (บริการที่เก็บโค้ดแบบโฮสต์เอง), และ Ivanti Sentry (เกตเวย์ความปลอดภัยเครือข่ายมือถือ)
Kryptex คืออะไร และแพลตฟอร์มนี้ถูกแฮกโดยตรงในการโจมตีครั้งนี้หรือไม่
Kryptex เป็นแพลตฟอร์มขุดคริปโตเคอเรนซีและบริการจ่ายเงินอัตโนมัติที่ใช้ภาษารัสเซีย; มันไม่ได้ถูกแฮกโดยตรง แต่ถูกใช้เป็นผู้รับผลประโยชน์จาก Pool การขุด โดยผู้โจมตีได้ส่งพลังการแฮชที่ถูกขโมยจากเซิร์ฟเวอร์ที่ถูกเจาะเข้ามา
ผู้ดูแลระบบเครือข่ายสามารถระบุได้อย่างไรว่าเซิร์ฟเวอร์ปัญญาประดิษฐ์ถูกโจมตีโดย PoeLLM?
ผู้ดูแลระบบสามารถระบุการติดเชื้อที่เป็นไปได้โดยการตรวจสอบการเพิ่มขึ้นอย่างไม่คาดคิดในการใช้งาน CPU/GPU ตรวจสอบกระบวนการของระบบเพื่อหาโปรแกรมขุดที่ไม่ได้รับอนุญาตเช่น XMRig และติดตามการจราจรเครือข่ายขาออกเพื่อหาการเชื่อมต่อที่น่าสงสัยไปยังที่เก็บโค้ดภายนอกหรือที่อยู่ IP ที่ไม่ได้รับการยืนยัน
ข้อจำกัดความรับผิด
บทความนี้มีจุดประสงค์เพื่อให้ข้อมูลเท่านั้น และไม่ถือเป็นคำแนะนำด้านการเงิน กฎหมาย หรือการลงทุน เสมอตรวจสอบข้อมูลด้วยตนเองก่อนการมีปฏิสัมพันธ์กับสินทรัพย์ดิจิทัลหรือเข้าร่วมการซื้อขายคริปโตเคอเรนซีบนแพลตฟอร์มใดๆ
คำปฏิเสธความรับผิดชอบ: หน้านี้แปลโดยใช้เทคโนโลยี AI เพื่อความสะดวกของคุณ สำหรับข้อมูลที่ถูกต้องที่สุด โปรดดูต้นฉบับภาษาอังกฤษ