

Aztec เปิดเผยเส้นทางสู่ระบบหลังควอนตัม มุ่งเป้าการย้ายทั้งหมดให้เสร็จสิ้นภายในปี 2030
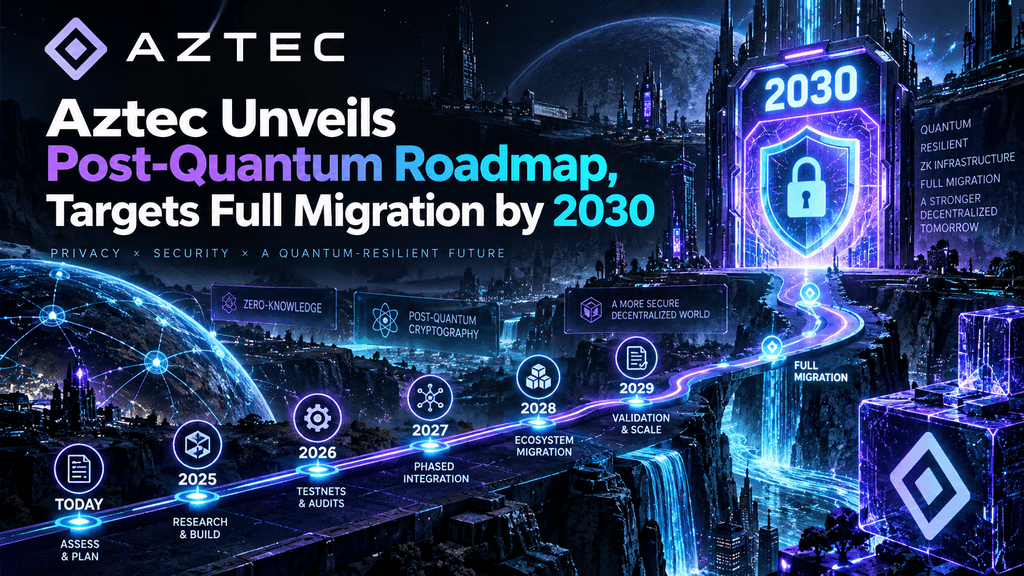
การคำนวณแบบควอนตัมอาจกลายเป็นปัญหาด้านความปลอดภัยที่ร้ายแรงสำหรับสกุลเงินดิจิทัลก่อนที่เครือข่ายบล็อกเชนจะมีเวลาเปลี่ยนผ่านหรือไม่? Aztec กำลังเตรียมพร้อมสำหรับความเป็นไปได้นี้ ในวันที่ 15 ตุลาคม 2026 ชั้นที่ 2 ของ Ethereum ที่เน้นความเป็นส่วนตัวได้เปิดเผยเส้นทางการพัฒนาแบบหลังควอนตัม โดยมีเป้าหมายในการย้ายทั้งหมดให้เสร็จสิ้นภายในสิ้นปี 2030 โครงการนี้มีแผนจะเปิดตัวไลบรารีนักพัฒนาที่เสริมความแข็งแกร่งในเดือนกุมภาพันธ์ 2027 เลือกแผนการลงนามแบบหลังควอนตัมในเดือนมีนาคม แผนการเข้ารหัสกุญแจสาธารณะในเดือนกรกฎาคม และระบบพิสูจน์แบบหลังควอนตัมในเดือนพฤศจิกายน
Aztec ระบุว่าสถาปัตยกรรมปัจจุบันของตนมีการป้องกันข้อมูลส่วนตัวในอดีตจากการโจมตีแบบ “เก็บข้อมูลตอนนี้ ถอดรหัสทีหลัง” บางประเภท แต่ยอมรับว่าความปลอดภัยแบบเต็มรูปแบบต่อควอนตัมจำเป็นต้องมีการเปลี่ยนแปลงในแอปพลิเคชันทั้งหมด การยืนยันตัวตนบัญชี การสร้างกุญแจ การลงนามของผู้ตรวจสอบ การพิสูจน์แบบศูนย์ความรู้ และการตั้งค่าบน Ethereum การประกาศนี้เกิดขึ้นในขณะที่การย้ายไปใช้ระบบปลอดภัยจากควอนตัมกลายเป็นความสำคัญด้านความมั่นคงปลอดภัยทางไซเบอร์โดยรวม โดยหน่วยงานด้านความมั่นคงปลอดภัยทางไซเบอร์ของสิงคโปร์เรียกร้องให้องค์กรเริ่มเตรียมความพร้อมสำหรับการย้ายในเดือนนี้
ประเด็นสำคัญ
-
Aztec มุ่งมั่นที่จะย้ายไปใช้ระบบหลังควอนตัมอย่างสมบูรณ์ภายในสิ้นปี 2030
-
มีแผนที่จะเปิดตัวไลบรารีนักพัฒนาที่ได้รับการป้องกันอย่างเข้มงวดในเดือนกุมภาพันธ์ 2027
-
Aztec มีแผนที่จะเลือกลายเซ็น การเข้ารหัส และระบบการพิสูจน์ที่ปลอดภัยจากคอมพิวเตอร์ควอนตัมในปี 2027
-
โครงการระบุว่ามีความต้านทานต่อการโจมตีแบบเก็บข้อมูลไว้ก่อน แล้วจึงถอดรหัสทีหลัง
-
การย้ายทั้งหมดจะต้องมีการเปลี่ยนแปลงไม่เพียงแต่ที่ Aztec เท่านั้น แต่ยังรวมถึงส่วนบางส่วนของโครงสร้างพื้นฐานการตั้งtlement ของ Ethereum
-
ความท้าทายทางเทคนิคที่ใหญ่ที่สุดของ Aztec คือการแทนที่ระบบการพิสูจน์ปัจจุบันโดยไม่สูญเสียความเป็นส่วนตัว การรีเคอร์ชัน การพิสูจน์ด้านไคลเอนต์ หรือการยืนยันต้นทุนต่ำ
-
เส้นทางการพัฒนาไม่ใช่การคาดการณ์ว่าคอมพิวเตอร์ควอนตัมจะทำลายสกุลเงินดิจิทัลภายในปี 2030
-
การประกาศเน้นย้ำถึงการแข่งขันที่กว้างขวางระหว่างโครงการบล็อกเชนเพื่อสร้างโครงสร้างพื้นฐานที่สามารถต้านทานควอนตัมได้อย่างน่าเชื่อถือ
Aztec ประกาศอะไรบ้าง?
การประกาศของ Aztec เมื่อวันที่ 15 ตุลาคม ได้เปิดตัวแผนระยะหลายปีเพื่อผลักดันบล็อกเชนด้านความเป็นส่วนตัวให้ปลอดภัยเต็มรูปแบบภายหลังยุคควอนตัม โครงการนี้ได้ตั้งเป้าหมายหลักสองประการ: ปรับปรุงไลบรารีให้แข็งแกร่งขึ้นและรูปแบบการพัฒนาสัญญาที่ปลอดภัยยิ่งขึ้นภายในเดือนกุมภาพันธ์ 2027 ตามด้วยการย้ายไปใช้ระบบหลังยุคควอนตัมอย่างสมบูรณ์ภายในสิ้นปี 2030
การประกาศนี้มีความสำคัญเป็นพิเศษเพราะ Aztec ไม่ได้จัดการด้านความปลอดภัยหลังควอนตัมเป็นการอัปเกรดคริปโตกราฟีเพียงครั้งเดียว โครงการนี้ดำเนินงานผ่านชั้นแอปพลิเคชัน ชั้นโปรโตคอล และชั้นการตั้งtlement ของ Ethereum ซึ่งหมายความว่าแต่ละชั้นมีข้อกำหนดด้านความปลอดภัยที่แตกต่างกัน Aztec ระบุว่าการเปลี่ยนผ่านนี้จะส่งผลกระทบในที่สุดต่อระบบพิสูจน์ที่ใช้ ที่อยู่และกุญแจ การตรวจสอบตัวตนของตัวตรวจสอบ การตรวจสอบตัวตนของบัญชี การเข้ารหัสระดับแอปพลิเคชัน และกลไกการมีอยู่ของข้อมูลและการยืนยันของ Ethereum
แผนที่ทางจึงแสดงถึงโปรแกรมการย้ายแบบเข้ารหัสลับมากกว่าการอัปเกรดเครือข่ายแบบดั้งเดิม Aztec จึงกระจายงานออกเป็นหลายปีอย่างตั้งใจ เพราะการแทนที่องค์ประกอบการเข้ารหัสลับอย่างรวดเร็วเกินไปอาจก่อให้เกิดช่องโหว่ที่รุนแรงกว่าภัยคุกคามจากควอนตัมในอนาคตโดยตรง
ทำไม Aztec จึงเตรียมพร้อมสำหรับการคำนวณด้วยควอนตัมตอนนี้?
เหตุผลหลักคือความไม่แน่นอน: ไม่มีใครรู้แน่ชัดว่าคอมพิวเตอร์ควอนตัมที่มีพลังเพียงพอจะมีขึ้นเมื่อใด แต่การเปลี่ยนแปลงระบบเข้ารหัสอาจใช้เวลาหลายปี อาเซติกโต้แย้งว่าการรอจนกว่าคอมพิวเตอร์ควอนตัมจะสามารถถอดรหัสการเข้ารหัสปัจจุบันได้ จะทิ้งเวลาไม่เพียงพอในการป้องกันข้อมูลที่ถูกสร้างขึ้นมาก่อนหน้านั้น
ความกังวลที่สำคัญที่สุดสำหรับเครือข่ายความเป็นส่วนตัวคือสถานการณ์ “เก็บข้อมูลตอนนี้ ถอดรหัสทีหลัง” ผู้โจมตีสามารถรวบรวมข้อมูลที่เข้ารหัสได้ในวันนี้และเก็บไว้จนกว่าการคำนวณด้วยควอนตัมจะมีพลังเพียงพอที่จะโจมตีการเข้ารหัสพื้นฐาน สำหรับข้อมูลทั่วไป ภัยคุกคามอาจขึ้นอยู่กับระยะเวลาที่ข้อมูลยังคงมีคุณค่า อย่างไรก็ตาม สำหรับความเป็นส่วนตัวบนบล็อกเชน ปัญหานี้มีความยั่งยืนมากกว่าเพราะข้อมูลบนบล็อกเชนสามารถยังคงมีอยู่ได้นานหลายปี
ความกังวลนั้นไม่ได้จำกัดอยู่แค่กับนักพัฒนาคริปโตอีกต่อไป หน่วยงานด้านความมั่นคงปลอดภัยไซเบอร์ของสิงคโปร์ได้ออกคำแนะนำการย้ายไปใช้ระบบปลอดภัยจากควอนตัมเมื่อวันที่ 14 ตุลาคม โดยเตือนว่าผู้โจมตีอาจกำลังรวบรวมข้อมูลที่เข้ารหัสไว้เพื่อถอดรหัสในอนาคต หน่วยงานแนะนำให้องค์กรที่เผชิญความเสี่ยงด้านความลับและความสมบูรณ์ในระยะยาววางแผนการย้ายระบบ โดยคาดว่าโครงสร้างพื้นฐานที่สำคัญจะเสร็จสิ้นการย้ายระบบภายในปี 2031
ภัยคุกคาม “เก็บเกี่ยวตอนนี้ ถอดรหัสทีหลัง” คืออะไร?
วิธีที่ง่ายที่สุดในการเข้าใจภัยคุกคามนี้คือจินตนาการข้อมูลบล็อกเชนที่เข้ารหัสเป็นคลังข้อมูลที่ล็อกไว้ ผู้โจมตีแบบดั้งเดิมไม่สามารถเปิดมันได้ในวันนี้ แต่พวกเขาสามารถคัดลอกคลังข้อมูลนี้และรอเทคโนโลยีที่ดีขึ้น หากคอมพิวเตอร์ควอนตัมในอนาคตสามารถแก้ปัญหาทางคณิตศาสตร์ที่ปกป้องการเข้ารหัสได้ ผู้โจมตีอาจสามารถกู้คืนข้อมูลที่ถูกสร้างขึ้นเมื่อหลายปีก่อนได้
สิ่งนี้มีความสำคัญมากกว่าสำหรับ Aztec เมื่อเทียบกับบล็อกเชนสาธารณะแบบดั้งเดิม เพราะความเป็นส่วนตัวคือผลิตภัณฑ์หลัก Aztec อนุญาตให้แอปพลิเคชันรักษาสถานะส่วนตัวและดำเนินการธุรกรรมโดยไม่เปิดเผยรายละเอียดทั้งหมดของธุรกรรมต่อสาธารณะ หากบันทึกที่เข้ารหัสหรือการสื่อสารส่วนตัวอื่นๆ สามารถถอดรหัสได้ในอนาคต ความลับทางประวัติศาสตร์อาจถูกละเมิดแม้ว่าเครือข่ายจะกลายเป็นควอนตัมเรซิสแตนต์ไปแล้วก็ตาม
Aztec ระบุว่าสถาปัตยกรรมของมันให้การป้องกันต่อประเภทการโจมตีเฉพาะนี้อยู่แล้ว โครงการนี้ออกแบบมาเพื่อแฮชกุญแจสาธารณะจำนวนมาก และโปรโตคอลของมันอนุญาตให้แอปพลิเคชันเลือกวิธีการส่งข้อมูลส่วนตัว นอกจากนี้ยังรองรับการส่งโน้ตแบบออฟไลน์ ซึ่งสามารถหลีกเลี่ยงการเปิดเผยข้อมูลชั่วคราวบางอย่างบนกระดานประกาศสาธารณะ
แอซเทกปลอดภัยจากควอนตัมแล้วหรือยัง?
ไม่ อาซเทกระบุอย่างชัดเจนว่า โครงการคริปโตเคอเรนซีใดๆ ในปัจจุบันไม่มีอะไรที่ป้องกันควอนตัมได้ 100% ข้ออ้างของโครงการนี้แคบกว่านั้น: การออกแบบที่มีอยู่แล้วให้การต้านทานที่มีความหมายต่อการโจมตีด้วยควอนตัมบางประเภท โดยเฉพาะอย่างยิ่งการโจมตีที่เกี่ยวข้องกับข้อมูลส่วนตัวในอดีต
Aztec ระบุว่าระบบการพิสูจน์ในอนาคตหลังควอนตัมควรสามารถใช้งานสถานะในอดีตที่สร้างขึ้นภายใต้สถาปัตยกรรมปัจจุบันได้อย่างปลอดภัย นี่คือข้อได้เปรียบด้านการออกแบบที่สำคัญ เพราะการย้ายระบบแบบสมบูรณ์จะยากกว่ามากหากต้องสร้างธุรกรรมในอดีตทั้งหมดขึ้นใหม่ตั้งแต่เริ่มต้น
อย่างไรก็ตาม ยังมีส่วนประกอบสำคัญหลายส่วนที่ต้องแทนที่หรืออัปเกรด ได้แก่ ระบบการพิสูจน์ ลายเซ็นของตัวตรวจสอบ การรับรองบัญชี การอนุพันธ์กุญแจ การเข้ารหัสระดับแอปพลิเคชัน และส่วนหนึ่งของโครงสร้างพื้นฐานการตั้งtlement ของ Ethereum ดังนั้น ความปลอดภัยหลังควอนตัมอย่างสมบูรณ์จึงยังคงเป็นเป้าหมายในอนาคต มากกว่าสถานะปัจจุบัน
เส้นทางหลังควอนตัมของ Aztec
เส้นทางของ Aztec ถูกออกแบบรอบการตัดสินใจทางเทคนิคในปี 2027 ตามด้วยหลายปีของการดำเนินการและย้ายระบบ
| วันเป้าหมาย | เป้าหมายที่วางแผนไว้ | เหตุผลที่มันสำคัญ |
| กุมภาพันธ์ 2027 | ไลบรารีและรูปแบบการพัฒนาที่ได้รับการเสริมความปลอดภัย | ป้องกันแอปพลิเคชันส่วนตัวใหม่ |
| มีนาคม 2027 | เลือกแผนการลายเซ็นหลังควอนตัม | การยืนยันตัวตนและลายเซ็นอย่างปลอดภัย |
| กรกฎาคม 2027 | เลือกการเข้ารหัสกุญแจสาธารณะหลังควอนตัม | ป้องกันการสื่อสารส่วนตัว |
| พฤศจิกายน 2027 | เลือกระบบการพิสูจน์หลังควอนตัม | การสร้างและตรวจสอบหลักฐาน ZK อย่างปลอดภัย |
| สิ้นสุดปี 2030 | การย้ายทั้งหมดไปสู่ระบบหลังควอนตัม | แทนที่ส่วนประกอบการเข้ารหัสที่มีช่องโหว่ |
วันที่เหล่านี้เป็นเป้าหมายในเส้นทางการพัฒนา ไม่ใช่ข้อผูกพันที่รับประกันของโปรโตคอล Aztec ระบุว่าการตัดสินใจในปี 2027 จะขึ้นอยู่กับการวิเคราะห์ด้านความปลอดภัย การวัดประสิทธิภาพ การเรียกซ้ำ เทคโนโลยีศูนย์ความรู้ และภาระงานของแอปพลิเคชันตัวแทน
ช่วงเวลาสามปีระหว่างระยะสำคัญสุดท้ายของการคัดเลือกทางคริปโตกราฟีกับสิ้นปี 2030 เป็นการตั้งใจไว้ Aztec คาดว่าการทดสอบการรวมระบบจะเปิดเผยปัญหาที่การวัดผลแบบแยกส่วนไม่สามารถระบุได้ โดยเฉพาะเมื่อต้องให้องค์ประกอบคริปโตกราฟีใหม่หลายตัวทำงานร่วมกันภายในโปรโตคอลความเป็นส่วนตัวที่ใช้งานจริง
ทำไมระบบการพิสูจน์จึงเป็นความท้าทายที่ใหญ่ที่สุดของ Aztec
ระบบการพิสูจน์อาจเป็นส่วนประกอบที่ยากที่สุดในการแทนที่ เพราะ Aztec ต้องการมากกว่าความต้านทานต่อควอนตัมพื้นฐาน ระบบศูนย์ความรู้ของมันต้องรองรับความเป็นส่วนตัว ความสามารถในการโปรแกรม ความกระจายศูนย์ การพิสูจน์ด้านไคลเอนต์ การเรียกซ้ำ ขนาดหลักฐานที่เล็ก และการตรวจสอบบน Ethereum ที่คุ้มค่าในเวลาเดียวกัน
Aztec ปัจจุบันใช้ CHONK ซึ่งเป็นระบบการพิสูจน์ที่อิงตามเส้นโค้งเอลลิปติกและการจับคู่ที่ออกแบบมาเพื่อสัญญาอัจฉริยะแบบส่วนตัว ผู้ใช้สร้างการพิสูจน์บนอุปกรณ์ของตนเอง และการพิสูจน์แบบเรียกซ้ำช่วยให้สามารถรวมคำเรียกสัญญาอัจฉริยะแบบส่วนตัวหลายครั้งเข้าเป็นการพิสูจน์ธุรกรรมเดียว การออกแบบนี้สร้างข้อกำหนดที่เข้มงวดสำหรับผู้แทนที่ใดๆ
ขนาดของหลักฐานเป็นปัญหาใหญ่อีกประการหนึ่ง Aztec ระบุว่าหลักฐานปัจจุบันของพวกเขามีขนาดประมาณ 20 KB ในขณะที่ระบบการสร้างหลักฐานแบบโพสต์ควอนตัมบางระบบสามารถสร้างหลักฐานได้ประมาณ 300 KB หลักฐานขนาดใหญ่จะเพิ่มต้นทุนแบนด์วิดธ์ในเครือข่ายแบบเพียร์ทูเพียร์และอาจลดประสิทธิภาพการประมวลผลธุรกรรม ดังนั้น Aztec จึงต้องการระบบการสร้างหลักฐานแบบโพสต์ควอนตัมที่ไม่เพียงแต่มีความปลอดภัย แต่ยังใช้งานได้จริงสำหรับโครงสร้างพื้นฐานบล็อกเชนจริง
เหตุผลที่การเรียกซ้ำมีความสำคัญต่อ Aztec หลังควอนตัม
การเรียกซ้ำมีความสำคัญต่อ Aztec เพราะผู้ใช้สามารถดำเนินการเรียกใช้สัญญาอัจฉริยะแบบส่วนตัวหลายครั้งภายในธุรกรรมเดียว แทนที่จะบังคับให้อุปกรณ์ประมวลผลหลักฐานขนาดใหญ่เพียงชิ้นเดียว การพิสูจน์แบบเรียกซ้ำช่วยให้สามารถรวมหลักฐานขนาดเล็กหลายชิ้นเข้าเป็นหลักฐานสุดท้ายได้
สิ่งนี้สร้างความสมดุลที่ยากลำบากสำหรับการเข้ารหัสหลังควอนตัม ระบบการพิสูจน์อาจทำงานได้ดีในการทดสอบในห้องปฏิบัติการ แต่กลับไม่สามารถใช้งานได้จริงเมื่อเพิ่มการเรียกซ้ำ การรักษาความลับศูนย์ การรวมพิสูจน์ และการดำเนินการบนฝั่งไคลเอนต์ Aztec ระบุว่าจะไม่ผูกพันกับระบบการพิสูจน์ใดๆ ที่ไม่สามารถตอบสนองข้อกำหนดด้านการเรียกซ้ำของตน
ดังนั้น Aztec จึงกำลังประเมินทิศทางการวิจัยหลายแนวทาง รวมถึงระบบฐานแฮช ระบบฐานแลตทิซ และแนวทางแบบไฮบริด โครงการระบุว่าระบบหลังควอนตัมบางระบบยังมีขนาดใหญ่เกินไปสำหรับการแพร่กระจายผ่านเครือข่ายอย่างมีประสิทธิภาพ ในขณะที่ระบบอื่นๆ ต้องการการวิจัยเพิ่มเติมเกี่ยวกับต้นทุนวงจรและสมมติฐานด้านความปลอดภัย
ที่อยู่และกุญแจของ Aztec จะเกิดอะไรขึ้น?
Aztec ยังต้องทบทวนวิธีการแทนที่ที่อยู่และกุญแจเข้ารหัส อีกทั้งที่อยู่และกุญแจของ Aztec หลายชุดใช้จุดบนเส้นโค้งเอลลิปติก แม้ว่า Aztec จะระบุว่าสามารถใช้งานในลักษณะปลอดภัยจากควอนตัมได้ภายใต้เงื่อนไขบางประการแล้ว
วิธีการหนึ่งที่กำลังสำรวจคือการย้ายกุญแจเข้ารหัสไปยังทะเบียนเก็บกุญแจมาตรฐาน ภายใต้โมเดลนี้ ที่อยู่ของ Aztec สามารถทำหน้าที่เป็นแฮชที่ชี้ไปยังทะเบียนที่เก็บกุญแจสาธารณะหลายประเภท ซึ่งจะทำให้ระบบมีความยืดหยุ่นมากขึ้นเมื่อคริปโตกราฟีหลังควอนตัมพัฒนาขึ้น
ความยืดหยุ่นนี้มีความสำคัญเพราะไม่น่าจะมีแผนการเข้ารหัสแบบสากลเดียวที่เหมาะกับทุกกรณีการใช้งาน การยืนยันธุรกรรม การส่งข้อความส่วนตัว ลายเซ็นของตัวตรวจสอบ และการเข้ารหัสระดับแอปพลิเคชันต่างก็มีข้อกำหนดที่แตกต่างกัน Aztec ต้องการให้สถาปัตยกรรมของตนยังคงมีความคล่องตัวด้านการเข้ารหัส แทนที่จะแทนที่องค์ประกอบหนึ่งที่แข็งแกร่งด้วยอีกองค์ประกอบหนึ่ง
แล้ว Poseidon2 ล่ะ?
Aztec ยังคาดว่าการย้ายแบบระยะยาวของตนจะส่งผลต่อการแฮช โปรโตคอลปัจจุบันใช้ Poseidon2 ซึ่ง Aztec อธิบายว่ามีความปลอดภัยหลังควอนตัมในเชิงเทคนิคสำหรับโดเมนที่เลือก อย่างไรก็ตาม โครงการระบุว่าการพัฒนาด้านการถอดรหัสลับล่าสุดที่เกี่ยวข้องกับการสร้าง Poseidon บนฟิลด์ขนาดเล็ก ทำให้การพึ่งพา Poseidon2 ต่อไปไม่น่าดึงดูดสำหรับสถาปัตยกรรมในอนาคต
Aztec ระบุว่ามีแนวโน้มที่จะเลือกใช้ BLAKE2s หรือ BLAKE3 พร้อมกับพิจารณาทางเลือกของ Ethereum เองเกี่ยวกับฟังก์ชันแฮชมาตรฐานในอนาคต
สิ่งนี้แสดงให้เห็นถึงลักษณะสำคัญของการเปลี่ยนผ่านหลังควอนตัม: การเป็นระบบต้านทานควอนตัมไม่ได้หมายความว่าต้องค้นหาอัลกอริธึมเดียวที่ “ปลอดภัยจากควอนตัม” นักพัฒนาต้องพิจารณาสมมติฐานด้านความปลอดภัย คุณภาพของการนำไปใช้งาน ประสิทธิภาพของวงจร ขนาดหลักฐาน ความสามารถในการทำงานร่วมกัน และความสามารถในการดูแลรักษาในระยะยาวไปพร้อมกัน
ทำไม Ethereum จึงต้องเปลี่ยนแปลงด้วย
Aztec ไม่สามารถดำเนินการย้ายไปสู่ระบบหลังควอนตัมได้โดยสมบูรณ์ด้วยตัวเอง เนื่องจากมันทำการปิดการซื้อขายบน Ethereum ดังนั้น Layer 2 ด้านความเป็นส่วนตัวจึงต้องรับภาระขึ้นอยู่กับโครงสร้างพื้นฐานด้านการเข้ารหัสของ Ethereum
Aztec ระบุอย่างชัดเจนว่ามีสามด้านของ Ethereum ที่ต้องให้ความสนใจ: กลไกการเข้าถึงข้อมูลที่ปัจจุบันพึ่งพาการผูกมัด BLS12-381 KZG, ปริมณฑลการตรวจสอบที่มีต้นทุนต่ำที่อิงจาก BN254 และกุญแจและลายเซ็นสาธารณะของ Ethereum รวมถึงกุญแจ BLS
สิ่งนี้ทำให้ความก้าวหน้าด้านความปลอดภัยจากควอนตัมของ Ethereum มีความสำคัญต่อตารางเวลาของ Aztec การใช้งานระดับที่ 2 สามารถแทนที่การเข้ารหัสของตนเองได้ แต่หากชั้นการตั้งtleยังคงพึ่งพาหลักการที่เปราะบางต่อควอนตัม ระบบโดยรวมจะไม่สามารถอ้างว่ามีความปลอดภัยแบบโพสต์-ควอนตัมแบบครบวงจรได้
Ethereum กำลังวิจัยการเปลี่ยนผ่านหลังควอนตัมของตนเองอยู่แล้ว แต่เส้นทางพัฒนาของ Aztec แสดงให้เห็นว่า Layer 2 และโปรโตคอลความเป็นส่วนตัวอาจมีข้อกำหนดเพิ่มเติมเหนือกว่าฐานหลัก ดังนั้น เส้นทางพัฒนาทั้งสองจึงต้องคงความสอดคล้องกัน
เส้นทางของ Aztec มาพร้อมกับการตอบสนองของโครงการคริปโตอื่นๆ
การประกาศของ Aztec มาถึงในช่วงที่มีการเร่งความเร็วในการอภิปรายเกี่ยวกับความต้านทานต่อควอนตัมในบล็อกเชน โดยเมื่อวันที่ 15 ตุลาคม ชุมชนของ Starknet ได้เปิดการลงคะแนนเสียงแบบไม่มีผลผูกพันผ่าน Snapshot เพื่อถามว่าเครือข่ายควรพิจารณาการกลายเป็น Layer 1 อิสระที่มุ่งเน้นไปที่ความปลอดภัยหลังควอนตัมหรือไม่ ข้อเสนอสะท้อนความกังวลในลักษณะเดียวกัน: การพึ่งพา Ethereum อาจจำกัดความเร็วที่ L2 สามารถควบคุมเส้นทางเวลาด้านความปลอดภัยหลังควอนตัมของตนเองได้
กรณีของ Starknet แตกต่างกันทางเทคนิคเพราะระบบการพิสูจน์หลักของมันใช้ STARKs ที่อิงจากแฮชอยู่แล้ว แต่การพึ่งพา Ethereum ยังคงมีความเกี่ยวข้อง การถกเถียงที่กำลังเกิดขึ้นจึงแสดงให้เห็นแนวทางที่ขัดแย้งกันสองประการ: ดำเนินการต่อไปในฐานะ Layer 2 ของ Ethereum โดยประสานงานกับเส้นทางพัฒนาของ Ethereum หรือแสวงหาความเป็นอิสระของโปรโตคอลมากขึ้นเพื่อควบคุมตารางเวลาการย้ายโอน
สำหรับนักลงทุนคริปโต สิ่งนี้สร้างเรื่องเล่าใหม่เกี่ยวกับความพร้อมของควอนตัม โครงข่ายไม่ได้พูดถึงเพียงความเร็วในการทำธุรกรรม ค่าธรรมเนียม และความสามารถในการขยายตัวอีกต่อไป ความยืดหยุ่นด้านการเข้ารหัสและความปลอดภัยในระยะยาวกำลังกลายเป็นจุดแตกต่างที่อาจเกิดขึ้นระหว่างสถาปัตยกรรมบล็อกเชน
เหตุผลที่การเปลี่ยนแปลงการเข้ารหัสอาจเป็นอันตราย
ความเสี่ยงที่ใหญ่ที่สุดในทันทีอาจเป็นกระบวนการย้ายระบบเอง อาซเทกเตือนว่าข้อผิดพลาดในการดำเนินการสามารถสร้างช่องโหว่ได้ก่อนที่คอมพิวเตอร์ควอนตัมจะเป็นภัยคุกคามที่เป็นรูปธรรม
โครงการระบุว่าระบบการตรวจสอบที่ช่วยด้วยปัญญาประดิษฐ์ของพวกเขากลับพบช่องโหว่ร้ายแรงที่การตรวจสอบภายในและภายนอกโดยผู้เชี่ยวชาญมนุษย์เป็นเวลาหลายเดือนไม่สามารถระบุได้ ผลการค้นพบเหล่านี้ส่งผลต่อการเปิดตัวเวอร์ชัน V6 ที่กำลังจะมา และยืนยันการตัดสินใจของ Aztec ที่จะเข้าใกล้การเปลี่ยนแปลงด้านรหัสลับอย่างระมัดระวัง
Aztec ยังชี้ให้เห็นถึงการโจมตีล่าสุดต่อ HAWK ซึ่งเป็นแผนการลายเซ็นหลังควอนตัมที่เสนอไว้ เป็นหลักฐานว่าการติดป้ายระบบรหัสลับว่า “หลังควอนตัม” เพียงอย่างเดียวไม่ได้ทำให้มันปลอดภัย โครงการนี้โต้แย้งว่าทุกตัวเลือกจำเป็นต้องผ่านการวิเคราะห์ทางคริปโตอย่างละเอียด การตรวจสอบข้อสมมติอย่างรอบคอบ และการใช้งานที่ได้รับการยืนยันอย่างเป็นทางการ ก่อนที่จะถูกนำเข้าสู่ระบบผลิต
การกำหนดกรอบเวลาปี 2030 หมายความว่าคอมพิวเตอร์ควอนตัมจะทำลายสกุลเงินดิจิทัลได้ภายในเวลานั้นหรือไม่?
ไม่ใช่ เป้าหมายปี 2030 เป็นกำหนดเวลาการย้ายระบบ ไม่ใช่การพยากรณ์สำหรับ “วัน Q”
ซาค วิลเลียมสัน ผู้ร่วมก่อตั้ง Aztec กล่าวว่า เขาไม่เชื่อว่าจะมีความก้าวหน้าด้านควอนตัมที่สามารถทำลายการเข้ารหัสที่เกี่ยวข้องในปัจจุบันภายในสี่ปี แผนการนี้ถูกออกแบบมาเพื่อให้เวลาเพียงพอสำหรับการวิจัยและการบูรณาการ พร้อมรักษาความสามารถในการเร่งโปรแกรมหากฮาร์ดแวร์ควอนตัมพัฒนาเร็วกว่าที่คาดไว้
ความแตกต่างนี้มีความสำคัญเพราะหัวข้อข่าวที่เน้นเรื่องตื่นเต้นสามารถเปลี่ยนการวางแผนความปลอดภัยระยะยาวให้กลายเป็นข้ออ้างที่ไม่ถูกต้องว่า Bitcoin, Ethereum หรือสกุลเงินดิจิทัลอื่นๆ จะถูกทำลายในเร็วๆ นี้ ไม่มีหลักฐานใดที่แสดงว่าคอมพิวเตอร์ควอนตัมในปัจจุบันสามารถทำลายการเข้ารหัสของ Ethereum ได้ ปัญหาคือโครงสร้างพื้นฐานของบล็อกเชนถูกออกแบบมาให้คงความปลอดภัยเป็นเวลาหลายทศวรรษ ในขณะที่การเปลี่ยนแปลงระบบการเข้ารหัสนั้นช้าและซับซ้อน
สิ่งนี้หมายความว่าอย่างไรต่อระบบนิเวศด้านความเป็นส่วนตัวของ Ethereum?
เส้นทางของ Aztec อาจเสริมความแข็งแกร่งให้กับข้อโต้แย้งโดยรวมเกี่ยวกับโครงสร้างพื้นฐานด้านความเป็นส่วนตัวที่ถือว่าการย้ายระบบเข้ารหัสเป็นข้อกำหนดการออกแบบระดับแรก โปรโตคอลด้านความเป็นส่วนตัวมีปัญหาเฉพาะตัวเพราะข้อมูลที่เข้ารหัสในอดีตสามารถคงคุณค่าไว้ได้นานหลังจากธุรกรรมเกิดขึ้นแล้ว
สถาปัตยกรรมของ Aztec ให้ความยืดหยุ่นอย่างมากแก่นักพัฒนาในการส่งและเข้ารหัสข้อมูลส่วนตัว ซึ่งหมายความว่าแอปพลิเคชันสามารถเริ่มใช้วิธีการที่ปลอดภัยยิ่งขึ้นได้ก่อนที่โปรโตคอลทั้งหมดจะเสร็จสิ้นการเปลี่ยนผ่าน ไลบรารีที่เสริมความแข็งแกร่งในเดือนกุมภาพันธ์ 2027 มีจุดประสงค์เพื่อทำให้กระบวนการนี้ง่ายขึ้นสำหรับนักพัฒนาที่ไม่ต้องการออกแบบระบบเข้ารหัสของตนเอง
สำหรับ Ethereum ปัญหานี้กว้างขวางกว่า หาก L2 หลายตัว โปรโตคอลความเป็นส่วนตัว วอลเล็ต และแอปพลิเคชันต่างๆ ในที่สุดต้องการโครงสร้างพื้นฐานที่ต้านทานควอนตัม Ethereum ต้องจัดหา cơ chếการตั้งtle และการตรวจสอบที่สามารถรองรับระบบที่เหล่านั้นได้อย่างมีประสิทธิภาพ เส้นทางของ Aztec ชี้ให้เห็นว่าการตัดสินใจด้านคริปโตกราฟีระดับพื้นฐานสามารถส่งผลกระทบต่อระบบนิเวศ Layer 2 ทั้งหมด
สิ่งนี้หมายความว่าอย่างไรสำหรับนักลงทุนคริปโต?
สำหรับนักลงทุน การประกาศของ Aztec ควรได้รับการพิจารณาเป็นสัญญาณด้านโครงสร้างพื้นฐานและเทคโนโลยีในระยะยาว ไม่ใช่เป็นตัวกระตุ้นโทเค็นทันที โครงการไม่ได้ประกาศการเปลี่ยนแปลงทางเศรษฐกิจที่สำคัญ และแผนเส้นทางเองก็ไม่ได้ระบุว่าการโจมตีด้วยควอนตัมกำลังจะเกิดขึ้นในเร็วๆ นี้
คำถามการลงทุนที่มีความหมายมากกว่าคือ การรักษาความปลอดภัยหลังควอนตัมจะกลายเป็นคุณลักษณะการแข่งขันที่สำคัญขึ้นเรื่อยๆ ระหว่างเครือข่ายบล็อกเชนหรือไม่ หากนักพัฒนาและสถาบันเริ่มให้ความสำคัญกับความทนทานทางคริปโตกราฟีในระยะยาว เครือข่ายที่สามารถแสดงเส้นทางการอัปเกรดที่น่าเชื่อถืออาจได้เปรียบ
จุดสำคัญที่ควรติดตามจึงเป็นด้านเทคนิคมากกว่าด้านตลาดเพียงอย่างเดียว: การเปิดตัวไลบรารีในเดือนกุมภาพันธ์ 2027 การเลือกทางคริปโตกราฟีสามครั้งในปี 2027 ความคืบหน้าเกี่ยวกับการพึ่งพา Ethereum และหลักฐานที่แสดงว่า primitive ใหม่สามารถรักษาคุณสมบัติด้านความเป็นส่วนตัวและประสิทธิภาพของ Aztec ได้
ผู้ใช้คริปโตควรติดตามอะไรต่อไป?
จุดตรวจสอบสำคัญครั้งแรกคือเดือนกุมภาพันธ์ 2027 เมื่อ Aztec คาดว่าจะเปิดตัวไลบรารีที่มีความปลอดภัยสูงขึ้นและรูปแบบการพัฒนาสัญญาที่ปลอดภัยยิ่งขึ้น สิ่งนี้จะแสดงให้เห็นว่าโปรแกรมเมอร์สามารถเริ่มปกป้องข้อมูลส่วนตัวที่สร้างขึ้นใหม่ได้โดยไม่ต้องรอการย้ายทั้งหมด
จุดตรวจสอบสามจุดถัดไป—มีนาคม กรกฎาคม และพฤศจิกายน 2027—จะเปิดเผยเทคโนโลยีการเข้ารหัสที่ Aztec เชื่อว่าสามารถตอบสนองความต้องการที่เข้มงวดของตนได้ การตัดสินใจเหล่านี้จะมีความสำคัญเป็นพิเศษสำหรับนักพัฒนา เพราะจะกำหนดสถาปัตยกรรมของชุดความปลอดภัย Aztec ในอนาคต
นอกจากอาเซติกแล้ว ผู้ใช้คริปโตควรติดตามการพัฒนาของ Ethereum หลังควอนตัม และการตอบสนองของอุตสาหกรรมโดยรวม การแนะนำด้านควอนตัมปลอดภัยของสิงคโปร์ การอภิปรายด้านการกำกับดูแลของ Starknet ในเดือนตุลาคม และการให้ความสำคัญเพิ่มขึ้นจากหน่วยงานกำกับดูแลทางการเงิน บ่งชี้ว่าการย้ายไปใช้ควอนตัมกำลังกลายเป็นปัญหาโครงสร้างพื้นฐานที่กว้างขวาง มากกว่าการอภิปรายด้านคริปโตกราฟีเฉพาะทาง
สรุป
เส้นทางหลังควอนตัมของ Aztec ถือเป็นหนึ่งในความพยายามที่ชัดเจนที่สุดของบล็อกเชนที่เน้นความเป็นส่วนตัวในการเปลี่ยนความปลอดภัยจากควอนตัมจากหัวข้อการวิจัยระยะยาวให้กลายเป็นโปรแกรมการย้ายที่เป็นรูปธรรม โครงการนี้มีแผนจะพัฒนาไลบรารีสำหรับนักพัฒนาที่มีความปลอดภัยสูงในเดือนกุมภาพันธ์ 2027 การเลือกใช้เข้ารหัสตลอดปี 2027 และการย้ายเต็มรูปแบบหลังควอนตัมให้เสร็จสิ้นภายในสิ้นปี 2030 เป้าหมายไม่ได้ขึ้นอยู่กับการคาดการณ์ว่าคอมพิวเตอร์ควอนตัมจะทำลายระบบเข้ารหัสภายในปี 2030 แต่เกิดจากการรับรู้ว่าการย้ายระบบเข้ารหัสต้องใช้เวลาหลายปีในการวิจัย ทดสอบ ดำเนินการ และประสานงาน
ความท้าทายนี้มีความสำคัญเป็นพิเศษสำหรับ Aztec เพราะความเป็นส่วนตัวต้องการการป้องกันไม่เพียงแต่ธุรกรรมในอนาคต แต่ยังรวมถึงข้อมูลเชิงประวัติศาสตร์ที่ละเอียดอ่อน โครงการนี้ได้ใช้การตัดสินใจด้านการออกแบบเพื่อลดการโจมตีแบบเก็บข้อมูลตอนนี้และถอดรหัสทีหลังอยู่แล้ว แต่การป้องกันอย่างสมบูรณ์ต้องมีการเปลี่ยนแปลงระบบการพิสูจน์ ลายเซ็น การเข้ารหัส คีย์ ผู้ตรวจสอบ และโครงสร้างพื้นฐานการตั้งtlement บน Ethereum
สำหรับตลาดคริปโตโดยรวม การประกาศนี้ยืนยันแนวโน้มที่กำลังเติบโตขึ้น: การต้านทานควอนตัมกำลังกลายเป็นความจำเป็นระยะยาวสำหรับโครงสร้างพื้นฐานบล็อกเชน โครงการที่มีความสำคัญที่สุดจะไม่จำเป็นต้องเป็นโครงการที่อ้างว่าปลอดภัยจากควอนตัมก่อนใคร แต่จะเป็นโครงการที่สามารถย้ายระบบได้อย่างระมัดระวังโดยไม่ต้องแลกเปลี่ยนกับความปลอดภัย ความเป็นส่วนตัว การกระจายอำนาจ ประสิทธิภาพ หรือความใช้งานง่าย เป้าหมายปี 2030 ของ Aztec จึงควรเข้าใจว่าเป็นจุดเริ่มต้นของการเปลี่ยนผ่านด้านการเข้ารหัสที่ใช้เวลาหลายปี — ไม่ใช่จุดสิ้นสุด
🔥 ลึกกว่าหัวข้อข่าว: KuCoin 5.0 มีความหมายอย่างไรกับคุณ
ข่าวตลาดเคลื่อนตัวเร็ว — แต่สถานที่ที่คุณดำเนินการก็สำคัญไม่แพ้กัน ในเดือนตุลาคมนี้ KuCoin จะเปิดตัว KuCoin 5.0 ซึ่งเปลี่ยนแปลง KuCoin ให้เป็นแพลตฟอร์มที่สร้างใหม่ทั้งหมด นี่คือสิ่งที่เปลี่ยนแปลงสำหรับคุณ:
-
หนึ่งบัญชีสำหรับทุกอย่าง แพลตฟอร์มรุ่นเก่าแบ่งเงินของคุณออกเป็นบัญชี “สปอต” “หลักประกัน” และ “ฟิวเจอร์ส” แยกจากกัน และคาดหวังให้คุณเข้าใจเหตุผล บัญชีแบบครบวงจร Unified Account ของ KuCoin 5.0 ลบการแบ่งแยกนี้ออกทั้งหมด — ฝากเพียงครั้งเดียว และทุกอย่างจะอยู่ที่นั่นทันที (ขณะนี้มีให้เฉพาะสำหรับผู้ใช้ระดับ VIP)
-
หุ้น ดัชนี และสินค้าโภคภัณฑ์ KuCoin 5.0 ขยายขอบเขตBeyond crypto ไปสู่ตลาดโลก เมื่อคริปโตเคลื่อนตัวแบบทรงตัวและตลาดหุ้นฟื้นตัว (หรือในทางกลับกัน) คุณสามารถสลับการลงทุนภายในไม่กี่นาที โดยไม่ต้องเปิดบัญชีโบรกเกอร์และรอเป็นวันๆ เพื่อให้ระบบเงิน Fiat ทำงาน
-
สินทรัพย์ในโลกจริง (RWA) การเข้าถึงสินทรัพย์ดั้งเดิมเช่น สินค้าโภคภัณฑ์ผ่านการแปลงเป็นโทเค็น ภายในบัญชีคริปโตของคุณเอง หนึ่งใน segement ที่เติบโตเร็วที่สุดในระบบการเงินระดับโลก ไม่ได้ถูกจำกัดไว้สำหรับสถาบันอีกต่อไป — คุณสามารถเข้าถึงมันได้จากยอดเงินเดียวกันที่คุณใช้เทรด
-
หารายได้ขณะเรียนรู้ ยังไม่พร้อมเทรด? KCUSD ช่วยให้ Stablecoin ของคุณสร้างรายได้ทุกวันด้วยดอกเบี้ยทบต้นอัตโนมัติ วิธีที่ผ่อนคลายที่สุดในการทำให้เงินฝากที่ไม่ได้ใช้งานทำงานให้คุณด้วยผลตอบแทน 4%
-
ผู้ช่วย AI ที่ใช้ภาษาธรรมดา ถามคำถาม รับบริบทตลาด เข้าใจสิ่งที่คุณกำลังดู — ติดตั้งไว้ในแพลตฟอร์ม ไม่จำเป็นต้องใช้ศัพท์เทคนิค
-
แอปที่ไม่ทำให้รู้สึกหนักเกินไป รวดเร็ว สะอาด และสอดคล้องกัน — ใช้งานง่ายตั้งแต่แตะครั้งแรก ไม่ต้องรอเรียนรู้ผ่านคำแนะนำ
-
ความปลอดภัยที่คุณสามารถตรวจสอบได้ ไม่ใช่แค่เชื่อใจเท่านั้น หน่วยงานในสหภาพยุโรปที่ได้รับใบอนุญาต MiCAR, Proof of Reserves ที่คุณสามารถตรวจสอบด้วยตัวเอง และความปลอดภัยที่ได้รับการรับรองระดับสากล (SOC 2 Type II, ISO 27001:2022)
สร้างบัญชีของคุณในไม่กี่นาที — และเริ่มต้นบนแพลตฟอร์มที่ออกแบบมาสำหรับอนาคตของคริปโต ไม่ใช่อดีต
คำถามที่พบบ่อย
โพสต์ควอนตัมคริปโตกราฟีคืออะไร
การเข้ารหัสหลังควอนตัมหมายถึงอัลกอริธึมการเข้ารหัสที่ออกแบบมาเพื่อรักษาความปลอดภัยจากการโจมตีของคอมพิวเตอร์ควอนตัมที่มีพลังเพียงพอ มันแตกต่างจากการเข้ารหัสควอนตัมเพราะไม่ต้องใช้ฮาร์ดแวร์ควอนตัมในการทำงาน โครงการบล็อกเชนกำลังสำรวจลายเซ็นหลังควอนตัม การเข้ารหัส กลไกแลกเปลี่ยนกุญแจ และระบบพิสูจน์ เพื่อแทนที่การเข้ารหัสที่อาจเปราะบางต่ออัลกอริธึมควอนตัมในอนาคต
คอมพิวเตอร์ควอนตัมสามารถแฮก Bitcoin หรือ Ethereum ได้ในปัจจุบันหรือไม่?
ไม่ คอมพิวเตอร์ควอนตัมในปัจจุบันไม่มีความสามารถที่จำเป็นในการทำลายระบบการเข้ารหัสที่ปกป้องสกุลเงินดิจิทัลหลักๆ ความกังวลในปัจจุบันคือการเปลี่ยนผ่านในอนาคต: เครือข่ายบล็อกเชนจำเป็นต้องแทนที่ส่วนประกอบการเข้ารหัสที่เปราะบางก่อนที่เครื่องควอนตัมที่มีพลังเพียงพอจะมีอยู่
ผู้ใช้ต้องย้ายสินทรัพย์ Aztec ของตนหรือไม่?
การย้ายทั้งหมดคาดว่าจะต้องมีเส้นทางการย้ายผู้ใช้และแอปพลิเคชัน แต่ Aztec ยังไม่ได้ประกาศขั้นตอนการย้ายผู้ใช้สุดท้าย โครงการระบุว่าสถานะส่วนตัวที่มีอยู่ต้องได้รับการจัดการในฐานะส่วนหนึ่งของการเปลี่ยนผ่าน หมายความว่าคำแนะนำเฉพาะควรชัดเจนยิ่งขึ้นเมื่อสถาปัตยกรรมเข้ารหัสถูกเลือกและนำไปใช้งาน
การเข้ารหัสหลังควอนตัมอาจทำให้ค่าใช้จ่ายในการทำธุรกรรมบล็อกเชนสูงขึ้นไหม?
เป็นไปได้ใช่ ลายเซ็นและหลักฐานหลังควอนตัมบางประเภทมีขนาดใหญ่กว่าวัตถุเข้ารหัสแบบดั้งเดิมอย่างมาก หลักฐานหรือกุญแจที่ใหญ่ขึ้นสามารถเพิ่มต้นทุนด้านแบนด์วิดธ์ การจัดเก็บ การสร้าง และการตรวจสอบ Aztec จึงประเมินประสิทธิภาพอย่างระมัดระวังเท่าเทียมกับความปลอดภัยเมื่อเลือก primitive การเข้ารหัสในอนาคต
Aztec เป็นบล็อกเชนเดียวที่เตรียมรับมือกับภัยคุกคามจากควอนตัมหรือไม่?
ไม่ใช่ ระบบนิเวศบล็อกเชนอื่นๆ ก็กำลังศึกษาความปลอดภัยหลังควอนตัมอยู่เช่นกัน การพัฒนาล่าสุดรวมถึงการหารือของ Starknet เกี่ยวกับความเป็นอิสระที่มากขึ้นจาก Ethereum เพื่อวัตถุประสงค์ด้านความปลอดภัยควอนตัม ในขณะที่การวิจัยโดยรวมของ Ethereum กำลังศึกษาการเปลี่ยนแปลงหลังควอนตัมต่อบัญชี ความเห็นพ้องต้องกัน การเข้าถึงข้อมูล และการตรวจสอบหลักฐาน กิจกรรมที่เพิ่มขึ้นนี้บ่งชี้ว่าความต้านทานต่อควอนตัมกำลังกลายเป็นปัญหาโครงสร้างพื้นฐานในอุตสาหกรรมโดยรวม มากกว่าจะเป็นปัญหาเฉพาะของ Aztec
ข้อจำกัดความรับผิด: บทความนี้มีจุดประสงค์เพื่อให้ข้อมูลเท่านั้น และไม่ถือเป็นคำแนะนำด้านการเงินหรือการลงทุน การลงทุนในคริปโตเคอเรนซีมีความเสี่ยงสูง โปรดทำการวิจัยด้วยตัวเองก่อนทำการเทรด
คำปฏิเสธความรับผิดชอบ: หน้านี้แปลโดยใช้เทคโนโลยี AI เพื่อความสะดวกของคุณ สำหรับข้อมูลที่ถูกต้องที่สุด โปรดดูต้นฉบับภาษาอังกฤษ