

Hack da Binance em outubro de 2026: Como uma exploração do EIP-7702 esvaziou bilhões de carteiras quentes
Introdução
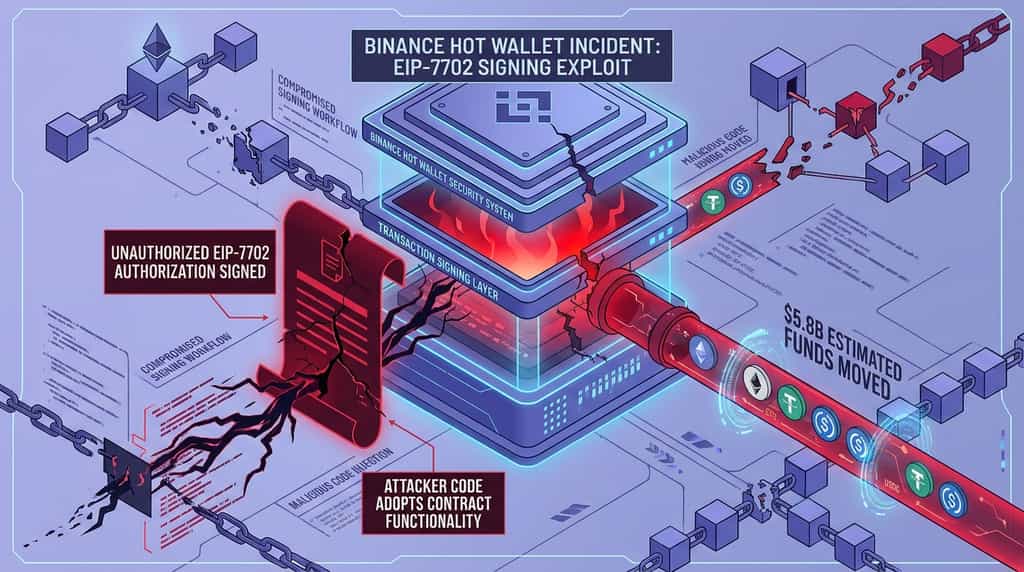
Um grande incidente de segurança envolvendo carteiras quentes da Binance em 30 de outubro de 2026 levantou questões sobre os riscos do EIP-7702, da infraestrutura de assinatura de transações e da coordenação de segurança entre plataformas. O incidente envolveu uma série de solicitações de autorização EIP-7702 que, segundo relatos, permitiram transferências não autorizadas de ativos de carteiras vinculadas à Binance. Estimativas iniciais na cadeia colocam o valor dos ativos transferidos em várias redes em aproximadamente US$ 5,8 bilhões, embora este valor não deve ser confundido com a perda líquida confirmada da Binance.
O incidente destaca uma distinção importante: EIP-7702 é um recurso do protocolo Ethereum projetado para suportar funcionalidade de smart-account, não uma vulnerabilidade que expõe automaticamente todas as carteiras que o utilizam. A falha relatada parece ter envolvido o processo de assinatura e autorização. A Binance disse que cobriria os prejuízos, pausou temporariamente depósitos e saques e iniciou verificações de segurança. Enquanto isso, emissores de stablecoins e participantes do ecossistema blockchain tomaram medidas para congelar ou proteger ativos vinculados ao incidente.
Como ocorreu o incidente da carteira quente da Binance em outubro de 2026?
O ataque relatado envolveu autorizações não autorizadas do EIP-7702 assinadas por uma carteira quente da Binance, permitindo que código controlado pelo atacante iniciasse transferências de ativos. A análise on-chain disponível aponta para uma falha no processo de assinatura de transações, embora a Binance não tivesse publicado uma investigação técnica final quando os relatos iniciais apareceram.
De acordo com a análise feita por Bitfish, co-fundador da Cobo, o incidente começou aproximadamente às 4:20 da manhã UTC+8. Uma transação contendo 50 solicitações de autorização foi transmitida na cadeia. As solicitações foram assinadas usando a chave privada associada a uma carteira quente da Binance. Alguns minutos depois, os ativos começaram a ser movidos da carteira em lotes.
A análise descreveu um programa de autorização com uma função estritamente definida: reconhecia um controlador designado e executava transferências de ativos. Os 50 pedidos transportavam nonces de transação sequenciais, permitindo que as autorizações entrassem em vigor quando a sequência correspondesse ao estado atual da carteira. O relatório também descreveu duas transações de teste realizadas antes da operação principal, sugerindo que o atacante havia preparado o processo de transferência com antecedência.
Como o EIP-7702 permitiu as transferências não autorizadas?
O EIP-7702 permite que uma conta externamente proprietária (EOA) adote temporariamente funcionalidades de contrato inteligente ao autorizar um endereço de código designado. O recurso foi introduzido como parte da atualização Pectra do Ethereum e destina-se a suportar comportamentos de conta mais flexíveis, incluindo experiências aprimoradas de carteira e execução programável de transações.
Segundo o EIP-7702, uma conta assina uma autorização que designa código para ser executado no contexto da conta. Isso pode habilitar funções como operações em lote e fluxos de transação mais sofisticados. No entanto, a autorização é sensível do ponto de vista da segurança: se um usuário ou carteira assinar uma autorização não intencional, o código designado poderá ganhar a capacidade de realizar ações que o signatário não pretendia.
No incident da Binance, a preocupação relatada não foi que o EIP-7702 em si tivesse sido comprometido. Em vez disso, a análise disponível sugeriu que o sistema de assinatura pode ter aprovado um conjunto não autorizado de solicitações. O CEO da Blockaid, Ido Ben-Natan, disse que o incidente pode ter se originado de um sistema de assinatura comprometido, em vez de um roubo direto da chave privada. A Binance não havia confirmado o caminho exato do ataque no relatório citado.
Essa distinção é importante. Uma chave privada pode permanecer sob custódia da plataforma, enquanto um fluxo de assinatura comprometido é manipulado para aprovar uma transação maliciosa. Os controles de segurança devem, portanto, verificar não apenas quem ou o que assina uma transação, mas também se o destino, o escopo de autorização, o código e o efeito pretendido da transação são legítimos.
Quanto foi transferido?
Estimativas iniciais com base em movimentos na cadeia colocam o valor total dos ativos transferidos em várias redes em aproximadamente US$ 5,8 bilhões, mas a quantia transferida não é necessariamente a perda econômica final. Os preços dos ativos flutuam, algumas transferências podem ser congeladas e o escopo completo do incidente exige confirmação da Binance e dos investigadores relevantes.
A mesma análise da Bifish descreveu grandes transferências envolvendo ETH, USDT, USDC e outros tokens. Também relatou que ativos foram movidos entre Ethereum e Tron, enquanto um movimento separado de carteira de Bitcoin permaneceu não confirmado quanto à sua conexão com o incidente ou se representava uma transferência de emergência da Binance. Essa distinção é importante porque uma transferência na cadeia por si só não prova que um ativo foi roubado.
A análise descreveu ainda atividade de conversão rápida à medida que o atacante tentava mover ativos que poderiam potencialmente ser congelados por emissores de stablecoins para ativos com características de controle diferentes. Tether, Circle e outros emissores supostamente congelaram alguns tokens relacionados à medida que a resposta ao incidente se desenvolvia. Esses valores iniciais devem ser tratados como estimativas em evolução, não como uma declaração final de perda auditada.
Como o Binance respondeu ao incidente de segurança?
A resposta imediata da Binance incluiu a suspensão de depósitos e saques, a realização de verificações de segurança, o rastreamento dos ativos afetados e a coordenação com outros participantes do setor. A exchange também afirmou que cobriria os prejuízos atribuídos ao incidente, enfatizando que os fundos dos clientes permaneciam seguros.
De acordo com a co-CEO da Binance, Yi He, a Binance suspendeu temporariamente depósitos e saques enquanto suas equipes investigavam o incidente, trabalhavam para congelar ativos relacionados e coordenavam com as autoridades policiais. Yi He disse que a empresa assumiria as perdas totais causadas pelo ataque e publicaria uma análise detalhada do incidente após a conclusão da investigação. Ela também aconselhou os usuários a confiarem apenas nas informações dos canais oficiais da Binance.
A suspensão temporária do serviço foi uma medida de segurança preventiva. Restringir depósitos e saques durante uma investigação ativa pode ajudar a plataforma a avaliar a integridade da carteira, revisar os sistemas de assinatura de transações e reduzir a incerteza enquanto as equipes rastreiam transferências suspeitas. Também pode causar inconvenientes aos usuários que precisam mover ativos, o que torna a comunicação oportuna e clara importante.
O que a Binance disse sobre os fundos dos clientes?
A Binance afirmou que os fundos dos usuários permaneceram seguros e que cobriria os prejuízos resultantes do incidente. Tratou-se de uma garantia e compromisso de compensação da empresa, e não um substituto para uma investigação técnica concluída ou uma contabilidade independentemente verificada do prejuízo final.
Yi He disse que a Binance estava realizando varreduras de segurança para verificar a segurança dos fundos dos usuários. Ela também mencionou o progresso feito por outros participantes do setor no congelamento de ativos associados ao incidente e pediu à First Digital que auxilie com os FDUSD restantes identificados no esforço de resposta.
A posição pública da Binance tinha, portanto, três partes: proteger os saldos dos clientes, investigar os sistemas de assinatura e carteira, e coordenar com partes externas para conter o movimento dos ativos afetados. A empresa disse que forneceria um relato mais completo assim que a investigação fosse concluída. Até que esse relatório seja publicado, a causa técnica exata e o impacto financeiro final devem ser considerados não resolvidos.
Como outras empresas e protocolos de criptomoeda reagiram?
O incidente provocou uma resposta coordenada dos emissores de stablecoins, equipes de risco DeFi e participantes do ecossistema blockchain. Suas ações incluíram congelar ativos, restringir atividades nos mercados de empréstimos e mover tokens associados aos endereços afetados para armazenamento controlado.
Por que a Aave congelou os mercados?
A resposta de risco da Aave focou em limitar a exposição potencial por meio de seus mercados de empréstimo. De acordo com relatos, LlamaRisk, Aave Labs e outros participantes decidiram utilizar controles de guardião para congelar um grande número de mercados enquanto monitoravam os endereços do atacante e os feeds de preço relevantes.
Os relatórios disseram que a ação abrangeu 175 tipos de reservas em 16 redes no Aave V3, bem como 117 reservas em quatro spokes no Aave V4. Aave indicou que os mercados seriam considerados para reabertura em fases após o estabilização dos fundos afetados e a avaliação dos riscos relevantes.
Congelar mercados pode limitar atividades adicionais de empréstimo e empréstimo envolvendo ativos que possam estar expostos a um incidente de segurança. É uma medida de contenção de risco, não uma declaração de que todos os ativos ou usuários conectados ao protocolo foram comprometidos. As restrições temporárias também podem afetar usuários normais, por isso o monitoramento e um processo controlado de reabertura são importantes.
O que o Arbitrum fez com os ativos relacionados?
O Conselho de Segurança do Arbitrum tomou medidas para proteger os ativos associados ao incidente que estavam mantidos no Arbitrum One. De acordo com o relatório, o conselho transferiu 74.559.805 ARB e 8.425 ETH de endereços ligados ao incidente para uma carteira intermediária de retenção.
Arbitrum afirmou que a operação foi realizada após revisão técnica e consideração das responsabilidades de segurança e governança da rede. O relatório afirmou que a ação não afetou outros usuários ou aplicações da Arbitrum e que os ativos só poderão ser movidos novamente por meio de outra ação do Conselho de Segurança ou de uma votação de governança do Arbitrum DAO.
Esta resposta ilustra como um ecossistema de blockchain pode utilizar mecanismos de governança e segurança de emergência para proteger ativos em um incidente específico. Também levanta questões importantes sobre o equilíbrio entre intervenção rápida, propriedade do usuário, descentralização e governança transparente. Essas ações devem ser avaliadas no contexto das regras publicadas do protocolo e das circunstâncias do incidente.
Como a Binance compensará os usuários pelas perdas?
A Binance disse que assumiria as perdas financeiras totais causadas pelo incidente, o que significa que os saldos dos clientes afetados não seriam deixados para absorver a diferença, caso o compromisso da empresa seja cumprido. A declaração de compensação foi feita pelo co-CEO Yi He em 30 de outubro, juntamente com a suspensão temporária de depósitos e saques.
A Binance comprometeu-se a cobrir todos os prejuízos resultantes do incidente de segurança. A empresa também informou que estava trabalhando para congelar ativos relacionados e cooperando com as autoridades policiais. Uma análise completa do incidente era esperada após a investigação.
Há duas questões financeiras distintas a considerar. A primeira é o valor dos ativos transferidos das carteiras afetadas. Estimativas iniciais na cadeia colocam a quantia em aproximadamente US$ 5,8 bilhões em várias redes. A segunda é o prejuízo líquido após considerar os ativos congelados, os fundos recuperados e quaisquer ativos que permaneçam inacessíveis ao atacante. Esses valores não devem ser tratados como intercambiáveis.
A capacidade de congelar ativos pode reduzir o impacto financeiro final, mas não significa automaticamente que todos os tokens transferidos foram devolvidos à Binance. Alguns ativos podem permanecer em carteiras controladas enquanto as partes envolvidas concluem seus procedimentos. O compromisso da Binance em cobrir os prejuízos é, portanto, significativo para a proteção dos clientes, mas os detalhes finais de reconciliação e implementação são importantes.
Os usuários devem seguir os anúncios oficiais da Binance para obter informações sobre a restauração do serviço, os saldos das contas e o relatório final do incidente. Eles não devem confiar em mensagens não oficiais que afirmam oferecer compensação, recuperação de carteira ou verificação especial de conta. Um processo de compensação legítimo será comunicado por meio dos canais estabelecidos pela plataforma.
Conclusão
O incidente de segurança da Binance de outubro de 2026 expôs os riscos operacionais que podem surgir quando sistemas de assinatura de transações interagem com recursos poderosos de autorização de carteira, como o EIP-7702. Análises iniciais na cadeia descreveram 50 solicitações de autorização e grandes transferências de ativos de carteiras quentes vinculadas à Binance. No entanto, o caminho exato do ataque e o prejuízo líquido final permaneceram sujeitos a investigação.
A Binance respondeu suspendendo depósitos e saques, realizando verificações de segurança, coordenando-se com partes externas e comprometendo-se a cobrir os prejuízos. Emissores de stablecoins congelaram ativos relacionados, Aave restringiu atividades em diversos mercados e o Conselho de Segurança do Arbitrum transferiu ativos associados para uma carteira controlada. Essas ações demonstraram a importância da coordenação rápida em todo o ecossistema de ativos digitais.
A lição mais ampla de segurança é que a proteção da chave privada deve ser apoiada por verificação em nível de transação, controles rigorosos de autorização, aprovação independente de assinatura, monitoramento contínuo e procedimentos de resposta a incidentes testados. O EIP-7702 é um recurso de protocolo com casos de uso legítimos de abstração de conta, mas sua segurança depende de como as carteiras e aplicações o implementam. Exchanges, desenvolvedores e usuários todos têm um papel na redução dos riscos associados a carteiras cada vez mais programáveis.
Perguntas frequentes
1. O incidente da Binance de outubro de 2026 foi causado por uma vulnerabilidade no EIP-7702 em si?
Os relatórios disponíveis apontaram para uma possível falha no processo de assinatura de transações da Binance, e não para uma falha confirmada no protocolo EIP-7702. A Binance não havia publicado uma investigação técnica final nas atualizações citadas, portanto, a causa raiz exata permaneceu não confirmada.
2. O que é o EIP-7702 em termos simples?
EIP-7702 é uma proposta de melhoria do Ethereum que permite que uma conta proprietária externa delegue a execução a código de contrato inteligente designado por meio de uma autorização assinada. Ela suporta funcionalidades de carteira mais flexíveis, mas usuários e plataformas devem verificar cuidadosamente o código e as permissões envolvidas.
3. A Binance disse que compensaria os usuários afetados?
Sim. O co-CEO da Binance, Yi He, disse em 30 de outubro de 2026 que a Binance cobriria todos os prejuízos resultantes do incidente. A empresa também informou que estava investigando o evento e publicaria uma análise mais detalhada após a investigação.
Aviso
Essas informações gerais de mercado, possivelmente provenientes de fontes terceirizadas, comerciais ou patrocinadas, são fornecidas apenas para referência e fins educacionais e não constituem aconselhamento financeiro ou de investimento, oferta, solicitação ou garantia. Renunciamos à responsabilidade por sua precisão, completude, confiabilidade e quaisquer perdas decorrentes. Investimentos/negociações envolvem riscos; desempenho passado não garante resultados futuros. Os usuários devem pesquisar, julgar com prudência e assumir total responsabilidade. Para mais detalhes, consulte os Termos de Uso e Divulgação de Riscos da KuCoin.
Aviso legal: Esta página foi traduzida usando tecnologia de IA para sua conveniência. Para informações mais precisas, consulte a versão original em inglês.