

Como o Ethereum está acelerando seu cronograma para a segurança quântica?
Introdução
O rápido avanço da computação quântica apresenta uma ameaça teórica de longo prazo aos sistemas criptográficos tradicionais, incluindo a criptografia de chave pública que protege as redes blockchain. Recentemente, o co-fundador do Ethereum, Vitalik Buterin, alterou significativamente sua perspectiva, expressando forte otimismo quanto a um caminho mais rápido e simplificado para alcançar a resistência quântica na rede Ethereum. Essa mudança centra-se em ajustes criptográficos e arquitetônicos recém-propostos que poderão proteger os fundos dos usuários e contratos inteligentes muito antes que o hardware quântico atinja uma escala capaz de quebrar a criptografia atual de curva elíptica.
Principais conclusões
Vitalik Buterin adotou uma postura cada vez mais otimista quanto à aceleração da transição do Ethereum para criptografia resistente a quantum, impulsionada por pesquisas recentes sobre primitivas criptográficas mais eficientes e caminhos de atualização do protocolo.
-
A Mudança Central: Pesquisas criptográficas recentes sugerem que a transição do Ethereum para estruturas seguras contra computadores quânticos pode ser realizada muito mais rapidamente e com menos gargalos operacionais do que anteriormente estimado.
-
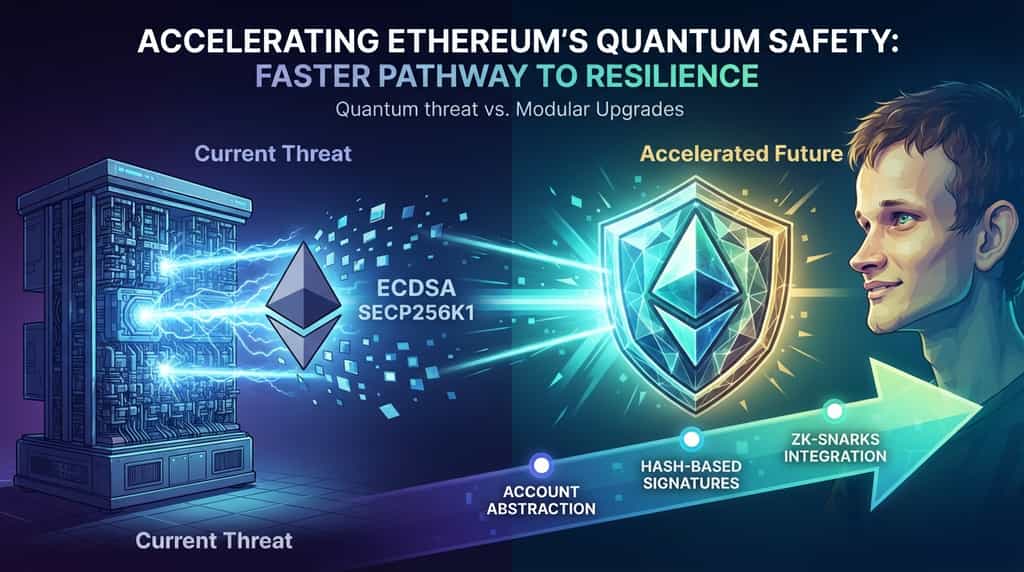
O Modelo de Ameaça: Computadores quânticos representam um risco principalmente por meio de algoritmos como o algoritmo de Shor, que pode reverter hashes criptográficos e chaves privadas derivadas de assinaturas padrão de curva elíptica (como ECDSA).
-
Soluções propostas: A rede está explorando statelessness, assinaturas baseadas em hash e agregadores avançados de provas de conhecimento zero que minimizam a sobrecarga das atualizações criptográficas resistentes a quantum.
-
Impacto no cronograma: Embora uma migração completa exija testes rigorosos e forks, novas estratégias de implementação modular podem proteger as contas dos usuários anos antes das projeções de atualização da versão antiga.
Por que a resistência quântica é urgente para redes blockchain?
As blockchains dependem da criptografia assimétrica para proteger os fundos dos usuários, validar transações e garantir que apenas o proprietário legítimo de uma chave privada possa autorizar uma transferência. Redes padrão como a ethereum atualmente usam ECDSA (Elliptic Curve Digital Signature Algorithm) secp256k1 para assinatura de transações. Embora computacionalmente seguras contra computadores clássicos, essas primitivas criptográficas são vulneráveis a computadores quânticos com escala suficiente de qubits e capacidades de correção de erros executando o algoritmo de Shor.
Um computador quântico suficientemente avançado poderia derivar uma chave privada a partir de uma chave pública exposta publicamente. Como os endereços de blockchain frequentemente revelam chaves públicas em transações de saída—ou as mantêm expostas em estados históricos do livro-razão—uma rede não protegida enfrentaria uma compromissão catastrófica do livro-razão. Consequentemente, desenvolvedores e pesquisadores principais priorizaram encontrar caminhos de atualização que isolem o protocolo antes que o hardware quântico atinja marcos criptograficamente relevantes.
O que mudou na perspectiva de Vitalik Buterin sobre cronologias quânticas?
Historicamente, a transição de uma grande plataforma de contrato inteligente para algoritmos resistentes à computação quântica era vista como um obstáculo de engenharia de várias décadas. Alternativas de criptografia pós-quantum (PQC)—como esquemas de assinatura baseados em reticulados ou baseados em hash com estado—tradicionalmente sofrem com tamanhos de assinatura massivos, altos custos de verificação em gás e requisitos complexos de gerenciamento de chaves que poderiam inflar o estado da blockchain.
Avanços teóricos recentes e projetos de protocolos modulares alteraram essa perspectiva. Pesquisas em provas de conhecimento zero sucintas, acumuladores baseados em STARK e estruturas otimizadas de assinaturas baseadas em hash indicam que o ethereum pode absorver atualizações resistentes a quantum de forma incremental. Em vez de impor uma reforma criptográfica abrangente e engessada em toda a rede de uma só vez, os desenvolvedores podem implantar componentes de protocolo localizados e camadas de abstração de conta que substituem gradualmente esquemas de assinatura vulneráveis sem comprometer o throughput ou a descentralização.
Como o Ethereum implementará atualizações seguras contra quântico?
Atualizar uma rede descentralizada da escala do ethereum exige coordenação cuidadosa, planejamento de compatibilidade com versões anteriores e fases de teste de vários anos. A estratégia de transição depende de vários pilares fundamentais:
-
Abstração de Conta (ERC-4337): Ao tornar carteiras de contrato inteligente mainstream, os usuários poderão, eventualmente, migrar seus modelos de segurança de chaves ECDSA nativas para verificadores de assinatura resistentes a quantum, sem alterar imediatamente a camada de consenso principal.
-
Assinaturas baseadas em hash: algoritmos como SPHINCS+ ou XMSS oferecem garantias de segurança robustas baseadas em funções hash, em vez de suposições teóricas dos números, embora a otimização do tamanho das assinaturas permaneça uma área ativa de pesquisa.
-
Integração de Prova de Conhecimento Zero: camadas ZK-rollup e provadores nativos do protocolo podem agrupar e verificar provas criptográficas complexas fora da cadeia, protegendo a camada base da sobrecarga computacional associada à matemática de verificação pós-quântica.
A tabela a seguir resume as principais abordagens criptográficas em avaliação para a migração pós-quantum:
| Primitiva Criptográfica | Base de Segurança | Principais Vantagens | Principais Desvantagens |
| ECDSA (Atual) | Curvas elípticas | Assinaturas rápidas e compactas | Vulnerável ao algoritmo de Shor em hardware quântico |
| Criptografia Baseada em Retículos | Problema do Vetor Mais Curto | Bom equilíbrio entre velocidade e tamanho | Suposições matemáticas complexas, histórico de segurança mais recente |
| Assinaturas Baseadas em Hash | Segurança da função hash | Suposições criptográficas mínimas | Tamanhos assinatura grandes, requisitos rigorosos de gerenciamento de estado |
Quais são as implicações práticas para desenvolvedores e usuários?
Para participantes cotidianos e desenvolvedores de aplicações descentralizadas (dApp), a transição para a segurança quântica provavelmente ocorrerá nos bastidores por meio de atualizações de protocolo e atualizações de software de carteira. Os usuários não precisarão, necessariamente, reestruturar manualmente seus fundos no primeiro dia, pois os frameworks de abstração de conta facilitarão caminhos de migração contínuos.
No entanto, os desenvolvedores de contratos inteligentes devem manter-se atentos à forma como atualizações de protocolo de longo prazo afetam a economia de gás, os opcodes de verificação de assinatura e as estruturas de disponibilidade de dados. À medida que o ethereum integra primitivas criptográficas mais avançadas, as ferramentas para aplicações de zero-knowledge e gerenciamento seguro de chaves continuarão a amadurecer, fornecendo proteção robusta contra ameaças computacionais futuras muito antes de se materializarem no mercado comercial.
Conclusão
A aceleração da rota da Ethereum rumo à segurança quântica marca um ponto de virada vital na engenharia de blockchain. O que antes era percebido como uma barreira distante e intratável de escalabilidade e criptografia agora está sendo abordada por meio de design modular de protocolo, abstração de conta e arquitetura eficiente de zero-knowledge. Ao enfrentar proativamente a vulnerabilidade quântica, a rede visa garantir resiliência a longo prazo, assegurando que os ativos dos usuários e a infraestrutura descentralizada permaneçam protegidos contra futuros paradigmas tecnológicos.
Perguntas frequentes
Quando os computadores quânticos representarão uma ameaça real ao ethereum?
A maioria dos criptógrafos e físicos quânticos estima que um computador quântico capaz de quebrar a criptografia de curva elíptica de 256 bits ainda está a anos ou décadas de distância. No entanto, como a migração exige muito tempo, o planejamento proativo já está em andamento.
Os usuários comuns precisarão tomar alguma medida para proteger seus fundos?
Na maioria dos caminhos de atualização propostos, provedores de carteiras e padrões de abstração de conta lidarão com os mecanismos de transição. Os usuários provavelmente serão incentivados a atualizar as configurações da carteira ou migrar fundos para contas de contrato inteligente equipadas com verificação de assinatura resistente a quântica.
Por que as assinaturas criptográficas pós-quânticas são mais difíceis de processar?
Alternativas pós-quânticas normalmente exigem tamanhos de dados significativamente maiores para chaves públicas e assinaturas em comparação com esquemas tradicionais de curva elíptica. Isso aumenta os requisitos de armazenamento, o consumo de largura de banda da rede e os custos de gas de verificação na blockchain.
Outras redes blockchain também estão se preparando para a segurança quântica?
Sim, vários protocolos de camada 1 e grupos de pesquisa estão monitorando ativamente os padrões de criptografia pós-quantum do National Institute of Standards and Technology (NIST) e experimentando com frameworks de atualização modular.
Este upgrade representa risco de quebrar contratos inteligentes existentes?
Os desenvolvedores do protocolo principal projetam atualizações com compatibilidade retroativa rigorosa ou cronogramas de migração em fases em mente para evitar a quebra de aplicações descentralizadas existentes, embora mudanças específicas no nível do protocolo sempre passem por simulações rigorosas na testnet antes da implantação no mainnet.
Disclaimer
Essas informações gerais de mercado, possivelmente provenientes de fontes terceirizadas, comerciais ou patrocinadas, são fornecidas apenas para referência e fins educacionais e não constituem aconselhamento financeiro ou de investimento, oferta, solicitação ou garantia. Renunciamos à responsabilidade por sua precisão, completude, confiabilidade e quaisquer perdas decorrentes. Investimentos/operações envolvem riscos; desempenho passado não garante resultados futuros. Os usuários devem pesquisar, julgar com prudência e assumir total responsabilidade. Para mais detalhes, consulte os Termos de Uso e Divulgação de Riscos da KuCoin.
Aviso legal: Esta página foi traduzida usando tecnologia de IA para sua conveniência. Para informações mais precisas, consulte a versão original em inglês.