

Como proteger seu dispositivo móvel contra golpes de criptomoedas
Com o aumento da popularidade e do valor das criptomoedas, houve um aumento correspondente em golpes de cripto — e dispositivos móveis certamente não estão excluídos desse cenário. Esses golpes podem assumir muitas formas, mas todos têm um objetivo comum: roubar sua criptomoeda conquistada com esforço.
Este artigo abordará diversos golpes em dispositivos móveis e ensinará como proteger seu dispositivo contra eles. Vamos começar!
O que são golpes por meio de dispositivos móveis?
De acordo com bankmycell.com, o número de usuários de smartphones é de cerca de 6,92 bilhões em fevereiro de 2023, representando uma taxa de penetração de smartphones de 86,34%, ou seja, 86,34% da população mundial possui um smartphone (por meio de números de telefone).
Escalas em dispositivos móveis são qualquer tipo de golpe que utiliza um telefone celular ou outros dispositivos móveis para alvejar vítimas. Eles podem vir na forma de aplicativos maliciosos, mensagens de texto, sites ou até ligações telefônicas.
Alguns golpes em dispositivos móveis tentarão enganá-lo para que forneça suas informações pessoais, como os dados da sua conta na exchange de criptomoedas ou as chaves da sua carteira. Outros tentarão fazer com que você instale software malicioso no seu dispositivo. Alguns até tentarão apenas enganá-lo para que envie criptomoedas para eles.
Evitar golpes por telefone móvel agora é uma parte ativa da nossa vida, especialmente porque novas formas de tentar enganar as pessoas estão sendo criadas todos os dias. No entanto, alguns golpes nem sempre são óbvios, por isso é essencial saber como identificá-los para se proteger.
Além disso, confira nosso aviso de segurança, que o ajudará a ativar todas as medidas de segurança necessárias para proteger seus fundos na KuCoin.
Quais são os diferentes tipos de golpes de dispositivos móveis de criptomoeda?
Os telefones móveis são quase considerados partes dos nossos corpos hoje em dia, e os criminosos cibernéticos certamente sabem disso. Sempre temos nossos dispositivos móveis conosco e os usamos para acessar qualquer coisa, desde vídeos de gatos até nossos dados mais privados. Conectamos contas de bancos e exchanges de cripto, e-mails e outros dados sensíveis aos nossos telefones, tornando-os um alvo perfeito para roubo e fraude de cripto.
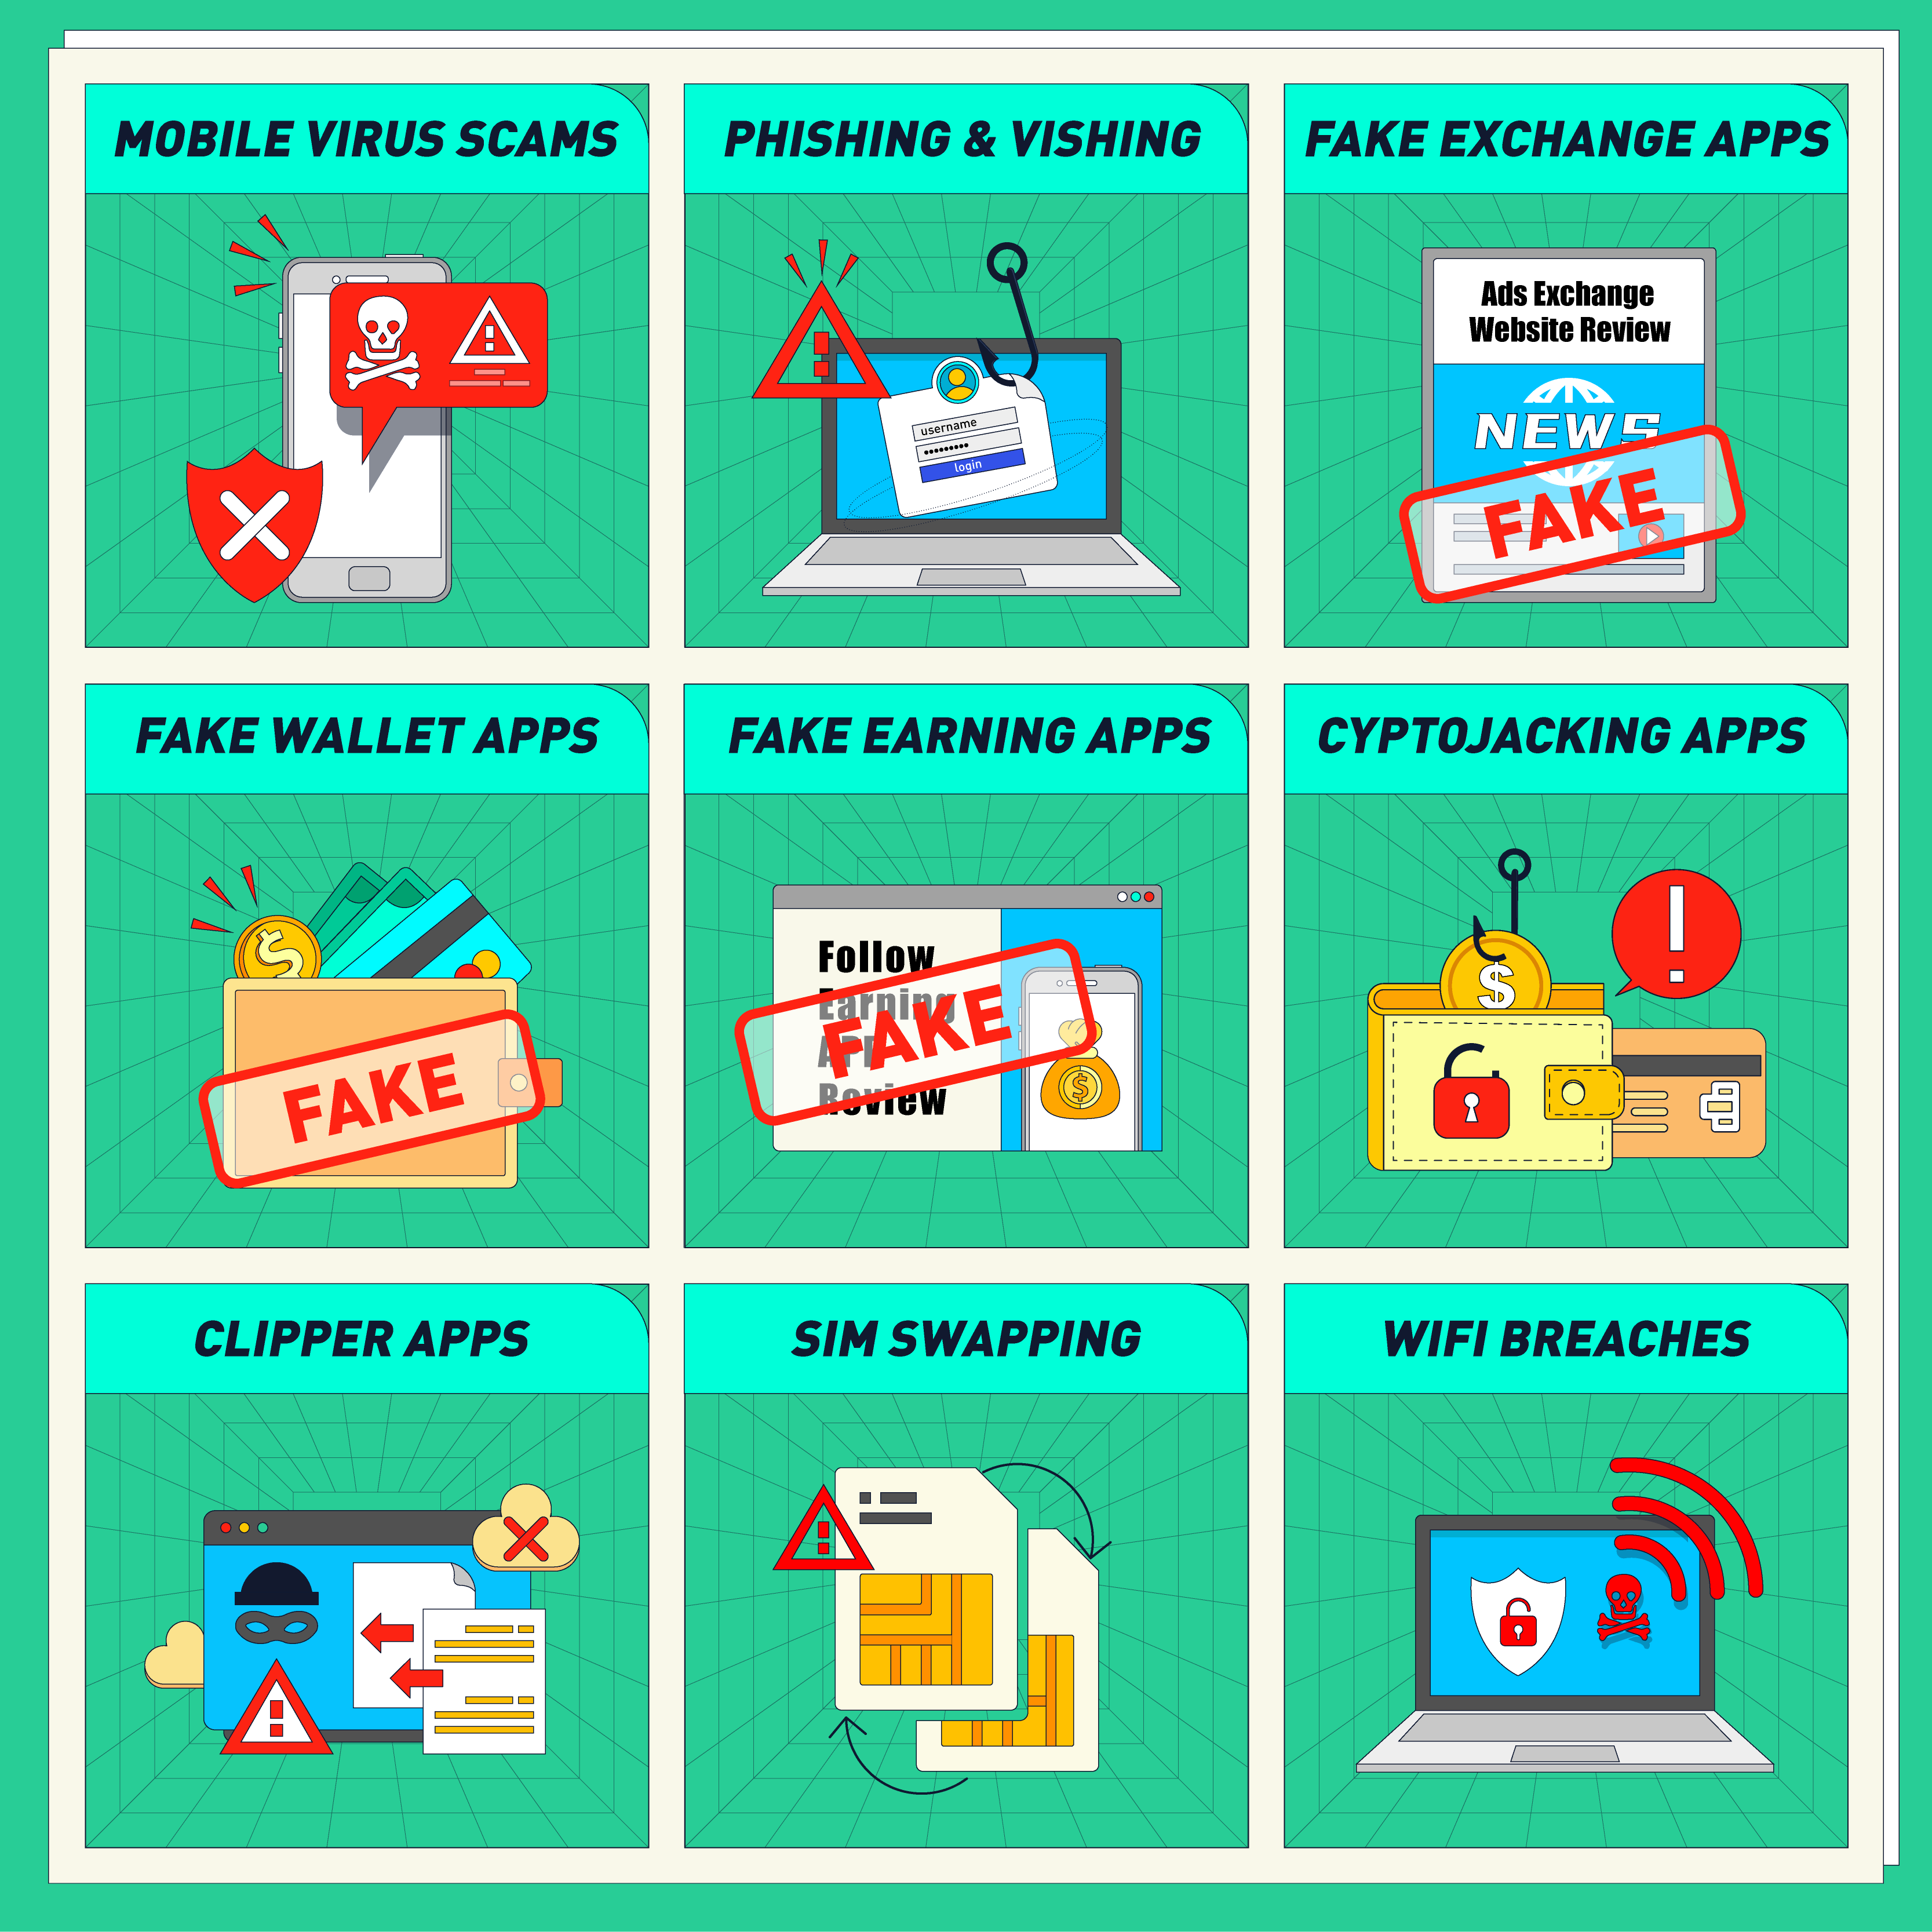
Existem muitos tipos diferentes de golpes em dispositivos móveis que podem afetar suas contas ou carteiras de exchange de cripto, sendo alguns dos mais comuns:
1. Golpes de vírus móvel
2. Phishing & Vishing
3. Aplicativos falsos de criptomoeda (aplicativos falsos de exchange, aplicativos falsos de carteira, aplicativos falsos de ganho)
4. Aplicativos de Cryptojacking
5. Aplicativos Clipper
6. SIM Swapping
7. Violaciones de WiFi
Golpes de vírus móveis
Um vírus móvel é um tipo de malware que pode infectar seu dispositivo móvel, assim como um vírus de computador faria. Ao visitar certos sites em seu telefone, você pode ter visto uma página alertando que uma varredura do seu telefone revelou uma infecção por vírus, incentivando você a tomar medidas imediatas para baixar um aplicativo antivírus.
No entanto, este aplicativo é na verdade malware ou spyware que tenta infectar outros dispositivos ou tomar controle do seu. Isso pode levar a golpistas terem acesso a todas as suas senhas e contas, incluindo suas contas de exchange de cripto e suas carteiras de cripto.
A maneira mais fácil de se proteger contra esse tipo de ataque é ignorar quaisquer pop-ups da web, mas também ter segurança cibernética no seu telefone.
Phishing e Vishing
Phishing é um tipo de golpe em que o atacante tenta enganá-lo para que forneça suas informações pessoais, fingindo ser um site, aplicativo ou serviço legítimo. Eles fazem isso criando uma página de login falsa que parece idêntica à original. Golpes de phishing são alguns dos golpes de criptomoeda mais comuns atualmente.
Fraudes de phishing também ocorrem por meio de mensagens de SMS e são conhecidas como "smishing". Essas fraudes tentam fazer você agir com base na mensagem de SMS enviada, pois enviam links de malware. Se você abrir o link, seu dispositivo será infectado com malware ou spyware.
Vishing é semelhante ao phishing, mas, em vez de usar um site falso, o atacante usará uma ligação telefônica ou mensagem de texto falsa para tentar enganá-lo. Esse tipo de golpe está se tornando cada vez mais comum, pois pode ser muito difícil de identificar.
A melhor maneira de se proteger contra golpes de phishing é garantir que você esteja usando sites aprovados e salvar os favoritos daqueles que armazenam suas informações sensíveis para acessá-los rapidamente. Em relação a ataques de vishing, o principal é nunca fornecer suas informações pessoais, mesmo que a pessoa ou o site pareçam legítimos. Além disso, certifique-se de configurar seu código anti-phishing da KuCoin nas configurações da sua conta.
Aplicativos falsos de criptomoeda
Existem diversos tipos de aplicativos móveis falsos de criptomoedas criados com o objetivo de roubar sua criptomoeda. Algumas das versões mais proeminentes são:
- Aplicativos falsos de exchange
- Aplicativos de carteira falsos
- Aplicativos de renda falsa
Aplicativos falsos de exchange
Aplicativos de exchange falsos são exatamente o que parecem ser - aplicativos móveis que enganam investidores de criptomoedas fazendo-os acreditar que são os reais. O exemplo mais conhecido de tal aplicativo de exchange de criptomoeda é provavelmente o da Poloniex.
Antes do lançamento do aplicativo móvel oficial de negociação da Poloniex em 2018, o Google Play já listava vários aplicativos falsos de exchange com o mesmo nome. Muitos usuários que baixaram os aplicativos fraudulentos tentaram fazer login, entregando basicamente as credenciais de acesso às suas contas de criptomoeda da Poloniex aos golpistas. É óbvio que seus ativos de criptomoeda na exchange foram apagados. Alguns outros aplicativos foram ainda mais longe, solicitando as credenciais de login das contas Gmail dos usuários.
Quando se trata de proteger seus investimentos em cripto contra tais golpes, você pode fazer várias coisas, nomeadamente:
- Use autenticação de dois fatores (2FA): é importante destacar que, no nosso exemplo acima, o cripto foi roubado apenas de contas que não tinham o 2FA ativado. Embora o 2FA não seja inquebrável, ele é uma grande ajuda, pois golpistas terão dificuldade para contorná-lo, mesmo que tenham suas credenciais de login da exchange.
- Verifique a validade do aplicativo que você está baixando: você pode fazer isso verificando o número de downloads, avaliações e classificações — aplicativos falsos ou têm comentários onde as pessoas reclamam de terem sido enganadas, ou classificações perfeitamente impecáveis.
Além disso, aplicativos legítimos são desenvolvidos por empresas legítimas, e você pode verificar os desenvolvedores nas informações fornecidas na loja de aplicativos. Além disso, você pode acessar o site oficial da exchange e verificar se o aplicativo oferecido por eles corresponde ao disponível na loja de aplicativos móveis.
Aplicativos de carteira falsos
Outra categoria de aplicativos móveis relacionados a criptomoedas frequentemente usados para enganar investidores são carteiras falsas. Embora existam muitos tipos diferentes de carteiras de criptomoedas, as mais populares são as carteiras móveis, pois oferecem mais conveniência.
Como os valores de criptomoedas vêm aumentando nos últimos anos, golpistas aproveitaram isso e criaram diversas versões falsas de carteiras de criptomoedas populares, como MetaMask, Exodus, Jaxx, Coinomi e Ledger.
O objetivo desses atores maliciosos é enganar os usuários para baixarem o aplicativo falsificado da carteira e depois roubar suas chaves privadas ou frase semente. Na maioria dos casos, os golpistas conseguem fazer isso simplesmente replicando a interface de uma carteira popular e alterando algumas palavras aqui e ali.
Para evitar ser vítima de golpes por meio de um aplicativo de carteira falso, você deve:
- Verifique se o aplicativo da carteira gera endereços totalmente novos antes de importar os seus próprios — se e quando um novo endereço for gerado, verifique se a carteira gerada existe (a maioria dos aplicativos falsos também pode falsificar a parte de criação da carteira).
- Use todas as dicas destacadas na seção sobre aplicativos de exchange falsos.
Aplicativos de renda falsa
Outra categoria de aplicativos móveis maliciosos de criptomoeda são os chamados aplicativos de ganho. A premissa desses aplicativos é que eles geralmente oferecem aos usuários uma maneira de ganhar criptomoeda completando certas tarefas. Esses aplicativos geralmente se promovem como sorteios ou aplicativos falsos de ganho de alto rendimento.
Na realidade, no entanto, a maioria desses aplicativos de renda são simplesmente golpes criados com o único propósito de roubar o crypto das pessoas.
Para evitar ser vítima de um aplicativo falso de ganhos, você deve procurar por sinais de alerta, como recompensas altas em troca de nenhum trabalho. Você também pode verificar a validade do aplicativo consultando suas avaliações, desenvolvedores, etc.
Aplicativos de Cryptojacking
Outra categoria de aplicativos maliciosos de criptomoeda que mencionaremos são os aplicativos de cryptojacking. Cryptojacking é um tipo de ataque em que o invasor usa seu dispositivo para minerar criptomoeda sem o seu conhecimento ou permissão.
Embora mais frequentemente associado a sites, o cryptojacking também pode ser feito por meio de aplicativos móveis. Por exemplo, houve um incidente envolvendo o jogo popular Fortnite, no qual um script de cryptojacking foi injetado no jogo.
Para evitar ser vítima de um aplicativo de cryptojacking, você deve:
- Verifique as permissões que o aplicativo está solicitando. Por exemplo, um aplicativo que deseja minerar criptomoeda provavelmente precisará de acesso à CPU e à GPU do seu dispositivo.
- Verifique se seu dispositivo móvel está superaquecendo, pois a mineração é uma tarefa muito exigente em termos de energia.
- Instale um antivírus móvel que ajudará a detectar malware.
Aplicativos Clipper
A próxima categoria de aplicativos móveis maliciosos de criptomoeda são os aplicativos clipper. Aplicativos clipper são projetados para substituir o endereço da sua carteira de criptomoeda pelo endereço do atacante. Por exemplo, se você copiar e colar seu endereço de bitcoin para enviar algum BTC a um amigo, um aplicativo clipper substituirá esse endereço pelo endereço do atacante em vez disso.
Para evitar ser vítima de um aplicativo clipper, você deve:
- Verifique novamente o endereço ao qual você está enviando sua criptomoeda.
- Instale um antivírus móvel que ajudará a detectar malware.
Aplicativos de SIM Swapping
O SIM swapping é um tipo de ataque em que o invasor engana sua operadora de telefonia móvel para transferir seu número de telefone para um cartão SIM que ele controla. Uma vez que o invasor tenha seu número de telefone, ele pode usá-lo para redefinir suas senhas e acessar suas contas online.
Embora ataques de SIM swapping não sejam exclusivos do espaço de criptomoedas, eles têm sido usados por criminosos para acessar as carteiras de criptomoedas e contas de exchange das pessoas.
Para evitar ser vítima de golpe por meio de um aplicativo de SIM swapping, você deve:
- Use a autenticação de dois fatores (2FA) sempre que possível. No entanto, um ponto a observar é que você deve evitar usar 2FA por meio de telefone móvel. Em vez disso, confie em aplicativos como o Google Authenticator, pois eles são muito mais seguros.
- Evite compartilhar seu número de telefone nas redes sociais, pois criminosos cibernéticos podem usar as informações que encontrarem para se passar por você e roubar seu cripto.
- Esteja atento a qualquer atividade suspeita no seu dispositivo móvel, como mensagens de texto ou ligações inesperadas.
Violações de WiFi
Embora não exclusivo do espaço das criptomoedas, outro ponto a ser observado são as violações de WiFi. Violações de WiFi ocorrem quando um criminoso obtém acesso à sua rede WiFi e a utiliza para espionar seu tráfego.
Se você estiver usando uma rede WiFi pública, é especialmente importante estar ciente disso, pois criminosos podem usá-la para interceptar quaisquer transações de cripto que você realize.
Para evitar ser vítima de golpes por meio de uma violação de WiFi, você deve:
- Evite usar redes WiFi públicas para realizar transações em criptomoedas. Além disso, evite conectar-se a redes WiFi inseguras se você tiver uma grande quantidade de criptomoedas em suas carteiras móveis.
- Use uma rede privada virtual (VPN) sempre que possível para criptografar seu tráfego e tornar mais difícil para criminosos interceptarem seus dados.
- Esteja atento a qualquer atividade suspeita em suas redes, como dispositivos ou tráfego inesperados.
Protegendo-se no mundo áspero dos golpes de criptomoedas
Como você pode ter notado, cada golpe tem seu próprio detalhe único ou característica, mas todos compartilham um objetivo comum e possuem modos e métodos de operação semelhantes. Novos tipos de golpes aparecem regularmente, então você precisará estar preparado. No entanto, usar práticas padrão de segurança não muda com tanta frequência.
Certifique-se de estar atento às informações que você possui em seu telefone, com quem está compartilhando-as (direta ou indiretamente) e evite aplicativos ou sites dos quais não tenha certeza absoluta de que não são golpes.
Considere usar plataformas e aplicativos que tenham a segurança como prioridade principal, pois não haverá lucros ou ganhos se seus fundos forem roubados. A KuCoin oferece vários recursos que o ajudarão a evitar golpes, como autenticação de dois fatores, vinculação móvel, vinculação por e-mail, senha de negociação e mais.
Como observação adicional, você pode considerar usar uma carteira de hardware para o criptoativo que está mantendo, e armazenar apenas o criptoativo que está negociando ou usando em exchanges e carteiras móveis.
Embora às vezes possa ser tedioso ter todas essas precauções, a longo prazo, você se beneficiará ao adotar medidas proativas de segurança e proteger seus criptoativos contra brechas de segurança de cisne negro. Fique atento para mais dicas de segurança!
Aviso legal: Esta página foi traduzida usando tecnologia de IA para sua conveniência. Para informações mais precisas, consulte a versão original em inglês.