

Por que os ataques de criptomoedas podem custar US$ 8,5 bilhões em 2026? Analista da ARK destaca riscos de segurança crescentes
Introdução
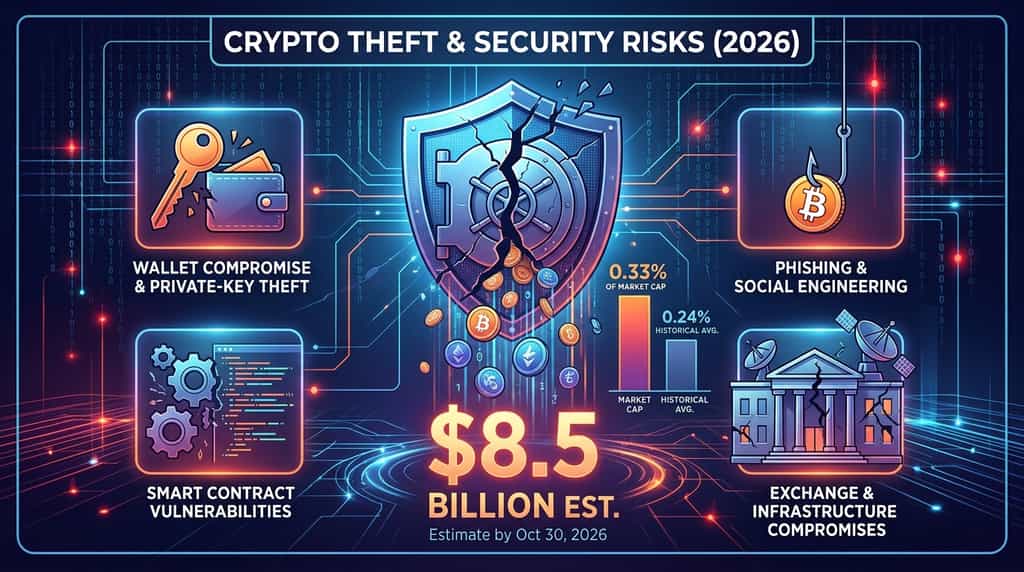
Roubos de criptomoedas se tornaram uma grande preocupação de segurança em 2026. Lorenzo Valente, líder de pesquisa em ativos digitais da ARK Invest, estimou que aproximadamente US$ 8,5 bilhões em criptomoedas haviam sido roubados até 30 de outubro de 2026. O valor representa cerca de 0,33% da capitalização de mercado média das criptomoedas no ano, destacando a escala financeira das falhas de segurança na indústria de ativos digitais.
A estimativa também levanta uma questão importante: por que os roubos de criptomoedas estão gerando perdas tão substanciais, e o que os incidentes recentes revelam sobre as vulnerabilidades das exchanges, carteiras e protocolos de blockchain?
Principais conclusões
A cifra de US$ 8,5 bilhões é uma estimativa de analistas sobre criptomoedas roubadas até 30 de outubro de 2026—não um total padronizado em toda a indústria. No entanto, ela destaca a magnitude dos riscos de segurança enfrentados pelo setor de criptomoedas.
-
Uma parcela significativa do valor de mercado: as perdas estimadas equivalem a aproximadamente 0,33% da capitalização média do mercado de criptomoedas em 2026.
-
Acima da média histórica: Valente disse que as perdas anuais haviam média cerca de 0,24% da capitalização de mercado de criptomoedas desde 2018.
-
A violação da carteira é particularmente custosa: a CertiK registrou aproximadamente US$ 444,5 milhões em perdas devido a violações de carteira no H1 de 2026.
-
Vários métodos de ataque permanecem relevantes: phishing, roubo de chave privada, vulnerabilidades em contratos inteligentes e comprometimentos de infraestrutura continuam expondo ativos digitais.
-
A segurança é uma responsabilidade de todo o ecossistema: exchanges, desenvolvedores de protocolos, custodiantes e usuários individuais precisam de salvaguardas eficazes.
Quanta criptomoeda foi roubada em 2026?
De acordo com a postagem de Lorenzo Valente de novembro de 2026, aproximadamente US$ 8,5 bilhões em criptoativos haviam sido roubados até 30 de outubro de 2026. Valente comparou esse valor com a capitalização de mercado média do mercado de criptoativos, estimando que os roubos representavam 0,33% desse valor. Ele também citou uma média anual histórica de aproximadamente 0,24% desde 2018.
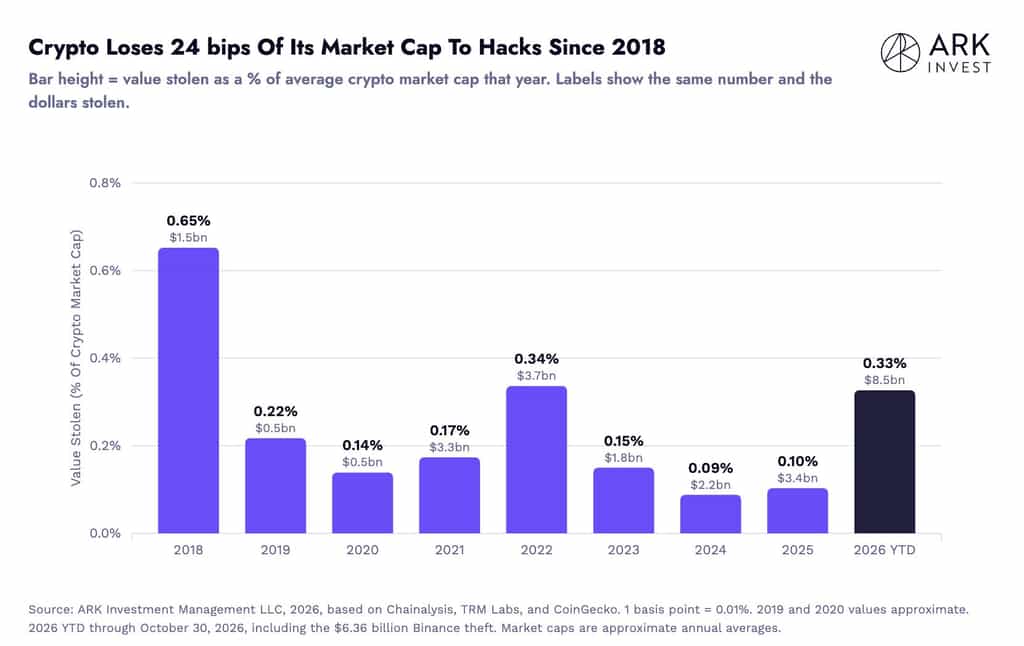
A comparação sugere que o roubo de criptomoedas se tornou uma fonte substancial de risco financeiro em relação ao tamanho geral do mercado. No entanto, o valor de US$ 8,5 bilhões deve ser tratado como uma estimativa atribuída de analista, e não como um consenso setorial independentemente auditado. Diferentes pesquisadores de segurança rastreiam categorias diferentes de incidentes, e seus totais não são necessariamente diretamente comparáveis.
Para contexto, o relatório Hack3D H1 2026 da CertiK, publicado em 6 de julho de 2026, registrou aproximadamente US$ 1,316 bilhão em perdas em 344 incidentes de segurança Web3 durante o primeiro semestre do ano. Após considerar fundos congelados ou devolvidos, as perdas ajustadas foram de aproximadamente US$ 1,2 bilhão.
O relatório também identificou a violação de carteira como a categoria mais danosa financeiramente durante o período. Esses números fornecem evidências adicionais da escala dos incidentes de segurança, embora o conjunto de dados de incidentes Web3 da CertiK não deve ser tratado como uma divisão direta da estimativa anual de Valente.
Quais são as principais causas de roubo de criptomoedas em 2026?
Roubos de criptomoedas não são motivados por uma única vulnerabilidade. Pesquisas de segurança recentes apontam para vários vetores de ataque recorrentes, incluindo carteiras comprometidas, phishing, vulnerabilidades de software e fraquezas na infraestrutura operacional.
1. Comprometimento da carteira e roubo da chave privada
A compromisso da carteira foi a maior categoria de perda no relatório da CertiK do H1 2026, correspondendo a aproximadamente US$ 444,5 milhões em 33 incidentes.
Uma chave privada é a credencial criptográfica que permite a alguém autorizar transações de um endereço de blockchain. Se atacantes obtiverem controle da chave privada ou comprometerem os sistemas responsáveis por assinar transações, eles poderão transferir ativos sem a autorização do proprietário.
O risco afeta tanto detentores individuais quanto grandes organizações. As exchanges e custodians gerenciam grandes volumes de ativos digitais, tornando o armazenamento de chaves, os procedimentos de assinatura e as permissões de acesso controles de segurança críticos.
2. Phishing e Engenharia Social
Ataques de phishing exploram o comportamento humano para obter credenciais de conta, frases de recuperação ou aprovações de transações. Os atacantes podem se passar por exchanges, provedores de carteiras, equipes de projetos ou outras entidades confiáveis para persuadir os usuários a divulgar informações sensíveis.
A CertiK registrou aproximadamente US$ 366,3 milhões em perdas relacionadas a phishing em 63 incidentes durante o H1 2026. O número de incidentes diminuiu 52,3% em relação ao ano anterior, enquanto as perdas relatadas caíram apenas 10,8%. Isso indica que um número menor de ataques ainda pode gerar perdas substanciais, especialmente quando contas de alto valor são alvo.
Os usuários devem ter cuidado com solicitações de login inesperadas, links suspeitos, downloads de software não solicitados e mensagens que criam urgência artificial. Um site ou comunicação que pareça legítimo não necessariamente garante que a solicitação seja autêntica.
3. Vulnerabilidades de Contrato Inteligente
Contratos inteligentes automatizam transações e outras funções em redes de blockchain, mas falhas em seu código podem expor fundos à exploração.
A CertiK registrou aproximadamente US$ 151,6 milhões em perdas associadas a vulnerabilidades de código em 204 incidentes no H1 de 2026. Esta categoria teve o maior número de incidentes entre os tipos de ataque listados em seu relatório.
Fraquezas comuns incluem permissões de acesso incorretas, lógica de transação defeituosa e vulnerabilidades nas interações entre diferentes contratos. Auditorias independentes, verificação formal e programas de recompensa por bugs podem ajudar a identificar esses problemas, mas nenhuma auditoria pode garantir que um contrato implantado seja completamente seguro.
4. Comprometimentos de exchange e infraestrutura
Plataformas de criptoativos também enfrentam riscos além do código da blockchain e da segurança individual das carteiras. Sua infraestrutura inclui dispositivos de funcionários, contas administrativas, aplicativos internos, APIs, sistemas de retirada e processos de assinatura de carteiras.
Uma violação de uma parte dessa infraestrutura pode fornecer aos atacantes acesso a sistemas que controlam ou autorizam transferências de ativos. Isso torna a segurança operacional, o gerenciamento de acesso privilegiado, a conscientização dos funcionários e o monitoramento contínuo partes essenciais da proteção do exchange.
A implicação mais ampla é que garantir ativos digitais exige mais do que armazenar fundos em carteiras frias. Os sistemas e as pessoas envolvidas na autorização de transações também devem ser protegidos.
Como a KuCoin aborda a segurança da plataforma e dos ativos?
A KuCoin apresenta um framework de segurança multicamadas que abrange contas de usuários, carteiras, dados, aplicações e operações da plataforma. Seu Security Center descreve várias medidas projetadas para proteger usuários e a infraestrutura da plataforma.
Esses incluem autenticação multifator, verificação de identidade, proteções contra phishing, segurança de dispositivos, salvaguardas de retirada, segurança de carteira, criptografia de dados, proteção de API, firewalls, proteção contra DDoS, varredura de exposição de ativos e operações de segurança 24/7. A plataforma também descreve iniciativas de educação em segurança, incluindo treinamentos, exercícios e alertas aos usuários.
A KuCoin publica adicionalmente informações sobre Prova de Reservas, que permite aos usuários revisar as razões de reservas relatadas e o processo de verificação das reservas da plataforma. A Prova de Reservas pode ajudar os usuários a avaliar se os ativos on-chain divulgados cobrem os saldos dos usuários relatados em um determinado instantâneo. No entanto, ela não garante proteção contra ataques cibernéticos, falhas operacionais ou qualquer outro tipo de risco da plataforma.
Essas medidas ilustram vários componentes importantes da segurança da exchange, mas nenhum controle único pode eliminar todas as ameaças. A proteção da conta, a gestão da carteira, a segurança da infraestrutura, a transparência das reservas e a resposta a incidentes devem funcionar em conjunto.
Conclusão
A estimativa de Lorenzo Valente de que aproximadamente US$ 8,5 bilhões em criptomoedas foram roubados até 30 de outubro de 2026 destaca os desafios contínuos de segurança enfrentados pela indústria de ativos digitais. Embora esse valor não seja um total padronizado em toda a indústria, pesquisas independentes de empresas de segurança também documentam perdas substanciais decorrentes de comprometimento de carteiras, phishing e vulnerabilidades de código.
O problema subjacente é mais amplo do que incidentes individuais de hacking. Plataformas e protocolos de criptomoedas dependem de sistemas interconectados que envolvem chaves privadas, contratos inteligentes, contas de usuários e infraestrutura operacional. Uma fraqueza em qualquer uma dessas áreas pode expor quantias significativas de ativos digitais.
Para exchanges, a segurança robusta exige controles em camadas, monitoramento contínuo, acesso restrito e relatórios transparentes de ativos. Para usuários individuais, proteger credenciais e verificar transações permanecem essenciais. O framework de segurança publicado pela KuCoin e as divulgações de Proof of Reserves fornecem informações sobre algumas das medidas que ela aplica, além de ilustrar por que a segurança da plataforma deve ser avaliada por meio de múltiplas dimensões, e não por uma única métrica.
Perguntas frequentes
1. Quanta criptomoeda foi roubada em 2026?
Lorenzo Valente da ARK Invest estimou que aproximadamente US$ 8,5 bilhões em criptomoedas foram roubados até 30 de outubro de 2026. A estimativa representou cerca de 0,33% da capitalização de mercado média de criptomoedas para o ano.
2. Que porcentagem da capitalização de mercado de criptomoedas os prejuízos representaram?
Valente estimou que os US$ 8,5 bilhões em perdas equivalem a aproximadamente 0,33% da capitalização de mercado média da criptomoeda em 2026. Ele também citou uma média anual histórica de aproximadamente 0,24% desde 2018.
3. Quais são os tipos mais comuns de ataques a criptomoedas?
As principais categorias de ataques incluem comprometimento de carteira, roubo de chave privada, phishing, engenharia social, vulnerabilidades de contrato inteligente e comprometimentos da infraestrutura de exchange. Sua frequência e impacto financeiro variam entre períodos de relatório e metodologias de pesquisa.
Aviso
Essas informações gerais de mercado, possivelmente provenientes de fontes terceirizadas, comerciais ou patrocinadas, são fornecidas apenas para referência e fins educacionais e não constituem aconselhamento financeiro ou de investimento, oferta, solicitação ou garantia. Renunciamos à responsabilidade por sua precisão, completude, confiabilidade e quaisquer perdas decorrentes. Investimentos/negociações envolvem riscos; desempenho passado não garante resultados futuros. Os usuários devem pesquisar, julgar com prudência e assumir total responsabilidade. Para mais detalhes, consulte os Termos de Uso e o Descarte de Risco da KuCoin.
Aviso legal: Esta página foi traduzida usando tecnologia de IA para sua conveniência. Para informações mais precisas, consulte a versão original em inglês.