

Malware Canto Incognito ataca o Kryptex: Como 3.400 servidores de IA foram sequestrados para cryptojacking
Introdução
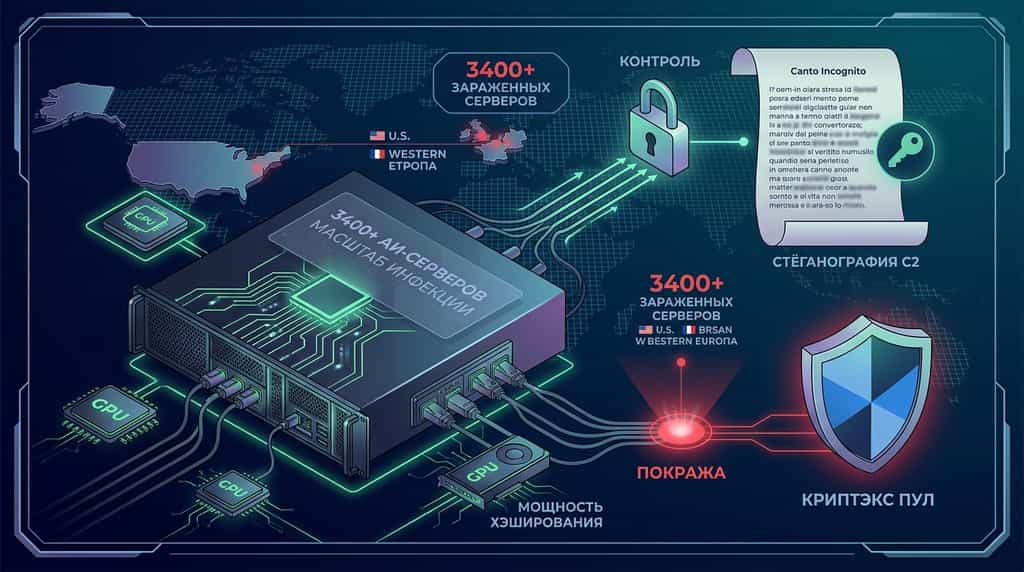
Mais de 3.400 servidores de inteligência artificial (AI) e modelos de linguagem de grande porte (LLM) expostos globalmente foram comprometidos em uma campanha sofisticada de cryptojacking apelidada de Canto Incognito. Segundo pesquisadores de cibersegurança do Lumen Black Lotus Labs, agentes maliciosos implantaram uma nova cepa de malware conhecida como PoeLLM para instalar softwares ocultos de mineração XMRig e Iron na infraestrutura corporativa comprometida. O poder de computação sequestrado foi posteriormente direcionado ao Kryptex, uma plataforma de mineração de língua russa proeminente, para gerar receita não autorizada em criptomoedas.
A campanha de ataque se destaca devido ao seu mecanismo avançado de obfuscação de Comando e Controle (C2). Em vez de depender de endereços IP ou nomes de domínio estáticos, os atacantes codificaram as localizações de seus servidores C2 em poemas esteganográficos publicados em um repositório público do GitHub. Essa ameaça contínua destaca a crescente vulnerabilidade das implantações de IA empresarial expostas e softwares utilitários de código aberto a malware sigiloso de sequestro de recursos.
O que é o ataque de malware Canto Incognito no Kryptex?
A campanha Canto Incognito é uma operação de cryptojacking direcionada projetada para sequestrar secretamente infraestrutura de servidores empresariais de alto desempenho para mineração não autorizada de criptomoedas. Ativa desde abril de 2026, a campanha utiliza microserviços de IA de código aberto e ferramentas de utilidade web como pontos de entrada para obter acesso inicial a ambientes em nuvem e empresariais.
Uma vez dentro da rede da vítima, a carga principal de malware, PoeLLM, implanta software de mineração de criptomoeda personalizado — especificamente XMRig para Monero (XMR) e mineradores especializados para Iron — para aproveitar os recursos de CPU e GPU. Os recompensas mineradas são encaminhadas para contas hospedadas no Kryptex, um conhecido pool de mineração russo e serviço automatizado de pagamento de criptomoedas.
Os principais parâmetros operacionais da campanha Canto Incognito incluem:
-
Escala de infecção: Mais de 3.400 servidores individuais comprometidos em todo o mundo, com um pico de infecções simultâneas de aproximadamente 2.200 servidores em meados de junho de 2026.
-
Distribuição Geográfica: Os ataques estão fortemente concentrados em centros de dados corporativos nos Estados Unidos e na Europa Ocidental.
-
Vulnerabilidades alvo: Os endpoints comprometidos consistem principalmente em software exposto à internet, incluindo LiteLLM (camada de proxy de IA), Gotenberg (serviço de conversão de documentos), Gitea (hospedagem de repositório de código) e Ivanti Sentry (gateway de segurança móvel).
-
Propagação de botnet: Além da mineração de criptomoedas, os servidores infectados são reutilizados como nós de varredura secundários para sondar a internet mais ampla em busca de sistemas não corrigidos, expandindo a pegada geral da botnet.
Como o malware PoeLLM usa poemas do GitHub para comando e controle (C2)?
O PoeLLM utiliza um método inovador e altamente resiliente de descoberta C2 chamado Codificação IP Esteganográfica Baseada em Poema. Botnets tradicionais dependem de endereços IP hardcodeados ou infraestrutura de Sistema Dinâmico de Nomes de Domínio (DDNS), que equipes de cibersegurança podem facilmente bloquear ou sinkhole. Em contraste, o Canto Incognito esconde sua infraestrutura de controle dentro de repositórios de código-fonte aberto.
O ciclo operacional C2 funciona por meio de um processo estruturado em quatro etapas:
-
Esteganografia poética: os atores ameaçadores criaram um repositório público no GitHub com um commit inicial registrado em 13 de abril de 2026. Dentro dele, publicaram um poema em italiano ("Canto Incognito" ou "Unknown Song").
-
Troca Dinâmica de Chaves: Sempre que os atacantes migram ou reassignam sua infraestrutura C2, eles modificam palavras específicas dentro do poema por meio de commits regulares no GitHub.
-
Descriptografia no alvo: Após execução em um servidor comprometido, o PoeLLM busca o commit mais recente no GitHub, lê o texto e aplica uma fórmula de extração de chave algorítmica baseada nas palavras alteradas para derivar o endereço IP operacional do servidor C2.
-
Resistência a remoções: Como o GitHub é uma plataforma de desenvolvimento legítima utilizada globalmente, os conjuntos de regras de firewall raramente bloqueiam conexões de saída para endpoints de repositórios do GitHub, permitindo que o malware contorne barreiras tradicionais de defesa de rede.
De acordo com dados de pesquisa de engenharia de cibersegurança da Lumen Technologies, essa técnica de ofuscação torna significativamente mais difícil o rastreamento e a neutralização de canais C2 para analistas de inteligência de ameaças.
Por que a infraestrutura de IA e LLM é alvo principal de cryptojacking?
A infraestrutura de inteligência artificial empresarial representa um alvo de alto valor para atores de ameaças de cryptojacking devido à sua enorme capacidade computacional e configurações de segurança padrão pouco rigorosas. À medida que as empresas implantam rapidamente Modelos de Linguagem de Grande Porte (LLMs) e microserviços de suporte, os protocolos de segurança muitas vezes não acompanham a velocidade do desenvolvimento.
Ferramentas de gerenciamento de IA, como o LiteLLM, permitem que organizações unifiquem chamadas de API entre modelos de diversos provedores. Quando esses serviços são expostos diretamente à internet pública sem listas de controle de acesso (ACLs) adequadas ou barreiras de autenticação, atacantes varrem e exploram portas abertas em minutos.
Além disso, como as cargas de trabalho de IA consomem grande poder de processamento por padrão, os administradores de sistema podem não reconhecer imediatamente a utilização elevada de CPU/GPU causada por processos de mineração em segundo plano do XMRig ou Iron, concedendo aos atacantes tempo prolongado de permanência nas máquinas hospedeiras comprometidas.
Comparação Técnica: Métricas da Campanha Canto Incognito
Para avaliar o escopo operacional e o perfil de risco da campanha Canto Incognito, os atributos-chave documentados por pesquisadores de segurança de rede são apresentados abaixo.
| Métrica da Campanha | Detalhes e Parâmetros Técnicos | Nível de Impacto |
| Carga principal | Malware PoeLLM implantando mineradores XMRig e Iron | Alto |
| Meta do Pool de Mineração | Kryptex (serviço de mineração em russo) | Medium |
| Total de hosts comprometidos | >3.400 servidores empresariais globalmente | Alto |
| Pico de Infecções Ativas | ~2.200 servidores simultaneamente (meados de junho de 2026) | Alto |
| Método de ofuscação C2 | Esteganografia no GitHub usando poesia italiana modificada dinamicamente | Crítico |
| Data do commit inicial | 13 de abril de 2026 | Informativo |
| Infraestrutura de destino | LiteLLM, Gotenberg, Gitea, ferramentas empresariais Ivanti Sentry | Crítico |
| Regiões Geográficas Alvo | Estados Unidos e Europa Ocidental | Alto |
| Origem do Ator Atribuído | Grupo de cibercrime de língua italiana (com base na análise de tráfego) | Medium |
Como proteger a infraestrutura empresarial contra malware de cryptojacking
Evitar ameaças de cryptojacking como PoeLLM exige uma estratégia de defesa proativa focada em visibilidade de rede, gerenciamento de vulnerabilidades e endurecimento da infraestrutura. Organizações que implantam microserviços de IA de código aberto devem auditar sistematicamente sua superfície de ataque externa.
-
Segurar Serviços e Middleware de IA Expostos
Nunca implante serviços de utilidade como LiteLLM, Gotenberg ou Gitea diretamente na internet aberta sem camadas robustas de autenticação. Aplicar arquitetura Zero Trust (ZTA) rigorosa, isolar serviços dentro de nuvens privadas virtuais (VPCs) e colocar interfaces administrativas atrás de redes privadas virtuais (VPNs) seguras ou proxies conscientes de identidade.
-
Implementar filtragem de saída de rede
Restrinja o tráfego de saída da rede dos servidores de IA em produção. Cargas de trabalho de produção raramente exigem acesso ilimitado a HTTP/HTTPS a plataformas externas de hospedagem de código, como o GitHub. Ao filtrar o tráfego de saída e bloquear destinos IP desconhecidos, equipes empresariais impedem que malware recupere endereços C2 em tempo real de repositórios externos.
-
Monitorar execução de processos e métricas do sistema
Implante soluções de Detecção e Resposta a Endpoint (EDR) para monitorar a criação não autorizada de processos. Sinalize qualquer spawn não autorizado de binários de processos relacionados a
xmrig, iron-miner ou scripts em segundo plano desconhecidos executando de diretórios temporários do sistema (como /tmp ou /var/tmp).-
Corrigir software empresarial vulnerável
Realize auditorias e aplique correções regularmente em aplicações de rede expostas à internet, incluindo Ivanti Sentry, repositórios de código e microserviços contenerizados. Aplicar correções de segurança prontamente elimina os vetores conhecidos de execução remota de código (RCE) que atores maliciosos exploram para obter acesso inicial.
Além das Manchetes: O Que o KuCoin 5.0 Significa para Você
As notícias do mercado se movem rápido — mas onde você atua sobre elas importa tanto quanto. Este outono, a KuCoin lança a KuCoin 5.0, transformando a KuCoin em uma plataforma reconstruída. Aqui está o que realmente muda para você:
-
Uma conta para tudo. Plataformas antigas dividiam seu dinheiro entre contas separadas de "spot", "margin" e "futures" e esperavam que você entendesse por quê. A Conta Unificada do KuCoin 5.0 elimina isso totalmente — depósitos uma vez, e tudo está simplesmente disponível (apenas disponível para VIPs por enquanto).
-
Ações, índices e commodities. A KuCoin 5.0 se expande além do cripto para mercados globais. Quando o cripto flutua lateralmente e os ativos de renda variável sobem (ou o contrário), você faz a rotação em minutos, em vez de abrir uma conta na corretora e esperar dias pelas vias de moeda fiduciária.
-
Ativos do mundo real (RWA). Exposição tokenizada a ativos tradicionais, como commodities, diretamente na sua conta de cripto. Um dos segmentos de mais rápido crescimento na finança global já não é mais reservado para instituições — você acessa-o a partir do mesmo saldo que usa para negociar.
-
Ganhe enquanto aprende. Não está pronto para negociar? KCUSD permite que suas stablecoins rendam diariamente, com juros compostos automaticamente. A forma menos estressante de colocar seu depósito ocioso para trabalhar, com rendimento de 4%.
-
Um assistente de IA em linguagem simples. Faça perguntas, obtenha contexto de mercado, entenda o que está vendo — integrado à plataforma, sem necessidade de jargões.
-
Um aplicativo que não sobrecarrega. Mais rápido, mais limpo e consistente — intuitivo desde o primeiro toque, não após um tutorial.
-
Segurança que você pode verificar, não apenas confiar. Uma entidade da UE com licença MiCAR, Proof of Reserves que você pode verificar por conta própria, e segurança certificada internacionalmente (SOC 2 Type II, ISO 27001:2022).
Crie sua conta em minutos — e comece na plataforma construída para onde o cripto está indo, não para onde já esteve.
Conclusão
A campanha de malware Canto Incognito destaca uma evolução significativa na estratégia de cibercrime, na qual agentes de ameaça alvejam ativamente a infraestrutura exposta de servidores de IA e LLM para realizar cryptojacking furtivo. Ao implantar o malware PoeLLM e redirecionar a potência de hash sequestrada para a plataforma russa de mineração Kryptex, os atacantes comprometeram com sucesso mais de 3.400 sistemas nos Estados Unidos e na Europa Ocidental.
O que diferencia esta campanha é seu mecanismo inovador de Comando e Controle (C2), que utiliza poemas esteganográficos hospedados no GitHub para atualizar dinamicamente os endereços IP dos servidores C2 e contornar bloqueios de segurança padrão. À medida que a adoção empresarial de inteligência artificial e arquiteturas de microserviços acelera, garantir endpoints de API públicos, restringir a saída de rede e corrigir software vulnerável como LiteLLM e Ivanti Sentry são passos essenciais para evitar a exploração de recursos.
Navegar pela paisagem em evolução dos ativos digitais exige manter-se informado sobre desenvolvimentos de segurança, ao escolher plataformas confiáveis para negociação e armazenamento de ativos. A KuCoin permanece comprometida em manter padrões de segurança líderes da indústria, fornecendo aos usuários globais um ambiente seguro para negociar Bitcoin, Ethereum e centenas de criptoativos com segurança.
Perguntas Frequentes (FAQs)
Qual é o objetivo principal da campanha de malware Canto Incognito?
O objetivo principal da campanha Canto Incognito é o cryptojacking não autorizado, que envolve o sequestro da capacidade de processamento da CPU e da GPU dos servidores infectados para minerar criptomoedas como Monero e Iron em busca de lucro financeiro por meio da plataforma de mineração Kryptex.
Como o malware PoeLLM contorna a detecção de segurança?
PoeLLM evita detecção de segurança recuperando seus endereços IP de Comando e Controle (C2) de poemas italianos esteganográficos hospedados em um repositório público do GitHub, modificando palavras-chave no poema para calcular dinamicamente novos endereços IP sem depender de nomes de domínio tradicionais ou IPs estáticos.
Quais aplicações de software são principalmente alvo da Canto Incognito?
A campanha visa principalmente aplicações empresariais e microserviços expostos à internet, incluindo LiteLLM (uma ferramenta de proxy de IA), Gotenberg (um mecanismo de conversão de documentos), Gitea (um serviço de repositório de código auto-hospedado) e Ivanti Sentry (uma passagem de segurança de rede móvel).
O que é Kryptex, e a plataforma foi diretamente hackeada neste ataque?
Kryptex é uma plataforma russa de mineração de criptomoedas e serviço de pagamento automatizado; ela não foi hackeada diretamente, mas sim utilizada como destinatária do pool de mineração, onde agentes maliciosos direcionaram a potência de hash roubada gerada por servidores comprometidos.
Como os administradores de rede podem determinar se um servidor de IA foi comprometido pelo PoeLLM?
Os administradores podem identificar infecções potenciais verificando picos inesperados na utilização de CPU/GPU, inspecionando processos do sistema em busca de mineradores não autorizados como XMRig e monitorando o tráfego de rede de saída em busca de conexões suspeitas com repositórios de código externos ou endereços IP não verificados.
Aviso
Este artigo é apenas para fins informativos e não constitui aconselhamento financeiro, legal ou de investimento. Sempre realize sua própria pesquisa antes de interagir com ativos digitais ou participar de negociações de criptomoedas em qualquer plataforma.
Aviso legal: Esta página foi traduzida usando tecnologia de IA para sua conveniência. Para informações mais precisas, consulte a versão original em inglês.