

Polymarket suspende negociações e operações de relayers após violação de segurança de terceiros
Introdução
Aplicações descentralizadas dependem fortemente de dependências de software externas, mas uma única fraqueza na cadeia de suprimentos pode comprometer milhões de dólares em ativos dos usuários. A Polymarket suspendeu recentemente as negociações e interrompeu as operações do relayer após uma violação de segurança originada de um provedor de serviço de terceiros. De acordo com divulgações da plataforma e análises em cadeia, o incidente de segurança resultou em saídas não autorizadas de fundos dos usuários no valor aproximado de US$ 2,65 milhões a US$ 2,7 milhões antes que a vulnerabilidade fosse identificada e isolada. Esse evento destaca as vulnerabilidades estruturais persistentes associadas às integrações de software de terceiros nos setores de finanças descentralizadas e mercados de previsões.
O que desencadeou a suspensão das negociações no Polymarket e a interrupção do relayer?
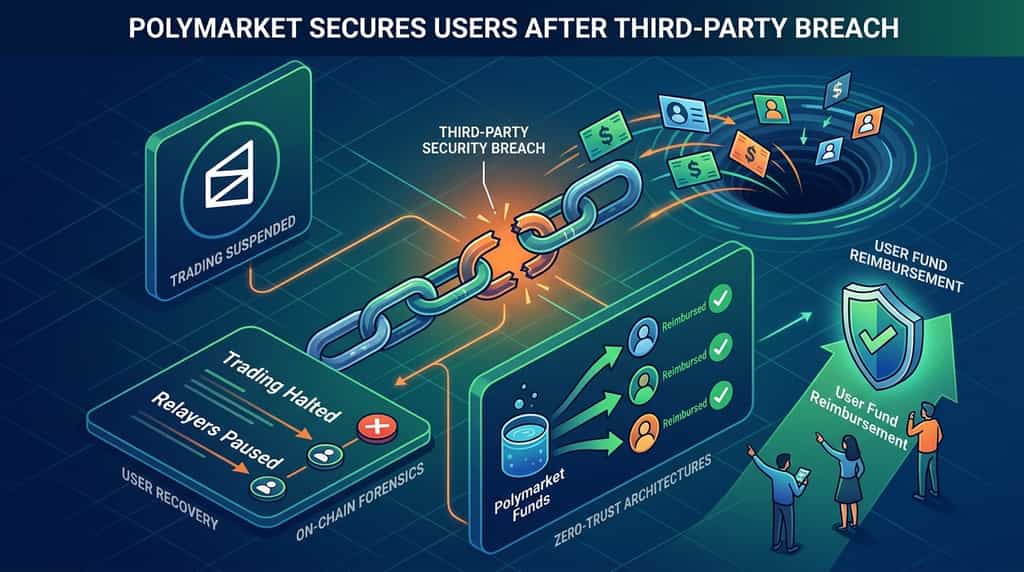
A suspensão das negociações e a interrupção das operações do relayer foram acionadas por uma compromisso externo envolvendo um provedor terceirizado de monitoramento e análise web, o DebugBear. Segundo pesquisadores de segurança blockchain da Hudson Rock e empresas de análise como a Arkham, um script malicioso foi injetado por meio do vetor terceirizado, visando sessões de usuários logados e redirecionando fundos para um endereço controlado pelo atacante.
O ataque comprometeu aproximadamente 710 contas de usuários, esvaziando os fundos antes que as atividades de negociação fossem bloqueadas. Em resposta à violação, a Polymarket imediatamente colocou seu exchange internacional em modo "apenas cancelamento de ordens" e pausou as operações do relayer para impedir transações não autorizadas adicionais. Os operadores da plataforma confirmaram que a falha foi isolada e corrigida, e o incidente foi posteriormente encaminhado às autoridades policiais do Reino Unido.
Como as compromissões de fornecedores de terceiros afetam plataformas descentralizadas?
Compromissos de fornecedores de terceiros afetam plataformas descentralizadas contornando camadas de segurança de contrato inteligente principais por meio de canais confiáveis de frontend ou monitoramento. Embora protocolos de blockchain subjacentes e market makers automatizados muitas vezes permaneçam criptograficamente seguros, ferramentas auxiliares, como scripts de análise, monitores de desempenho e widgets de suporte ao cliente, possuem privilégios de execução no ambiente do navegador do usuário.
Quando um fornecedor de vendedor é comprometido, atores maliciosos podem weaponizar esses canais confiáveis para alterar o comportamento da interface do usuário, injetar cargas úteis que esgotam transações ou falsificar aprovações. De acordo com análises de incidentes de provedores de inteligência de blockchain, esse vetor da cadeia de suprimentos representa uma metodologia cada vez mais favorita para atacantes que visam interfaces web3, pois explora a confiança humana em nomes de domínio oficiais e scripts operacionais, em vez de quebrar primitivas criptográficas subjacentes.
Quais são as etapas imediatas tomadas para a recuperação e compensação do usuário?
A recuperação do usuário e a compensação serão totalmente financiadas pela Polymarket, que se comprometeu a reembolsar todos os traders afetados que sofreram perdas durante a violação de segurança. Após a contenção da exploração, representantes da plataforma confirmaram que os indivíduos afetados serão integralmente indenizados, e uma parte dos fundos roubados — incluindo aproximadamente US$ 750.000 — foi successfully congelada ou rastreada por meio de forense colaborativa na cadeia.
Os traders que tentaram acessar a plataforma logo após o incidente encontraram restrições apenas para cancelamento, projetadas para proteger posições abertas enquanto as equipes de engenharia auditavam a infraestrutura conectada.() Executivos da plataforma enfatizaram que a cooperação com agências internacionais de aplicação da lei e empresas especializadas em rastreamento de blockchain permanece ativa para recuperar os fluxos restantes de ativos.
Como esse incidente afeta o ecossistema mais amplo de mercados de previsão?
O ecossistema mais amplo de mercados de previsão enfrenta maior escrutínio em relação à gestão de dependências de software e à avaliação de fornecedores após eventos de segurança repetidos. Os mercados de previsão agregam liquidez substancial, especialmente durante ciclos de eventos geopolíticos e macroeconômicos de alto envolvimento, tornando-os alvos de alto valor para agentes de ameaça sofisticados.
Participantes institucionais e traders varejistas avaliam o risco da plataforma com base na resiliência histórica e na eficiência da resposta a incidentes. Analistas do setor observam que, embora reembolsos rápidos mitiguem danos financeiros imediatos, vulnerabilidades repetidas no frontend ou no nível do fornecedor exigem uma mudança estrutural em direção a arquiteturas de confiança zero, políticas rigorosas de segurança de conteúdo (CSP) e verificações descentralizadas de integridade de código.
Quais medidas defensivas os protocolos Web3 podem implementar contra ataques à cadeia de suprimentos?
Protocolos Web3 podem se defender contra ataques de cadeia de suprimentos implementando Políticas de Segurança de Conteúdo (CSP) rigorosas, hashes de integridade de subrecursos criptográficos (SRI) e métodos descentralizados de verificação de frontend. Confiar em pacotes JavaScript de terceiros sem sandboxing localizado cria uma porta aberta para vetores de injeção.
Ao impor limites rigorosos na execução de scripts, auditar continuamente as dependências de software externas e migrar a lógica operacional crítica longe de ferramentas de monitoramento vulneráveis hospedadas na web, as equipes de desenvolvimento podem reduzir drasticamente a exposição a violações de fornecedores a jusante. Integrações com carteiras de hardware e prompts de simulação de transações também fornecem linhas finais vitais de defesa, alertando os usuários quando alterações inesperadas nos parâmetros ocorrem durante interações com contratos.
Protegendo Seus Ativos Digitais em Mercados Voláteis
À medida que o ecossistema blockchain continua a se expandir e capturar valor econômico significativo—with institutional participation driving substantial revenue growth across blockchain infrastructure, according to industry reports—manter uma higiene de segurança robusta é primordial. Ao navegar em mercados de previsão, exchanges descentralizadas ou protocolos de empréstimo, os usuários devem empregar chaves de segurança de hardware, revogar aprovações de tokens desnecessárias regularmente e permanecer atentos a manutenções repentinas da plataforma ou congelamentos de emergência. Manter-se informado sobre riscos sistêmicos de fornecedores garante que os participantes possam se envolver com setores emergentes de cripto enquanto gerenciam proativamente a exposição à contraparte.
Conclusão
A suspensão temporária das operações de negociação e de relayers no Polymarket destaca as vulnerabilidades persistentes inerentes às cadeias de suprimento modernas do web3 e às integrações de software de terceiros. Embora a rápida resposta técnica, o congelamento de ativos e o compromisso abrangente de reembolso pelos operadores da plataforma tenham ajudado a mitigar os efeitos colaterais para os traders afetados, o incidente serve como um lembrete vital dos riscos impostos por dependências externas. À medida que os mercados preditivos descentralizados amadurecem e atraem volumes maiores de liquidez, estabelecer auditorias rigorosas de fornecedores e arquiteturas de frontend com modelo de confiança zero será essencial para proteger o capital dos usuários e manter a confiança no mercado.
Perguntas frequentes
A violação de segurança da Polymarket afetou os usuários da plataforma dos EUA?
Não, o incidente de segurança e as restrições subsequentes de negociação afetaram exclusivamente a plataforma internacional, enquanto a plataforma dos EUA, estruturada separadamente, permaneceu totalmente inalterada.
Quanto em fundos totais de usuários foi retirado durante o incidente de segurança?
Empresas de forense e análise on-chain estimaram que aproximadamente US$ 2,65 milhões a US$ 2,7 milhões em fundos de usuários foram movidos sem autorização antes da interrupção das negociações.
O que causou a injeção de código malicioso na plataforma?
A vulnerabilidade originou-se de uma violação em um provedor terceirizado de monitoramento e desempenho de sites, o DebugBear, que permitiu que um script não autorizado visasse sessões de usuários.
Os usuários afetados receberão compensação financeira total?
Sim, a Polymarket confirmou publicamente que todos os comerciantes afetados pelas transferências não autorizadas de fundos serão totalmente reembolsados pela plataforma.
O que é o modo "apenas cancelar" em uma exchange de criptomoedas?
O modo somente cancelar é um estado operacional de emergência no qual os usuários podem cancelar ordens em aberto ou posições existentes, mas são impedidos de realizar novas negociações ou abrir novas posições.
Aviso
Essas informações gerais de mercado, possivelmente provenientes de fontes terceirizadas, comerciais ou patrocinadas, são fornecidas apenas para referência e fins educacionais e não constituem aconselhamento financeiro ou de investimento, oferta, solicitação ou garantia. Renunciamos à responsabilidade por sua precisão, completude, confiabilidade e quaisquer perdas decorrentes. Investimentos/operações envolvem riscos; desempenho passado não garante resultados futuros. Os usuários devem pesquisar, julgar com prudência e assumir total responsabilidade. Para mais detalhes, consulte os Termos de Uso e o Desclosure de Risco da KuCoin.
Aviso legal: Esta página foi traduzida usando tecnologia de IA para sua conveniência. Para informações mais precisas, consulte a versão original em inglês.